Cyber Security · Website Security · WordPress Security · Οδηγός 2026
Πώς να Καταλάβετε αν ο Ιστότοπός σας Έχει Παραβιαστεί (Hacked)
Μια παραβίαση website δεν εμφανίζεται πάντα με μια προφανή αλλαγή στην αρχική σελίδα. Ο επιτιθέμενος μπορεί να προσθέσει κρυφό spam, redirects, backdoors, άγνωστους administrators ή κακόβουλο κώδικα και να προσπαθήσει να παραμείνει στο σύστημα για μεγάλο χρονικό διάστημα. Η σωστή αντιμετώπιση απαιτεί εντοπισμό, απομόνωση, διάγνωση, καθαρισμό και θωράκιση.
Η σύντομη απάντηση
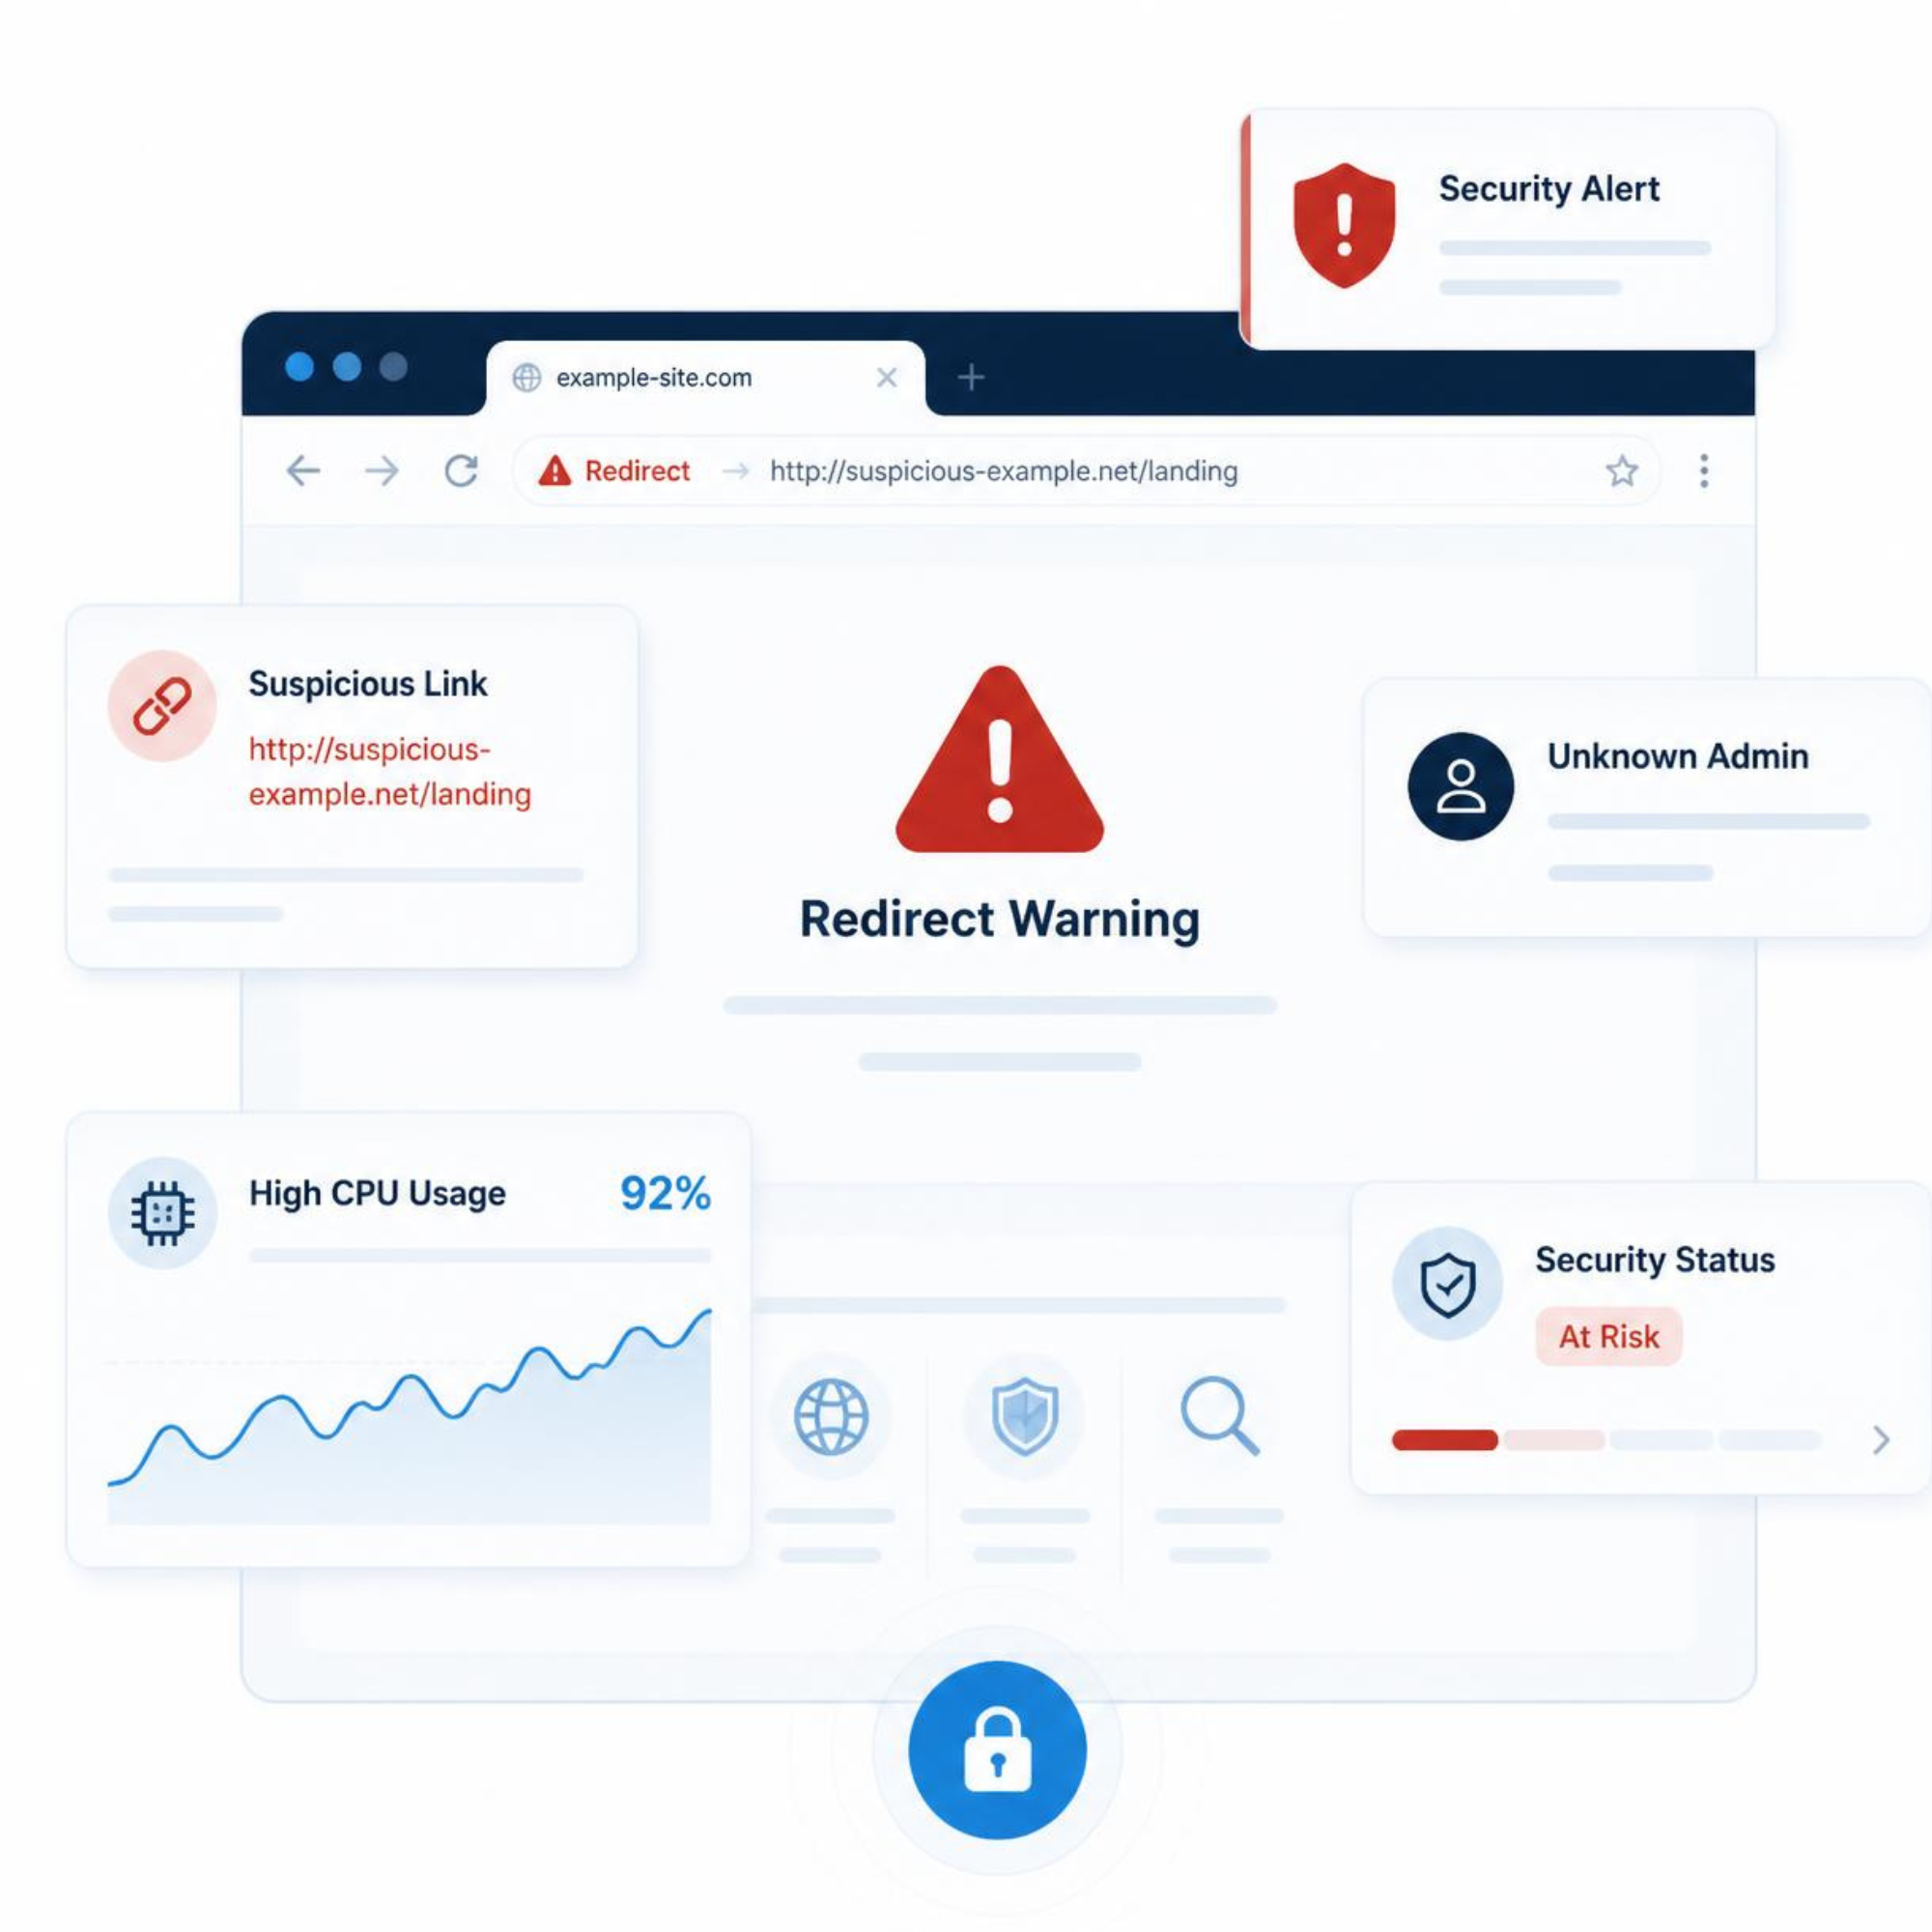
Αν βλέπετε άγνωστα redirects, spam pages, νέους administrators, ασυνήθιστες αλλαγές αρχείων, περίεργη κατανάλωση server resources ή προειδοποιήσεις από Google και hosting, μην θεωρήσετε ότι αρκεί να διαγράψετε το ορατό πρόβλημα. Πρώτα κρατήστε αντίγραφο της τρέχουσας κατάστασης, περιορίστε την πρόσβαση, ελέγξτε αρχεία, βάση δεδομένων, χρήστες, scheduled tasks και logs, καθαρίστε την πραγματική αιτία και μετά αλλάξτε ξανά όλα τα κρίσιμα credentials.
Θέλετε να βλέπετε συχνότερα τα άρθρα μας στη Google;
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας, ώστε η Google να μπορεί να προβάλλει συχνότερα σχετικό περιεχόμενό μας στις δικές σας αναζητήσεις.
01 · Indicators of Compromise
Ποια είναι τα πιο συνηθισμένα σημάδια ότι ένα website έχει παραβιαστεί;
Μερικές παραβιάσεις είναι εμφανείς. Άλλες έχουν σχεδιαστεί έτσι ώστε ο ιδιοκτήτης του website να μην αντιληφθεί τίποτα για ημέρες ή ακόμη περισσότερο.
Κρυφό SEO spam
Ένα website μπορεί να φαίνεται φυσιολογικό στον ιδιοκτήτη του, ενώ παράλληλα να έχουν δημιουργηθεί spam URLs ή ύποπτο περιεχόμενο που στοχεύει τις μηχανές αναζήτησης.
Ένα backdoor μπορεί να υπάρχει χωρίς να αλλάζει καθόλου το frontend.
02 · Immediate Response
Τι πρέπει να κάνετε αμέσως αν υποψιάζεστε παραβίαση;
Η πρώτη αντίδραση πρέπει να περιορίσει τη ζημιά χωρίς να καταστρέψει στοιχεία που μπορεί να βοηθήσουν να καταλάβετε τι συνέβη.
03 · WordPress Security
Σε WordPress website, ποια σημεία χρειάζονται ιδιαίτερο έλεγχο;
Στο WordPress δεν αρκεί ένα malware scan. Πρέπει να ελεγχθεί το core, τα plugins, τα themes, οι χρήστες και πιθανές μέθοδοι persistence.
Η μόλυνση μπορεί να βρίσκεται σε plugin, theme, uploads, βάση δεδομένων ή σε άλλο σημείο του hosting.
04 · Malware Diagnosis
Πώς γίνεται σωστά η διάγνωση ενός παραβιασμένου website;
Η σωστή διάγνωση συνδυάζει automated scanning με χειροκίνητο έλεγχο. Κανένα scanner δεν πρέπει να θεωρείται από μόνο του απόδειξη ότι το site είναι καθαρό.
Malware scanners
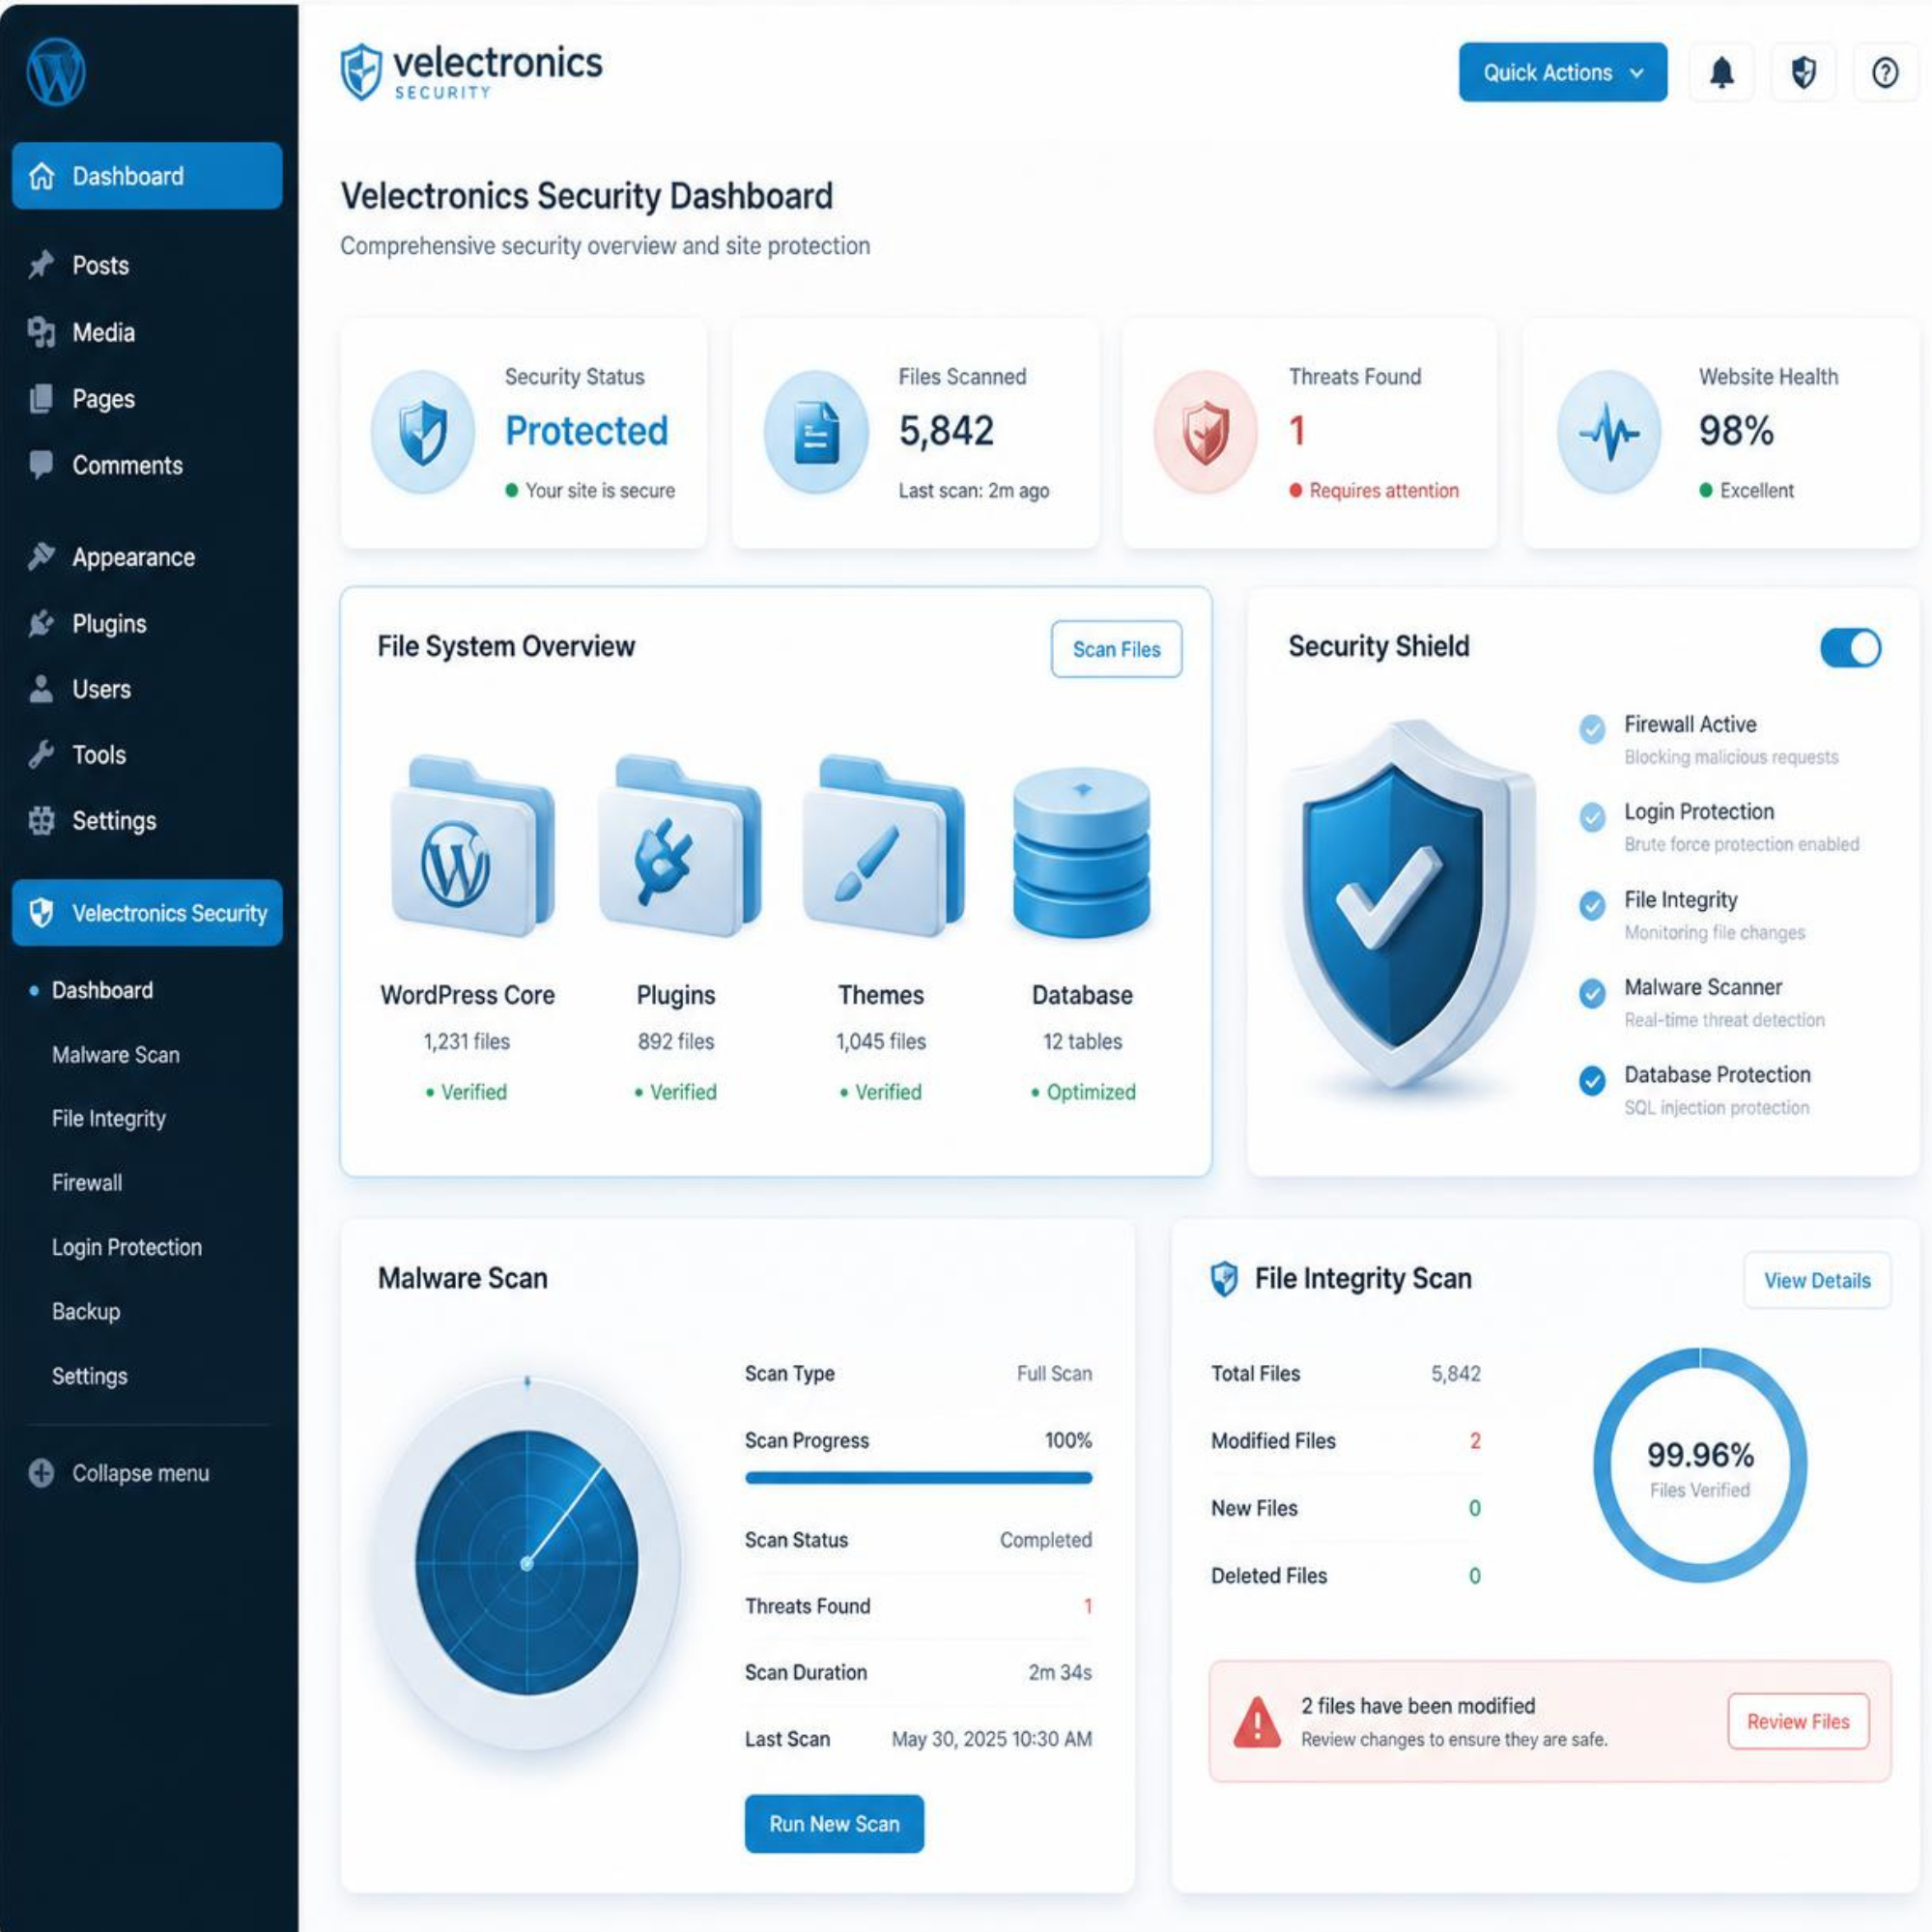
Ένας αξιόπιστος malware scanner μπορεί να εντοπίσει γνωστά signatures, τροποποιημένα αρχεία, ύποπτο PHP ή JavaScript και άλλα indicators.
File integrity
Τα core αρχεία μπορούν να συγκριθούν με την επίσημη έκδοση. Για plugins και themes πρέπει να χρησιμοποιούνται καθαρές εκδόσεις από αξιόπιστες πηγές.
Custom backdoors, database persistence ή compromised credentials μπορεί να μην εμφανιστούν σε ένα απλό signature scan.
05 · Files · Database · Cron · Logs
Ποια σημεία πρέπει να ελεγχθούν σε μεγαλύτερο βάθος;
Ένας σωστός καθαρισμός πρέπει να βρει όχι μόνο το εμφανές malware αλλά και τον μηχανισμό που μπορεί να επιτρέπει στον επιτιθέμενο να επιστρέψει.
Αρχεία
- Πρόσφατα τροποποιημένα PHP και JavaScript αρχεία.
- Άγνωστα αρχεία που μοιάζουν με core files.
- Executable αρχεία σε uploads ή cache directories.
- Αλλαγές σε .htaccess και wp-config.php.
- Κρυφά ή ασυνήθιστα directories.
Βάση δεδομένων
- Άγνωστοι administrators.
- Injected JavaScript ή iframe.
- Ύποπτες options.
- Αλλαγές URLs ή redirects.
- Spam pages ή SEO content.
Scheduled Tasks & Cron
Scheduled jobs μπορούν να χρησιμοποιηθούν ώστε να επαναδημιουργούνται κακόβουλα αρχεία ακόμη και μετά τη διαγραφή τους.
Logs
Access, error, authentication και security logs μπορούν να βοηθήσουν στον εντοπισμό του αρχικού σημείου εισόδου.
06 · Cleanup & Recovery
Πώς καθαρίζεται και αποκαθίσταται σωστά ένα παραβιασμένο website;
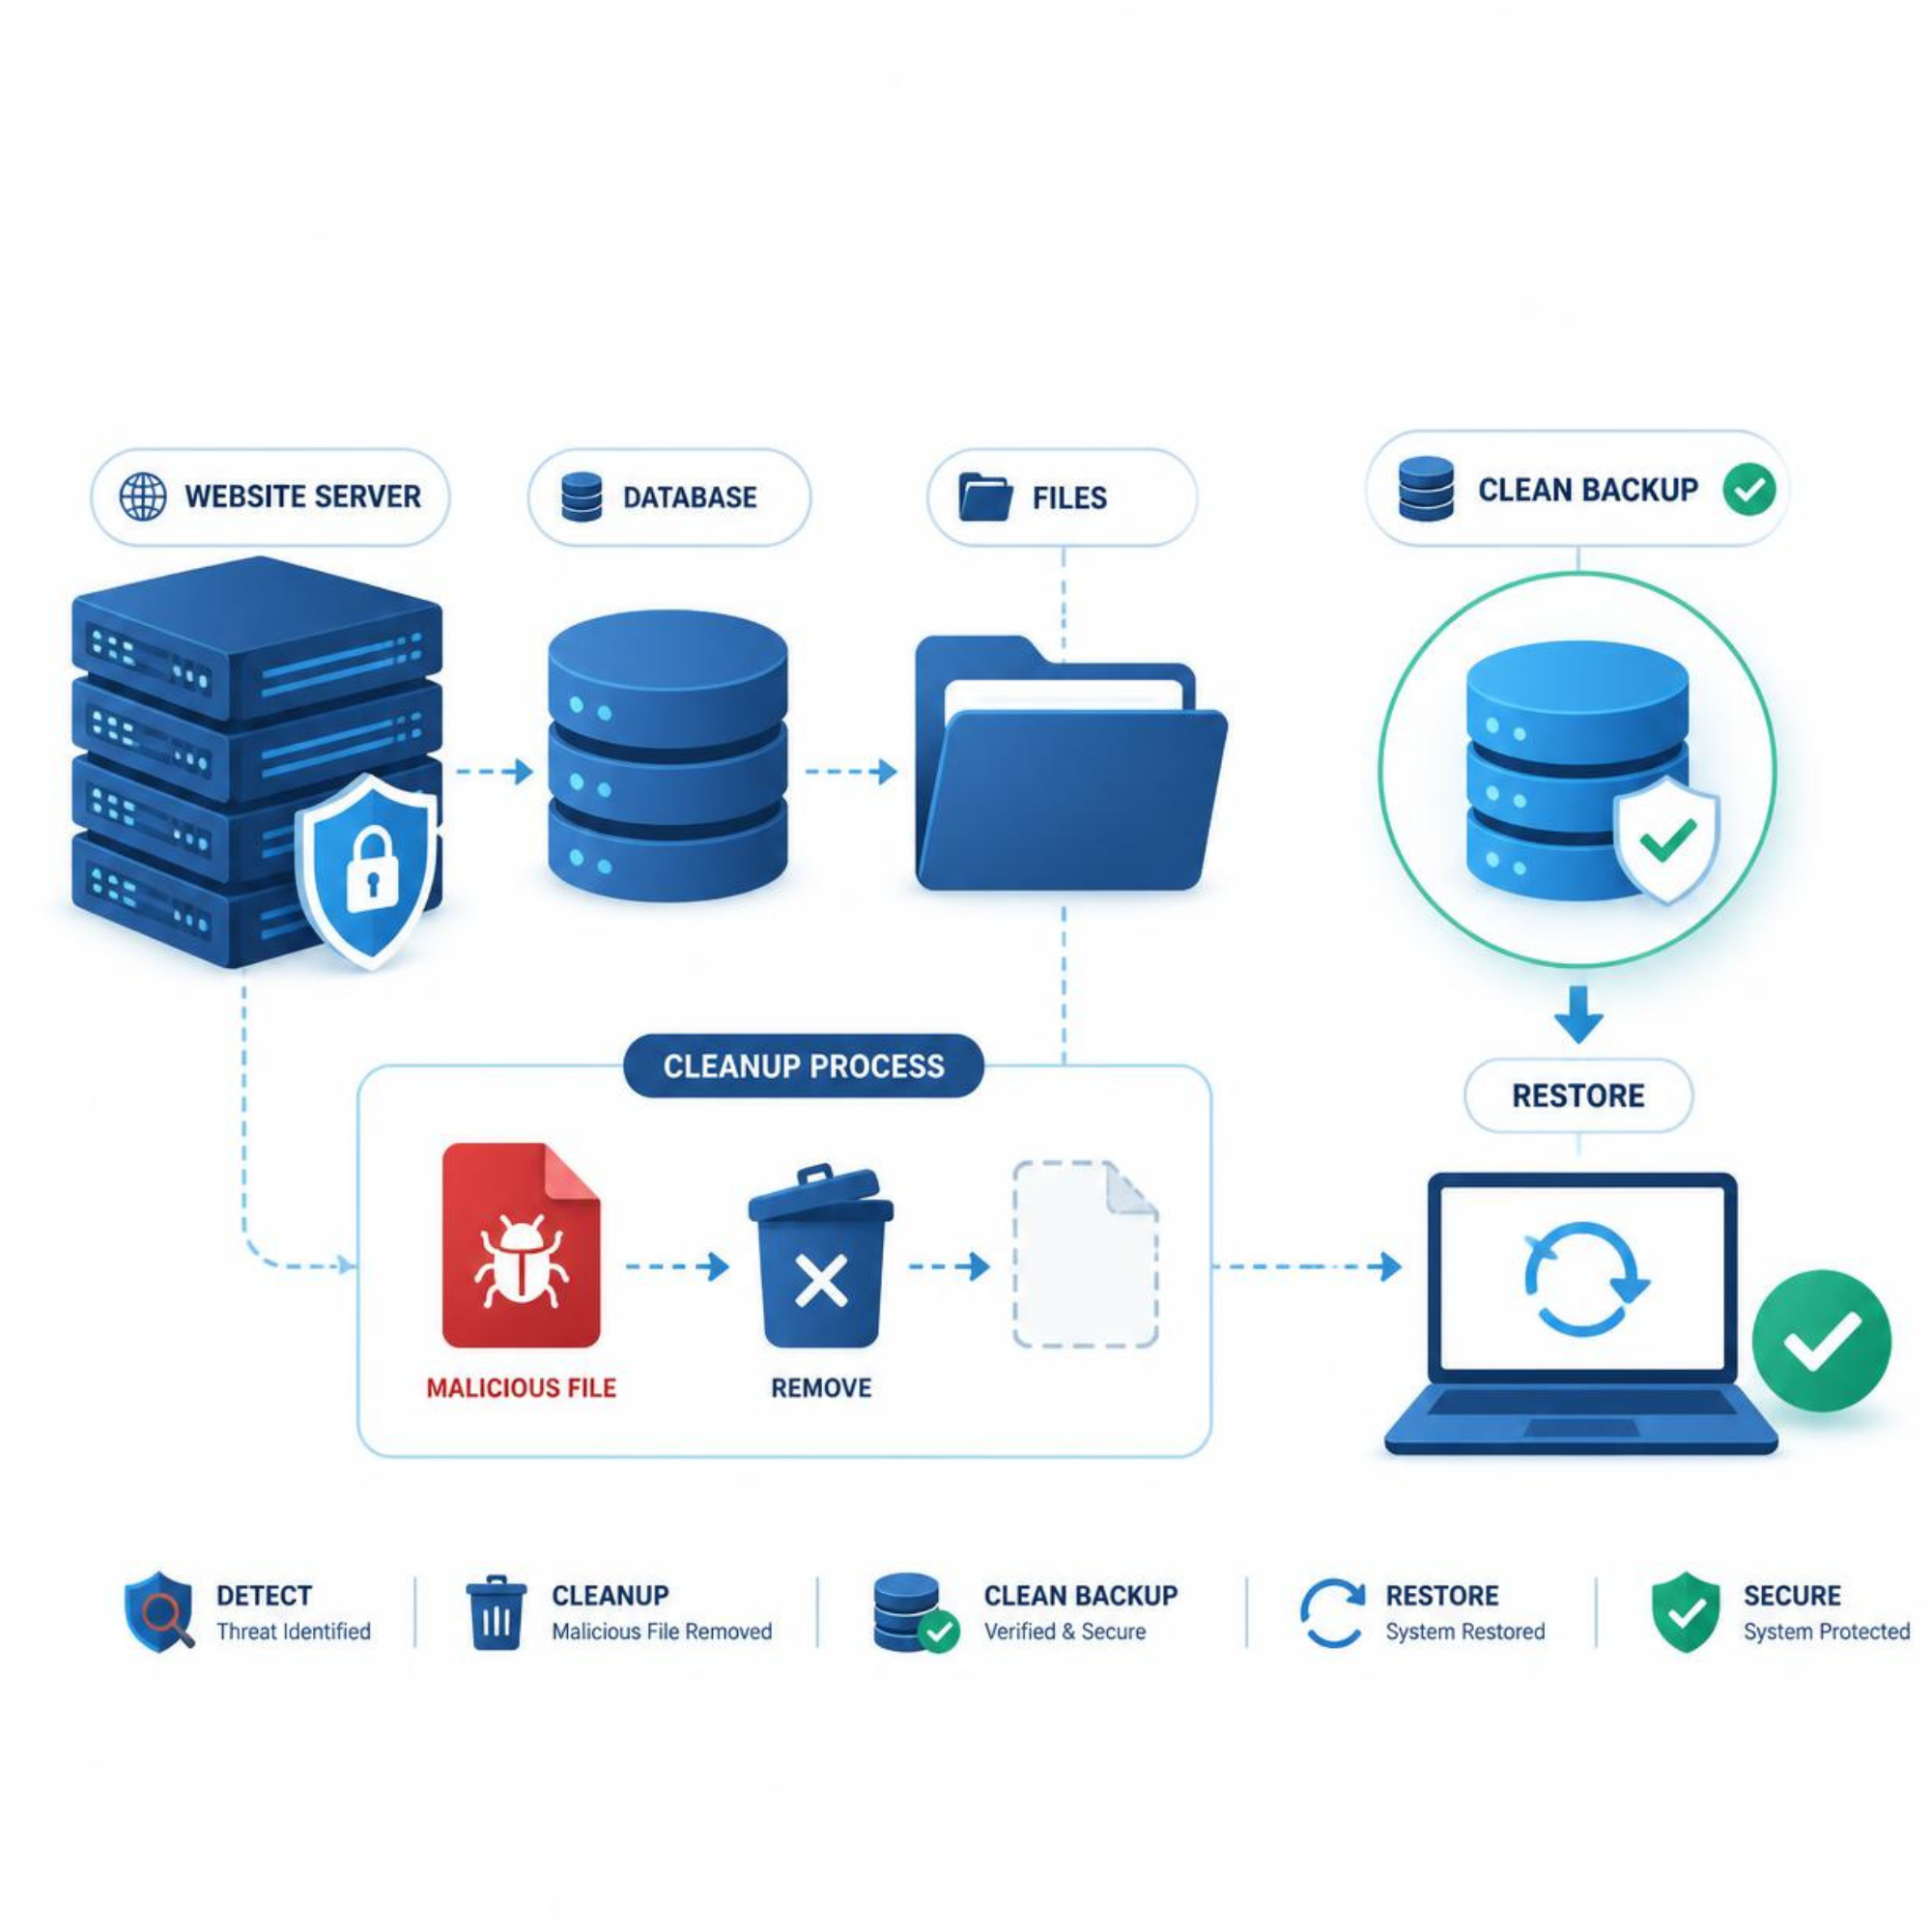
Ο καθαρισμός πρέπει να αφαιρεί τόσο το malware όσο και την αιτία που επέτρεψε την παραβίαση.
Ένα backup μπορεί να έχει δημιουργηθεί αφού είχε ήδη συμβεί η αρχική μόλυνση.
07 · Google & SEO
Μπορεί ένα hacked website να επηρεάσει το SEO και τη Google;
Ναι. Spam URLs, redirects, cloaked content και malicious pages μπορούν να επηρεάσουν τόσο τους επισκέπτες όσο και την οργανική παρουσία του website.
Google Search Console
Ελέγξτε το Search Console για Security Issues, ύποπτες indexed pages και άλλες ειδοποιήσεις ασφαλείας.
Μετά τον καθαρισμό
- Βεβαιωθείτε ότι το malicious content έχει αφαιρεθεί.
- Διορθώστε το σημείο εισόδου.
- Ελέγξτε sitemap και indexation.
- Ελέγξτε spam URLs.
- Προχωρήστε σε review όπου απαιτείται.
08 · Credentials & Access
Ποιοι κωδικοί και προσβάσεις πρέπει να αλλάξουν μετά από παραβίαση;
Αν ένας επιτιθέμενος απέκτησε πρόσβαση στο CMS ή στο hosting, πρέπει να εξεταστεί ολόκληρη η αλυσίδα πρόσβασης.
09 · Hardening & Prevention
Πώς θωρακίζετε το website ώστε να μειώσετε τον κίνδυνο νέας παραβίασης;
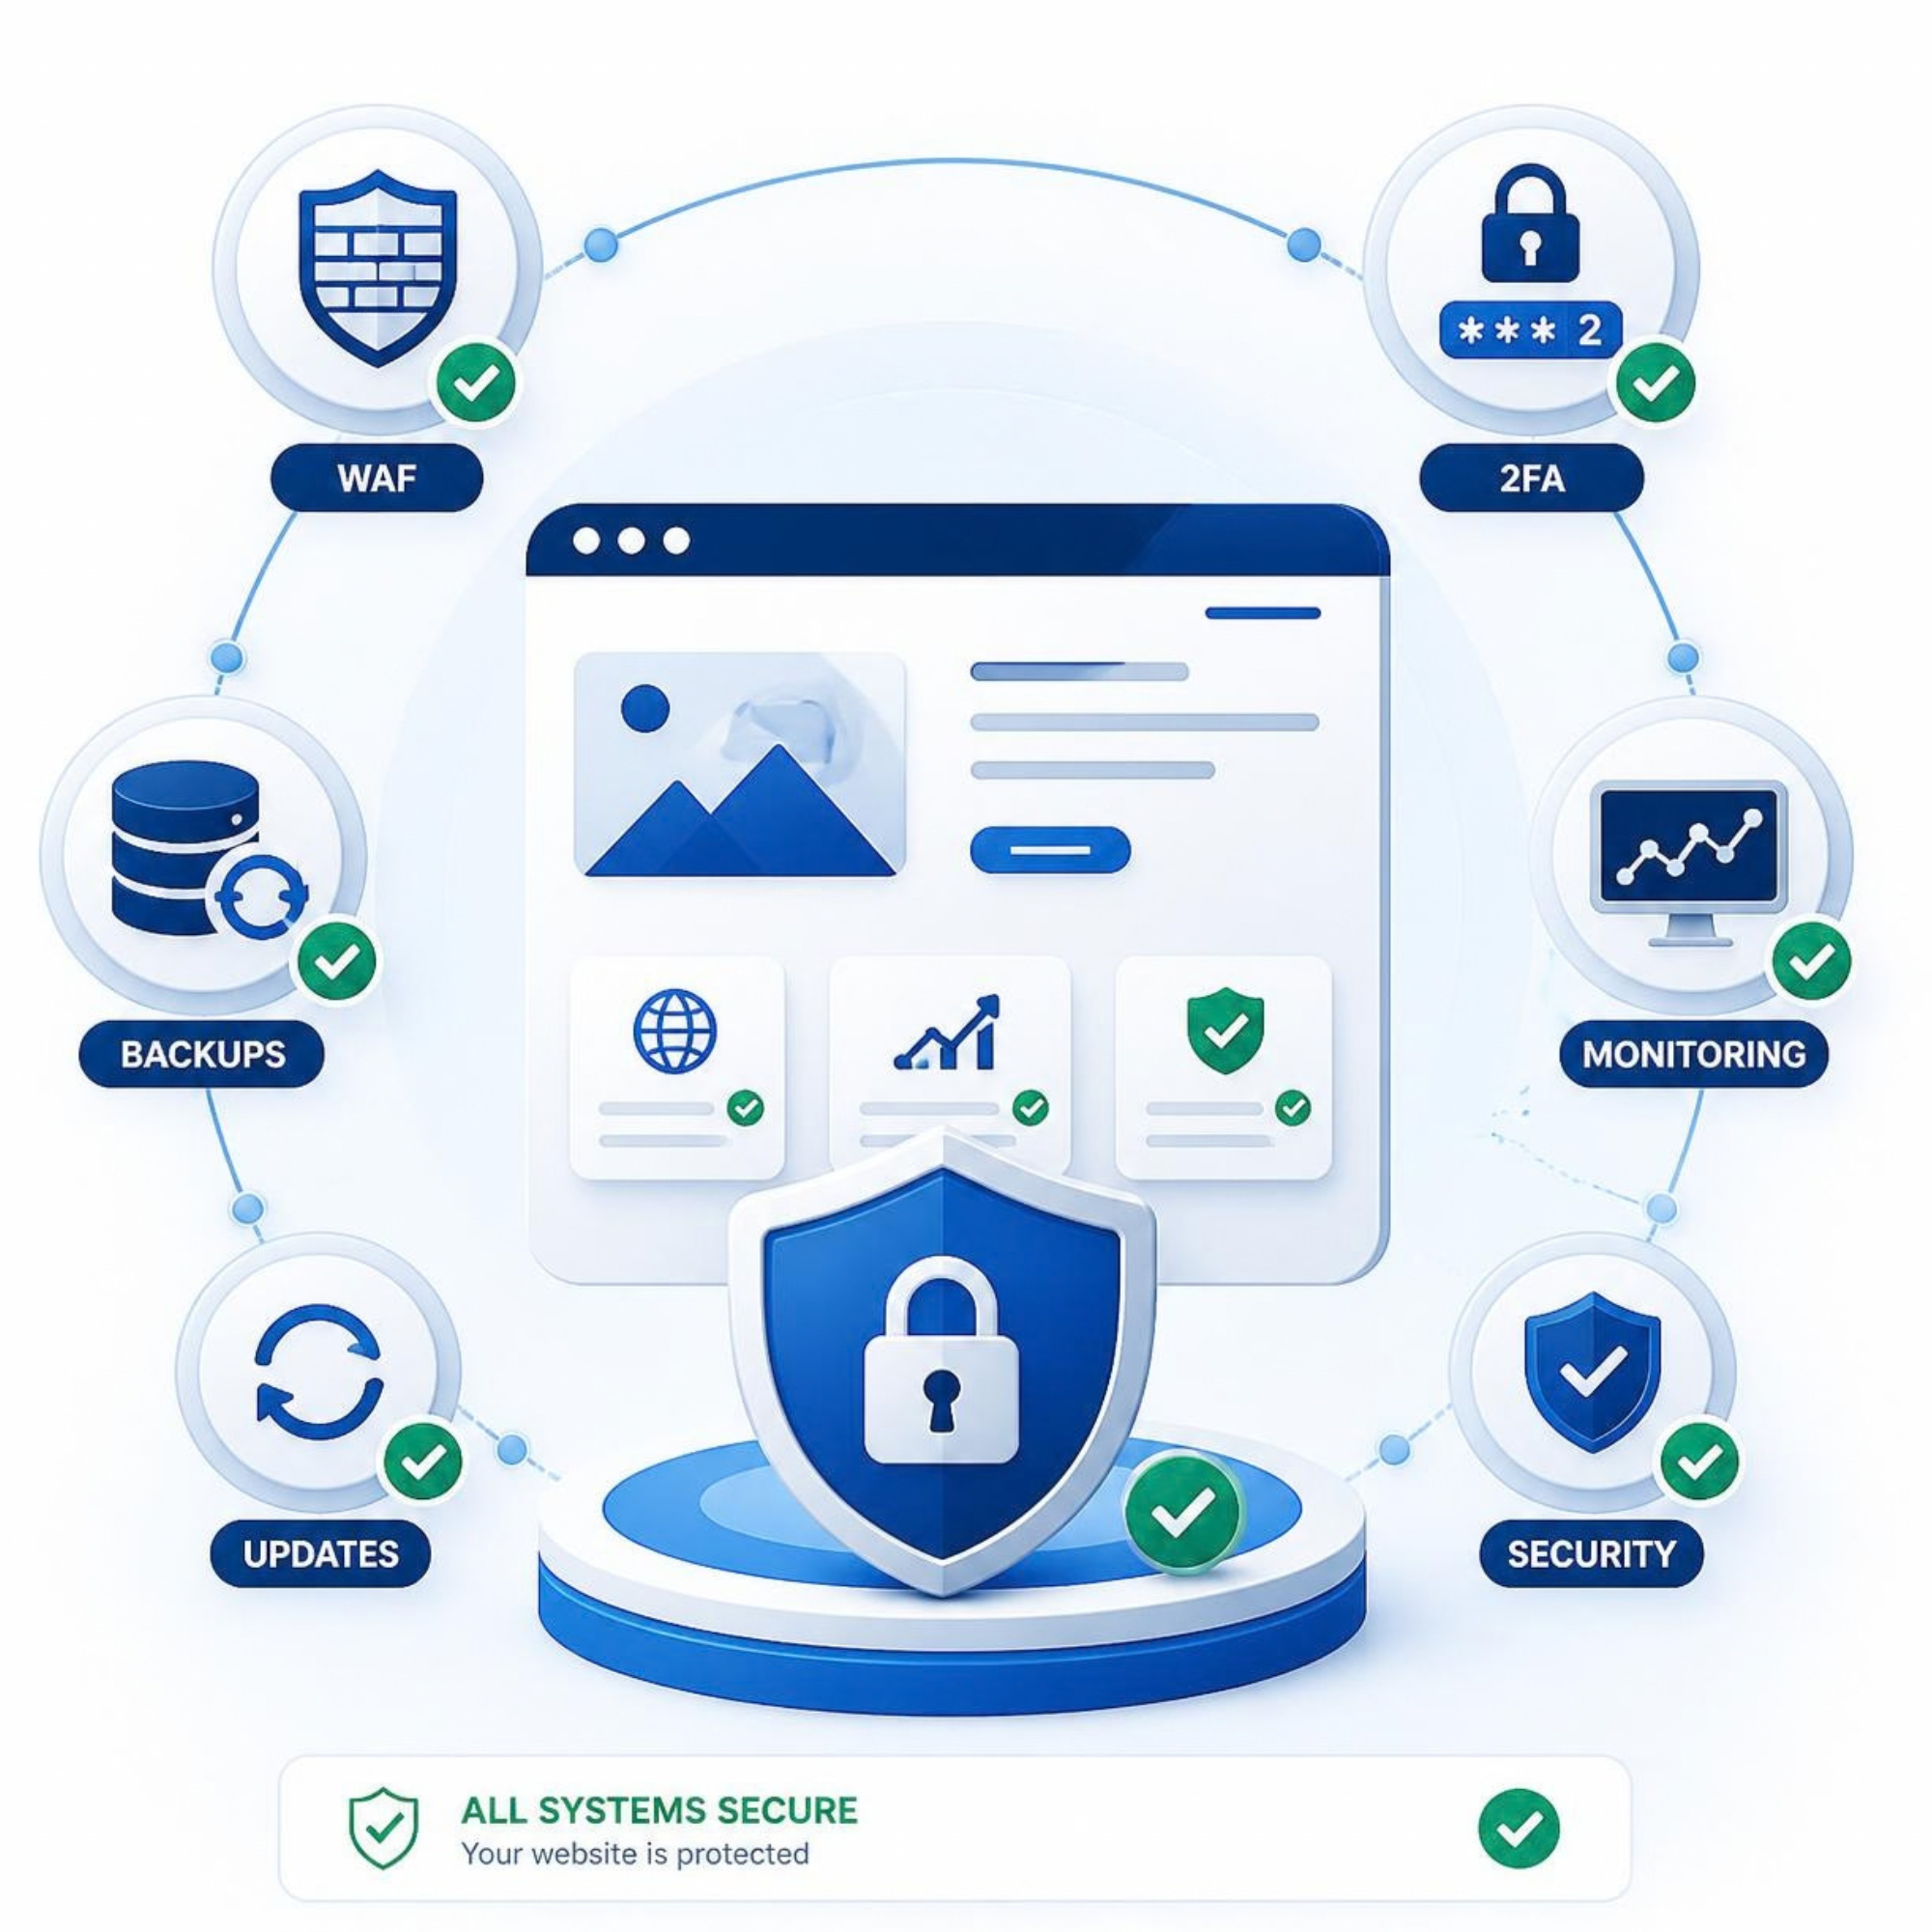
Η ασφάλεια δεν είναι ένα plugin. Είναι συνδυασμός ενημερώσεων, ασφαλούς hosting, σωστών permissions, authentication, backups και monitoring.
Πρέπει να εντοπιστεί όσο είναι δυνατό το αρχικό attack vector ώστε να μειωθεί ο κίνδυνος επαναμόλυνσης.
10 · GDPR & Data Breach
Τι γίνεται αν η παραβίαση μπορεί να αφορά προσωπικά δεδομένα;
Ένα hacked website δεν σημαίνει αυτόματα ότι υπήρξε διαρροή προσωπικών δεδομένων. Πρέπει όμως να διερευνηθεί αν υπήρξε μη εξουσιοδοτημένη πρόσβαση σε δεδομένα πελατών, χρηστών ή εργαζομένων.
Τι πρέπει να καταγράψετε;
- Πότε εντοπίστηκε το περιστατικό.
- Πότε πιθανόν ξεκίνησε.
- Ποια συστήματα επηρεάστηκαν.
- Ποια δεδομένα μπορεί να ήταν προσβάσιμα.
- Ποιες ενέργειες containment έγιναν.
- Ποια logs και στοιχεία διατηρήθηκαν.
Ανάλογα με τη φύση και τον κίνδυνο του περιστατικού, μπορεί να απαιτείται γνωστοποίηση στην αρμόδια εποπτική αρχή και περαιτέρω ενέργειες συμμόρφωσης.
Velectronics Software · Website Security
Διάγνωση, καθαρισμός και θωράκιση παραβιασμένων WordPress websites.
Σε ένα hacked website δεν αρκεί να διαγραφεί το εμφανές malware. Χρειάζεται να ελεγχθούν αρχεία, database, users, scheduled tasks, plugins, hosting access και το πιθανό σημείο εισόδου.
Hacked Website Recovery
Υποψιάζεστε ότι το website σας έχει παραβιαστεί;
Μπορούμε να πραγματοποιήσουμε τεχνικό έλεγχο, να εντοπίσουμε ύποπτα αρχεία και πρόσβαση, να καθαρίσουμε το website και να εφαρμόσουμε μέτρα θωράκισης ώστε να μειωθεί ο κίνδυνος νέας παραβίασης.
Επικοινωνήστε με τη Velectronics SoftwareΣυχνές Ερωτήσεις
Παραβιασμένα Websites & WordPress
Πώς καταλαβαίνω αν το site μου έχει χακαριστεί;
Συνηθισμένες ενδείξεις είναι άγνωστα redirects, spam περιεχόμενο, νέοι administrators, ύποπτες αλλαγές αρχείων, αυξημένη χρήση server resources και security warnings από hosting, browsers ή Google Search Console.
Αν το website φαίνεται φυσιολογικό σημαίνει ότι είναι καθαρό;
Όχι. Malware ή backdoor μπορεί να λειτουργεί στο παρασκήνιο χωρίς εμφανείς αλλαγές στο frontend.
Ποιο είναι το πρώτο βήμα αν υποψιάζομαι παραβίαση;
Καταγράψτε το περιστατικό και κρατήστε snapshot αρχείων και βάσης δεδομένων πριν ξεκινήσει ο καθαρισμός.
Αρκεί να τρέξω Wordfence Scan;
Όχι απαραίτητα. Ένας πλήρης έλεγχος μπορεί να χρειάζεται file integrity checks, database review, logs, users, cron jobs και manual inspection.
Αρκεί να επανεγκαταστήσω το WordPress;
Όχι πάντα. Ένα backdoor μπορεί να βρίσκεται σε plugin, theme, uploads, MU plugin, database ή άλλη περιοχή του hosting.
Πρέπει να αλλάξω όλους τους κωδικούς;
Πρέπει να ελεγχθούν όλα τα credentials που μπορεί να έχουν εκτεθεί, όπως WordPress, hosting, SFTP/SSH, database, email, DNS/CDN και API keys.
Μπορεί ένα hacked website να επηρεάσει το SEO;
Ναι. Spam URLs, redirects, malicious content και security warnings μπορούν να επηρεάσουν την οργανική παρουσία και την εμπιστοσύνη των χρηστών.
Πώς μειώνω τον κίνδυνο να ξαναχακαριστεί;
Με ενημερωμένο WordPress, plugins και themes, 2FA, WAF, περιορισμένα δικαιώματα, ασφαλές hosting, ανεξάρτητα backups και monitoring.
Μπορεί να βοηθήσει η Velectronics Software;
Ναι. Μπορούμε να αναλάβουμε διάγνωση, malware cleanup, WordPress recovery, έλεγχο πρόσβασης και θωράκιση της εγκατάστασης. Επικοινωνήστε μαζί μας .