
Email Security · Κυβερνοασφάλεια
Γιατί λαμβάνω spam emails; Αίτια & πώς να το μειώσετε
Το spam δεν σημαίνει απαραίτητα ότι το email σας έχει παραβιαστεί. Μπορεί να οφείλεται σε δημόσια έκθεση της διεύθυνσης, λίστες marketing, διαρροές δεδομένων, αυτοματοποιημένα bots ή ανεπαρκή φίλτρα. Το σημαντικό είναι να ξεχωρίζετε το απλό ανεπιθύμητο email από το phishing, το spoofing και μια πραγματική παραβίαση λογαριασμού.
Η σύντομη απάντηση
Αν λαμβάνετε spam, ξεκινήστε με Report Spam / Report Phishing, μην αλληλεπιδράτε με ύποπτα links ή attachments και χρησιμοποιήστε unsubscribe μόνο σε γνωστές, νόμιμες λίστες. Αν το spam αυξηθεί ξαφνικά και μαζικά, ελέγξτε μήπως κάποιος προσπαθεί να κρύψει σημαντικά security alerts μέσα σε ένα «spam bomb». Για εταιρικό domain, τα φίλτρα, η σωστή email authentication και η ασφάλεια των λογαριασμών είναι διαφορετικά — και όλα χρειάζονται σωστή ρύθμιση.
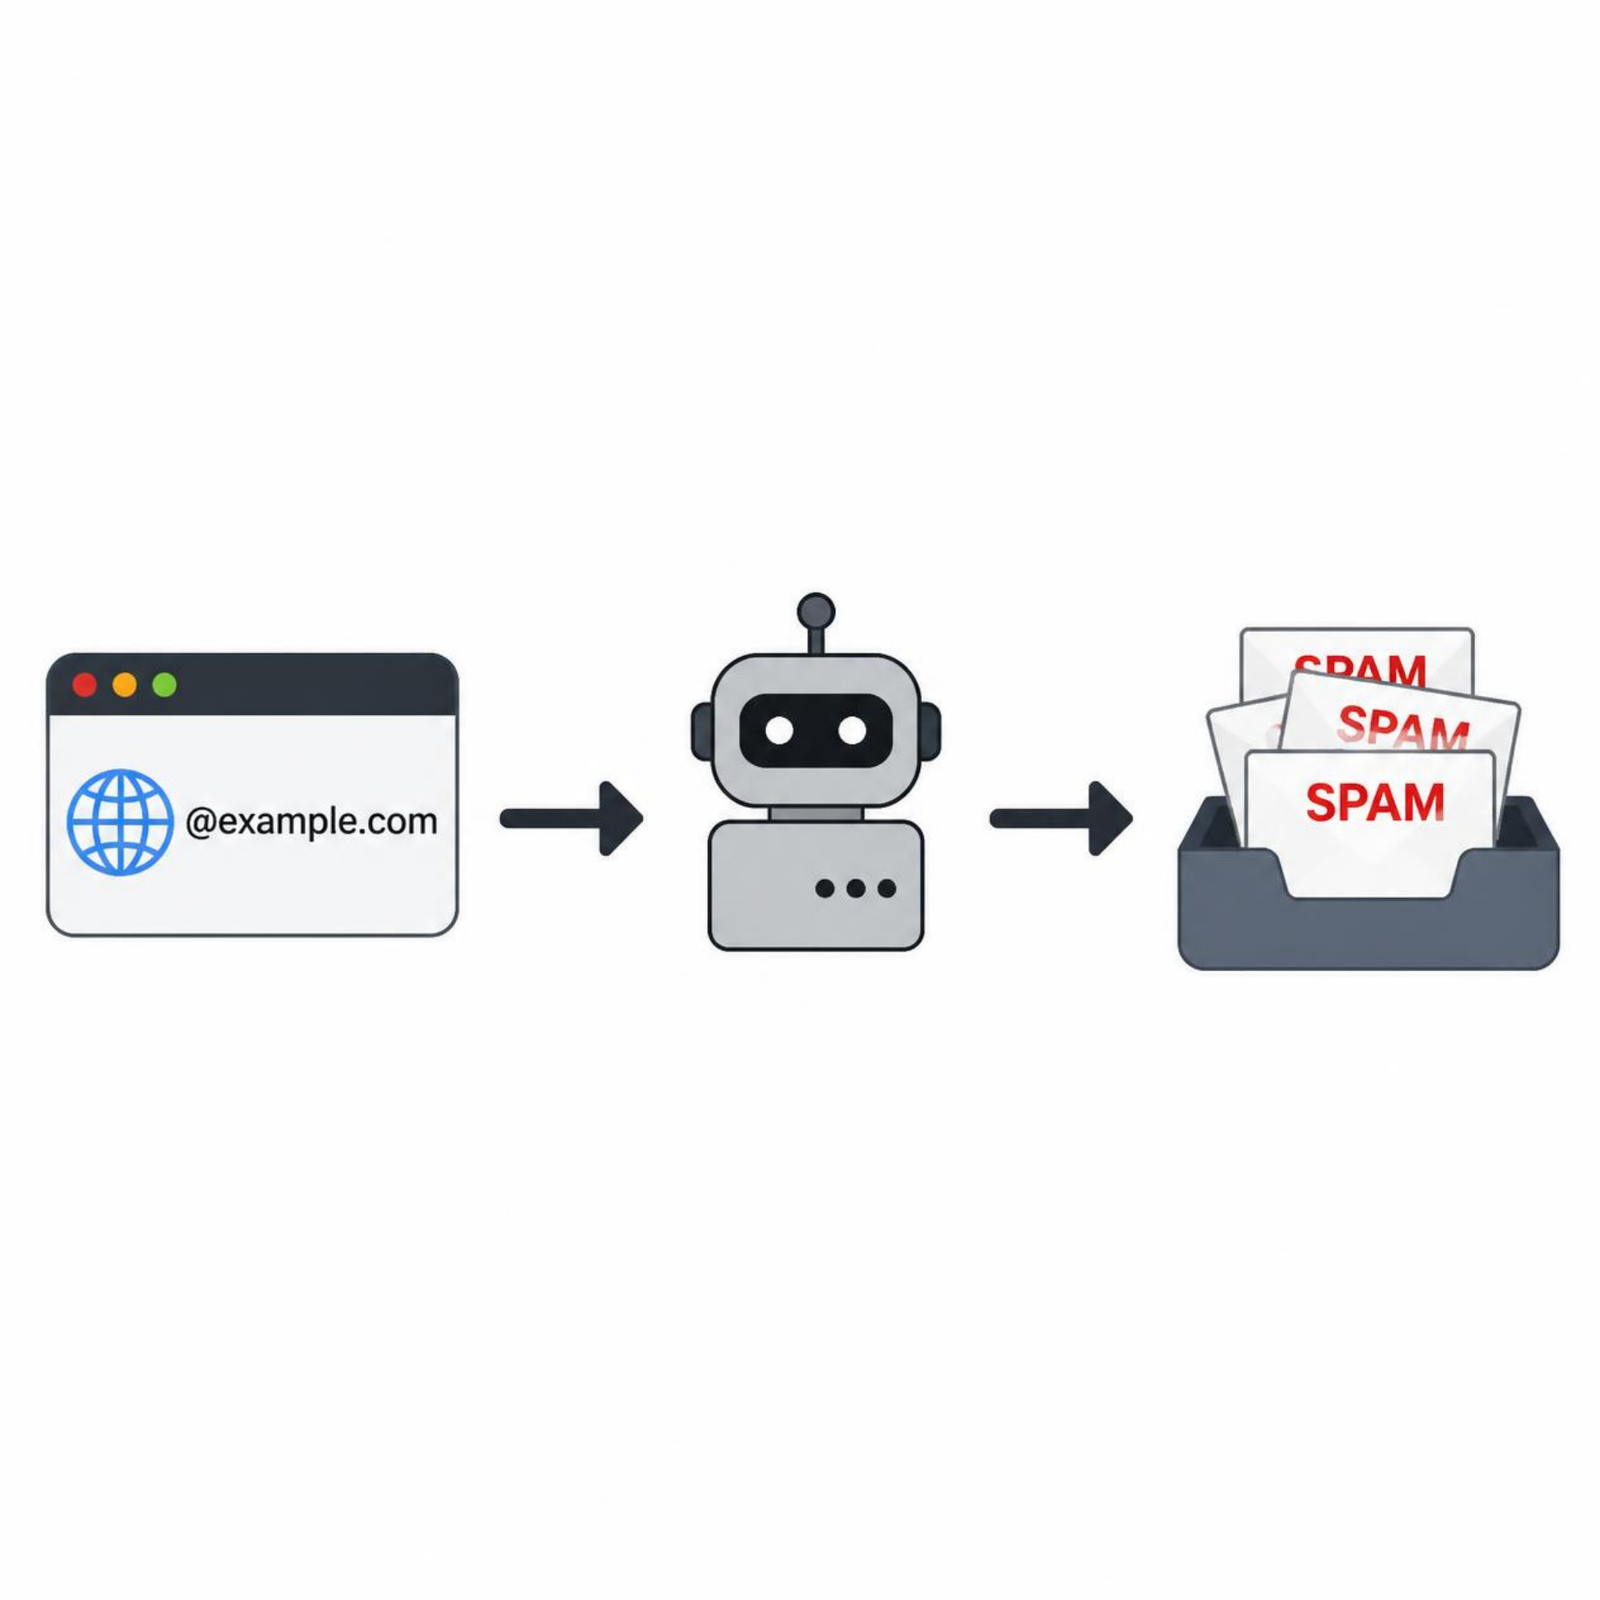
Έκθεση → Συλλογή → Αποστολή → Φιλτράρισμα
Το spam συνήθως δεν ξεκινά επειδή «χάλασε» το email σας. Ξεκινά επειδή η διεύθυνση έχει γίνει γνωστή σε αυτοματοποιημένα συστήματα ή λίστες. Από εκεί και πέρα, η ποιότητα των φίλτρων και η σωστή ασφάλεια του λογαριασμού καθορίζουν πόσο από αυτό θα φτάσει τελικά στο inbox.
Γιατί λαμβάνετε spam emails;
Δεν υπάρχει ένας μόνο λόγος. Σε πολλές περιπτώσεις το email έχει απλώς εκτεθεί αρκετά ώστε να προστεθεί σε λίστες που χρησιμοποιούνται για μαζικές αποστολές.
- Δημόσια εμφάνιση της διεύθυνσης σε website, forum, PDF, κατάλογο ή social profile.
- Διαρροή δεδομένων από υπηρεσία όπου είχατε λογαριασμό ή κάνατε εγγραφή.
- Marketing lists και data sharing από υπηρεσίες ή συνεργάτες στους οποίους είχατε δώσει το email.
- Role-based διευθύνσεις όπως info@, sales@ και admin@, οι οποίες είναι εύκολο να προβλεφθούν από αυτοματοποιημένα εργαλεία.
- Catch-all mailbox που δέχεται email για οποιαδήποτε τυχαία διεύθυνση στο domain.
- Αδύναμα ή λάθος ρυθμισμένα φίλτρα σε mailbox ή εταιρική πλατφόρμα.
Το γεγονός ότι λαμβάνετε spam δεν αποδεικνύει από μόνο του ότι κάποιος μπήκε στον λογαριασμό σας. Η παραβίαση συνήθως συνοδεύεται και από άλλα σημάδια, όπως άγνωστες συνδέσεις, αλλαγές σε κανόνες προώθησης ή email που φαίνεται να έχουν σταλεί από εσάς.
Γιατί μπορεί να αυξήθηκε ξαφνικά το spam;
Μια απότομη αλλαγή αξίζει μεγαλύτερη προσοχή από το συνηθισμένο καθημερινό spam. Μπορεί να είναι αποτέλεσμα νέας διαρροής ή δημοσίευσης της διεύθυνσης, αλλά σε ορισμένες περιπτώσεις χρησιμοποιείται και ως αντιπερισπασμός.
- Η διεύθυνση δημοσιεύτηκε πρόσφατα σε νέο website, marketplace, αγγελία ή directory.
- Έγινε νέα εγγραφή σε newsletter, event ή υπηρεσία τρίτου.
- Μια υπηρεσία στην οποία υπήρχε λογαριασμός υπέστη data breach.
- Το domain άρχισε να δέχεται dictionary attacks σε προβλέψιμα mailbox names.
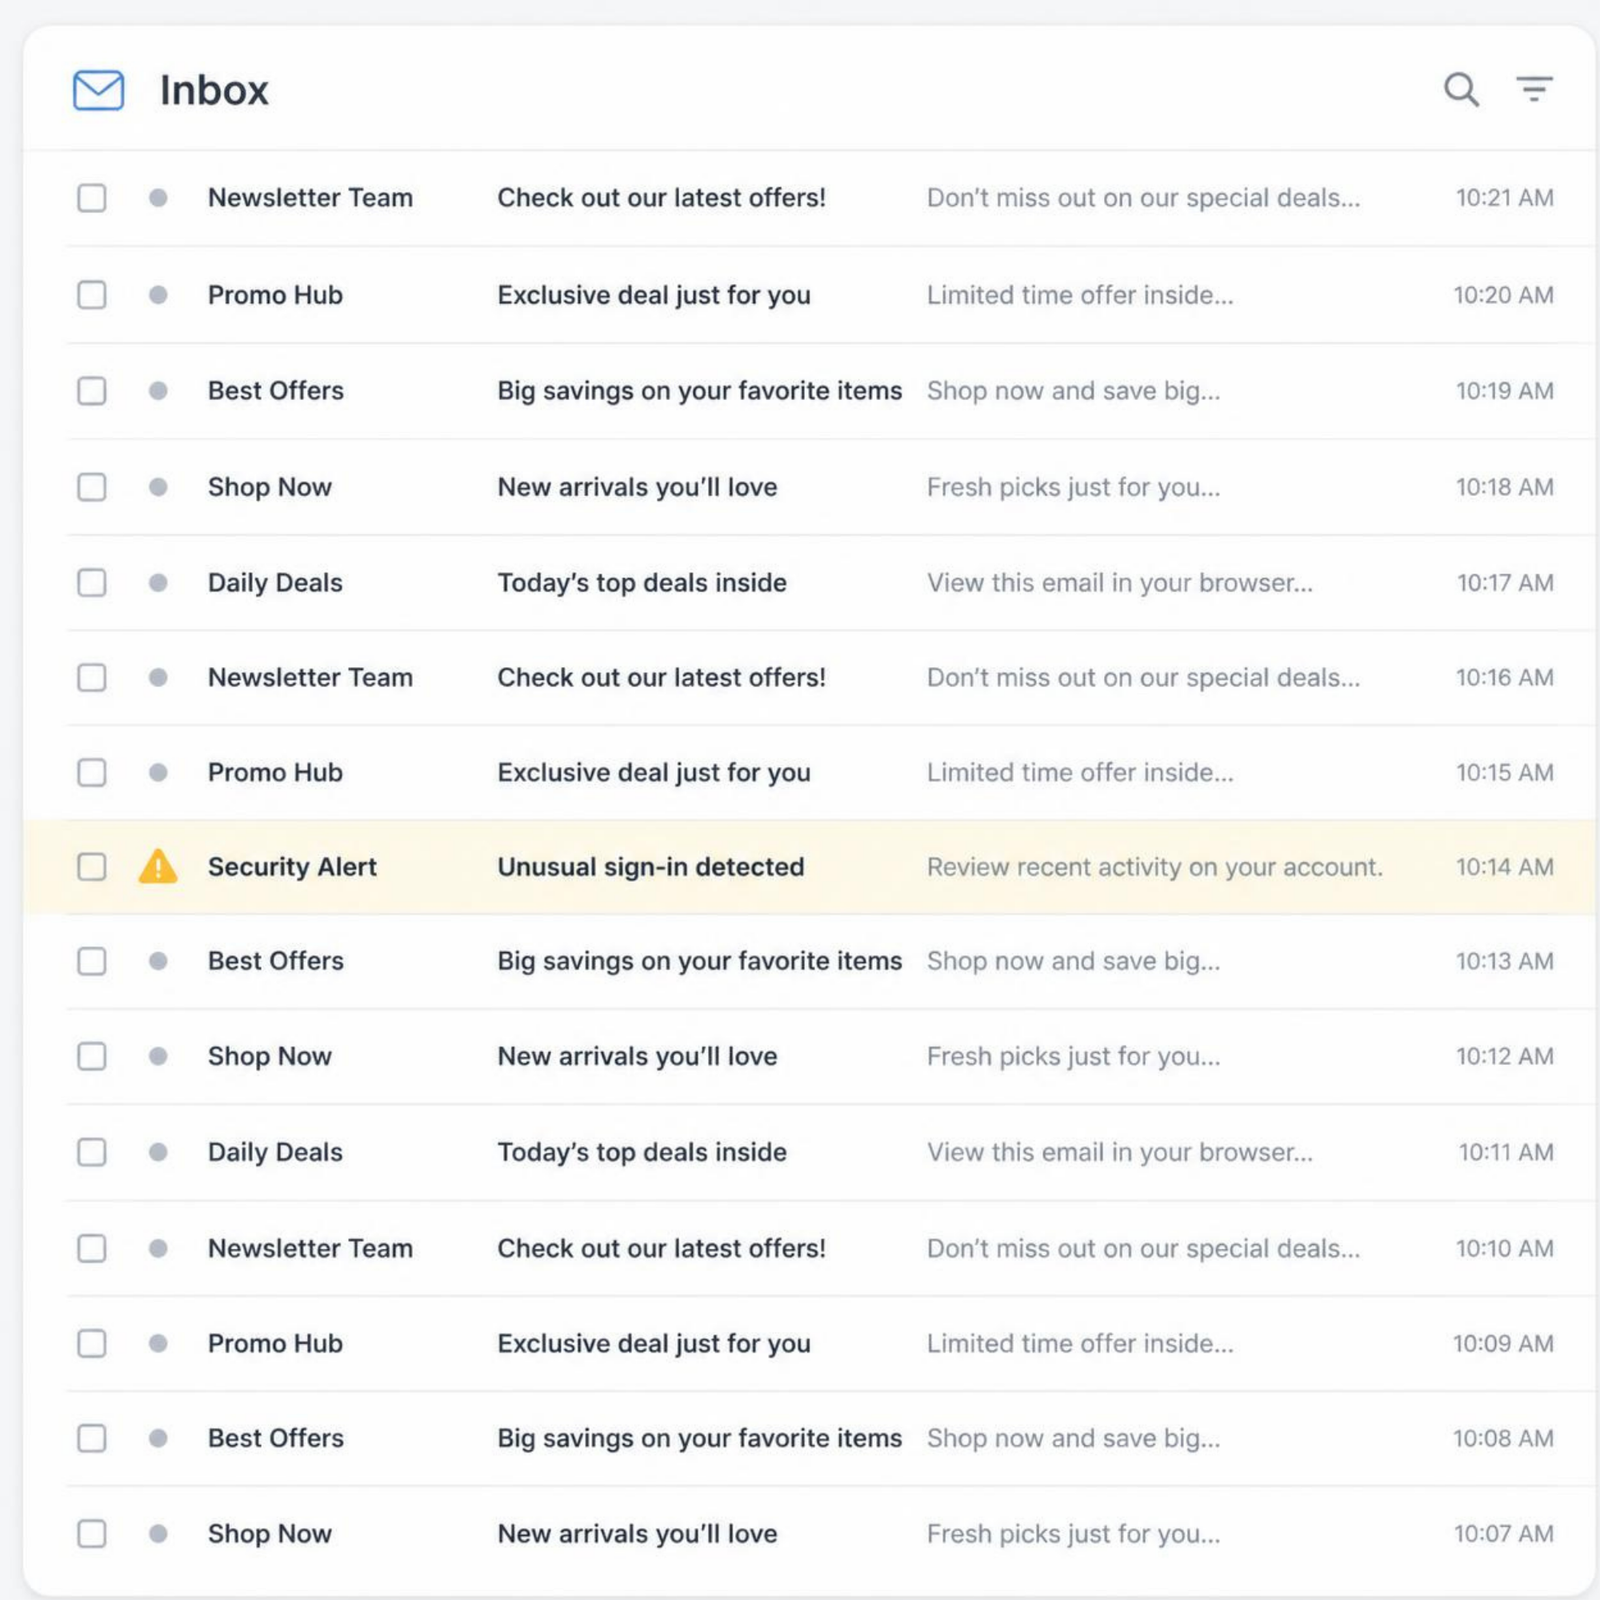
- Υπάρχει πιθανό spam bombing: εκατοντάδες ή χιλιάδες μηνύματα στέλνονται για να κρύψουν ανάμεσά τους μια ειδοποίηση αγοράς, αλλαγής κωδικού ή παραβίασης.
Μην ασχοληθείτε μόνο με το καθάρισμα του inbox. Αναζητήστε άμεσα λέξεις όπως «security alert», «password reset», «purchase», «order», «verification» ή ειδοποιήσεις από τράπεζες και υπηρεσίες όπου έχετε λογαριασμό. Παράλληλα ελέγξτε το security activity του email account.
Τι να κάνετε όταν λαμβάνετε spam
- Χρησιμοποιήστε Report Spam / Junk αντί να διαγράφετε απλώς το μήνυμα.
- Αν το email προσπαθεί να κλέψει κωδικούς ή στοιχεία, χρησιμοποιήστε Report Phishing.
- Μην ανοίγετε attachments ή links από αποστολείς που δεν εμπιστεύεστε.
- Μην απαντάτε σε ύποπτα μηνύματα για να «ζητήσετε να σταματήσουν».
- Χρησιμοποιήστε filters/rules μόνο για επαναλαμβανόμενα και ξεκάθαρα μοτίβα.
- Ενεργοποιήστε 2-Step Verification ή, όπου υποστηρίζεται, passkeys / phishing-resistant authentication.
Η αναφορά ενός μηνύματος ως spam βοηθά το Gmail να αναγνωρίζει καλύτερα παρόμοια μηνύματα στο μέλλον. Για phishing, χρησιμοποιήστε ξεχωριστά την επιλογή Report phishing αντί για απλή διαγραφή.
Πότε είναι ασφαλές να πατήσετε «Κατάργηση εγγραφής»;
Το unsubscribe είναι χρήσιμο όταν το μήνυμα προέρχεται από μια πραγματική εταιρεία ή newsletter στο οποίο είχατε εγγραφεί. Δεν είναι σωστή κίνηση όταν το μήνυμα φαίνεται ύποπτο, πλαστογραφημένο ή phishing.
Η απενεργοποίηση αυτόματης φόρτωσης εικόνων μπορεί να περιορίσει ορισμένα tracking pixels, αλλά δεν είναι βασικό anti-spam φίλτρο και δεν σταματά από μόνη της την παράδοση ανεπιθύμητων μηνυμάτων.
Τι χρειάζεται ένα εταιρικό email domain
Σε μια επιχείρηση, το spam δεν αντιμετωπίζεται μόνο από τον τελικό χρήστη. Χρειάζονται σωστές πολιτικές σε επίπεδο domain, mailbox και λογαριασμού.
- Ενεργά anti-spam και anti-phishing policies.
- Καραντίνα για ύποπτα μηνύματα, όπου υποστηρίζεται.
- Έλεγχος impersonation / spoofing.
- Περιορισμός ή κατάργηση catch-all mailbox όταν δεν είναι απαραίτητο.
- Έλεγχος forwarding rules, OAuth apps και ενεργών sessions.
- Ισχυρό MFA — κατά προτίμηση passkeys ή FIDO2 για ευαίσθητους λογαριασμούς.
- Εκπαίδευση προσωπικού ώστε να αναφέρει phishing αντί να αλληλεπιδρά μαζί του.
Και οι δύο πλατφόρμες διαθέτουν ενσωματωμένα anti-spam / anti-phishing εργαλεία. Η πραγματική διαφορά γίνεται όταν οι πολιτικές, οι εξαιρέσεις και οι λογαριασμοί έχουν ρυθμιστεί σωστά — όχι όταν απλώς χρησιμοποιείται η υπηρεσία με default ρυθμίσεις.
SPF, DKIM και DMARC: τι κάνουν πραγματικά
Αυτές οι τρεις τεχνολογίες είναι πολύ σημαντικές, αλλά συχνά παρουσιάζονται λάθος. Δεν είναι φίλτρα που «κόβουν όλο το spam που έρχεται σε εσάς». Ο βασικός τους ρόλος είναι να βοηθούν τους παραλήπτες να επαληθεύουν ότι ένα μήνυμα που φαίνεται να προέρχεται από το domain σας είναι αυθεντικό.
Το DMARC πέρασε πλέον σε Standards Track με το RFC 9989, αντικαθιστώντας το παλαιότερο RFC 7489. Για επιχειρήσεις που στέλνουν συστηματικά email, η σωστή alignment στρατηγική SPF/DKIM/DMARC είναι πλέον βασικό κομμάτι της email υποδομής.
Πώς καταλαβαίνετε αν υπάρχει πραγματικό πρόβλημα ασφάλειας
Το spam είναι ενοχλητικό. Η παραβίαση λογαριασμού όμως είναι άλλο επίπεδο κινδύνου και χρειάζεται άμεση αντίδραση.
- Βλέπετε email στα Sent που δεν στείλατε.
- Έχουν δημιουργηθεί άγνωστοι forwarding ή inbox rules.
- Υπάρχουν άγνωστες συσκευές ή sign-ins.
- Άλλαξαν recovery email, τηλέφωνο ή authentication methods.
- Λαμβάνετε απαντήσεις ή delivery failures για μηνύματα που δεν γνωρίζετε.
- Υπάρχουν OAuth apps / integrations που δεν αναγνωρίζετε.
Αλλάξτε άμεσα κωδικό από ασφαλή συσκευή, τερματίστε άγνωστα sessions, αφαιρέστε ύποπτα apps/rules και ενεργοποιήστε ισχυρό MFA. Αν πρόκειται για εταιρικό mailbox, χρειάζεται και έλεγχος από administrator ώστε να μη μείνει persistence μέσω forwarding ή OAuth access.
Το δημόσιο email και οι φόρμες της ιστοσελίδας
Ένα email που εμφανίζεται δημόσια μπορεί να συλλεχθεί από automated crawlers. Αυτό δεν σημαίνει ότι πρέπει κάθε επιχείρηση να κρύψει τελείως τη διεύθυνσή της, αλλά είναι καλό να περιορίζεται η άσκοπη έκθεση και να υπάρχει σωστή προστασία στις φόρμες.
- Χρησιμοποιήστε contact form όταν δεν χρειάζεται η διεύθυνση να εμφανίζεται παντού.
- Προσθέστε anti-bot controls, rate limiting ή honeypot στις φόρμες.
- Μην δημοσιεύετε λίστες emails σε PDF/Excel χωρίς λόγο.
- Χρησιμοποιήστε ξεχωριστά aliases για συγκεκριμένες λειτουργίες της επιχείρησης.
- Αν χρησιμοποιείτε plus addressing, θυμηθείτε ότι δεν το υποστηρίζουν όλοι οι providers και δεν είναι απόλυτος τρόπος εντοπισμού μιας διαρροής.
Για επαγγελματική χρήση, δείτε και την υπηρεσία μας για επαγγελματικά email επιχείρησης, όπου η σωστή ρύθμιση domain, συσκευών, SMTP και φορμών αντιμετωπίζεται ως ενιαία υποδομή επικοινωνίας.
Τι έχει αλλάξει στην ασφάλεια email το 2026;
Η βασική κατεύθυνση είναι σαφής: λιγότερη εξάρτηση από passwords και SMS codes, περισσότερη χρήση phishing-resistant authentication, αυστηρότερη domain authentication και καλύτερα anti-impersonation controls.
- Τα passkeys / FIDO2 θεωρούνται ισχυρότερη επιλογή απέναντι στο phishing από κλασικά OTPs.
- Η Microsoft έχει ήδη ξεκινήσει από 1 Σεπτεμβρίου 2026 να προωθεί passkeys σε χρήστες που βασίζονται σε SMS/voice MFA.
- Η σωστή DMARC alignment παραμένει κρίσιμη για domains που στέλνουν email σε μεγάλη κλίμακα.
- Τα anti-spam και anti-phishing συστήματα αξιολογούν πολύ περισσότερα από μία blacklist ή ένα keyword μέσα στο μήνυμα.
Δεν χρειάζεται να γίνει το email infrastructure περίπλοκο. Χρειάζεται όμως να είναι σωστά βασισμένο σε domain authentication, ασφαλείς λογαριασμούς, ξεκάθαρες πολιτικές και ελεγχόμενες φόρμες website.
Γρήγορο checklist για να μειώσετε spam και phishing
Velectronics Software
Πώς μπορούμε να βοηθήσουμε με το email της επιχείρησής σας
Η σωστή λύση δεν είναι απλώς «ένα δυνατότερο spam filter». Ελέγχουμε την email υποδομή συνολικά, από το domain και τα DNS records μέχρι τα mailboxes, τις φόρμες και την ασφάλεια πρόσβασης.
Email Security για επιχειρήσεις
Λιγότερο spam, πιο καθαρή επικοινωνία και σωστή προστασία του domain σας.
Αν το εταιρικό email γεμίζει ανεπιθύμητα μηνύματα ή δεν είστε βέβαιοι ότι οι ρυθμίσεις του domain είναι σωστές, μπορούμε να ελέγξουμε την υπάρχουσα υποδομή και να οργανώσουμε τις κατάλληλες βελτιώσεις.
Επικοινωνήστε με τη Velectronics SoftwareΣυχνές Ερωτήσεις
Spam emails & ασφάλεια email
Γιατί λαμβάνω ξαφνικά τόσα spam emails;
Μπορεί να οφείλεται σε νέα έκθεση ή διαρροή της διεύθυνσης, αλλά αν η αύξηση είναι ακραία και ξαφνική ελέγξτε και το ενδεχόμενο spam bombing που προσπαθεί να κρύψει security alerts ή συναλλαγές.
Βοηθά το «Κατάργηση εγγραφής»;
Ναι, όταν πρόκειται για γνωστή και νόμιμη mailing list. Σε ύποπτο ή phishing μήνυμα είναι ασφαλέστερο να μην πατήσετε links και να χρησιμοποιήσετε Report Spam ή Report Phishing.
Τα SPF, DKIM και DMARC θα σταματήσουν το spam που λαμβάνω;
Όχι από μόνα τους. Βοηθούν κυρίως στην αυθεντικοποίηση των email που χρησιμοποιούν το domain σας και στην προστασία από direct domain spoofing. Για incoming spam χρειάζονται ξεχωριστά anti-spam και anti-phishing controls.
Τι είναι το catch-all και γιατί μπορεί να αυξήσει το spam;
Catch-all σημαίνει ότι το domain δέχεται email ακόμη και για διευθύνσεις που δεν έχουν δημιουργηθεί. Έτσι τυχαίες δοκιμές όπως random@domain.gr μπορούν να καταλήγουν στο ίδιο mailbox. Αν δεν υπάρχει επιχειρησιακή ανάγκη, συνήθως αξίζει να απενεργοποιείται.
Πώς καταλαβαίνω αν το email μου έχει παραβιαστεί;
Ελέγξτε για άγνωστα sent messages, forwarding rules, sessions, recovery changes ή OAuth apps. Αν υπάρχει ένδειξη παραβίασης, αλλάξτε άμεσα κωδικό από ασφαλή συσκευή, τερματίστε άγνωστες συνδέσεις και ενεργοποιήστε ισχυρό MFA ή passkey.
Μπορεί να βοηθήσει η Velectronics Software;
Ναι. Μπορούμε να ελέγξουμε βασικές ρυθμίσεις επαγγελματικού email, DNS authentication, SMTP, φόρμες website και ενδείξεις παραβίασης. Επικοινωνήστε μαζί μας.