Cyber Security · Ransomware · Incident Response · Οδηγός 2026
Τι είναι το Ransomware; Ορισμός, Τρόποι Λειτουργίας & Πρόληψη
Το ransomware δεν είναι πλέον απλώς ένας ιός που «κλειδώνει αρχεία». Οι σύγχρονες επιθέσεις μπορούν να περιλαμβάνουν κλοπή δεδομένων, κατάληψη λογαριασμών, πλάγια κίνηση μέσα στο δίκτυο, καταστροφή backups και εκβιασμό για δημοσίευση ευαίσθητων πληροφοριών.
Η σύντομη απάντηση
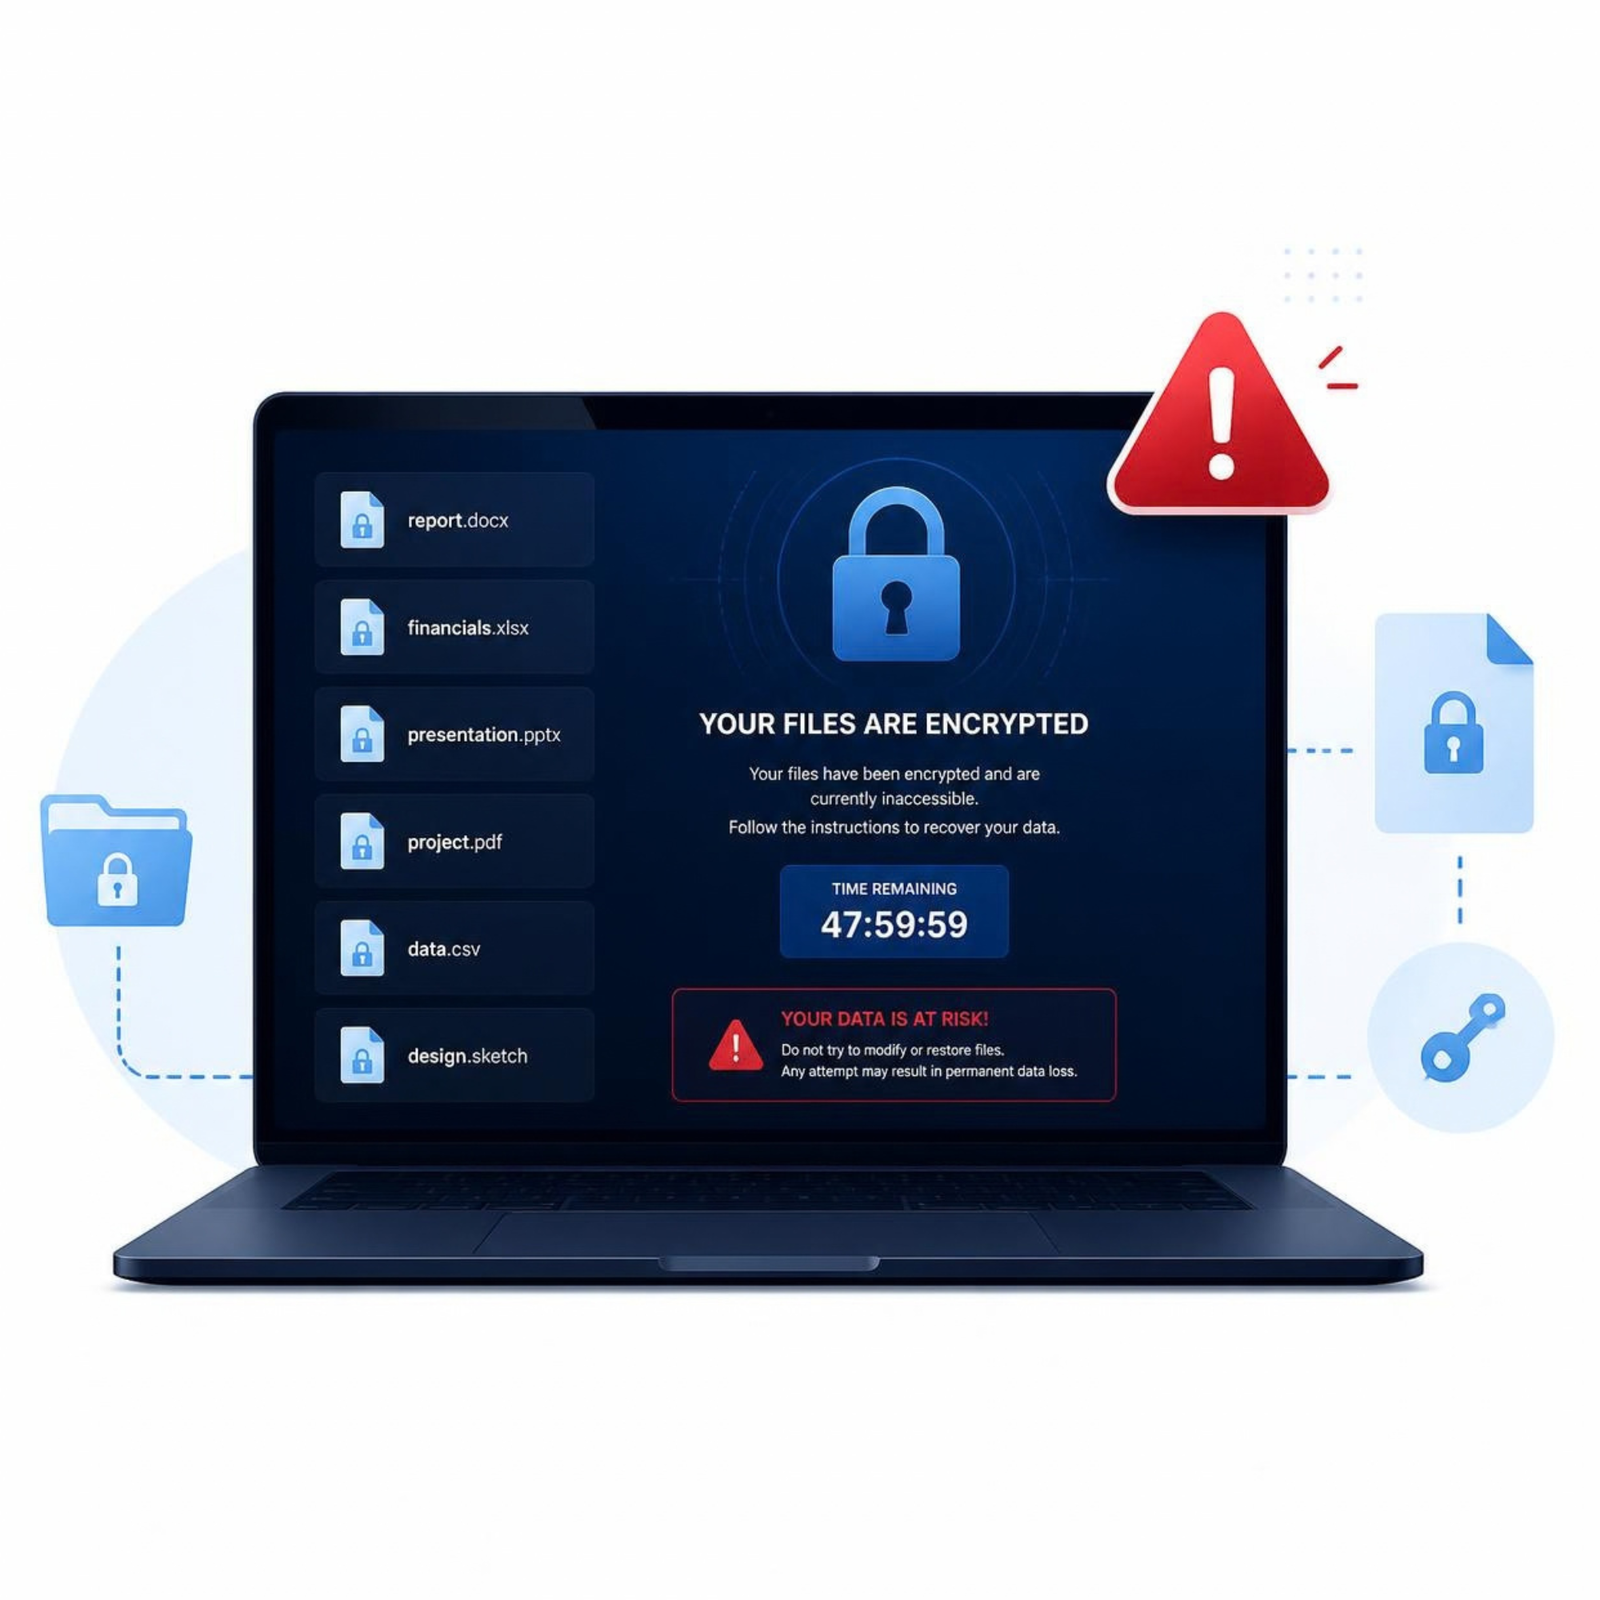
Το ransomware είναι κακόβουλη δραστηριότητα που χρησιμοποιείται για να στερήσει από έναν οργανισμό την πρόσβαση στα συστήματα ή στα δεδομένα του και να απαιτήσει χρήματα. Σήμερα, η επίθεση μπορεί επίσης να περιλαμβάνει κλοπή δεδομένων και απειλή δημοσίευσής τους.
Θέλετε να βλέπετε συχνότερα τα άρθρα μας στη Google;
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας, ώστε η Google να μπορεί να προβάλλει συχνότερα σχετικό περιεχόμενό μας στις δικές σας αναζητήσεις.
01 · Ορισμός
Τι είναι το ransomware;
Το ransomware είναι μορφή κακόβουλης δραστηριότητας που έχει ως στόχο να εμποδίσει έναν χρήστη ή οργανισμό να χρησιμοποιήσει τα δεδομένα ή τα συστήματά του και στη συνέχεια να απαιτήσει πληρωμή για την αποκατάσταση ή για να μην δημοσιοποιηθούν κλεμμένες πληροφορίες.
Παραδοσιακά, το ransomware συνδεόταν κυρίως με την κρυπτογράφηση αρχείων. Σήμερα πολλές επιχειρήσεις αντιμετωπίζουν ευρύτερα περιστατικά ransomware και data extortion.
02 · Attack Chain
Πώς λειτουργεί συνήθως μια επίθεση ransomware;
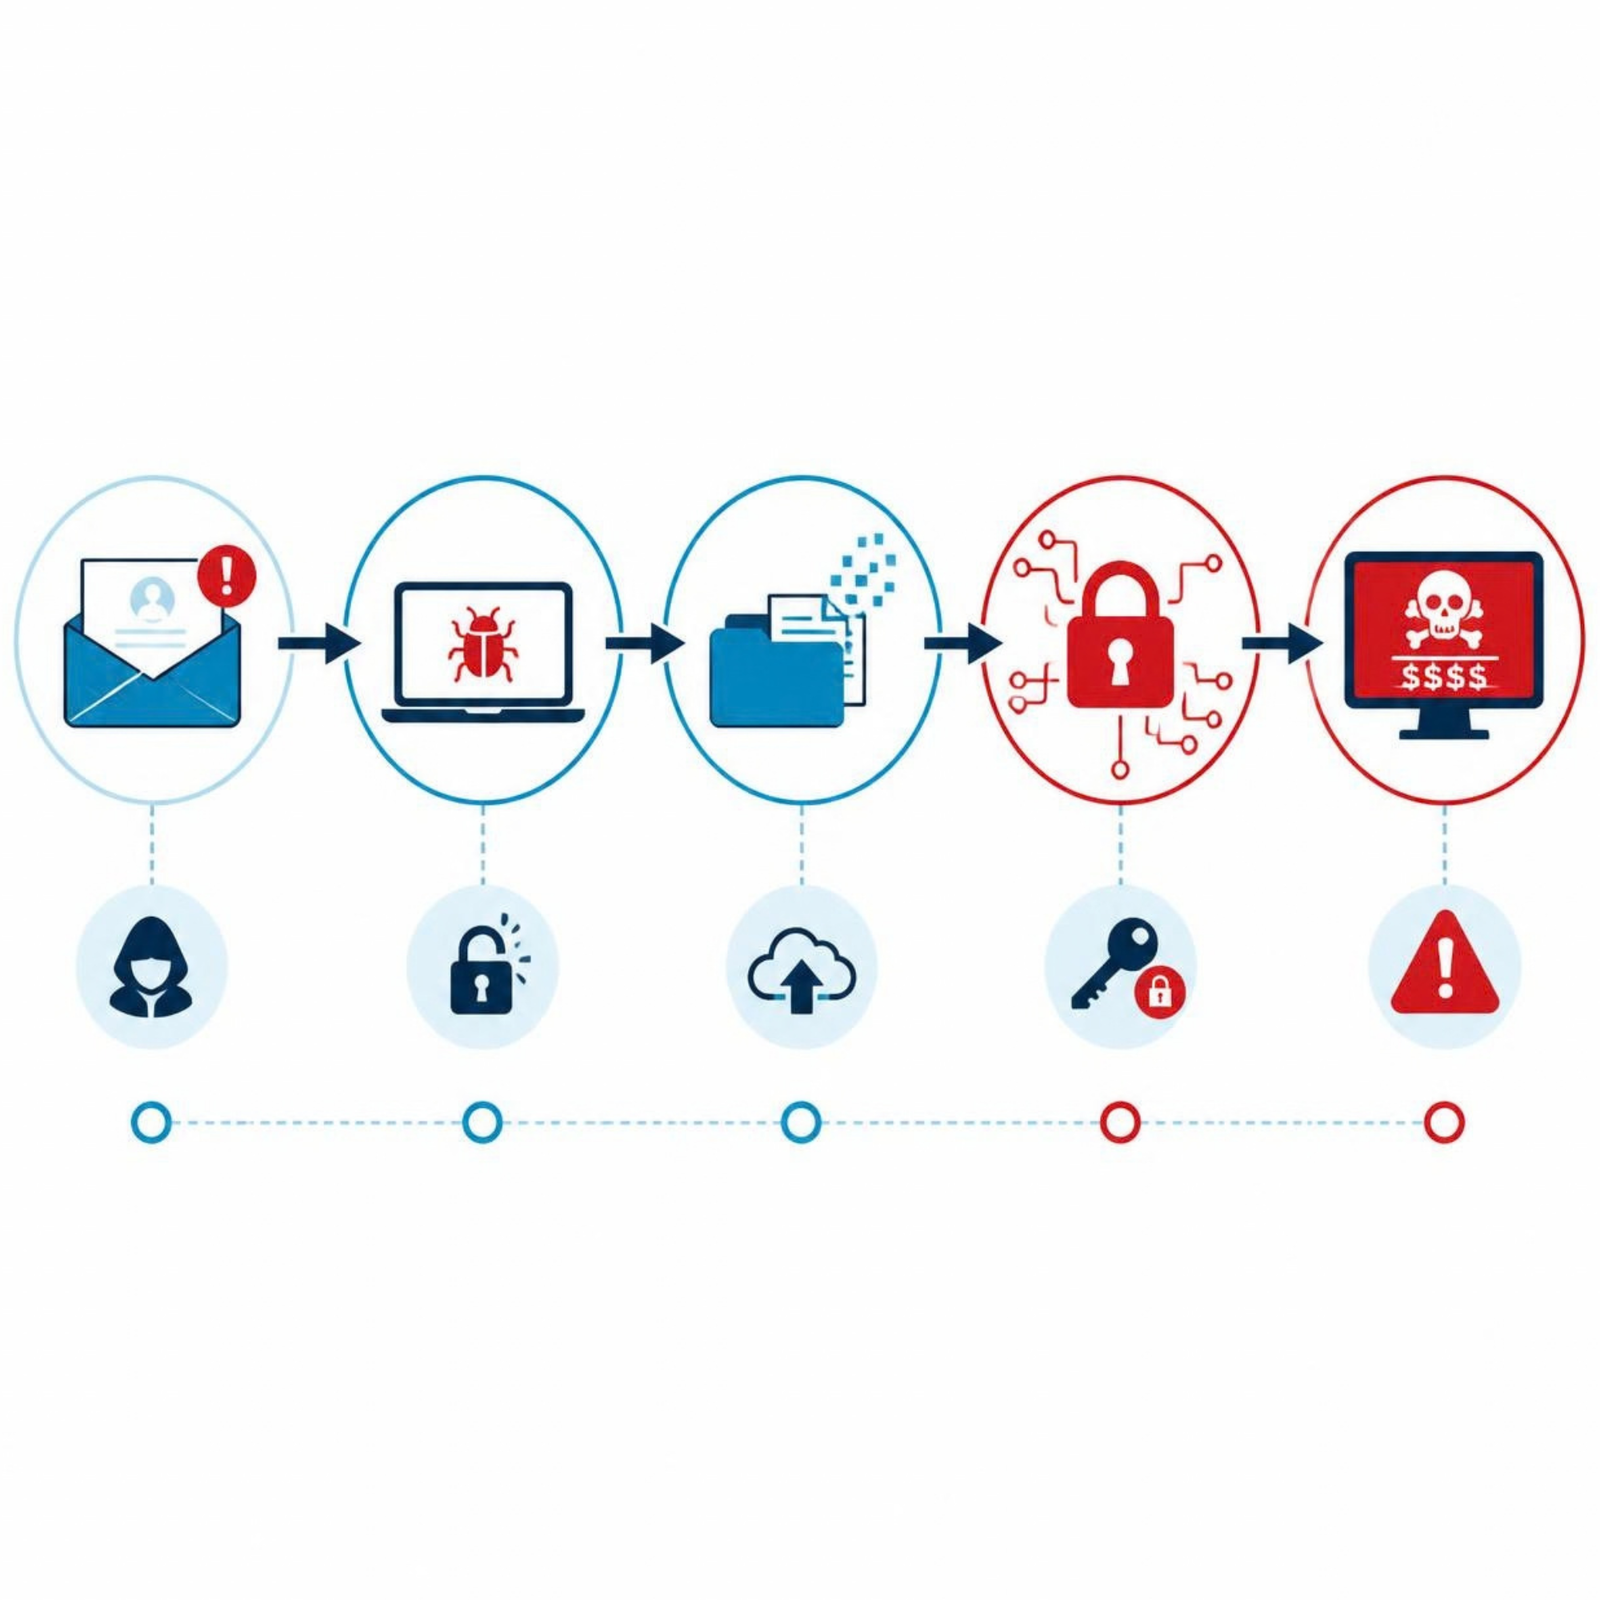
Μια σοβαρή επίθεση δεν είναι συνήθως ένα μεμονωμένο «κλικ και τελείωσε». Οι δράστες προσπαθούν να αποκτήσουν αρχική πρόσβαση, να αυξήσουν τα δικαιώματά τους, να χαρτογραφήσουν το περιβάλλον και στη συνέχεια να προκαλέσουν τη μεγαλύτερη δυνατή πίεση στον οργανισμό.
- Αρχική πρόσβαση μέσω phishing, credentials ή vulnerability.
- Privilege escalation και lateral movement.
- Εντοπισμός servers, databases και backups.
- Κλοπή ή κρυπτογράφηση δεδομένων.
- Ransom note και απειλή δημοσιοποίησης.
03 · Τύποι & Extortion
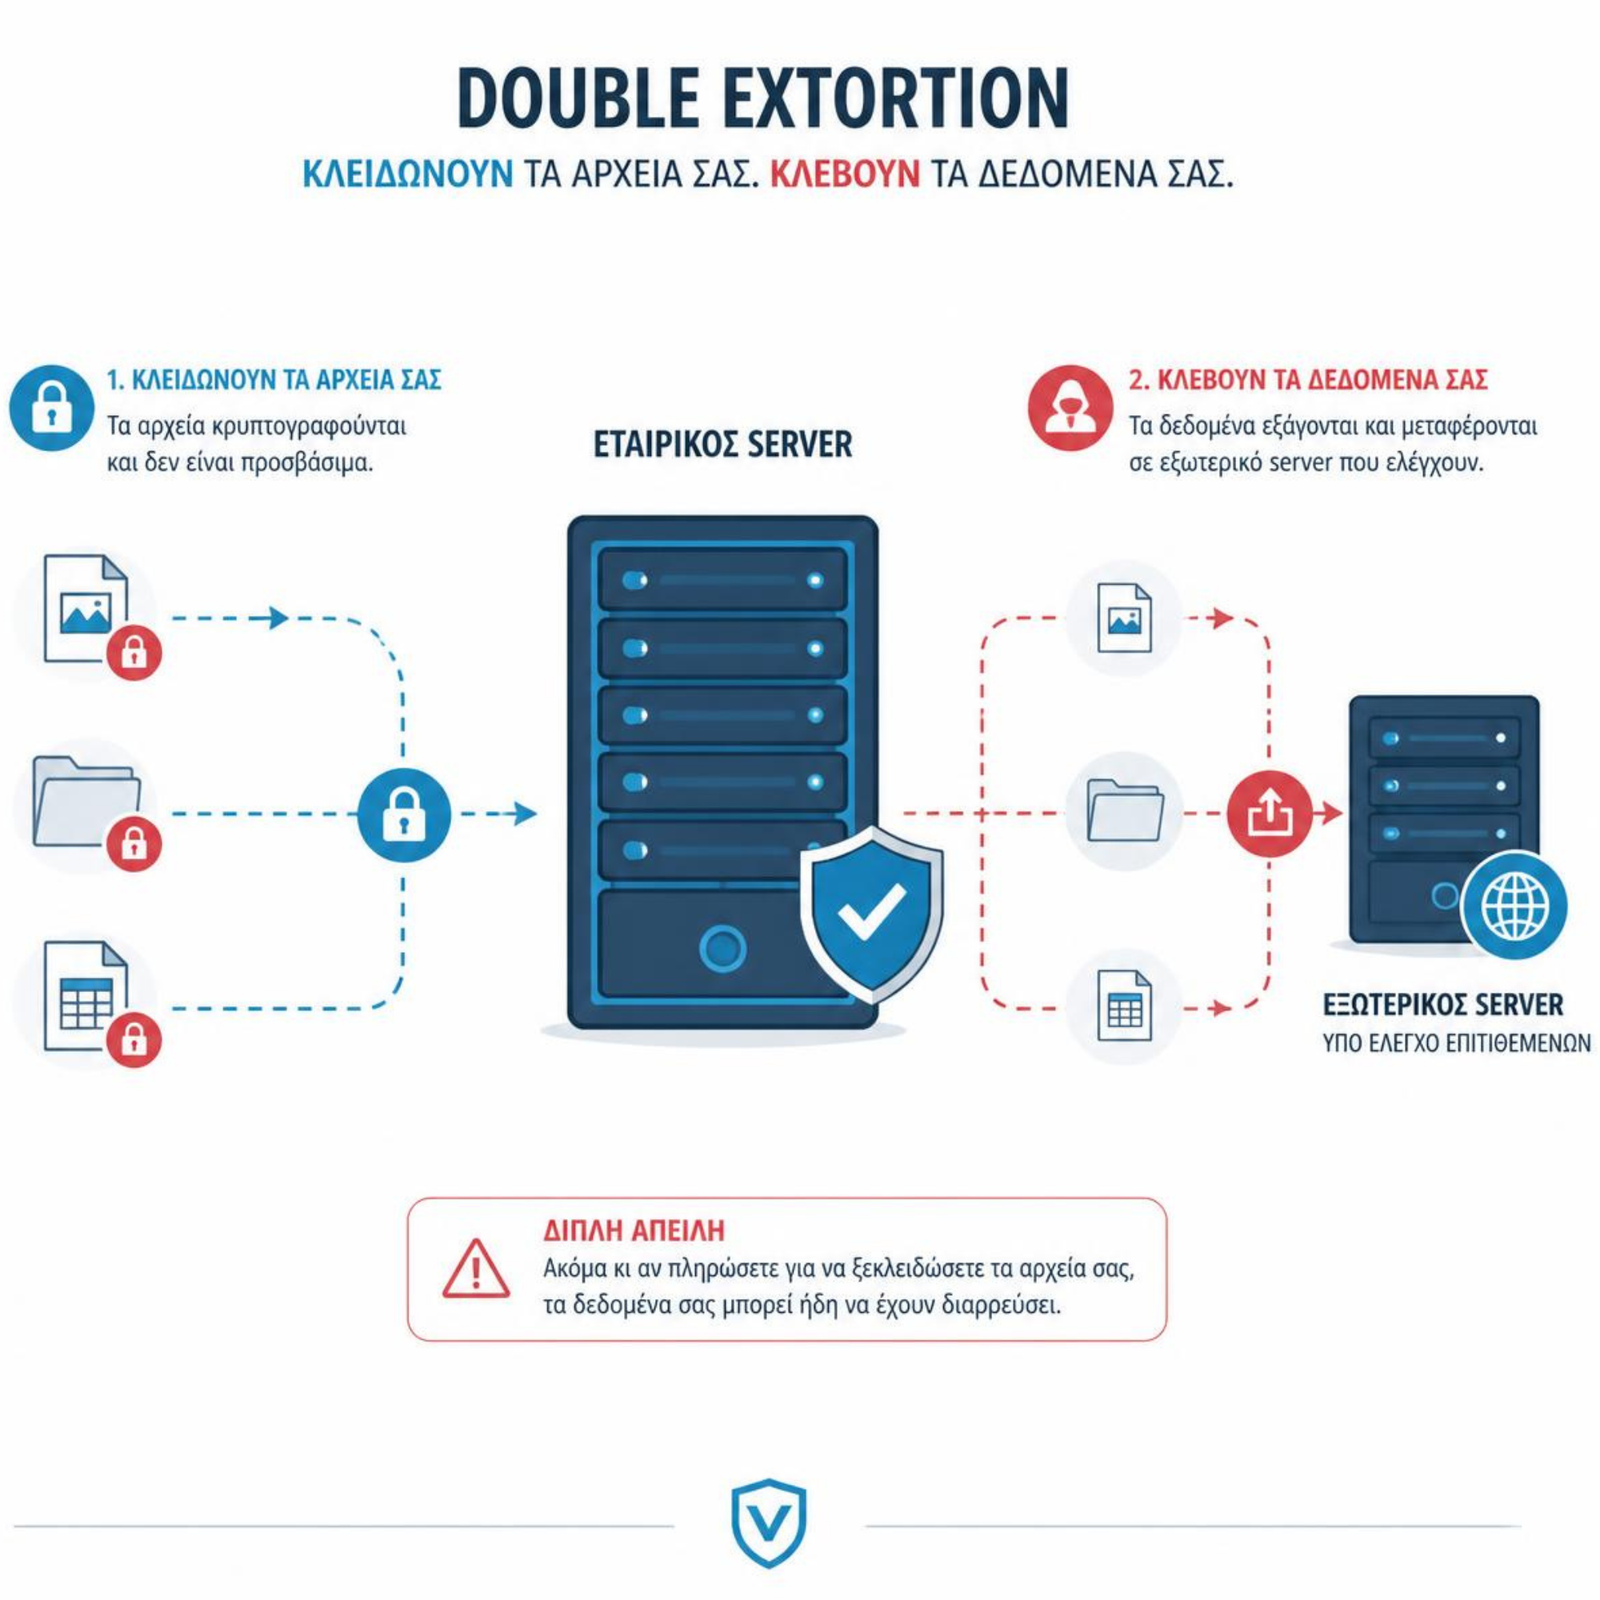
Το σύγχρονο ransomware δεν σημαίνει πάντα μόνο κρυπτογράφηση.
Οι ομάδες ransomware έχουν εξελίξει το επιχειρηματικό τους μοντέλο. Η πίεση προς το θύμα μπορεί να βασίζεται στην αδυναμία λειτουργίας, στην κλοπή ευαίσθητων δεδομένων ή και στα δύο.
04 · Initial Access
Πώς αποκτούν πρόσβαση οι επιτιθέμενοι;
Η πιο αποτελεσματική άμυνα είναι να εμποδίσετε την αρχική πρόσβαση. Οι επιθέσεις ransomware εκμεταλλεύονται συχνά ανθρώπινα λάθη, κλεμμένα credentials και λογισμικό που δεν έχει ενημερωθεί.
- Phishing και social engineering.
- Κλεμμένοι κωδικοί.
- Εκμετάλλευση γνωστών vulnerabilities.
- Μη ασφαλές remote access.
- Compromised third parties.
- Credential reuse.
Για email, VPN, hosting και privileged accounts προτιμήστε phishing-resistant MFA όπου υποστηρίζεται, όπως passkeys ή FIDO/WebAuthn.
05 · Indicators
Ποια είναι τα συνηθισμένα σημάδια ransomware;
Ορισμένες επιθέσεις γίνονται αντιληπτές μόνο όταν αρχίσει η κρυπτογράφηση. Σε άλλες περιπτώσεις υπάρχουν προειδοποιητικά σημάδια πριν φτάσει το περιστατικό στο τελικό στάδιο.
- Αρχεία που δεν ανοίγουν ή έχουν άγνωστες επεκτάσεις.
- Ransom note σε TXT ή HTML.
- Άγνωστα administrative accounts.
- Ασυνήθιστα login events.
- Απενεργοποίηση security tools.
- Backups ή snapshots που λείπουν.
- Μεγάλη ασυνήθιστη μεταφορά δεδομένων.
- Διακοπή ERP, website, email ή file server.
06 · Incident Response
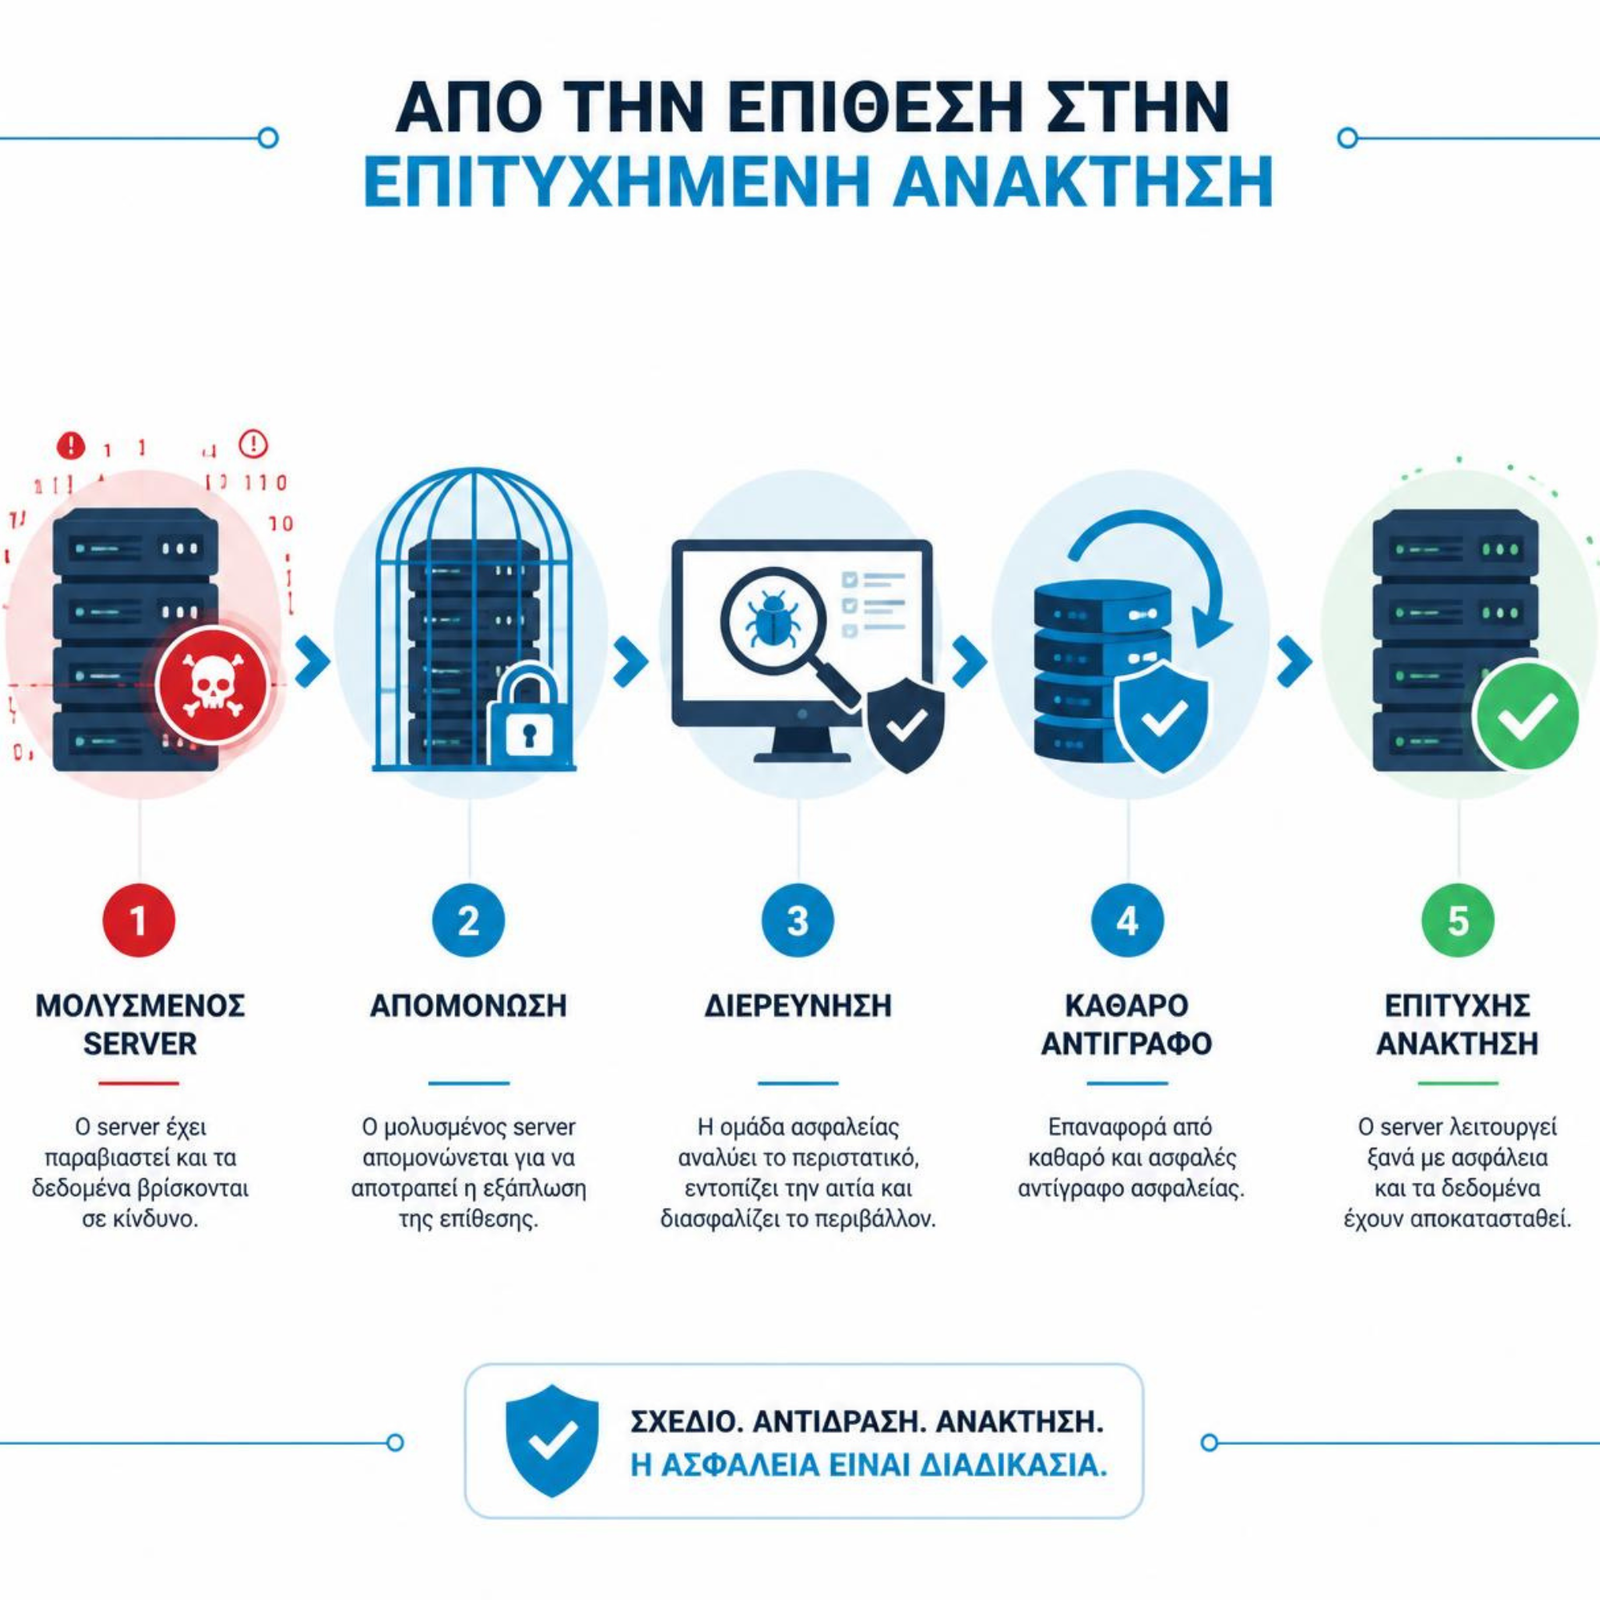
Τι πρέπει να κάνετε άμεσα αν υποψιαστείτε ransomware;
Οι πρώτες κινήσεις μπορούν να επηρεάσουν σημαντικά την έκταση της επίθεσης και την πιθανότητα να διατηρηθούν χρήσιμα στοιχεία για τη διερεύνηση.
- Απομονώστε τα επηρεασμένα συστήματα από LAN, Wi-Fi και VPN.
- Μην ξεκινήσετε αμέσως format ή reinstall.
- Καταγράψτε screenshots, ransom note και timestamps.
- Προστατεύστε τα backups.
- Ελέγξτε το scope πριν από το recovery.
- Ενεργοποιήστε οργανωμένο Incident Response plan.
Πρώτη επιλογή είναι συνήθως η απομόνωση από το δίκτυο. Το άμεσο power-off μπορεί να οδηγήσει σε απώλεια volatile forensic information.
07 · Ransom & Compliance
Πρέπει μια επιχείρηση να πληρώσει τα λύτρα;
Η πληρωμή δεν εγγυάται ότι θα ανακτηθούν τα δεδομένα, ότι ο decryptor θα λειτουργήσει σωστά ή ότι τα κλεμμένα δεδομένα δεν θα δημοσιευθούν αργότερα.
Η προτεραιότητα είναι η απομόνωση, η διερεύνηση, η προστασία των backups και η εκτίμηση του πραγματικού scope.
Τι ισχύει για προσωπικά δεδομένα και GDPR;
Αν υπάρχει καταστροφή, απώλεια, μη εξουσιοδοτημένη πρόσβαση ή αποκάλυψη προσωπικών δεδομένων, μπορεί να υπάρχει personal data breach και πρέπει να αξιολογηθούν άμεσα οι σχετικές υποχρεώσεις.
08 · Backup & Recovery
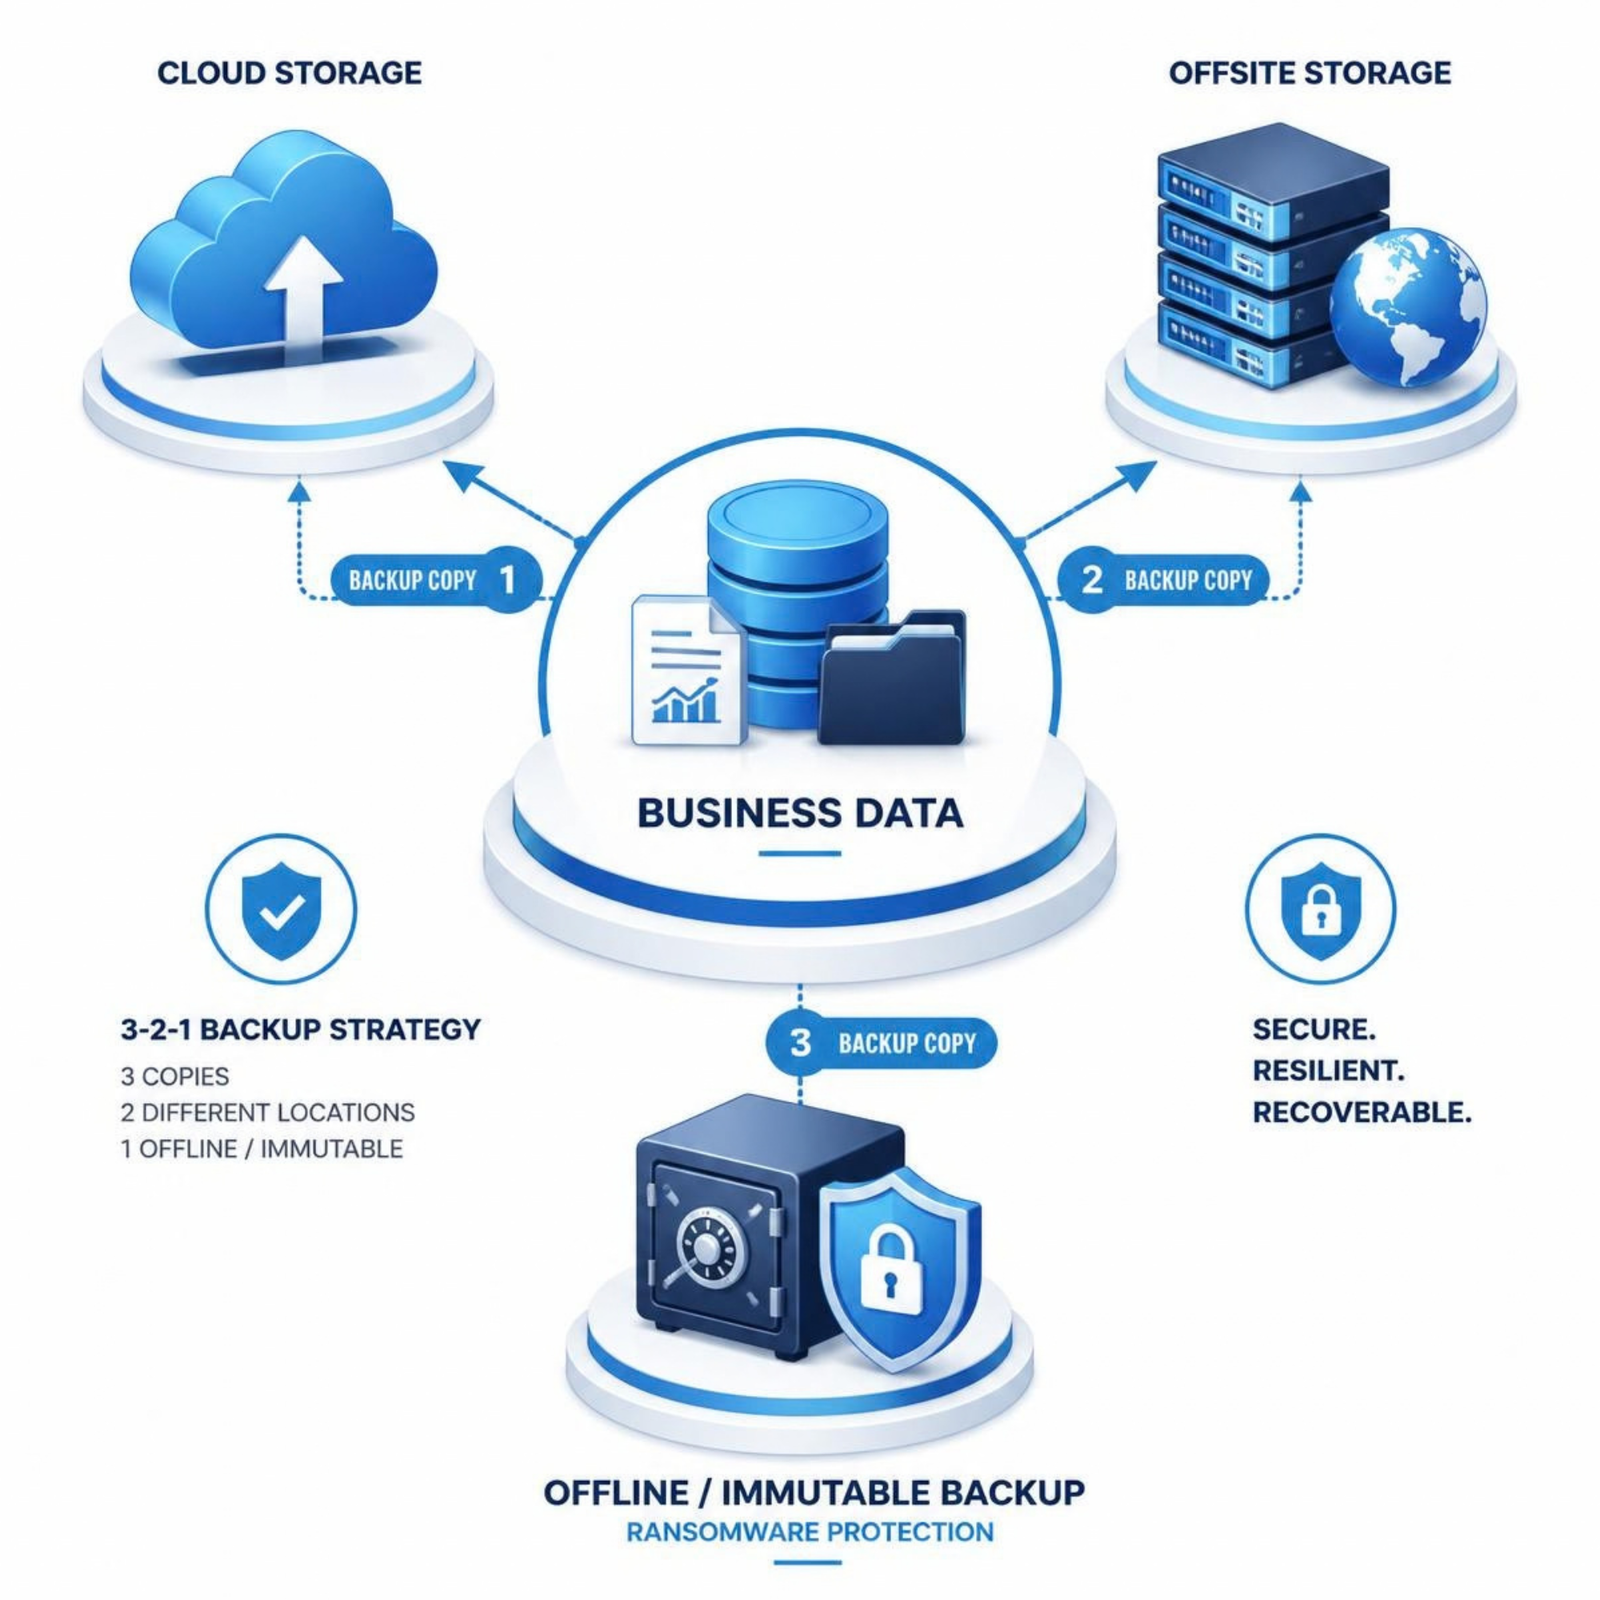
Το backup που δεν έχει δοκιμαστεί σε restore δεν είναι πραγματικό σχέδιο ανάκτησης.
Τα αντίγραφα ασφαλείας είναι μία από τις σημαντικότερες δικλείδες ασφαλείας απέναντι στο ransomware, αλλά μόνο όταν δεν μπορούν εύκολα να διαγραφούν ή να κρυπτογραφηθούν μαζί με το production περιβάλλον.
- Offline ή logically isolated backups.
- Immutable storage όπου είναι κατάλληλο.
- Ξεχωριστά credentials.
- Delete protection.
- Τακτικά restore tests.
- Καταγεγραμμένη σειρά ανάκτησης υπηρεσιών.
09 · Prevention
Πώς μειώνετε ουσιαστικά τον κίνδυνο ransomware;
Δεν υπάρχει ένα security plugin ή μία συσκευή που να σταματά κάθε πιθανή επίθεση. Η πραγματική προστασία βασίζεται σε πολλά επίπεδα.
- Phishing-resistant MFA.
- Μοναδικοί κωδικοί με password manager.
- Security patches.
- EDR / endpoint protection.
- Network segmentation.
- Least privilege.
- Logging και monitoring.
- Offline ή immutable backups.
- Περιορισμός remote access.
- Incident Response plan.
10 · Websites & E-commerce
Τι σημαίνει ransomware για WordPress, websites και e-shops;
Το hosting environment, ο server, οι βάσεις δεδομένων και οι λογαριασμοί διαχείρισης μπορούν να αποτελέσουν μέρος μιας ευρύτερης παραβίασης.
- Διατηρείτε WordPress core, themes και plugins ενημερωμένα.
- Αφαιρείτε εγκαταλελειμμένα plugins.
- Προστατεύετε hosting, WordPress, DNS και email accounts με MFA.
- Χρησιμοποιείτε μοναδικά credentials.
- Περιορίζετε admin accounts.
- Διατηρείτε backups εκτός του ίδιου hosting account.
- Ελέγχετε modified files και scheduled tasks.
- Χρησιμοποιείτε WAF και monitoring όπου χρειάζεται.
Για κρίσιμα websites και e-shops χρειάζεται δεύτερο, ανεξάρτητο επίπεδο backup.
Velectronics Software · Cyber Security
Αντιμετώπιση περιστατικού, ανάκτηση και θωράκιση μετά από παραβίαση.
Στόχος είναι να περιοριστεί η έκταση, να βρεθεί ο τρόπος πρόσβασης, να καθαριστεί το περιβάλλον και να γίνει ασφαλής επαναφορά.
Ransomware · Incident Response
Υποψιάζεστε ransomware ή θέλετε να θωρακίσετε την επιχείρησή σας;
Μπορούμε να αξιολογήσουμε την υπάρχουσα κατάσταση, τα backups, το website, το hosting και τους κρίσιμους λογαριασμούς.
Επικοινωνήστε με τη Velectronics SoftwareΣυχνές Ερωτήσεις
Ransomware & προστασία επιχείρησης
Τι είναι το ransomware;
Το ransomware είναι κακόβουλη δραστηριότητα που εμποδίζει την πρόσβαση σε δεδομένα ή συστήματα και χρησιμοποιεί τον εκβιασμό για να απαιτήσει πληρωμή.
Πώς μολύνεται μια επιχείρηση;
Συνηθισμένοι τρόποι είναι phishing, κλεμμένα credentials, ευπάθειες σε software και μη ασφαλές remote access.
Πρέπει να πληρώσω τα λύτρα;
Η πληρωμή δεν εγγυάται ότι τα δεδομένα θα επανέλθουν ή ότι κλεμμένες πληροφορίες δεν θα δημοσιοποιηθούν.
Ποια είναι τα πρώτα βήματα;
Απομονώστε τα επηρεασμένα συστήματα, προστατεύστε τα backups, καταγράψτε στοιχεία και μην ξεκινήσετε τυφλό format πριν αξιολογηθεί το περιστατικό.
Τα backups αρκούν;
Όχι από μόνα τους. Χρειάζονται offline ή απομονωμένα αντίγραφα και τακτικά restore tests.
Μπορεί να βοηθήσει η Velectronics Software;
Ναι. Μπορούμε να βοηθήσουμε σε αξιολόγηση περιστατικού, recovery, backup strategy και hardening. Επικοινωνήστε μαζί μας .
Συχνές Ερωτήσεις
Τι είναι το ransomware;
Κακόβουλο λογισμικό που κρυπτογραφεί αρχεία ή κλειδώνει συστήματα και απαιτεί λύτρα. Συχνά συνοδεύεται από απειλή διαρροής δεδομένων (double extortion).
Πώς μολύνεται μια επιχείρηση;
Μέσω phishing, ευπαθειών σε λογισμικό/plugins, κλεμμένων διαπιστευτηρίων (RDP/SSH/FTP) και αδύναμων ρυθμίσεων ασφαλείας.
Να πληρώσω τα λύτρα;
Δεν συνιστάται: δεν υπάρχει εγγύηση ανάκτησης και δημιουργούνται νομικοί/ηθικοί κίνδυνοι. Στόχος είναι ανάκτηση από καθαρά backups και άμεση τεχνική αντιμετώπιση.
Ποια είναι τα πρώτα βήματα αν υποψιαστώ ransomware;
Απομόνωση συστημάτων, τεκμηρίωση στοιχείων, ενημέρωση υπευθύνων και ανάθεση σε ειδικούς για διάγνωση και επαναφορά από offline backups.
Πώς προλαμβάνω μελλοντική επίθεση;
Backups 3-2-1, 2FA, ενημερώσεις/patches, WAF/EDR, least privilege, περιορισμός login attempts, εκπαίδευση προσωπικού και segmentation.
Μπορεί να βοηθήσει η Velectronics Software;
Βεβαίως — αναλαμβάνουμε incident response, ανάκτηση και θωράκιση. Επικοινωνήστε μαζί μας.