Cyber Security · Threat Actors · Cyber Attacks · Οδηγός 2026
Τύποι Επιτιθέμενων & Επιθέσεων στον Κυβερνοχώρο: Ποιοι Επιτίθενται και με Ποιους Τρόπους
Για να δημιουργήσει μια επιχείρηση αποτελεσματική στρατηγική κυβερνοασφάλειας, πρέπει πρώτα να κατανοήσει ποιος μπορεί να την στοχεύσει, ποιο είναι το κίνητρό του και με ποιον τρόπο μπορεί να αποκτήσει πρόσβαση. Από οργανωμένους cybercriminals και insiders μέχρι supply-chain compromises, οι διαφορετικές απειλές απαιτούν διαφορετικά επίπεδα άμυνας.
Η σύντομη απάντηση
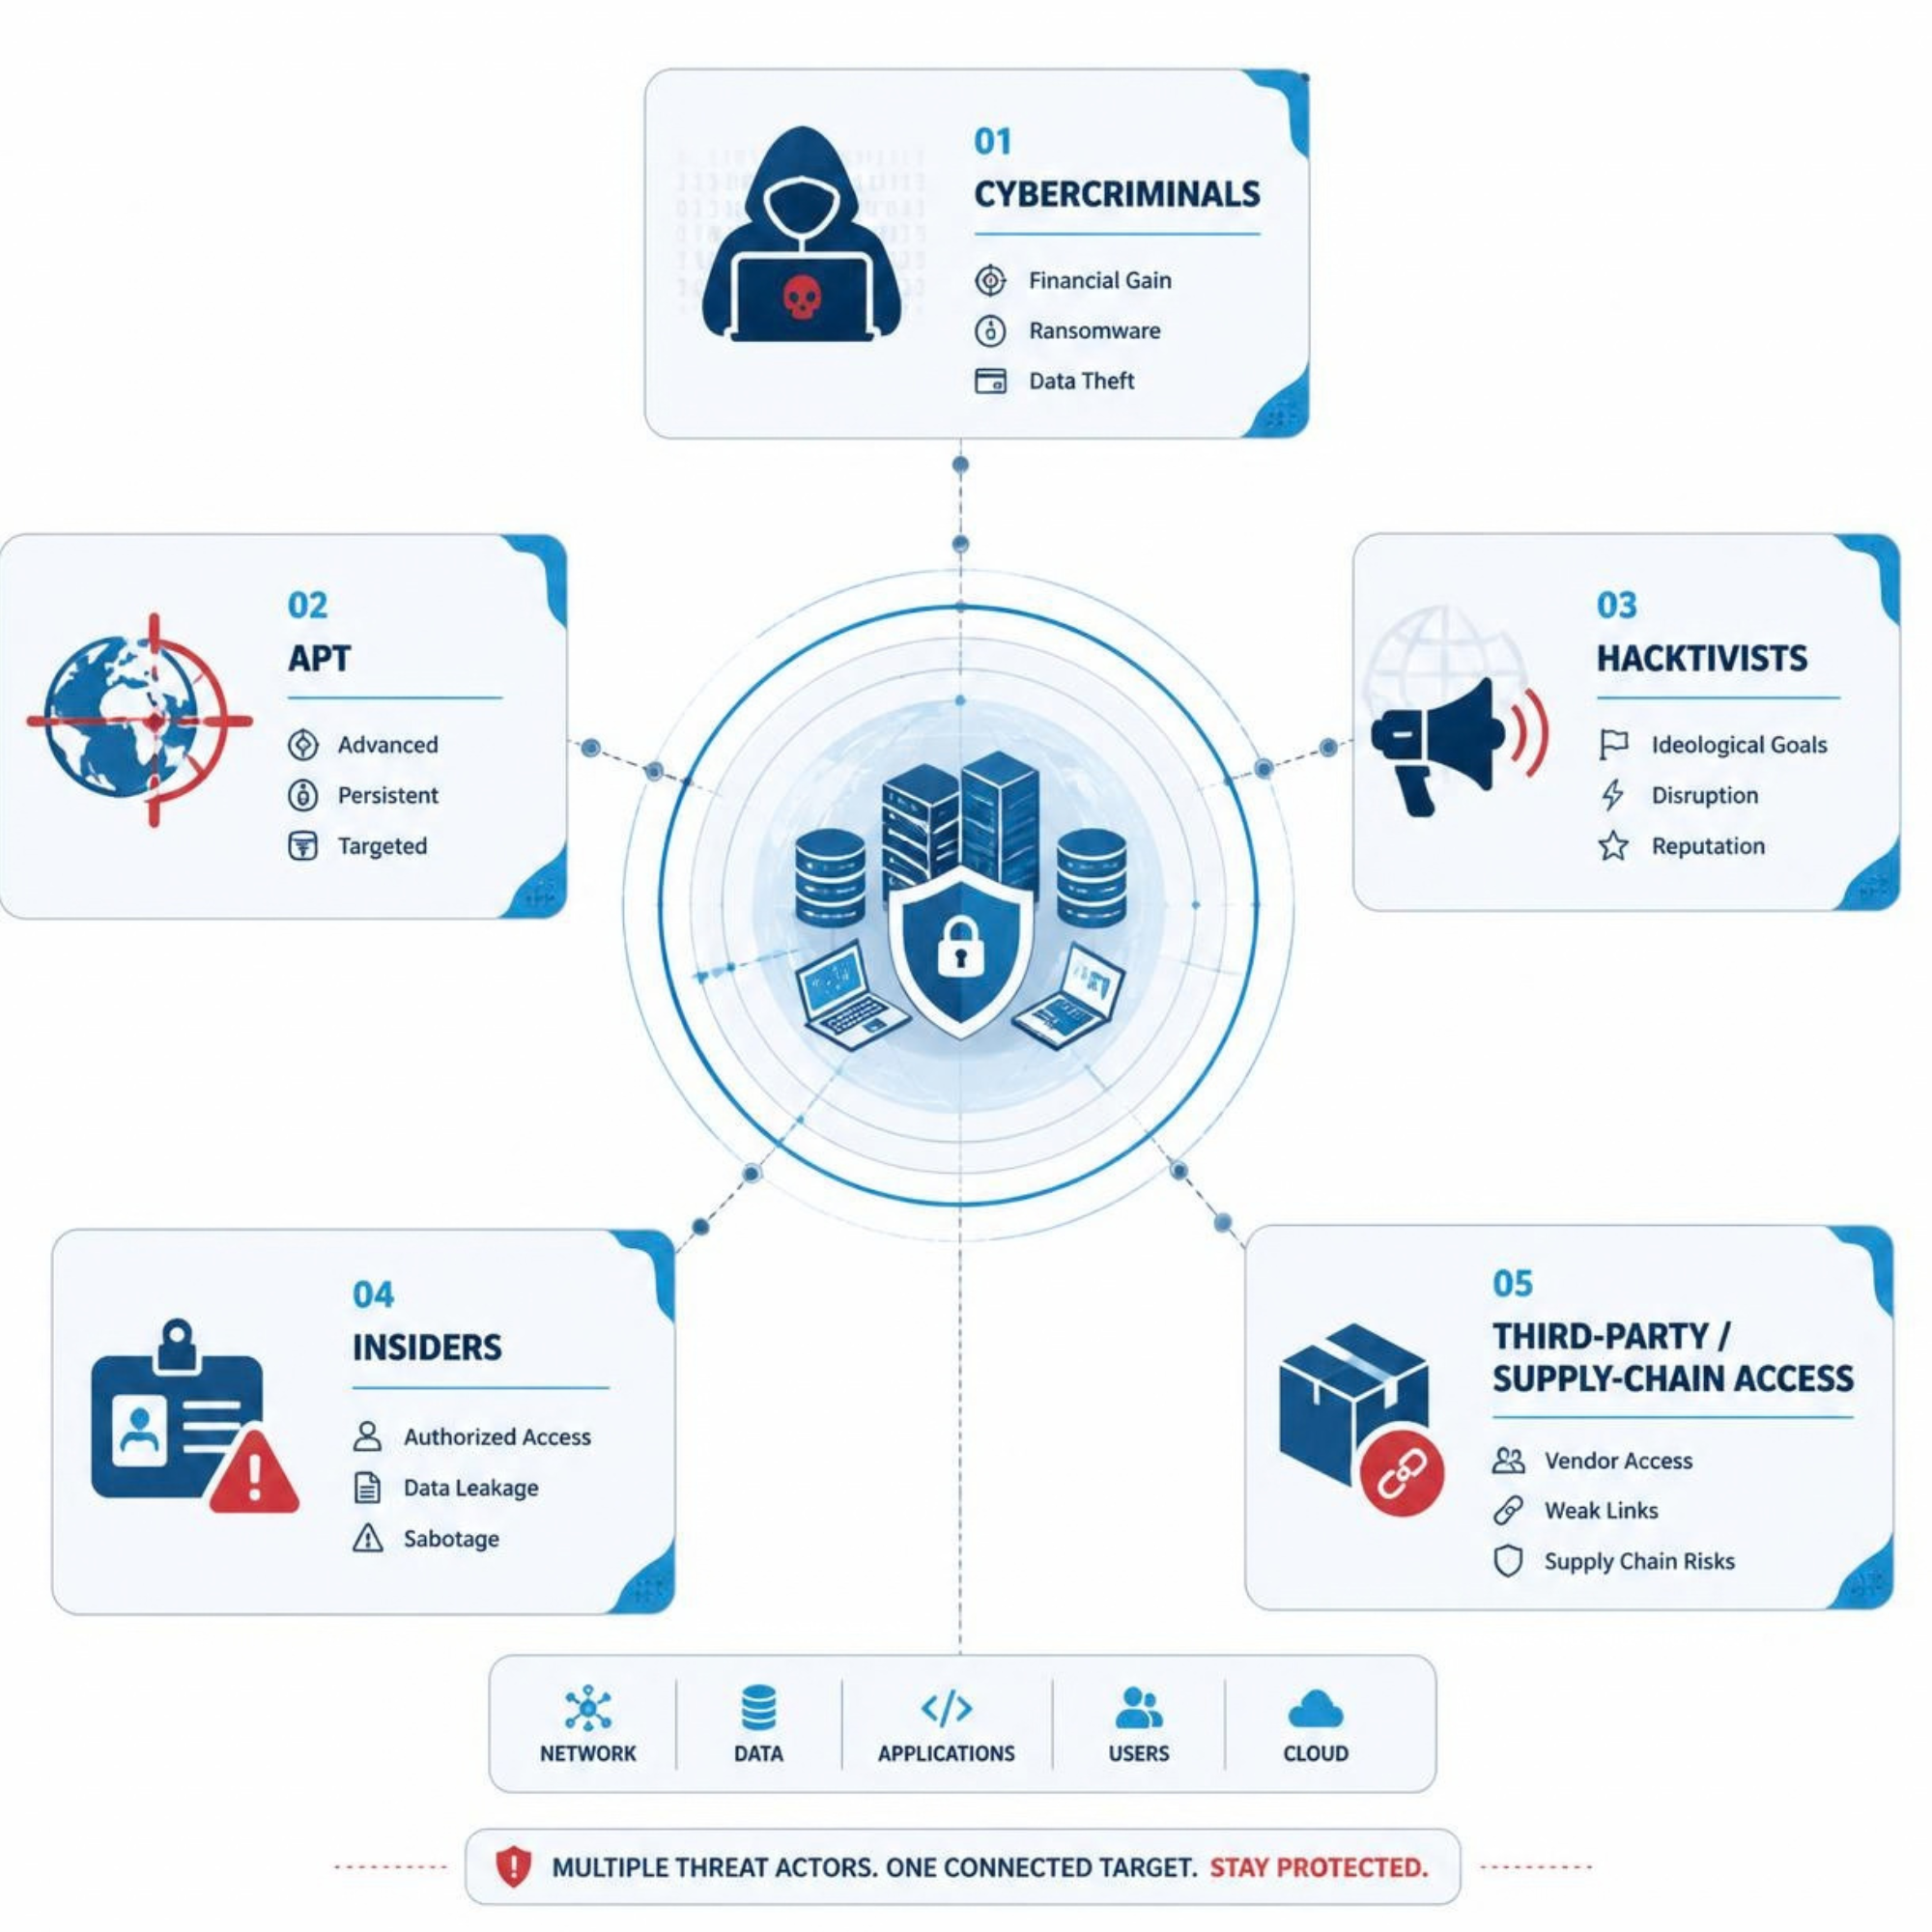
Οι συνηθέστερες απειλές για μια επιχείρηση δεν προέρχονται όλες από τον ίδιο τύπο επιτιθέμενου. Cybercriminals αναζητούν κυρίως οικονομικό όφελος, APT ή κρατικά υποστηριζόμενες ομάδες μπορεί να επιδιώκουν μακροχρόνια πρόσβαση και πληροφορίες, hacktivists επιδιώκουν προβολή ή disruption, ενώ insiders και τρίτοι συνεργάτες μπορούν να δημιουργήσουν κίνδυνο από κατάχρηση, λάθος ή συμβιβασμένη πρόσβαση. Οι τεχνικές περιλαμβάνουν phishing/BEC, ransomware, credential attacks, web exploits, DDoS, supply-chain attacks και cloud misconfiguration.
Θέλετε να βλέπετε συχνότερα τα άρθρα μας στη Google;
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας, ώστε η Google να μπορεί να προβάλλει συχνότερα σχετικό περιεχόμενό μας στις δικές σας αναζητήσεις.
01 · Threat Actors
Ποιοι είναι οι βασικοί τύποι επιτιθέμενων στον κυβερνοχώρο;
Ο όρος «hacker» είναι πολύ γενικός. Στην πραγματικότητα, διαφορετικοί threat actors έχουν διαφορετικά κίνητρα, δυνατότητες, πόρους και στόχους.
Μεγάλο μέρος της κακόβουλης δραστηριότητας είναι αυτοματοποιημένο. Bots μπορούν να εντοπίζουν WordPress sites, login pages, exposed services ή γνωστές ευπάθειες χωρίς ο δράστης να γνωρίζει προηγουμένως ποια επιχείρηση βρίσκεται πίσω από το σύστημα.
02 · Cybercrime & APT
Cybercriminals και APT δεν έχουν το ίδιο κίνητρο ούτε τον ίδιο τρόπο λειτουργίας.
Οι δύο κατηγορίες μπορούν να χρησιμοποιούν παρόμοιες τεχνικές, αλλά συνήθως διαφέρουν ως προς τους στόχους, τη διάρκεια και τους διαθέσιμους πόρους.
Cybercriminals
- Ransomware και extortion.
- Κλοπή passwords και sessions.
- Business Email Compromise.
- Online fraud.
- Κλοπή οικονομικών δεδομένων.
- Κακόβουλες διαφημίσεις ή scams.
APT και κρατικά υποστηριζόμενες ομάδες
- Στοχευμένο spear phishing.
- Exploitation συγκεκριμένων συστημάτων.
- Supply-chain compromise.
- Credential theft.
- Lateral movement.
- Persistence και μακροχρόνια πρόσβαση.
Ο όρος περιγράφει συνήθως οργανωμένες και επίμονες επιχειρήσεις όπου ο στόχος μπορεί να είναι η διατήρηση πρόσβασης και η συλλογή πληροφοριών σε βάθος χρόνου.
03 · Insiders & Supply Chain
Ο κίνδυνος μπορεί να προέρχεται και από ανθρώπους ή υπηρεσίες που ήδη εμπιστεύεστε.
Δεν απαιτείται κάθε περιστατικό ασφαλείας να ξεκινήσει από έναν εξωτερικό attacker. Υπερβολικά δικαιώματα, κακή διαχείριση λογαριασμών ή compromised third-party access μπορούν να δημιουργήσουν εξίσου σοβαρό πρόβλημα.
Insiders
Ένας insider μπορεί να είναι κακόβουλος, αλλά μπορεί επίσης να προκαλέσει περιστατικό από λάθος ή αμέλεια.
- Αποστολή δεδομένων σε λάθος παραλήπτη.
- Χρήση κοινών passwords.
- Αποθήκευση credentials σε μη ασφαλές σημείο.
- Κατάχρηση administrator access.
- Μη αφαίρεση πρόσβασης πρώην εργαζομένου.
Supply chain & συνεργάτες
Αν ένας προμηθευτής ή εργαλείο έχει πρόσβαση στο περιβάλλον σας, η ασφάλειά του γίνεται μέρος της δικής σας ασφάλειας.
- Compromised plugins.
- Ευάλωτες βιβλιοθήκες.
- Κλεμμένα API keys.
- OAuth permissions.
- External administrators.
- Compromised SaaS accounts.
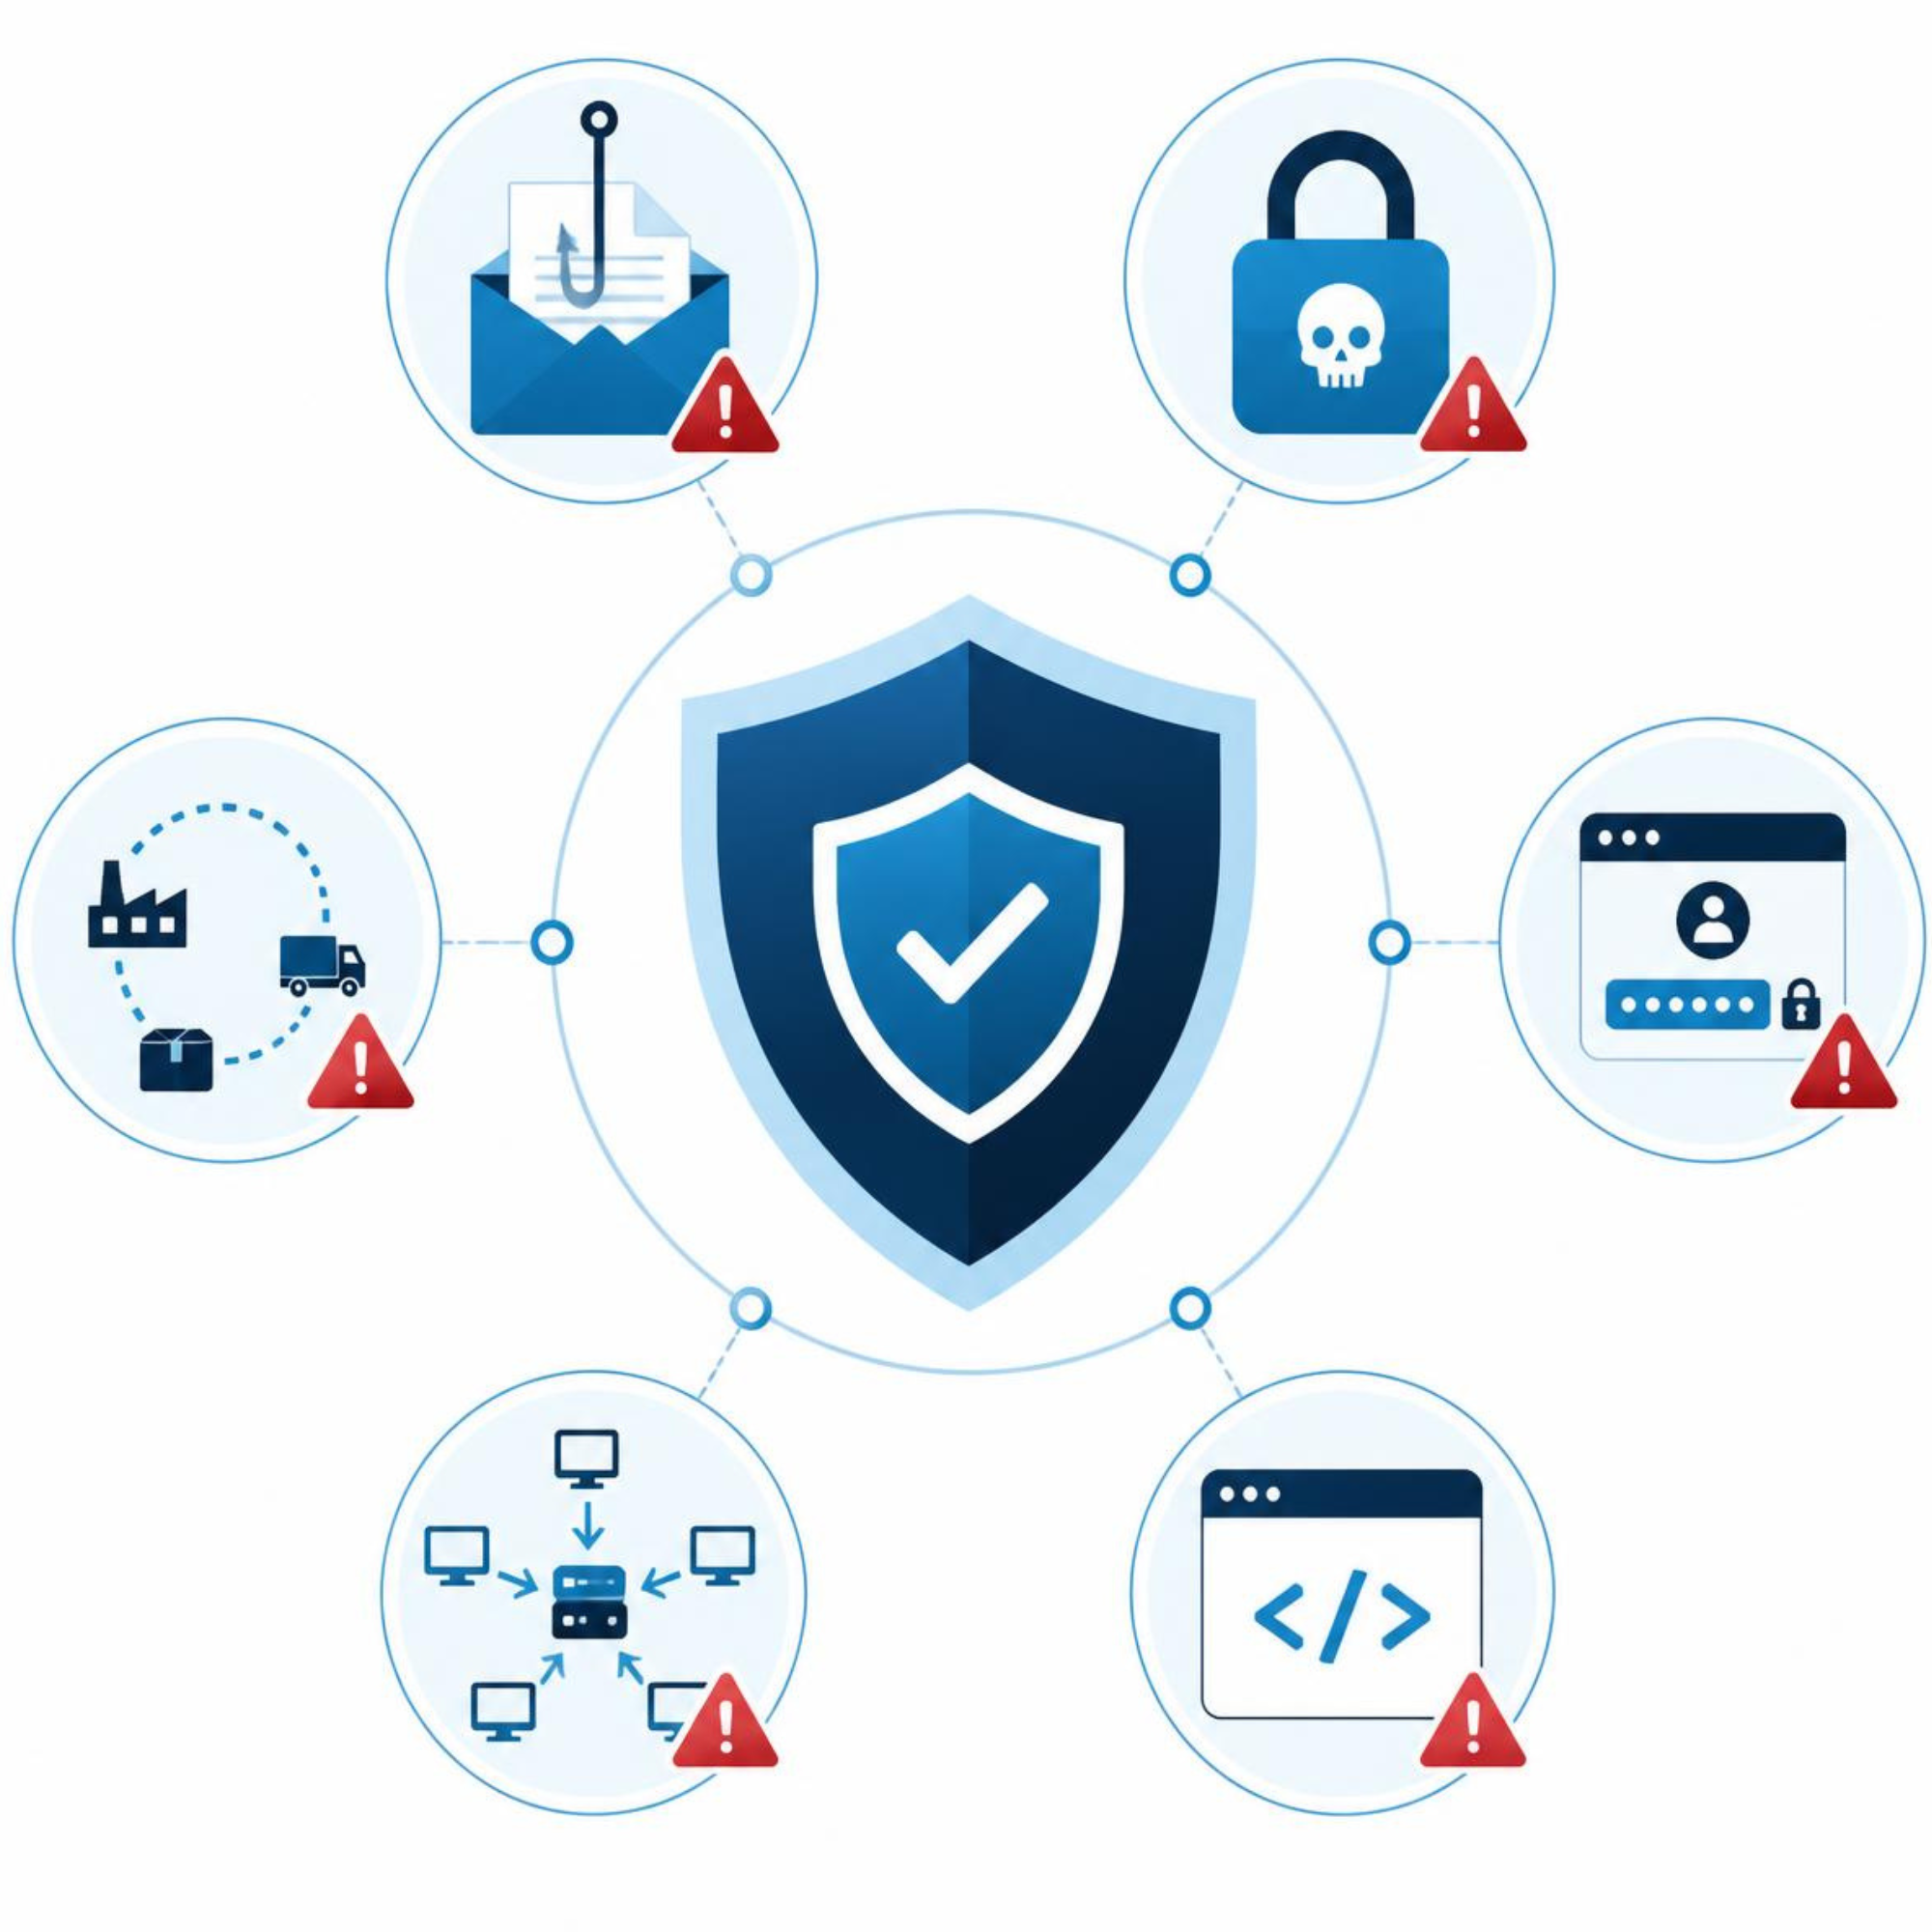
04 · Phishing · BEC · Credentials
Η ταυτότητα του χρήστη είναι πλέον ένα από τα σημαντικότερα σημεία επίθεσης.
Πολλές επιθέσεις δεν χρειάζεται να «σπάσουν» τεχνικά ένα σύστημα. Αρκεί να πείσουν τον σωστό άνθρωπο να δώσει password, να εγκρίνει MFA request ή να αλλάξει έναν τραπεζικό λογαριασμό.
Για κρίσιμους λογαριασμούς, όπου υποστηρίζεται, προτιμώνται phishing-resistant επιλογές όπως passkeys και FIDO/WebAuthn security keys.
05 · Ransomware & Extortion
Το ransomware δεν περιορίζεται πλέον μόνο στην κρυπτογράφηση αρχείων.
Σε ένα σύγχρονο ransomware incident, ο επιτιθέμενος μπορεί πρώτα να αποκτήσει πρόσβαση, να κινηθεί μέσα στο περιβάλλον, να συλλέξει δεδομένα και στη συνέχεια να προχωρήσει σε extortion.
Δεν αρκεί ένα backup να υπάρχει στον ίδιο server με το production περιβάλλον. Χρειάζονται ανεξάρτητα αντίγραφα, σωστή διατήρηση και τακτικές δοκιμές επαναφοράς.
06 · Web & Application Attacks
Websites και web εφαρμογές μπορούν να στοχευτούν σε διαφορετικά επίπεδα.
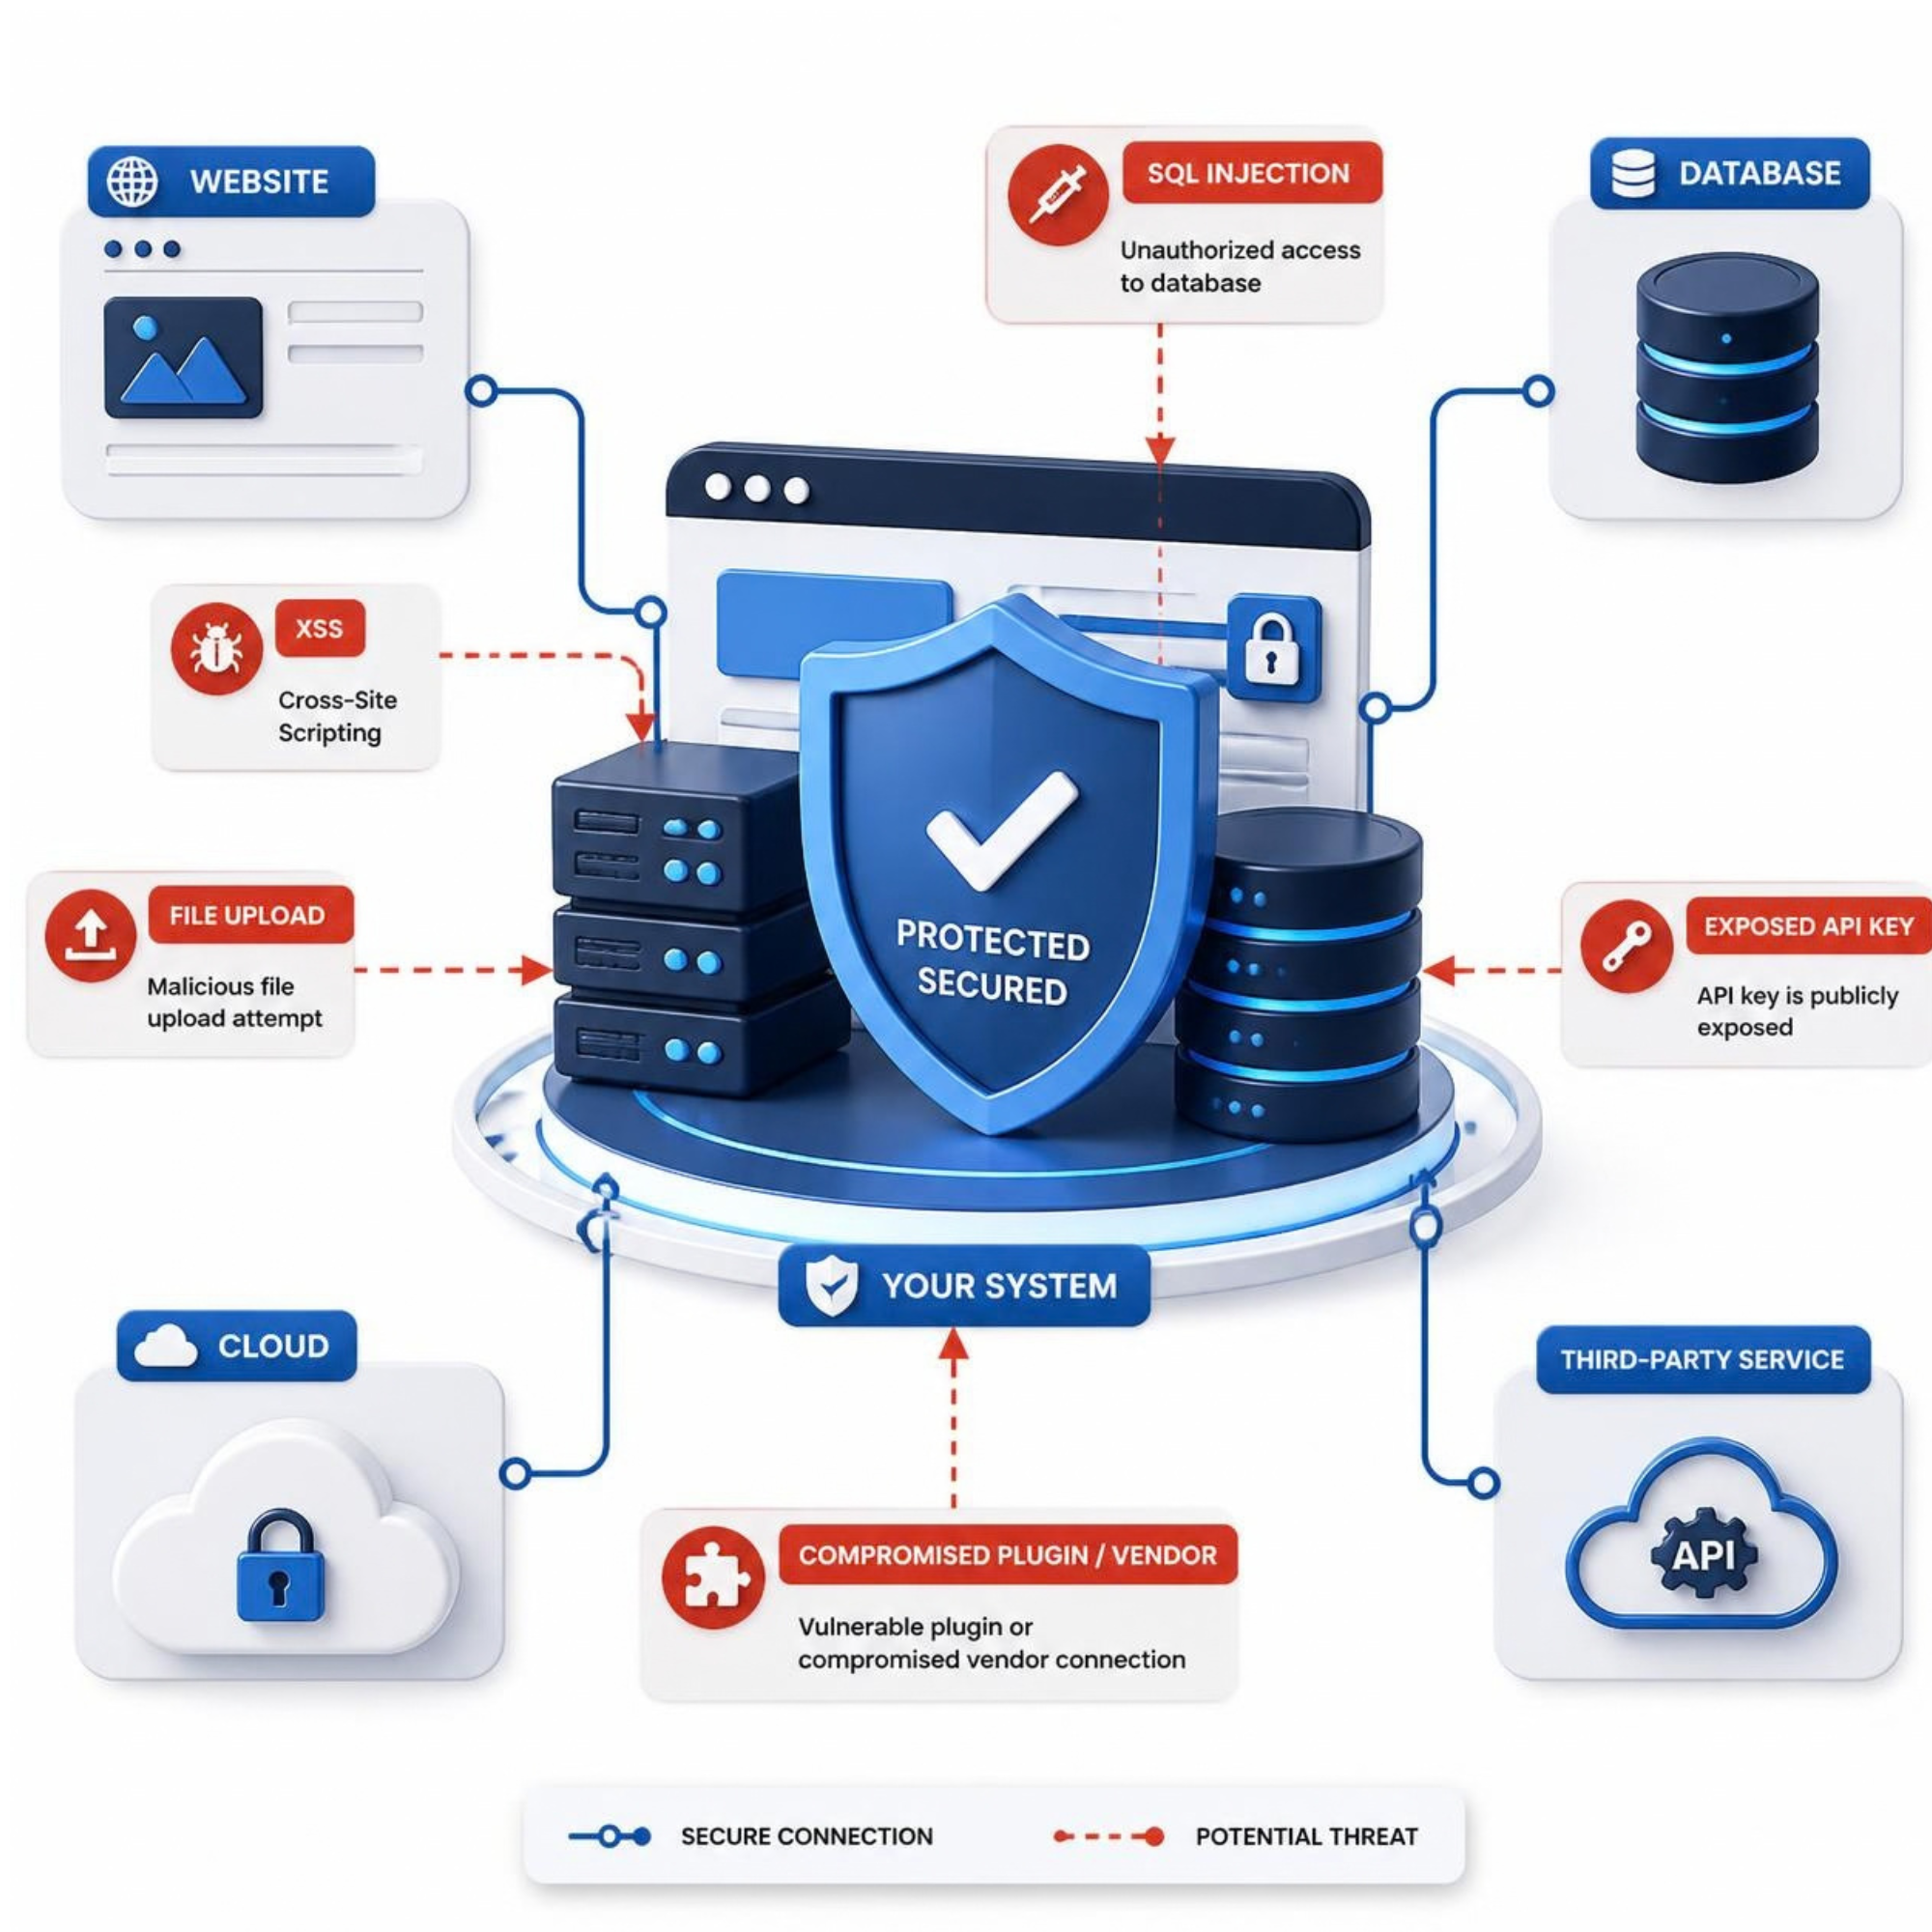
Ένα website μπορεί να παραβιαστεί μέσω ευάλωτου plugin, κακής εφαρμογής εισόδου δεδομένων, exposed service, κακής ρύθμισης ή κλεμμένου administrator account.
Plugins, themes, administrator accounts, hosting credentials, file permissions και third-party integrations πρέπει να αντιμετωπίζονται ως μέρος του ίδιου security model.
07 · Infrastructure & Third Parties
DDoS, supply chain και cloud misconfiguration επιτίθενται σε διαφορετικά σημεία της υποδομής.
Δεν είναι κάθε κυβερνοεπίθεση malware. Μερικές στοχεύουν τη διαθεσιμότητα, άλλες έναν πάροχο που εμπιστεύεστε και άλλες απλώς μια λανθασμένη ρύθμιση.
DDoS
Μια Distributed Denial-of-Service επίθεση προσπαθεί να εξαντλήσει διαθέσιμο bandwidth, connections ή application resources ώστε η υπηρεσία να γίνει αργή ή μη διαθέσιμη.
Supply Chain
Αν παραβιαστεί μια βιβλιοθήκη, provider, plugin ή υπηρεσία που εμπιστεύεστε, ο attacker μπορεί να αποκτήσει έμμεση πρόσβαση σε πολλούς πελάτες.
Cloud Misconfiguration
- Public storage που έπρεπε να είναι private.
- Υπερβολικά permissions.
- API keys σε public repositories.
- Μη περιορισμένα service accounts.
- Exposed management services.
08 · Identity & Impersonation
Δεν χρειάζεται να παραβιαστεί το δίκτυό σας για να χρησιμοποιηθεί η ταυτότητά σας εναντίον σας.
Brand impersonation, typosquatting και SIM swap στοχεύουν την εμπιστοσύνη γύρω από την επιχείρηση και τους λογαριασμούς της.
Για κρίσιμους λογαριασμούς προτιμήστε stronger authentication methods όπου αυτές υποστηρίζονται.
09 · Risk-Based Security
Μια μικρή ή μεσαία επιχείρηση δεν χρειάζεται να προστατεύει τα πάντα με τον ίδιο τρόπο.
Η σωστή στρατηγική ξεκινά από τα assets που είναι πραγματικά κρίσιμα και από το impact που θα είχε η απώλεια πρόσβασης, δεδομένων ή λειτουργίας.
Ξεκινήστε από τα assets
Μετρήστε τι πραγματικά έχει σημασία
- Πόσα security incidents εμφανίζονται.
- Πόσο γρήγορα εντοπίζεται ένα περιστατικό.
- Πόσο γρήγορα γίνεται recovery.
- Αν λειτουργούν τα backups.
- Πόσα critical accounts έχουν MFA.
- Πόσοι χρήστες έχουν unnecessary administrator access.
10 · Security Controls
Ποια μέτρα προστασίας έχουν τη μεγαλύτερη πρακτική αξία για μια επιχείρηση;
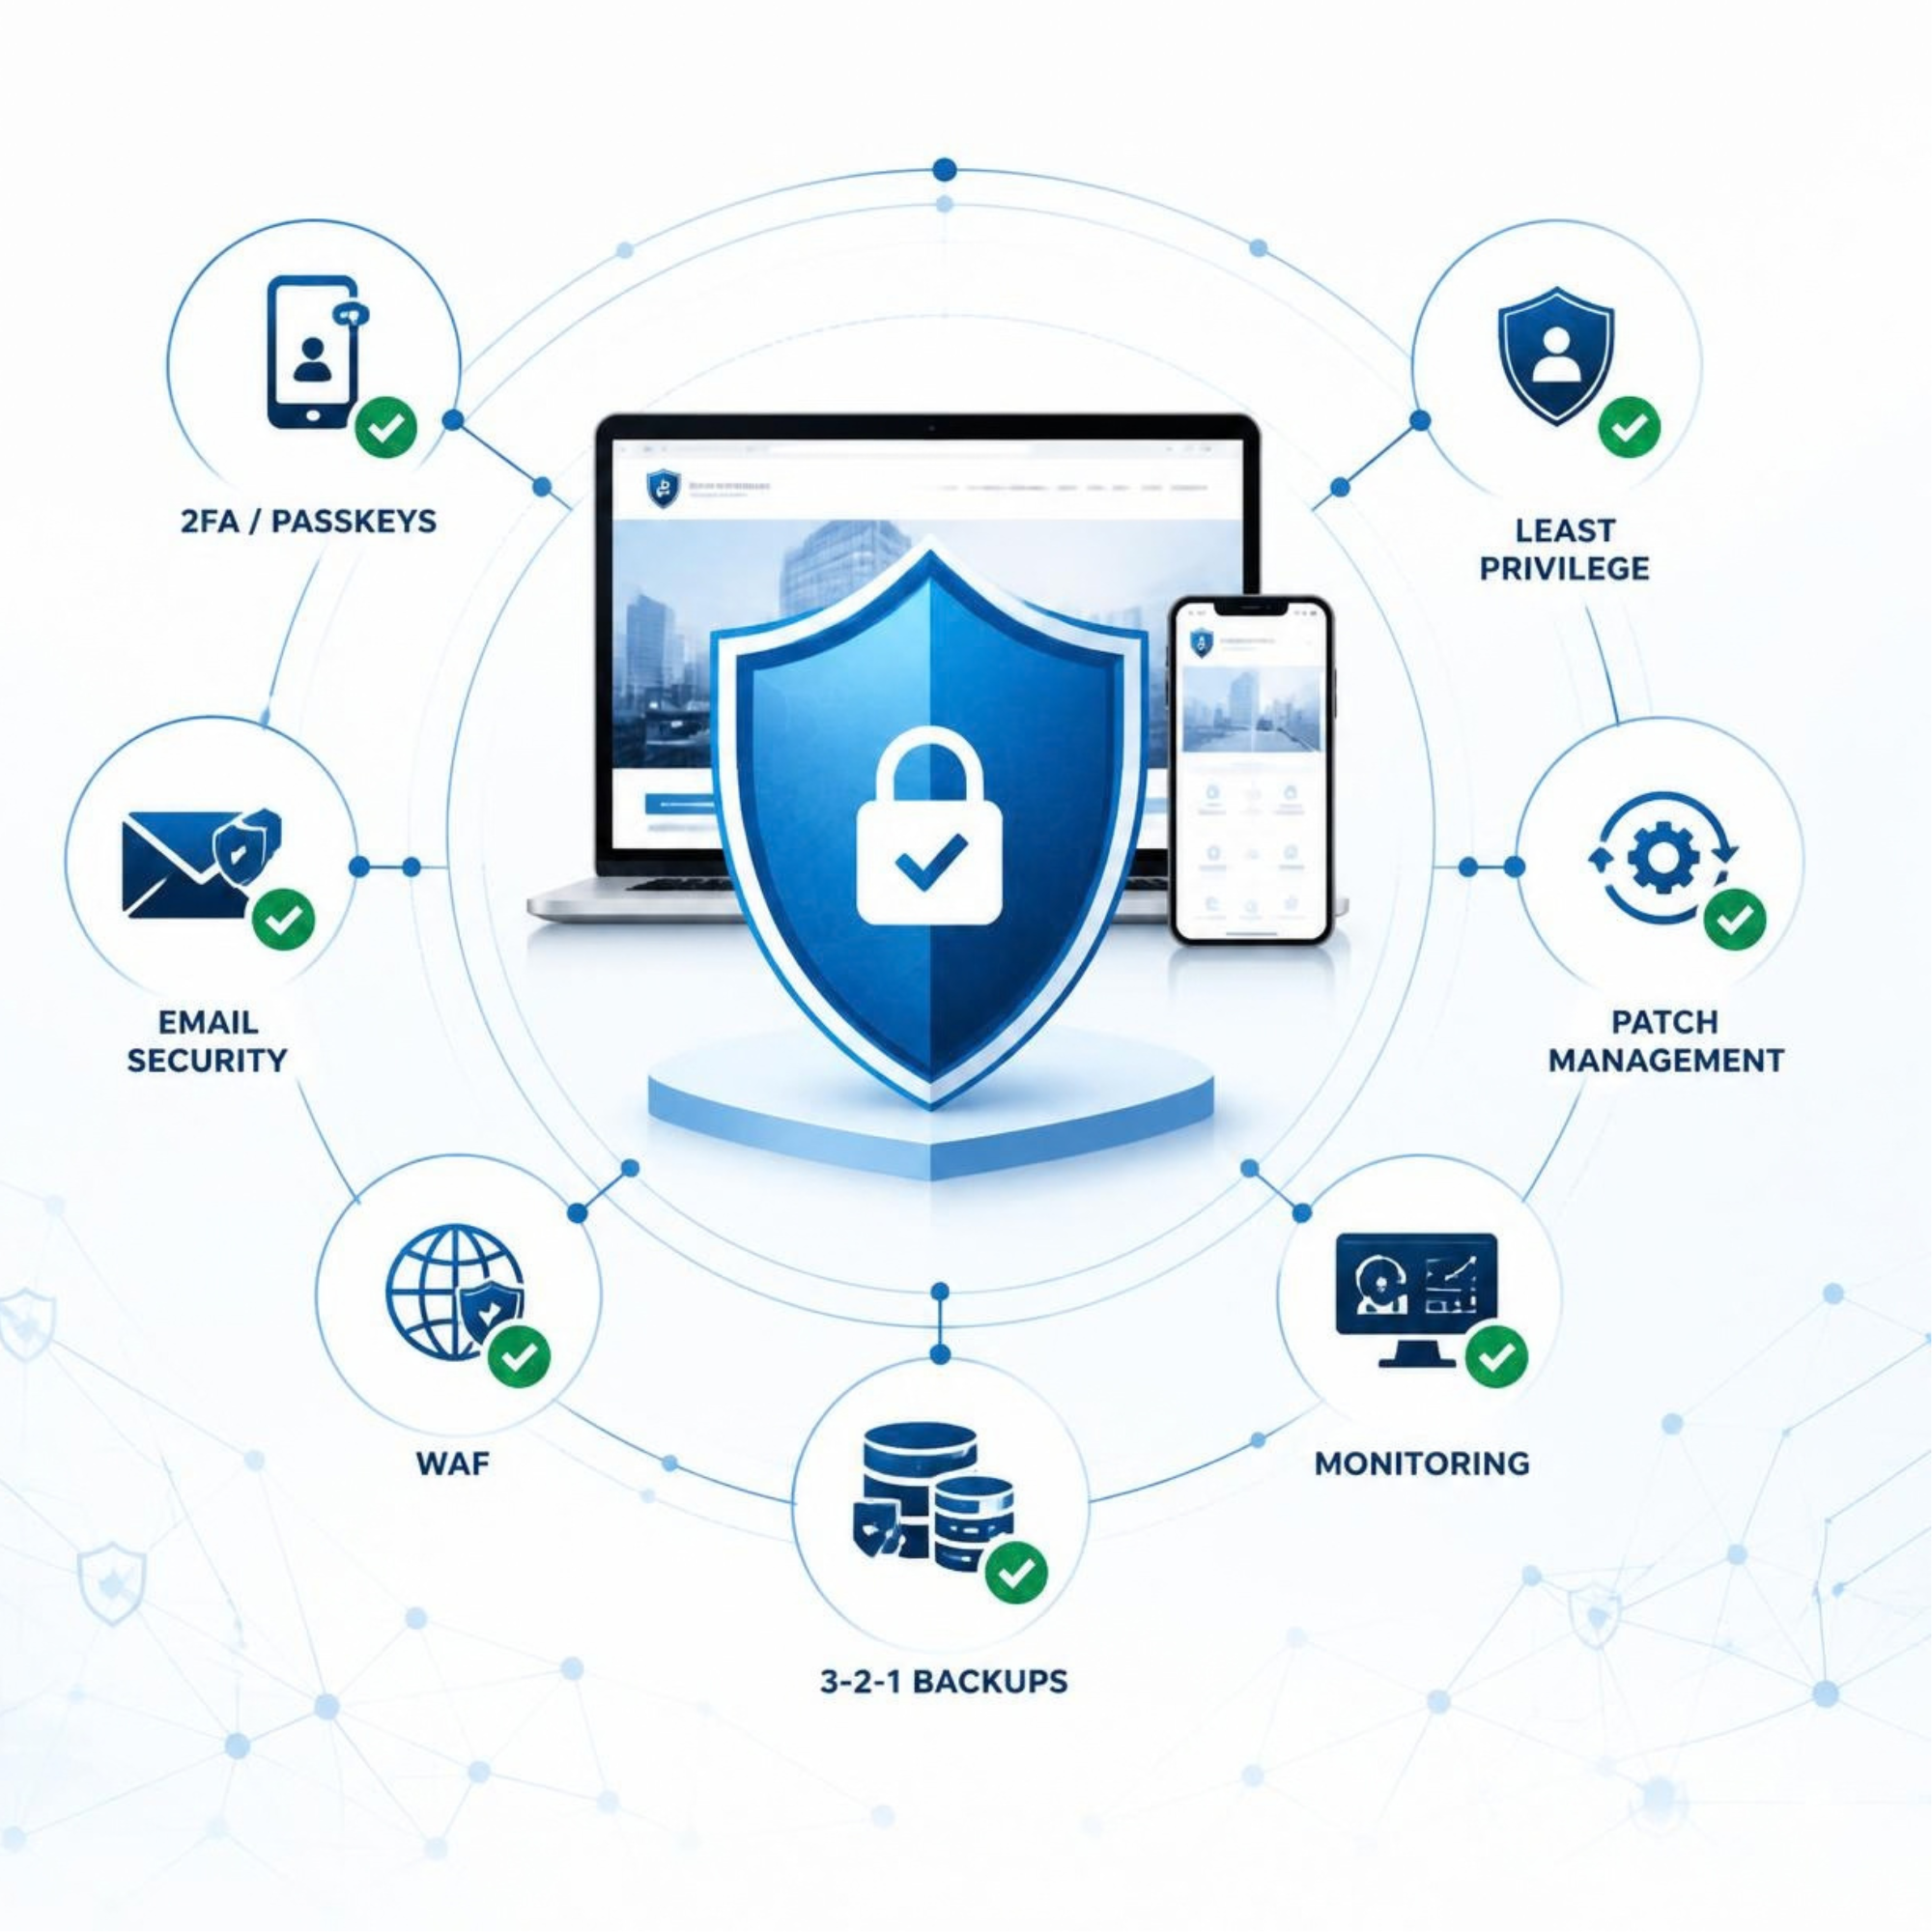
Δεν υπάρχει ένα προϊόν που να σταματά όλες τις κυβερνοεπιθέσεις. Η πιο αποτελεσματική προσέγγιση είναι η πολυεπίπεδη άμυνα, ώστε η αποτυχία ενός control να μην οδηγεί αυτόματα σε πλήρη παραβίαση.
Ο πρακτικός στόχος είναι να μειωθεί η πιθανότητα επιτυχούς επίθεσης, να περιοριστεί η ζημιά όταν κάτι συμβεί και να μπορεί η επιχείρηση να εντοπίσει και να αποκαταστήσει το περιστατικό γρήγορα.
Velectronics Software · Cyber Security
Πρακτική κυβερνοασφάλεια με βάση τους πραγματικούς κινδύνους της επιχείρησής σας.
Κάθε επιχείρηση έχει διαφορετική επιφάνεια επίθεσης. Website, email, cloud, social media, hosting και third-party εργαλεία πρέπει να αξιολογούνται ως ένα ενιαίο περιβάλλον και όχι ως απομονωμένες υπηρεσίες.
Cyber Security Assessment
Γνωρίζετε ποια είναι τα πιο αδύναμα σημεία της επιχείρησής σας;
Μπορούμε να ελέγξουμε website, hosting, email, business accounts και βασικές διαδικασίες ασφαλείας και να οργανώσουμε τις ενέργειες που έχουν τη μεγαλύτερη αξία για τη δική σας υποδομή.
Επικοινωνήστε με τη Velectronics SoftwareΣυχνές Ερωτήσεις
Επιτιθέμενοι & Κυβερνοεπιθέσεις
Ποιοι είναι οι βασικοί τύποι επιτιθέμενων στον κυβερνοχώρο;
Οι βασικές κατηγορίες περιλαμβάνουν cybercriminals, οργανωμένες ή κρατικά υποστηριζόμενες ομάδες, hacktivists, insiders και επιτιθέμενους που αξιοποιούν compromised τρίτους ή supply-chain access.
Ποια είναι η διαφορά μεταξύ cybercriminals και APT;
Οι cybercriminals συνδέονται συνήθως με οικονομικό όφελος, ενώ μια APT επιχείρηση μπορεί να επικεντρώνεται σε στοχευμένη και μακροχρόνια πρόσβαση, συλλογή πληροφοριών ή κατασκοπεία.
Τι είναι το Business Email Compromise;
Το BEC είναι μορφή απάτης όπου ο δράστης προσποιείται ή χρησιμοποιεί εταιρική ταυτότητα για να ζητήσει πληρωμή, αλλαγή IBAN, αποστολή δεδομένων ή άλλη οικονομικά σημαντική ενέργεια.
Τι είναι το credential stuffing;
Είναι η αυτοματοποιημένη δοκιμή username και password combinations που έχουν διαρρεύσει από άλλες υπηρεσίες. Είναι ιδιαίτερα αποτελεσματική όταν ο ίδιος κωδικός χρησιμοποιείται σε πολλούς λογαριασμούς.
DDoS ή ransomware — ποιο είναι πιο σοβαρό;
Είναι διαφορετικού τύπου κίνδυνοι. Ένα DDoS επηρεάζει κυρίως τη διαθεσιμότητα μιας υπηρεσίας, ενώ ένα ransomware incident μπορεί να επηρεάσει συστήματα, δεδομένα και λειτουργίες. Η πραγματική σοβαρότητα εξαρτάται από το περιβάλλον και το business impact.
Τι είναι supply-chain attack;
Είναι επίθεση όπου ο δράστης αξιοποιεί έναν τρίτο πάροχο, software component, library, plugin ή άλλη υπηρεσία που εμπιστεύεται ο τελικός οργανισμός.
Γιατί τα insiders αποτελούν κίνδυνο;
Επειδή έχουν ήδη legitimate πρόσβαση. Ο κίνδυνος μπορεί να είναι σκόπιμος ή να προκύψει από λάθος, υπερβολικά permissions, κακή διαχείριση credentials ή phishing.
Ποια μέτρα πρέπει να εφαρμόσει πρώτη μια μικρή επιχείρηση;
Ισχυρό MFA, μοναδικά passwords, ενημερώσεις, ασφαλή backups, email security, περιορισμένα administrator rights, WAF για web εφαρμογές και βασικό security monitoring αποτελούν πολύ σημαντική βάση.
Ποια είναι τα πρώτα βήματα μετά από κυβερνοπεριστατικό;
Containment, καταγραφή στοιχείων, περιορισμός πρόσβασης, τεχνική διάγνωση, καθαρισμός ή recovery και στη συνέχεια αλλαγή credentials, remediation της αιτίας και monitoring.
Μπορεί να βοηθήσει η Velectronics Software;
Ναι. Μπορούμε να βοηθήσουμε με αξιολόγηση κινδύνων, WordPress και website security, email security, WAF, backups, access hardening, monitoring και αντιμετώπιση περιστατικών. Επικοινωνήστε μαζί μας .