Cybersecurity · Apple Security · 5 Νοεμβρίου 2026
Apple: Χάκερς Εκμεταλλεύονται Παλιά Ευπάθεια για Κλοπή Δεδομένων — Προειδοποίηση από τη CISA
Μια ευπάθεια ασφαλείας που η Apple είχε διορθώσει πριν από δύο χρόνια χρησιμοποιείται ξανά από χάκερς. Η αμερικανική υπηρεσία κυβερνοασφάλειας CISA εξέδωσε νέα προειδοποίηση, καθώς το πρόβλημα συνδέθηκε με πραγματικές επιθέσεις. Τι σημαίνει αυτό για όσους χρησιμοποιούν iPhone, iPad ή Mac και ποιες ενέργειες προστασίας είναι απαραίτητες;
Τι συνέβη με απλά λόγια;
Στις 4 Νοεμβρίου 2026, η CISA επιβεβαίωσε ότι η ευπάθεια CVE-2024-27834 της Apple χρησιμοποιείται σε πραγματικές κυβερνοεπιθέσεις. Παρότι είχε διορθωθεί από τον Μάιο του 2024, συσκευές που δεν έχουν εγκαταστήσει τις απαραίτητες ενημερώσεις μπορεί να παραμένουν εκτεθειμένες. Η ευπάθεια έχει συνδεθεί με επιθέσεις που επιχειρούν να υποκλέψουν δεδομένα από τον browser.
Μείνετε Ενημερωμένοι για την Κυβερνοασφάλεια
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας στη Google, όπου υποστηρίζεται η λειτουργία, για ειδήσεις σχετικά με ασφάλεια, τεχνολογία, WordPress και AI.
Τι Ανακοίνωσε η CISA για την Apple;
Η CISA, η αμερικανική υπηρεσία κυβερνοασφάλειας, πρόσθεσε την ευπάθεια CVE-2024-27834 στον κατάλογο Known Exploited Vulnerabilities (KEV).
Ο κατάλογος αυτός περιλαμβάνει προβλήματα ασφαλείας για τα οποία υπάρχουν στοιχεία ότι χρησιμοποιούνται πραγματικά από επιτιθέμενους.
Η συγκεκριμένη ευπάθεια είχε αρχικά διορθωθεί από την Apple στις 13 Μαΐου 2024.
Το γεγονός ότι αξιοποιείται ακόμη το 2026 δείχνει πόσο σημαντικό είναι να εγκαθιστούμε τις διαθέσιμες ενημερώσεις.
Γιατί χαρακτηρίζεται σημαντική;
Η ευπάθεια έχει βαθμολογία 5,5/10 στο σύστημα αξιολόγησης CVSS, δηλαδή θεωρείται μεσαίας σοβαρότητας.
Ωστόσο, το γεγονός ότι έχει χρησιμοποιηθεί σε πραγματικές επιθέσεις αυξάνει την προτεραιότητα αντιμετώπισής της.
Είναι μια επίσημη λίστα γνωστών ευπαθειών που έχουν ήδη χρησιμοποιηθεί από χάκερς. Η καταχώριση βοηθά οργανισμούς και επιχειρήσεις να γνωρίζουν ποια προβλήματα πρέπει να αντιμετωπίσουν κατά προτεραιότητα.
Τι Είναι η Ευπάθεια CVE-2024-27834;
Η ευπάθεια επηρεάζει το WebKit, την τεχνολογία που χρησιμοποιεί ο Safari για την εμφάνιση ιστοσελίδων.
Συγκεκριμένα, μπορεί να επιτρέψει σε έναν επιτιθέμενο που έχει ήδη αποκτήσει ορισμένες δυνατότητες πρόσβασης στη μνήμη να παρακάμψει έναν επιπλέον μηχανισμό προστασίας της Apple.
Ο μηχανισμός αυτός ονομάζεται Pointer Authentication και βοηθά στην προστασία του συστήματος από ορισμένες κακόβουλες αλλαγές στη μνήμη.
Μπορεί μια ιστοσελίδα να χρησιμοποιήσει αυτή την ευπάθεια;
Ναι, όταν συνδυάζεται με άλλες ευπάθειες που επιτρέπουν στους επιτιθέμενους να ξεπεράσουν τα προηγούμενα επίπεδα προστασίας.
Αυτό δεν σημαίνει ότι η CVE-2024-27834 αρκεί από μόνη της για να παραβιαστεί κάθε iPhone απλώς με την επίσκεψη σε μια σελίδα.
Η ευπάθεια μπορεί να βοηθήσει έναν επιτιθέμενο να ξεπεράσει μια δικλείδα ασφαλείας, εφόσον έχουν ήδη δημιουργηθεί οι κατάλληλες συνθήκες μέσα από άλλη τεχνική επίθεσης.
Πώς Χρησιμοποιούν οι Χάκερς τη Συγκεκριμένη Ευπάθεια;
Η νέα προειδοποίηση συνδέεται με την έρευνα της εταιρείας κυβερνοασφάλειας Sekoia για την επιχείρηση Poisoned Source.
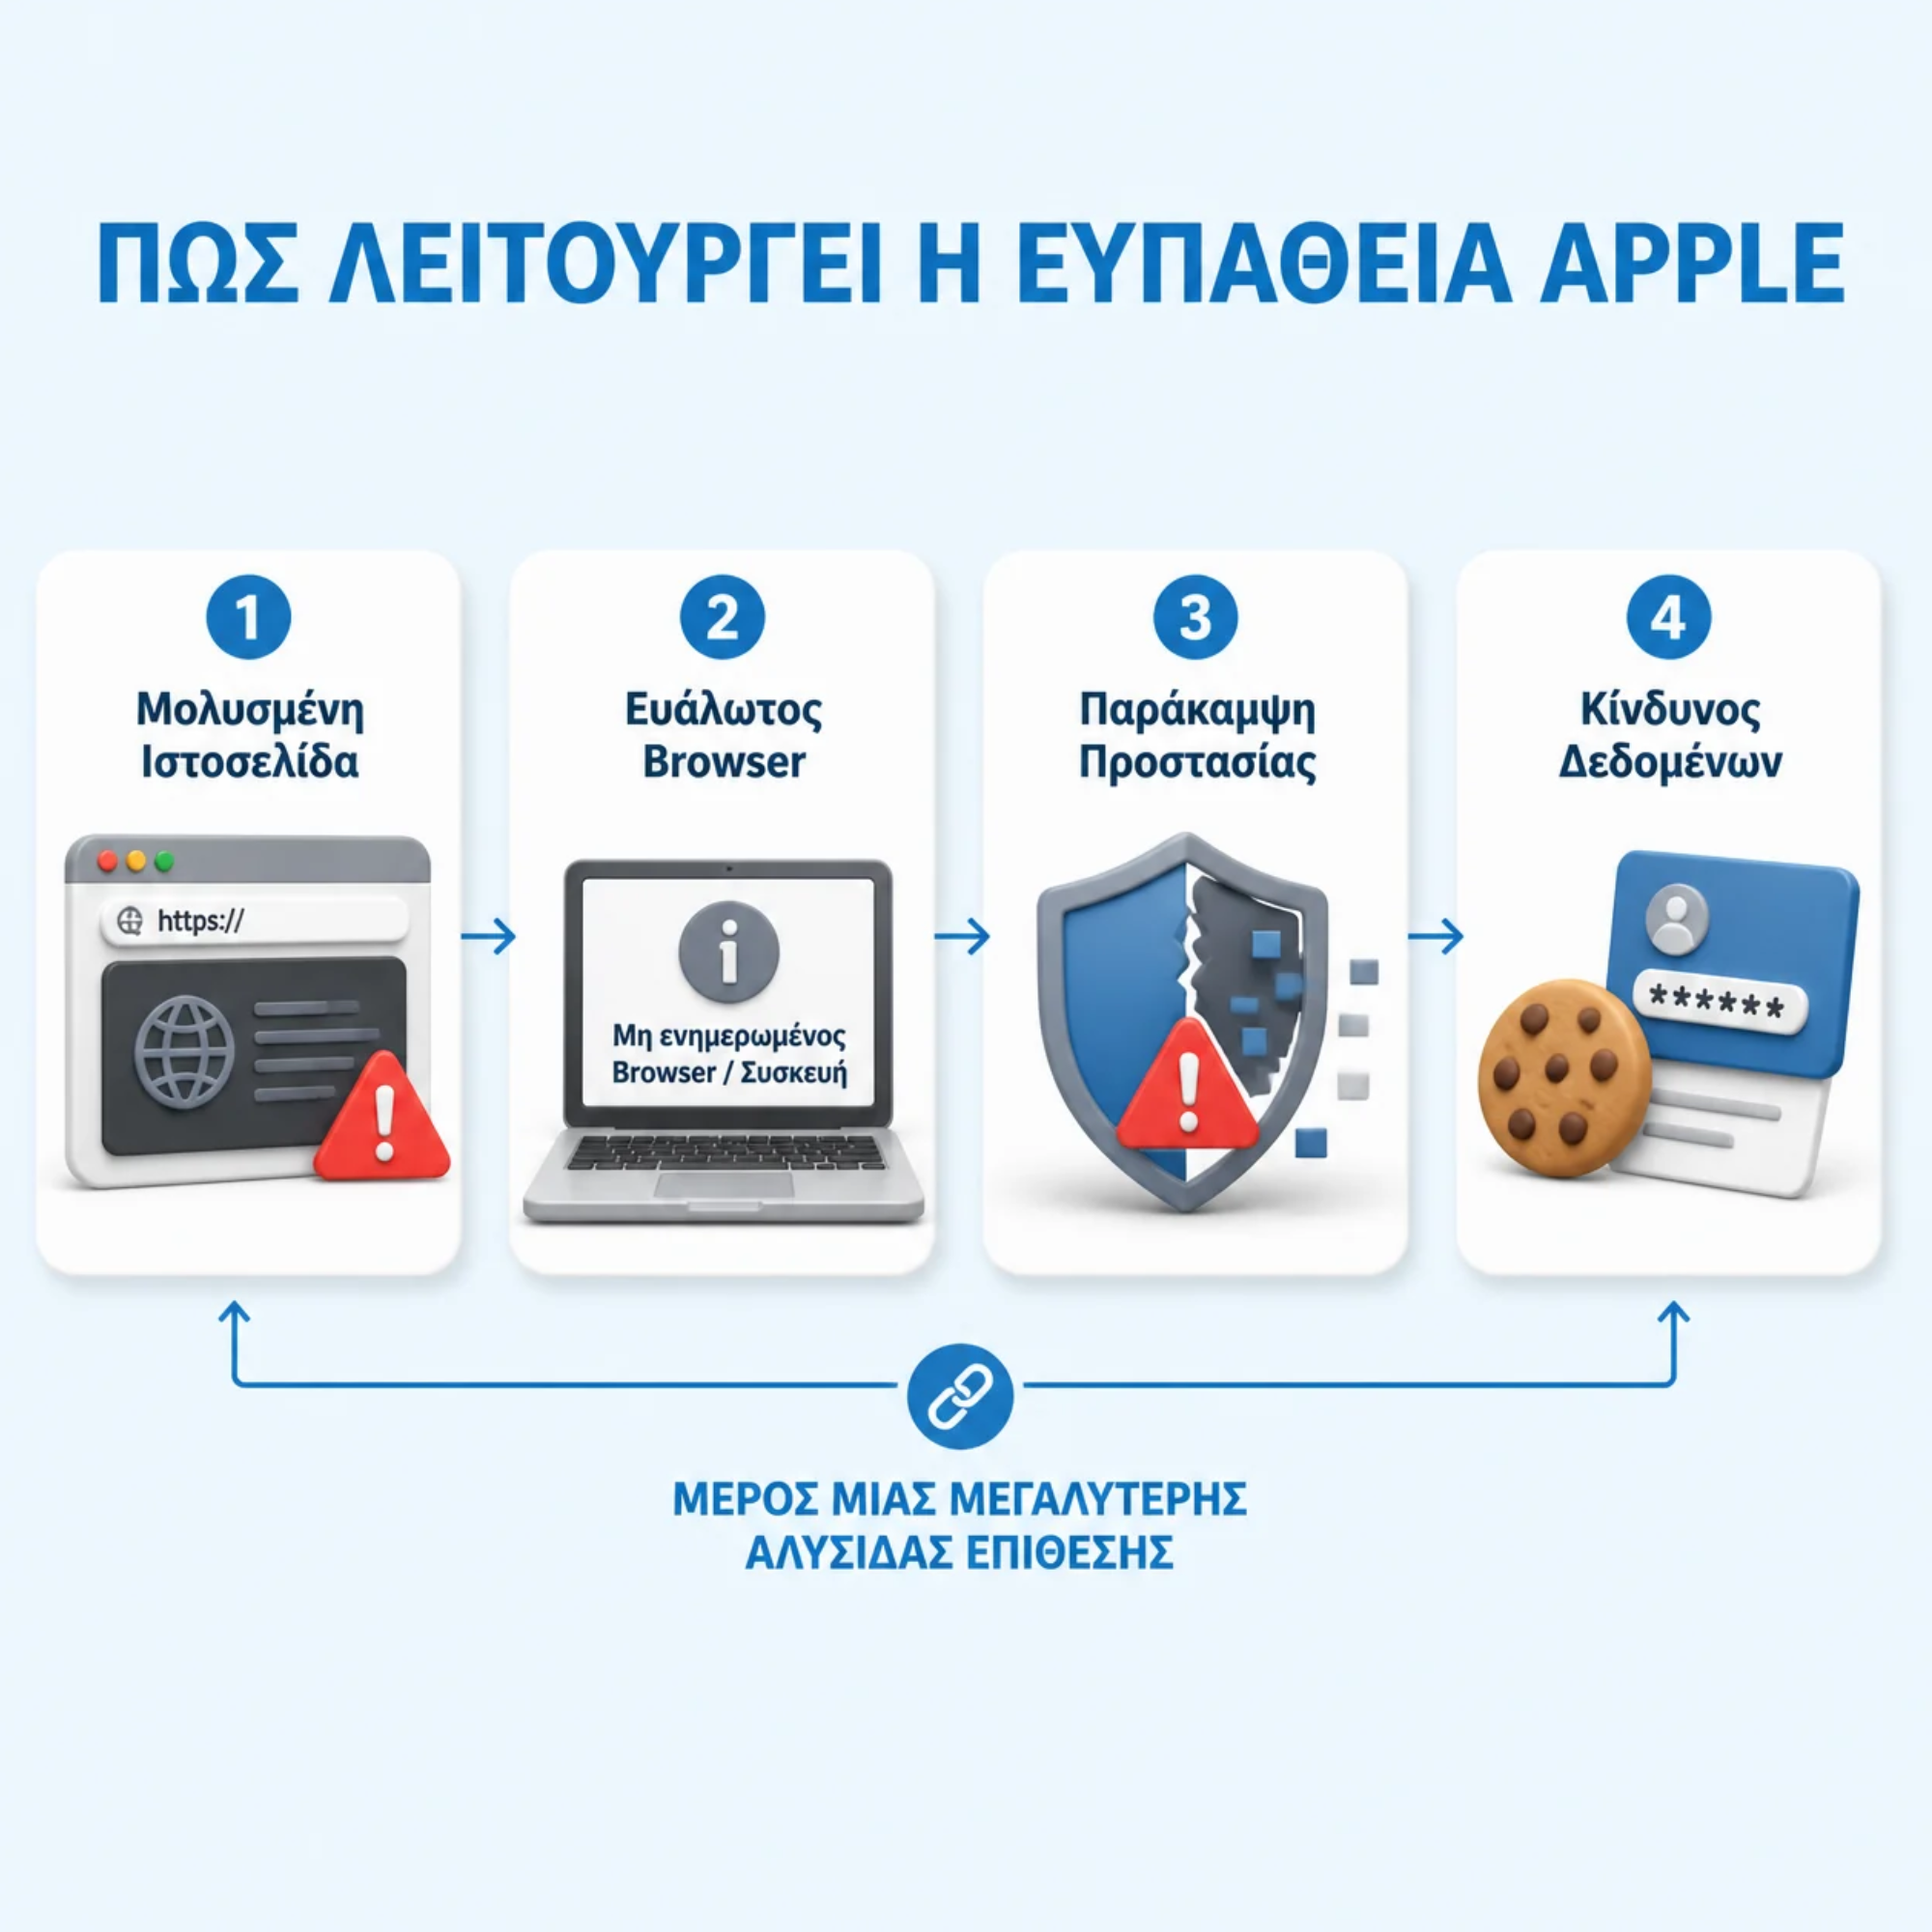
Σύμφωνα με την έρευνα, επιτιθέμενοι που πιθανόν συνδέονται με την ομάδα APT29 χρησιμοποιούσαν μολυσμένες ιστοσελίδες για να στοχεύσουν κινητές συσκευές.
Όταν ένας επισκέπτης άνοιγε μια επηρεασμένη σελίδα, κακόβουλος κώδικας μπορούσε να ελέγξει το λειτουργικό σύστημα και την έκδοση του browser.
Εάν εντόπιζε συγκεκριμένες ευπάθειες, επιχειρούσε να τις εκμεταλλευτεί ώστε να αποκτήσει πρόσβαση σε δεδομένα.
Τι δεδομένα μπορούσαν να υποκλαπούν;
Μία από τις αλυσίδες επίθεσης στόχευε κυρίως τα browser cookies.
Ορισμένα cookies χρησιμοποιούνται για να διατηρούν έναν χρήστη συνδεδεμένο σε ιστοσελίδες και διαδικτυακές υπηρεσίες.
Η υποκλοπή έγκυρων cookies μπορεί, υπό ορισμένες συνθήκες, να επιτρέψει την κατάχρηση μιας ενεργής συνεδρίας.
Δεν υπάρχουν στοιχεία που να δείχνουν ότι όλα τα iPhone έχουν παραβιαστεί. Οι συγκεκριμένες επιθέσεις απαιτούσαν ευάλωτες εκδόσεις λογισμικού και δεν επηρέαζαν αυτομάτως κάθε επισκέπτη.
Ποια Προϊόντα της Apple Επηρεάζονταν;
Η CVE-2024-27834 αφορούσε διαφορετικά λειτουργικά συστήματα και προϊόντα της Apple.
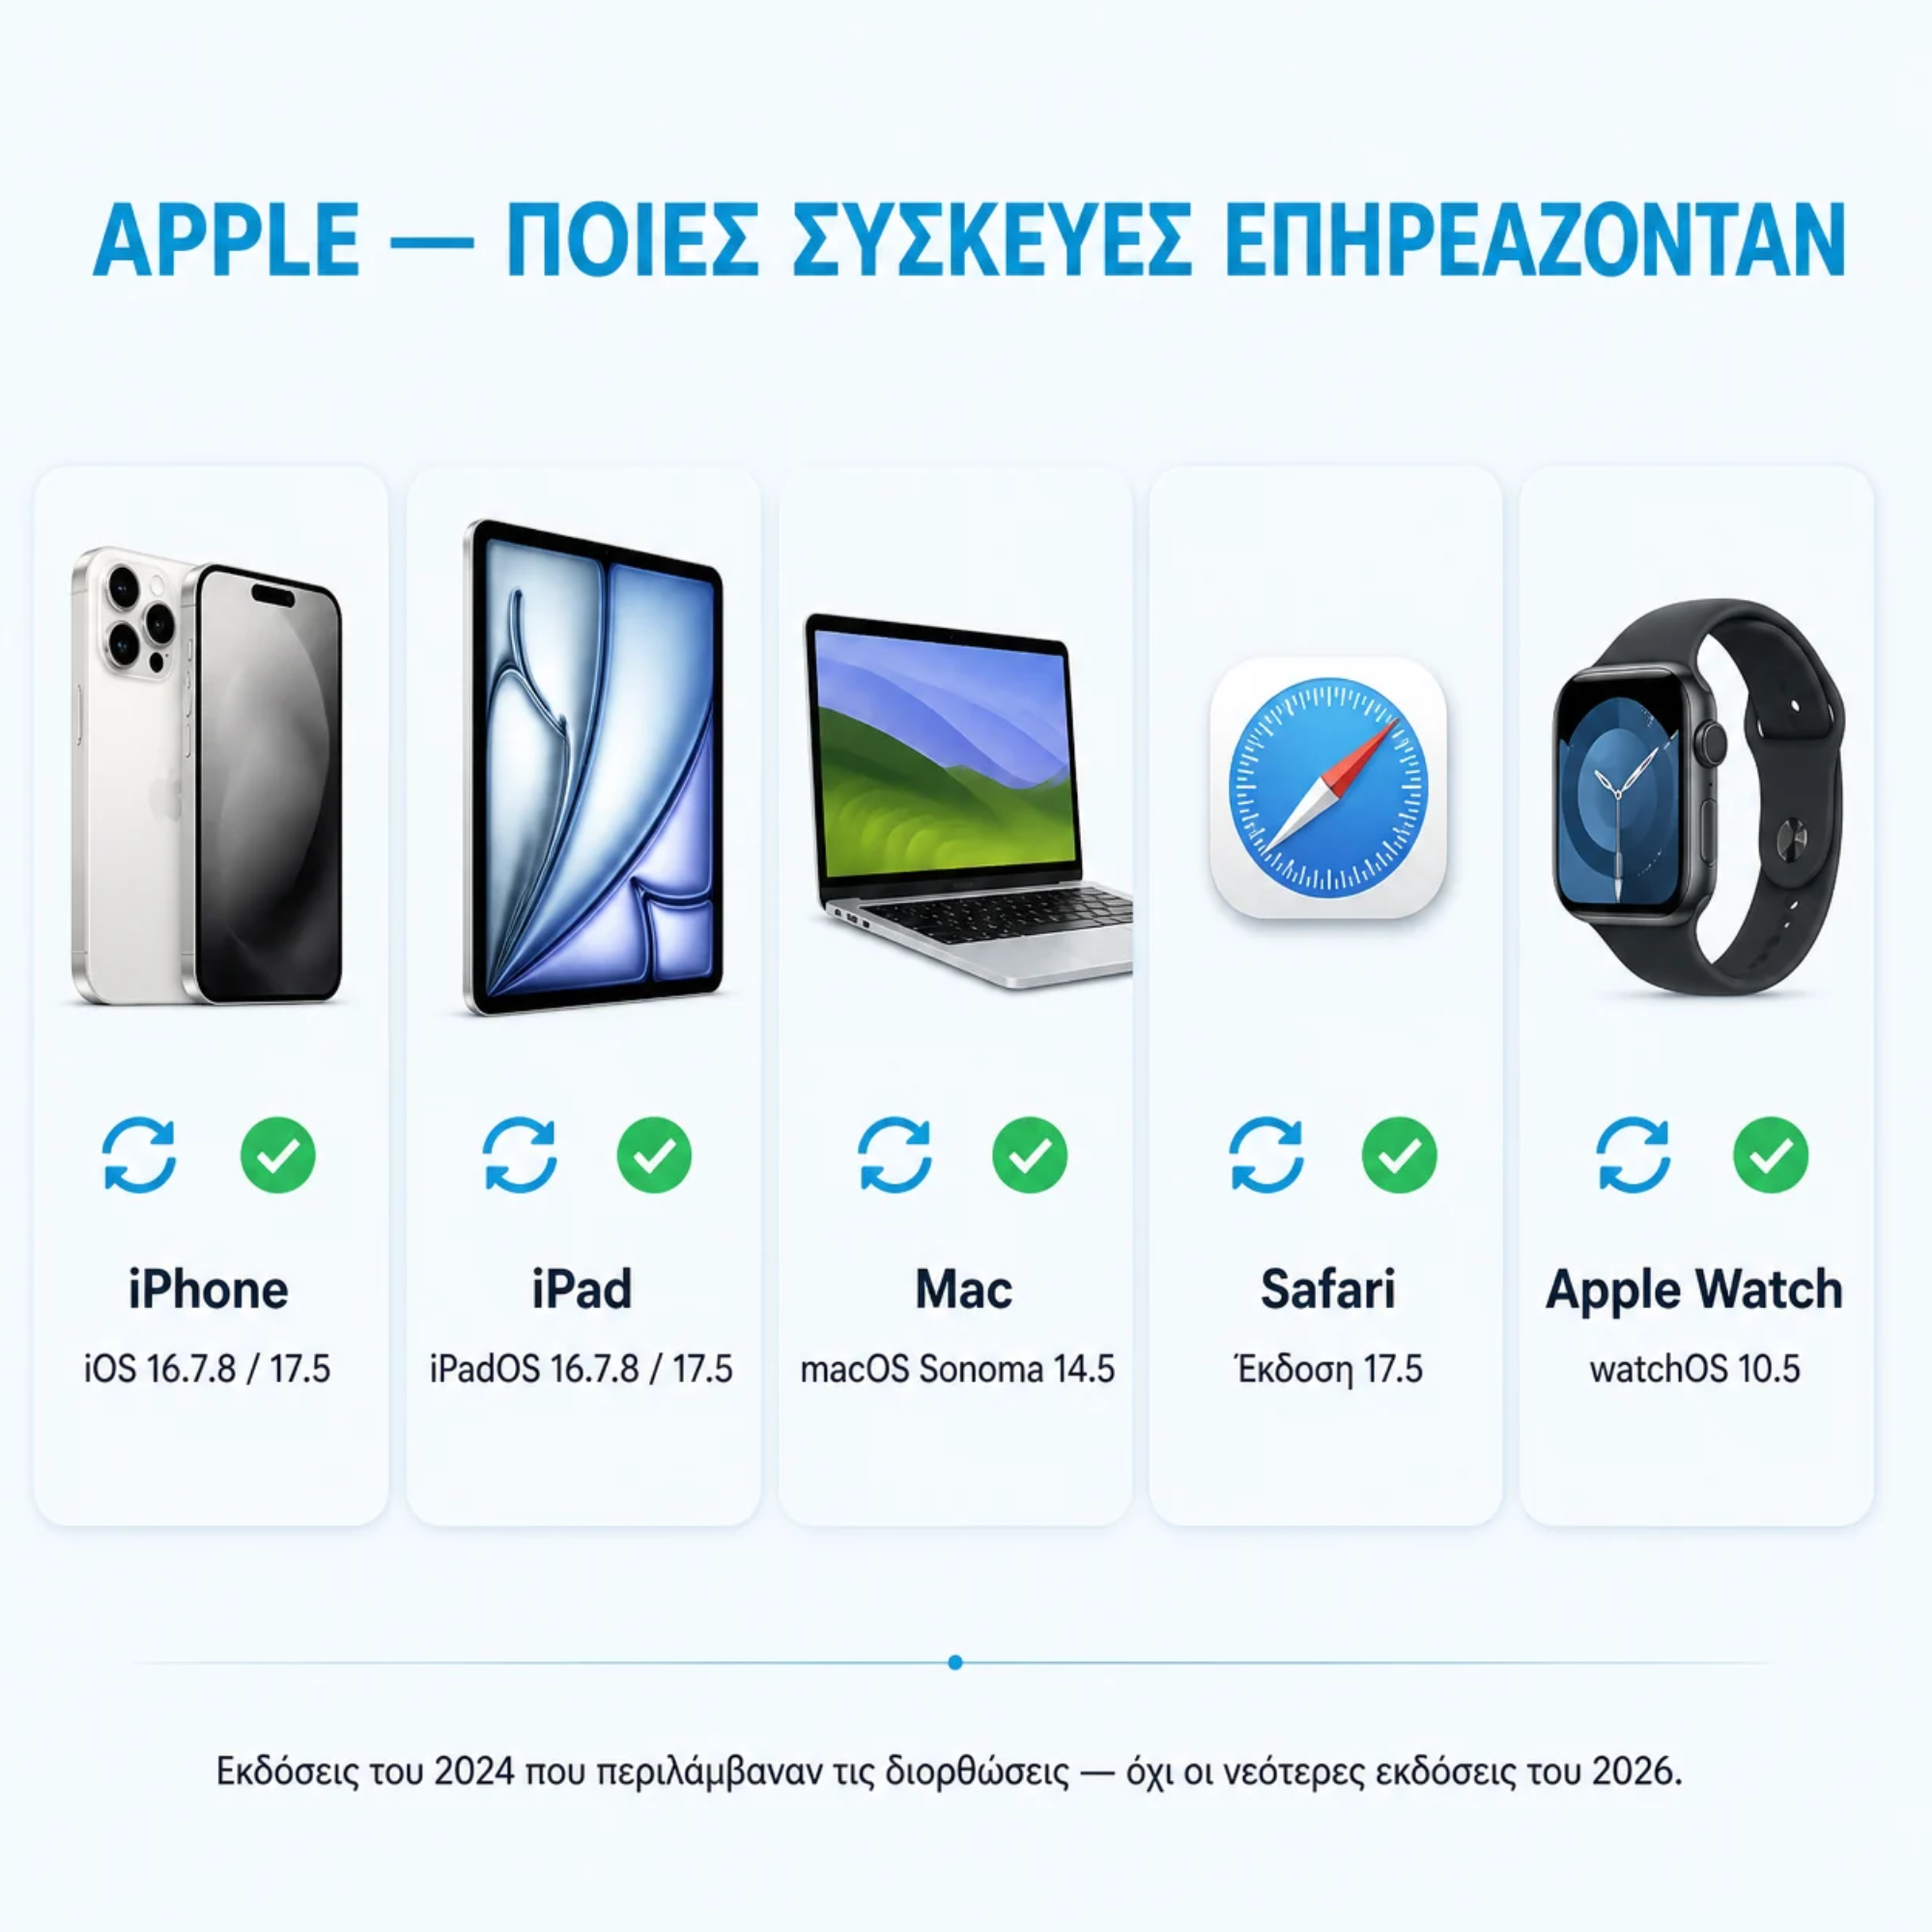
Η εταιρεία διόρθωσε το πρόβλημα το 2024, μεταξύ άλλων με τις ακόλουθες εκδόσεις:
- iPhone και iPad: iOS/iPadOS 16.7.8 και 17.5, ανάλογα με τη συσκευή.
- Mac: macOS Sonoma 14.5.
- Safari: έκδοση 17.5.
- Apple TV: tvOS 17.5.
- Apple Watch: watchOS 10.5.
Οι παραπάνω εκδόσεις είναι οι ιστορικές εκδόσεις με τις οποίες διορθώθηκε η συγκεκριμένη ευπάθεια. Δεν αποτελούν τις τελευταίες διαθέσιμες εκδόσεις λογισμικού το 2026.
Εάν χρησιμοποιείτε μεταγενέστερη ενημερωμένη έκδοση, η συγκεκριμένη διόρθωση κανονικά περιλαμβάνεται ήδη, εφόσον πρόκειται για υποστηριζόμενη διαδρομή αναβάθμισης.
Τι γίνεται με τις παλιότερες συσκευές;
Ιδιαίτερη προσοχή χρειάζονται οι συσκευές που δεν ενημερώνονται τακτικά ή δεν υποστηρίζονται πλέον από τον κατασκευαστή.
Αυτό δεν σημαίνει ότι κάθε παλιό iPhone είναι παραβιασμένο. Σημαίνει ότι πρέπει να ελέγξουμε αν διαθέτει τις απαραίτητες διορθώσεις ασφαλείας.
Πώς Μπορούμε να Προστατεύσουμε το iPhone, το iPad ή το Mac μας;
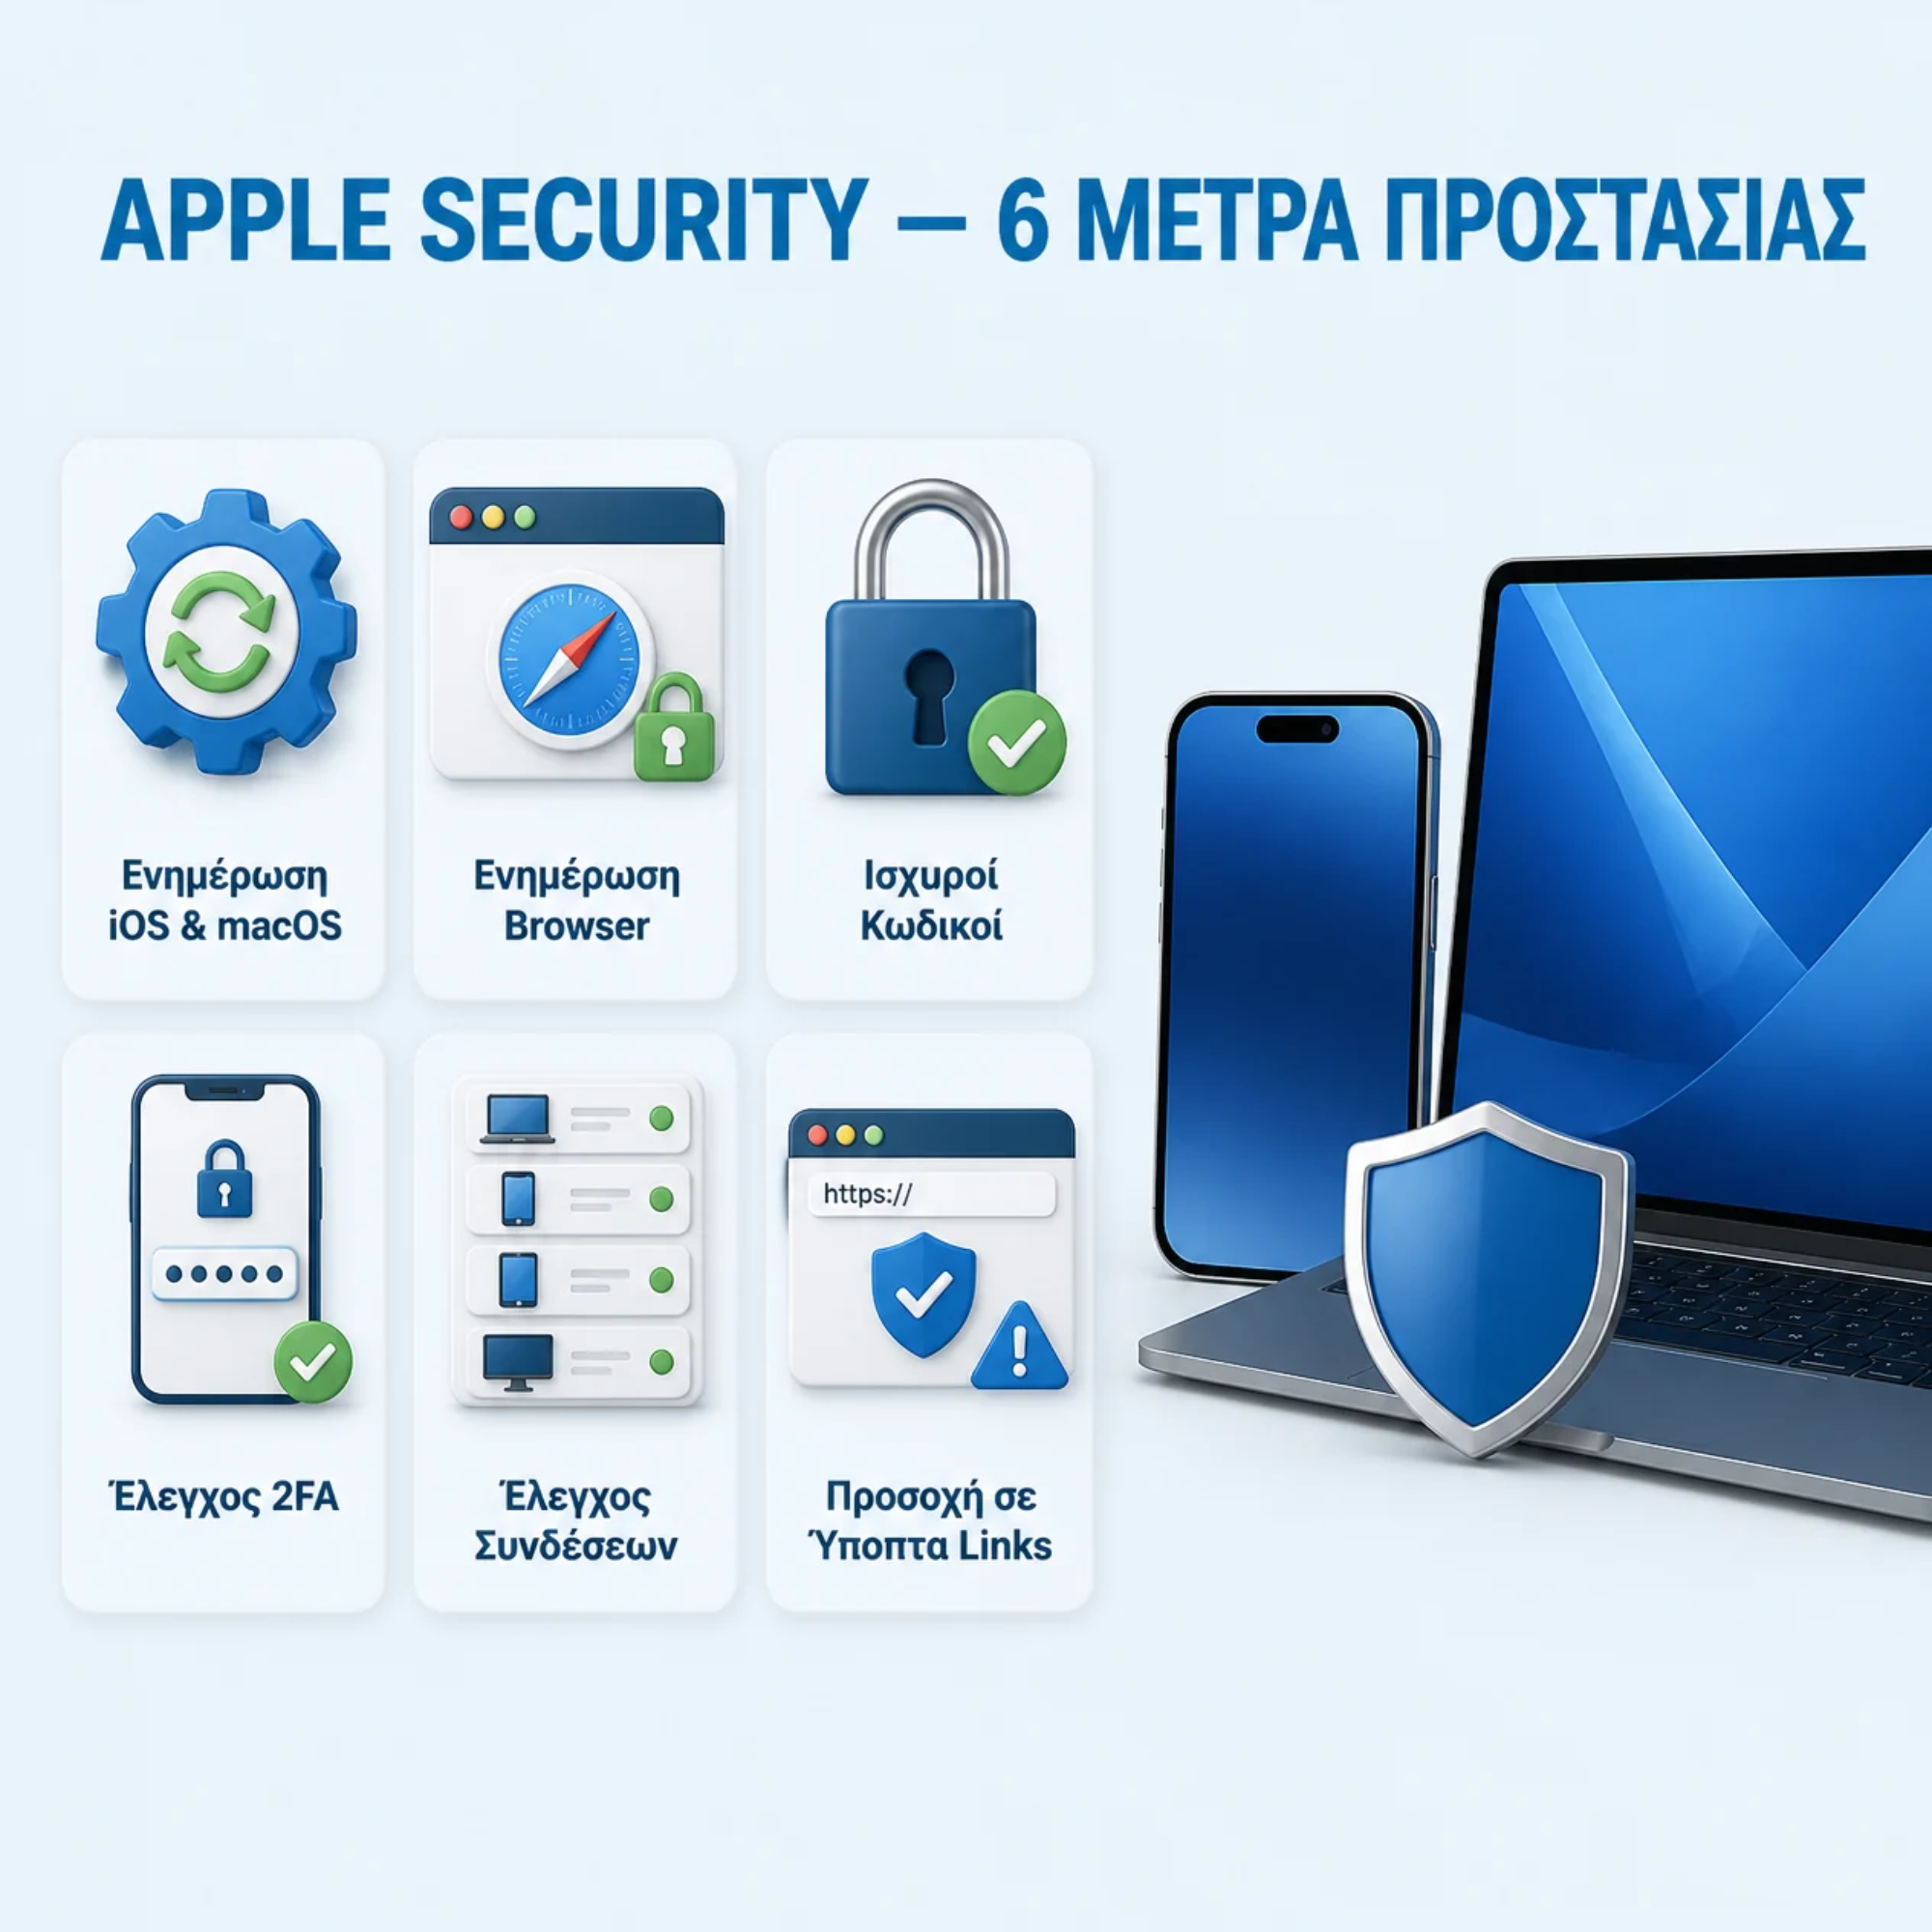
Η σημαντικότερη ενέργεια είναι να εγκαθιστούμε τις διαθέσιμες ενημερώσεις ασφαλείας.
Σε iPhone και iPad
- Ανοίγουμε τις Ρυθμίσεις.
- Επιλέγουμε Γενικά.
- Πατάμε Ενημέρωση λογισμικού.
- Εγκαθιστούμε τη νεότερη συμβατή ενημέρωση.
Σε Mac
- Ανοίγουμε τις Ρυθμίσεις συστήματος.
- Επιλέγουμε Γενικά.
- Πατάμε Ενημέρωση λογισμικού.
- Εγκαθιστούμε τις διαθέσιμες ενημερώσεις ασφαλείας.
Τρία επιπλέον μέτρα προστασίας
- Προσέχουμε τις ύποπτες ιστοσελίδες: ιδιαίτερα εκείνες που μιμούνται γνωστές υπηρεσίες.
- Χρησιμοποιούμε 2FA: για να ενισχύουμε την προστασία των σημαντικών λογαριασμών.
- Ελέγχουμε τις ενεργές συνδέσεις: και αποσυνδέουμε άγνωστες συσκευές από τους λογαριασμούς μας.
Εάν υπάρχουν σοβαρές ενδείξεις παραβίασης, οι κωδικοί πρέπει να αλλάζονται από μια αξιόπιστη συσκευή και να εξετάζεται η ανάκληση ύποπτων ενεργών συνεδριών.
Η ενημέρωση κλείνει γνωστές ευπάθειες, αλλά δεν αναιρεί δεδομένα που ενδέχεται να έχουν ήδη υποκλαπεί πριν από την εγκατάστασή της.
Τι Πρέπει να Κάνουν οι Επιχειρήσεις που Χρησιμοποιούν Συσκευές Apple;
Πολλές επιχειρήσεις χρησιμοποιούν iPhone, iPad και Mac για πρόσβαση σε επαγγελματικά emails, εταιρικές εφαρμογές, e-banking και αρχεία πελατών.
Μια συσκευή χωρίς τις απαραίτητες ενημερώσεις μπορεί να δημιουργήσει κίνδυνο για περισσότερα από τα προσωπικά δεδομένα του ιδιοκτήτη της.
Οι σημαντικότερες ενέργειες
- Έλεγχος ενημερώσεων: σε όλες τις επαγγελματικές συσκευές.
- Ασφαλείς εταιρικοί λογαριασμοί: με ισχυρούς κωδικούς και πολυπαραγοντική ταυτοποίηση.
- Περιορισμένα δικαιώματα: κάθε εργαζόμενος αποκτά μόνο την πρόσβαση που χρειάζεται.
- Έλεγχος παλιών συσκευών: ιδιαίτερα εάν δεν υποστηρίζονται πλέον.
- Παρακολούθηση πρόσβασης: για τον εντοπισμό άγνωστων συσκευών και ύποπτων συνδέσεων.
Τι σημαίνει η προθεσμία της CISA;
Η CISA όρισε την 18η Νοεμβρίου 2026 ως προθεσμία αντιμετώπισης της ευπάθειας για τους αρμόδιους αμερικανικούς ομοσπονδιακούς οργανισμούς.
Η ημερομηνία αυτή δεν αποτελεί γενική νομική προθεσμία για όλους τους ιδιώτες ή τις ελληνικές επιχειρήσεις.
Ωστόσο, η καταχώριση της ευπάθειας ως ενεργά εκμεταλλευόμενης αποτελεί σοβαρό λόγο για άμεσο έλεγχο των συσκευών.
Η συγκεκριμένη περίπτωση αποδεικνύει ότι ακόμη και μια παλιά, διορθωμένη ευπάθεια μπορεί να παραμένει χρήσιμη στους χάκερς όταν οι συσκευές δεν ενημερώνονται. Οι τακτικές ενημερώσεις, η σωστή διαχείριση λογαριασμών και η πρόληψη παραμένουν βασικά στοιχεία της ψηφιακής ασφάλειας.
Χρειάζεστε Βοήθεια με την Ψηφιακή Ασφάλεια της Επιχείρησής σας;
Οι ενημερώσεις, η προστασία επαγγελματικών λογαριασμών και η σωστή διαχείριση της ψηφιακής υποδομής είναι σημαντικά στοιχεία για την ασφάλεια μιας επιχείρησης.
Η Velectronics Software προσφέρει υπηρεσίες ανάπτυξης ιστοσελίδων, hosting και τεχνικής υποστήριξης, με έμφαση στην ασφάλεια και στην αξιόπιστη λειτουργία των ψηφιακών υπηρεσιών.
Επικοινωνήστε Μαζί ΜαςΣυχνές Ερωτήσεις
Είναι όλα τα iPhone ευάλωτα;
Όχι. Η συγκεκριμένη ευπάθεια αφορά συσκευές που δεν έχουν εγκαταστήσει τις απαραίτητες διορθώσεις ασφαλείας. Δεν υπάρχουν στοιχεία ότι όλα τα iPhone έχουν παραβιαστεί.
Τι είναι η CVE-2024-27834;
Είναι ευπάθεια ασφαλείας σε τεχνολογία της Apple που μπορεί, υπό συγκεκριμένες προϋποθέσεις, να επιτρέψει την παράκαμψη ενός μηχανισμού προστασίας. Διορθώθηκε το 2024.
Γιατί προειδοποιεί τώρα η CISA;
Επειδή υπάρχουν στοιχεία ότι η ευπάθεια χρησιμοποιείται σε πραγματικές κυβερνοεπιθέσεις, παρότι υπάρχει διαθέσιμη διόρθωση.
Αρκεί να ενημερώσω το iPhone μου;
Η ενημέρωση προστατεύει από τη συγκεκριμένη γνωστή ευπάθεια. Για συνολική προστασία χρειάζονται επίσης ασφαλείς λογαριασμοί, προσοχή στις ύποπτες ιστοσελίδες και έλεγχος των συνδέσεων.
Επηρεάζονται και οι υπολογιστές Mac;
Ναι, η ευπάθεια αφορούσε και λογισμικό που χρησιμοποιείται σε Mac. Η Apple είχε κυκλοφορήσει τις σχετικές διορθώσεις το 2024.
Πρέπει να αλλάξω όλους τους κωδικούς μου;
Όχι μόνο λόγω της ανακοίνωσης. Αν υπάρχουν όμως ενδείξεις παραβίασης, χρειάζεται έλεγχος λογαριασμών, αλλαγή σχετικών κωδικών από ασφαλή συσκευή και ανάκληση ύποπτων συνεδριών.
Πηγές & Τεκμηρίωση
Το άρθρο βασίζεται στην ανακοίνωση της CISA, στις επίσημες ενημερώσεις ασφαλείας της Apple και στην έρευνα της Sekoia.
CISA — Known Exploited Vulnerabilities Catalog Apple — Ενημερώσεις Ασφαλείας iOS 17.5 και iPadOS 17.5 Apple — iOS 16.7.8 και iPadOS 16.7.8 Security Updates Sekoia — Poisoned Source Security Research The Hacker News — Hackers Exploit Patched Apple FlawΔημοσίευση: 5 Νοεμβρίου 2026. Η καταχώριση της CVE-2024-27834 στον κατάλογο KEV δεν συνεπάγεται ότι όλες οι συσκευές Apple έχουν παραβιαστεί. Η ασφαλής χρήση απαιτεί ενημερώσεις και κατάλληλα μέτρα προστασίας.