Cybersecurity · 4 Νοεμβρίου 2026
APT29: Χάκερς Στόχευσαν iPhone και Android Μέσω Μολυσμένων Ιστοσελίδων
Μια νέα κυβερνοεπίθεση έδειξε ότι ακόμη και η επίσκεψη σε μια γνωστή ιστοσελίδα μπορεί, υπό συγκεκριμένες συνθήκες, να κρύβει κινδύνους. Χάκερς που συνδέονται με την ομάδα APT29 χρησιμοποίησαν μολυσμένες ιστοσελίδες και εργαλεία analytics για να στοχεύσουν κινητά iPhone και Android. Δείτε τι συνέβη και πώς μπορείτε να προστατευτείτε.
Τι συνέβη με απλά λόγια;
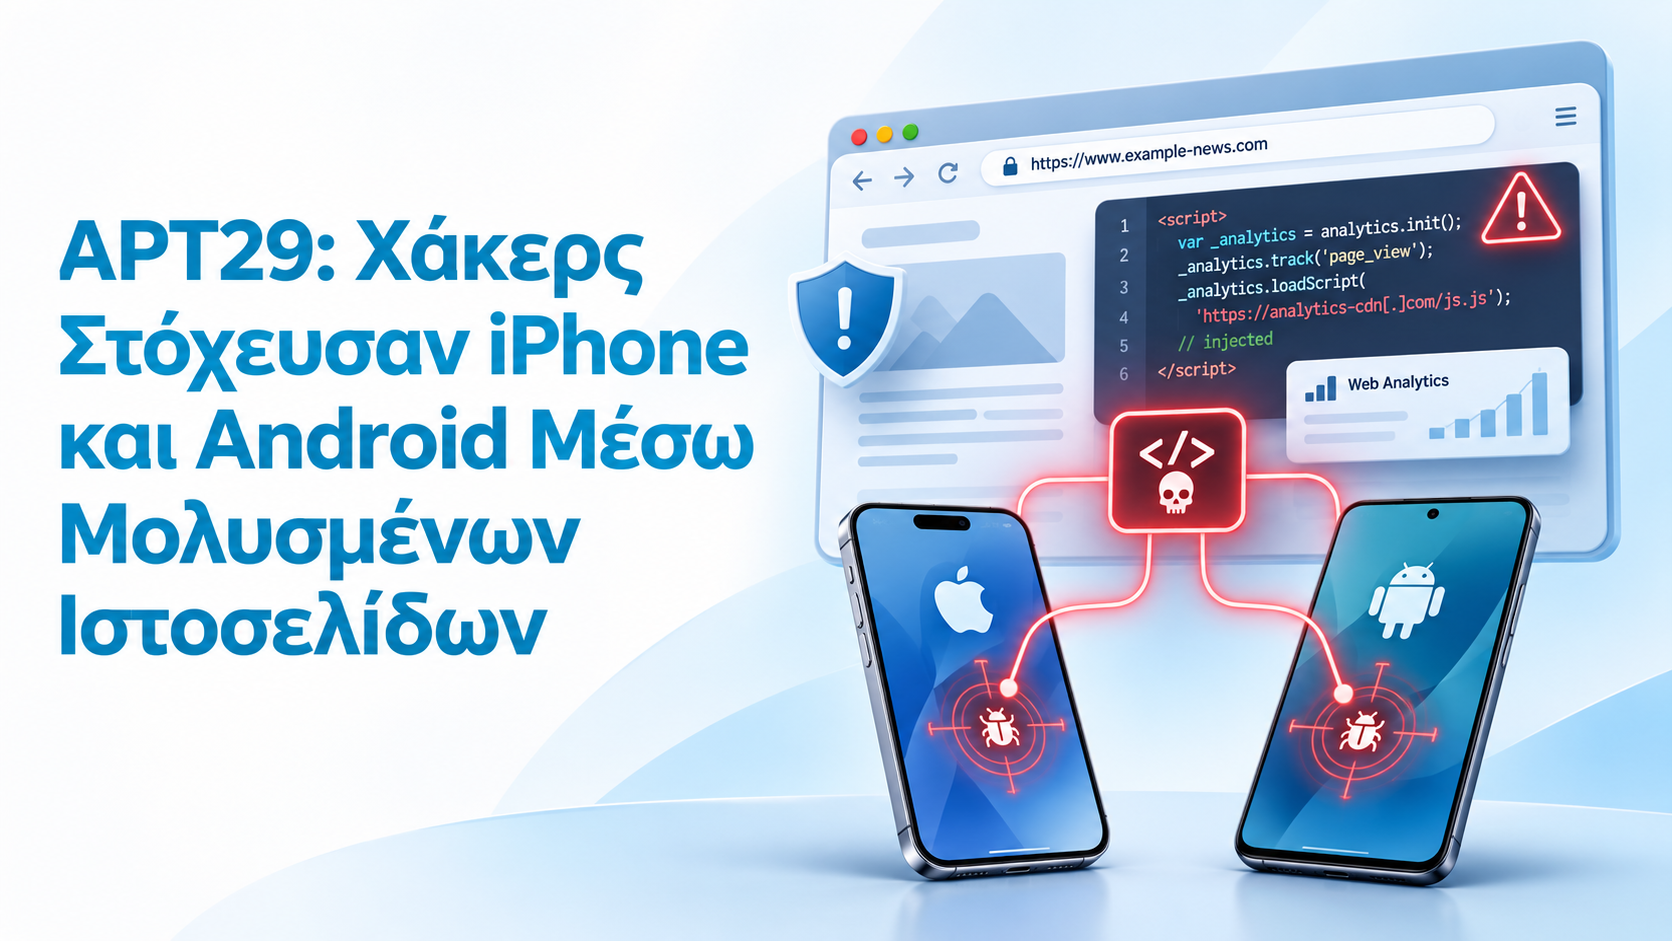
Η εταιρεία κυβερνοασφάλειας Sekoia αποκάλυψε στις 4 Νοεμβρίου 2026 μια επιχείρηση με την ονομασία Poisoned Source. Οι επιτιθέμενοι είχαν χρησιμοποιήσει παραβιασμένες ιστοσελίδες και κακόβουλο κώδικα για να επιχειρήσουν την υποκλοπή δεδομένων από iPhone και Android. Η επίθεση συνδέεται με την ομάδα APT29, χωρίς η ταυτότητα των δραστών να θεωρείται οριστικά αποδεδειγμένη.
Ενημερωθείτε για την Ασφάλεια και την Τεχνολογία
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας στη Google, όπου υποστηρίζεται η δυνατότητα, για ειδήσεις σχετικά με κυβερνοασφάλεια, WordPress, hosting και τεχνητή νοημοσύνη.
Τι Είναι η APT29;
Η APT29, γνωστή επίσης ως Midnight Blizzard και Cozy Bear, είναι ομάδα κυβερνοαπειλών που συνδέεται ευρέως με δραστηριότητες ρωσικής κυβερνοκατασκοπείας.
Έχει συνδεθεί στο παρελθόν με επιθέσεις εναντίον κυβερνητικών οργανισμών, εταιρειών και άλλων σημαντικών στόχων.
Στη νέα επιχείρηση Poisoned Source, οι ερευνητές ανακάλυψαν παραβιασμένες ιστοσελίδες και πλαστά websites που χρησιμοποιούνταν για τη διανομή κακόβουλου κώδικα.
Η Sekoia εκτιμά ότι η επίθεση συνδέεται με την APT29, με μέτριο έως υψηλό βαθμό βεβαιότητας.
Η συγκεκριμένη επίθεση δείχνει ότι οι χάκερς δεν χρειάζεται πάντα να επικοινωνήσουν απευθείας με το θύμα. Μπορούν να χρησιμοποιήσουν μια ιστοσελίδα που αυτό ήδη εμπιστεύεται.
Πώς Μπορούσε μια Ιστοσελίδα να Γίνει Επικίνδυνη;
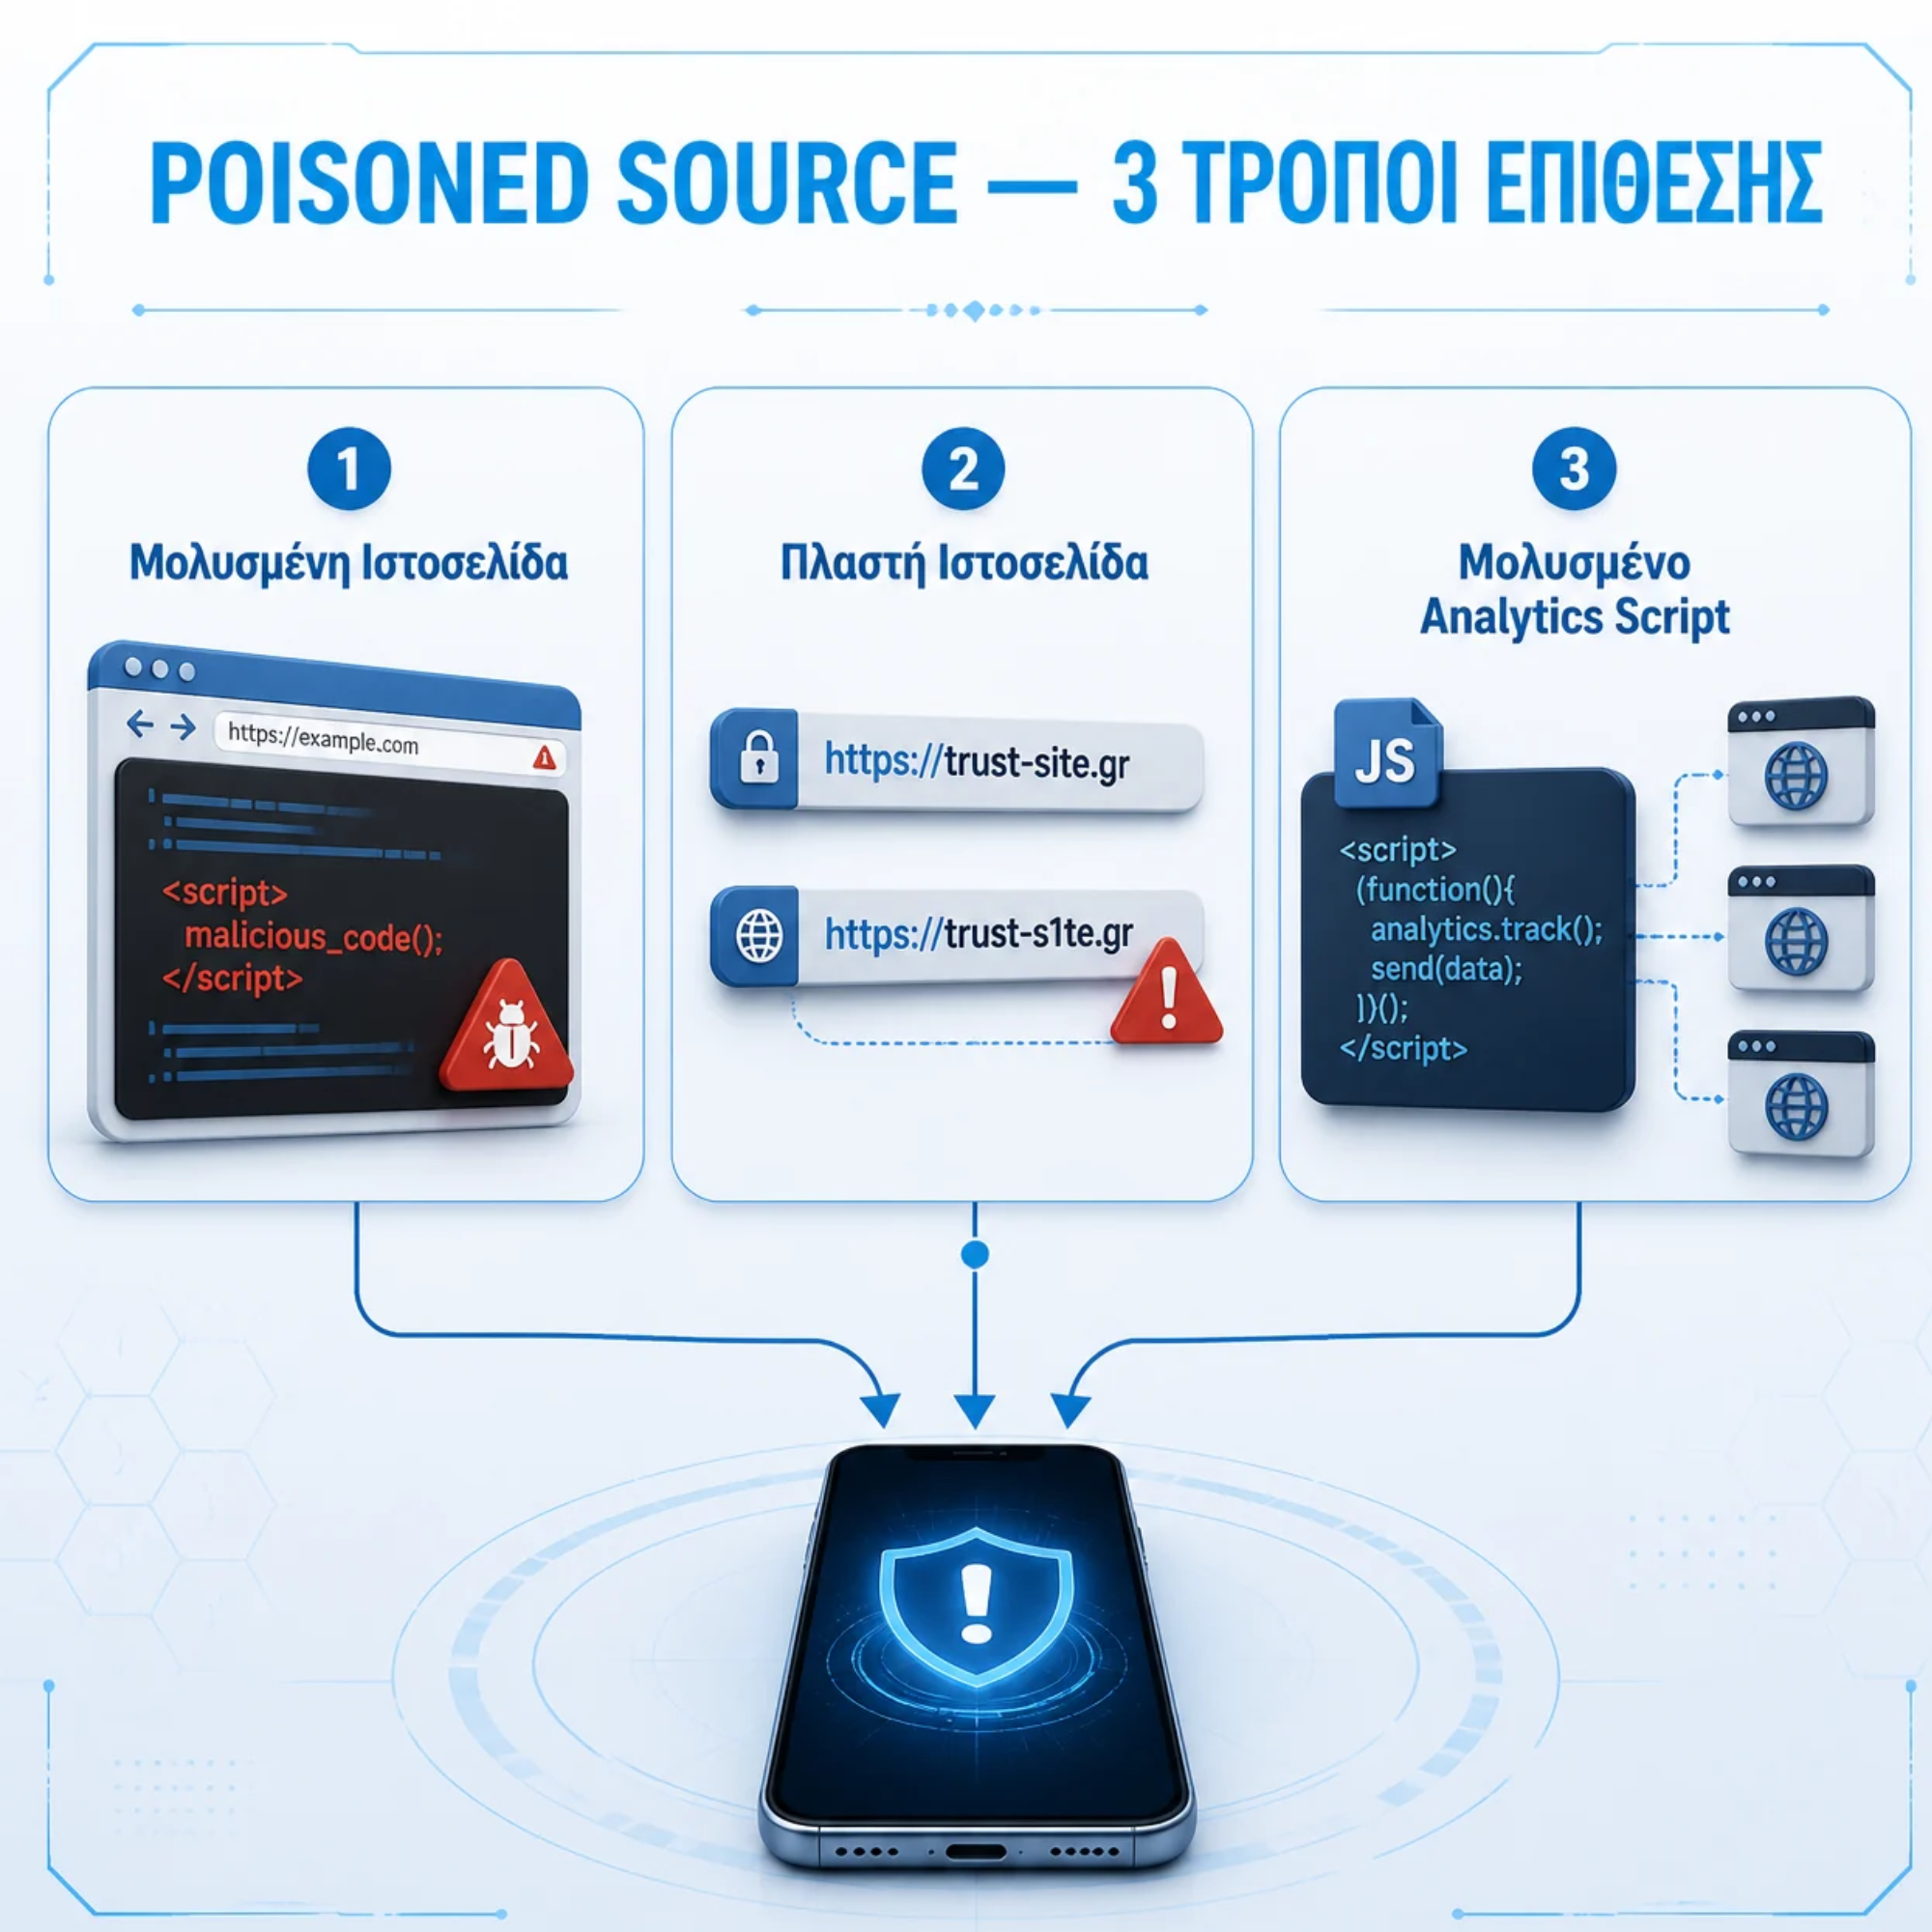
Οι επιτιθέμενοι χρησιμοποίησαν τρεις βασικούς τρόπους για να προσεγγίσουν τους επισκέπτες:
- Παραβιασμένες ιστοσελίδες: προσθήκη κακόβουλου κώδικα σε κανονικά websites.
- Πλαστές ιστοσελίδες: δημιουργία διευθύνσεων που έμοιαζαν με γνωστούς ιστοτόπους.
- Μολυσμένο analytics script: τροποποίηση εξωτερικού JavaScript που φορτωνόταν από άλλες ιστοσελίδες.
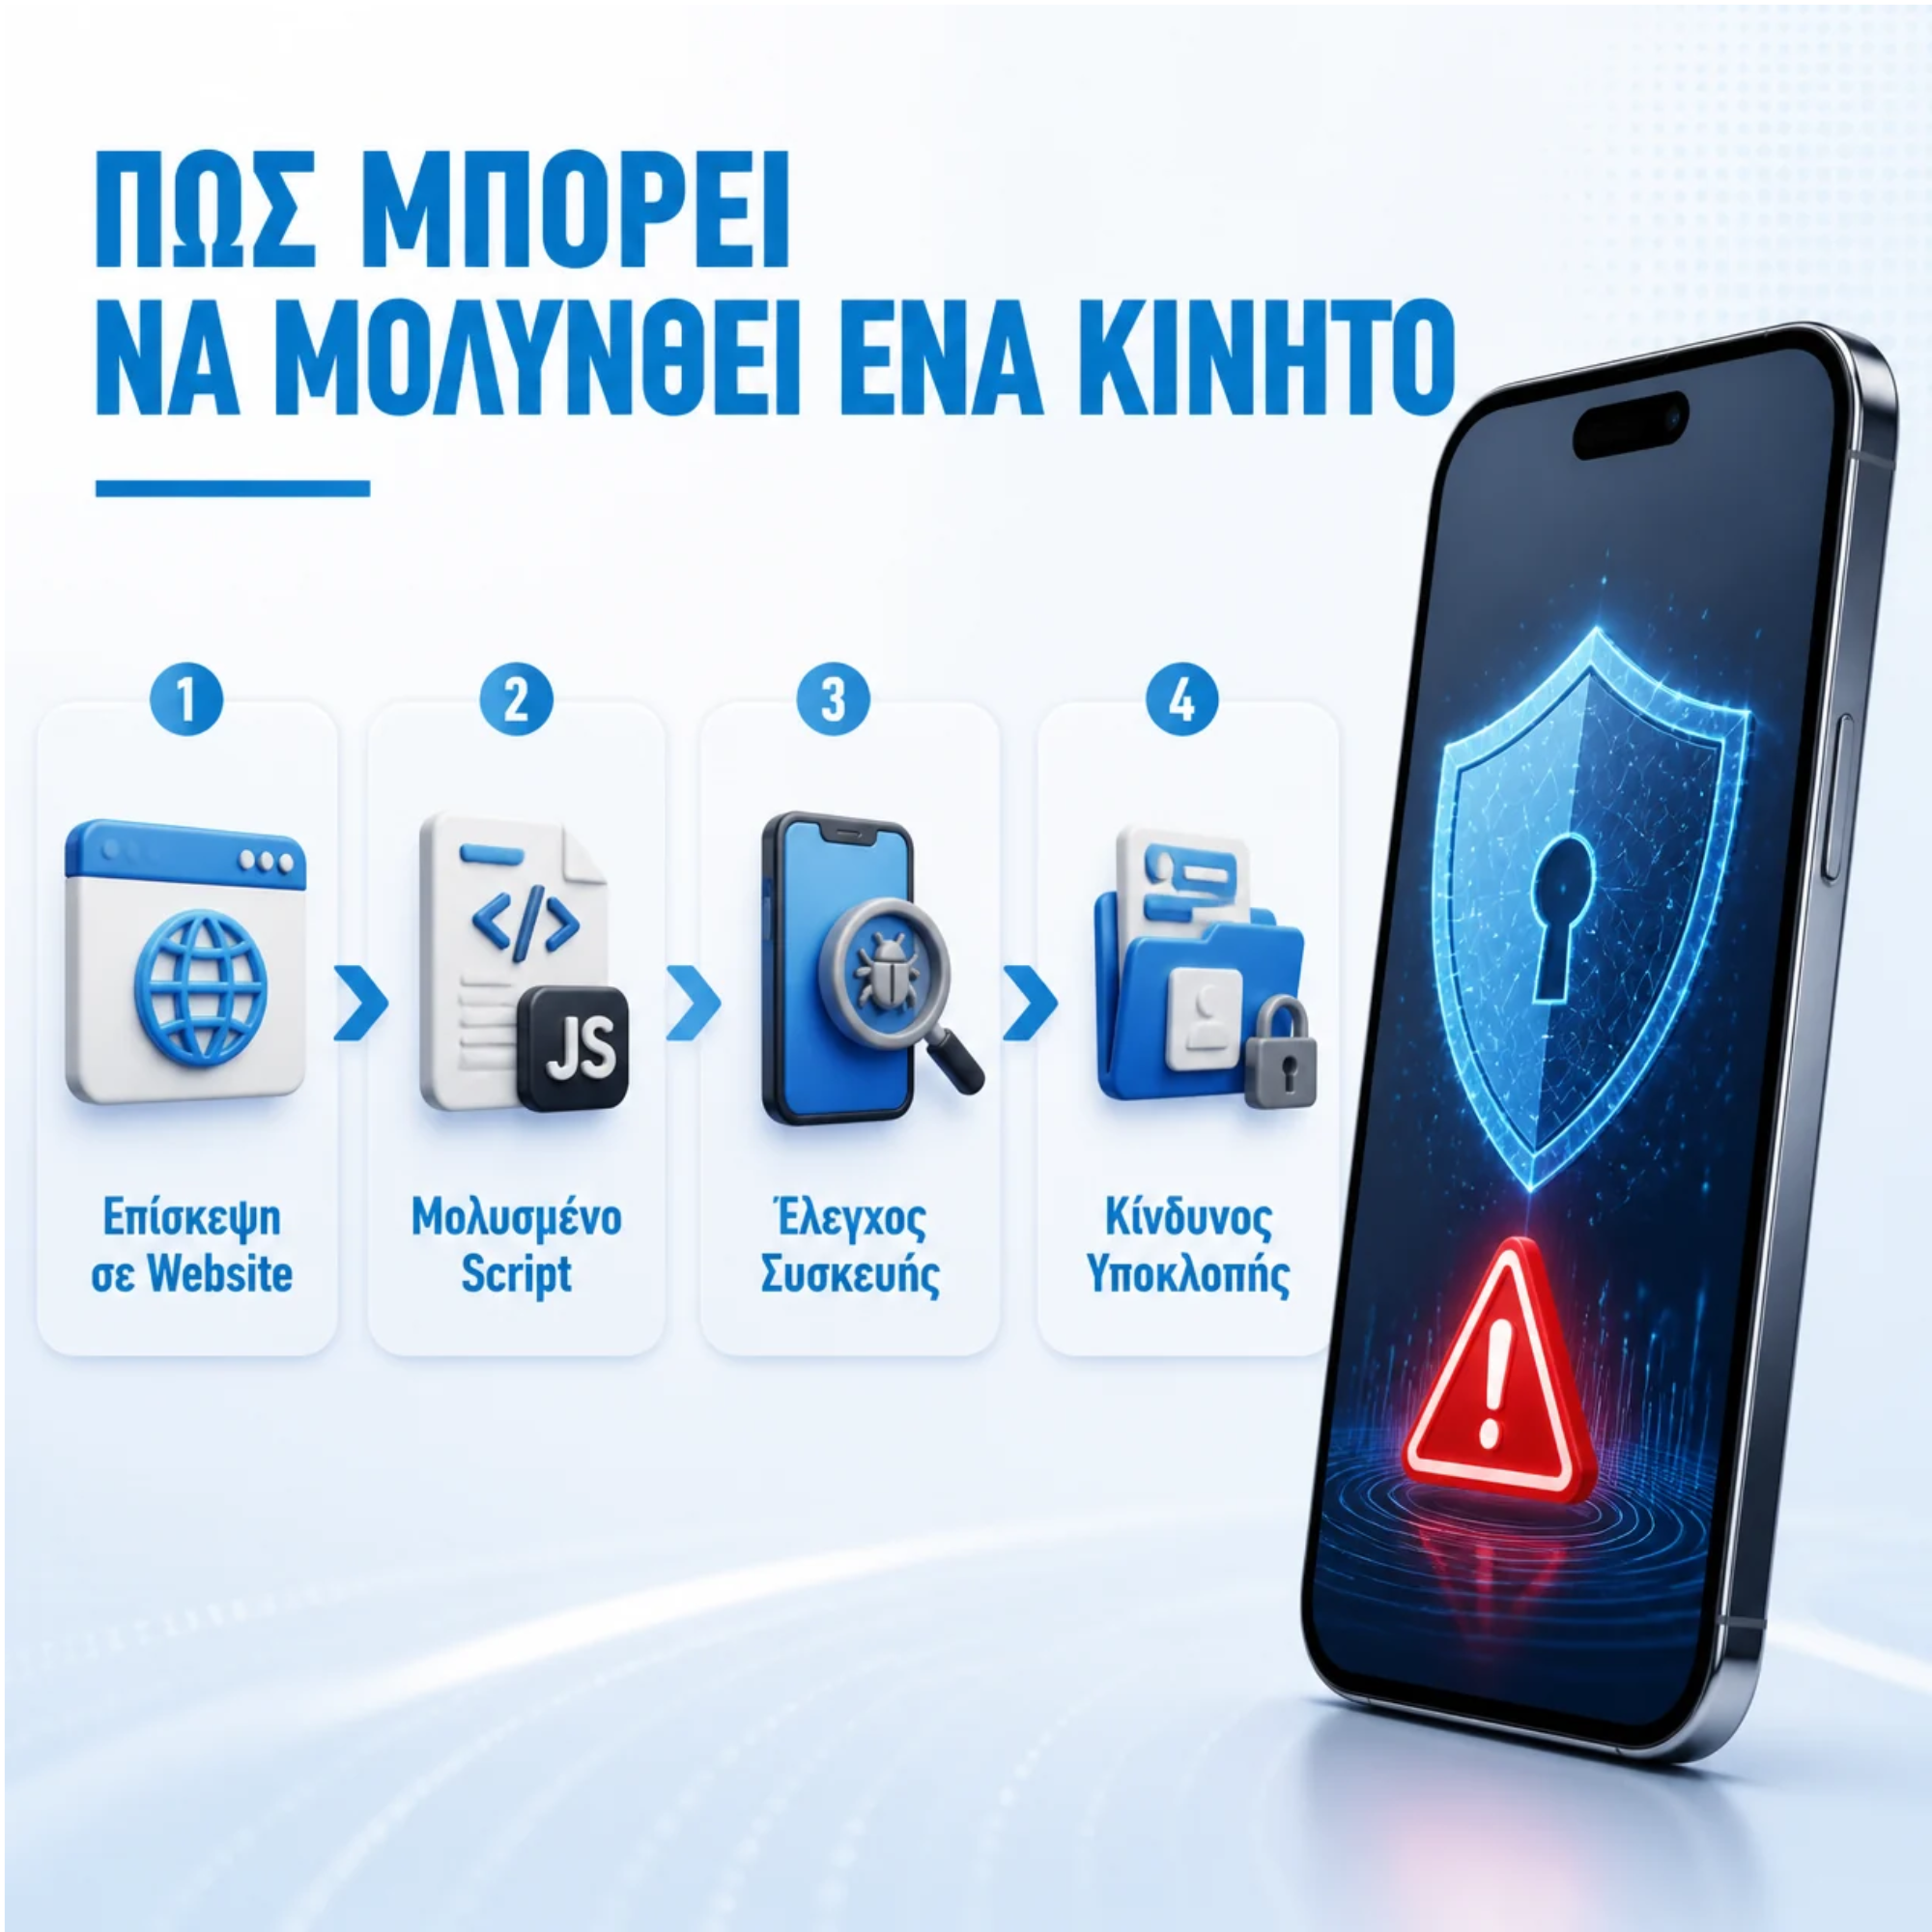
Όταν κάποιος επισκεπτόταν μια επηρεασμένη σελίδα, ο κακόβουλος κώδικας μπορούσε να ελέγξει την έκδοση του browser και το λειτουργικό σύστημα της συσκευής.
Αν εντόπιζε συγκεκριμένες γνωστές ευπάθειες, επιχειρούσε να τις εκμεταλλευτεί.
Χρειαζόταν να κατεβάσει κάποιος αρχείο;
Όχι απαραίτητα. Σε ευάλωτες συσκευές, η επίθεση μπορούσε να ξεκινήσει κατά τη φόρτωση της ιστοσελίδας, χωρίς επιπλέον κλικ ή εγκατάσταση αρχείου.
Αυτό δεν σημαίνει ότι κάθε επίσκεψη σε μολυσμένη ιστοσελίδα οδηγούσε σε παραβίαση. Η επίθεση βασιζόταν σε συγκεκριμένες ευπάθειες που είχαν ήδη διορθωθεί με ενημερώσεις ασφαλείας.
Ποια Δεδομένα Μπορούσαν να Κλέψουν οι Χάκερς;
Σύμφωνα με την έρευνα, οι επιτιθέμενοι είχαν δημιουργήσει διαφορετικές μεθόδους για iPhone και Android.
Στα iPhone
Ορισμένες από τις επιθέσεις στόχευαν πληροφορίες όπως:
- Μηνύματα και emails.
- Φωτογραφίες και αρχεία.
- Επαφές και ιστορικό κλήσεων.
- Δεδομένα σύνδεσης και browser cookies.
- Αποθηκευμένους κωδικούς Wi-Fi.
Στα Android
Η επίθεση στόχευε κυρίως δεδομένα του Google Chrome, όπως το ιστορικό περιήγησης, τα cookies και αποθηκευμένες πληροφορίες σύνδεσης, καθώς και στοιχεία δικτύων Wi-Fi.
Γιατί είναι σημαντικά τα browser cookies;
Ορισμένα cookies βοηθούν τις ιστοσελίδες να θυμούνται ότι ο χρήστης έχει ήδη συνδεθεί στον λογαριασμό του.
Εάν ένας επιτιθέμενος αποκτήσει έγκυρα στοιχεία σύνδεσης συνεδρίας, μπορεί σε ορισμένες περιπτώσεις να επιχειρήσει πρόσβαση στον λογαριασμό χωρίς να γνωρίζει τον κανονικό κωδικό.
Οι επιθέσεις στόχευαν συγκεκριμένες παλιότερες ή μη ενημερωμένες εκδόσεις λογισμικού. Η εγκατάσταση των διαθέσιμων διορθώσεων είναι από τα σημαντικότερα μέτρα προστασίας.
Πώς Συνδέεται η Επίθεση με τα Web Analytics;
Πολλές επιχειρηματικές ιστοσελίδες χρησιμοποιούν εργαλεία analytics για να κατανοούν τη συμπεριφορά των επισκεπτών τους.
Αυτά τα εργαλεία συχνά λειτουργούν μέσω ενός μικρού JavaScript αρχείου που φορτώνεται αυτόματα.
Στην επιχείρηση Poisoned Source, οι ερευνητές εντόπισαν κακόβουλη τροποποίηση ενός αρχείου της υπηρεσίας Plerdy SEO Tracker.
Η τροποποίηση αυτή επέτρεπε την έκθεση επισκεπτών άλλων ιστοσελίδων στον κακόβουλο κώδικα.
Το περιστατικό καταγράφηκε για το διάστημα 27 Αυγούστου έως 3 Σεπτεμβρίου 2026.
Γιατί πρέπει να μας ενδιαφέρει;
Μια ιστοσελίδα μπορεί να είναι σωστά ενημερωμένη, αλλά να φορτώνει περιεχόμενο από εξωτερικές υπηρεσίες.
Εάν κάποια τέτοια υπηρεσία παραβιαστεί, μπορεί να δημιουργηθεί κίνδυνος και για τους επισκέπτες του website.
Αυτό δεν σημαίνει ότι όλα τα analytics είναι επικίνδυνα. Σημαίνει ότι πρέπει να γνωρίζουμε ποια εξωτερικά εργαλεία χρησιμοποιούμε και να ελέγχουμε αν εξακολουθούν να είναι απαραίτητα.
Πώς Μπορούμε να Προστατεύσουμε το Κινητό μας;
Τα καλά νέα είναι ότι οι συγκεκριμένες επιθέσεις χρησιμοποιούσαν γνωστές ευπάθειες για τις οποίες είχαν ήδη κυκλοφορήσει διορθώσεις.
Για αυτό, η σημαντικότερη ενέργεια είναι να διατηρούμε ενημερωμένο το κινητό και τον browser μας.
Τι πρέπει να κάνουμε;
- Ενημερώνουμε το iOS ή το Android στην πιο πρόσφατη υποστηριζόμενη έκδοση ασφαλείας.
- Ενημερώνουμε τον browser, ιδιαίτερα τον Google Chrome σε Android.
- Προσέχουμε τις ύποπτες διευθύνσεις που μιμούνται γνωστές ιστοσελίδες.
- Χρησιμοποιούμε ισχυρούς κωδικούς και 2FA για τους σημαντικούς λογαριασμούς μας.
- Ελέγχουμε για ύποπτες συνδέσεις στους λογαριασμούς μας και αποσυνδέουμε άγνωστες συσκευές.
Για άτομα που ενδέχεται να αποτελούν στόχο εξειδικευμένων επιθέσεων, το iPhone διαθέτει επίσης τη λειτουργία Lockdown Mode, η οποία προσφέρει πρόσθετους περιορισμούς ασφαλείας.
Ελέγξτε αν εξακολουθεί να λαμβάνει ενημερώσεις. Μια συσκευή που δεν υποστηρίζεται πλέον μπορεί να παραμένει ευάλωτη σε γνωστά προβλήματα ασφαλείας.
Τι Πρέπει να Κάνουν οι Ιδιοκτήτες Ιστοσελίδων;
Η υπόθεση Poisoned Source δείχνει ότι η ασφάλεια ενός website δεν εξαρτάται μόνο από το hosting ή το CMS που χρησιμοποιεί.
Εξαρτάται επίσης από τα πρόσθετα και τις εξωτερικές υπηρεσίες που φορτώνονται στις σελίδες του.
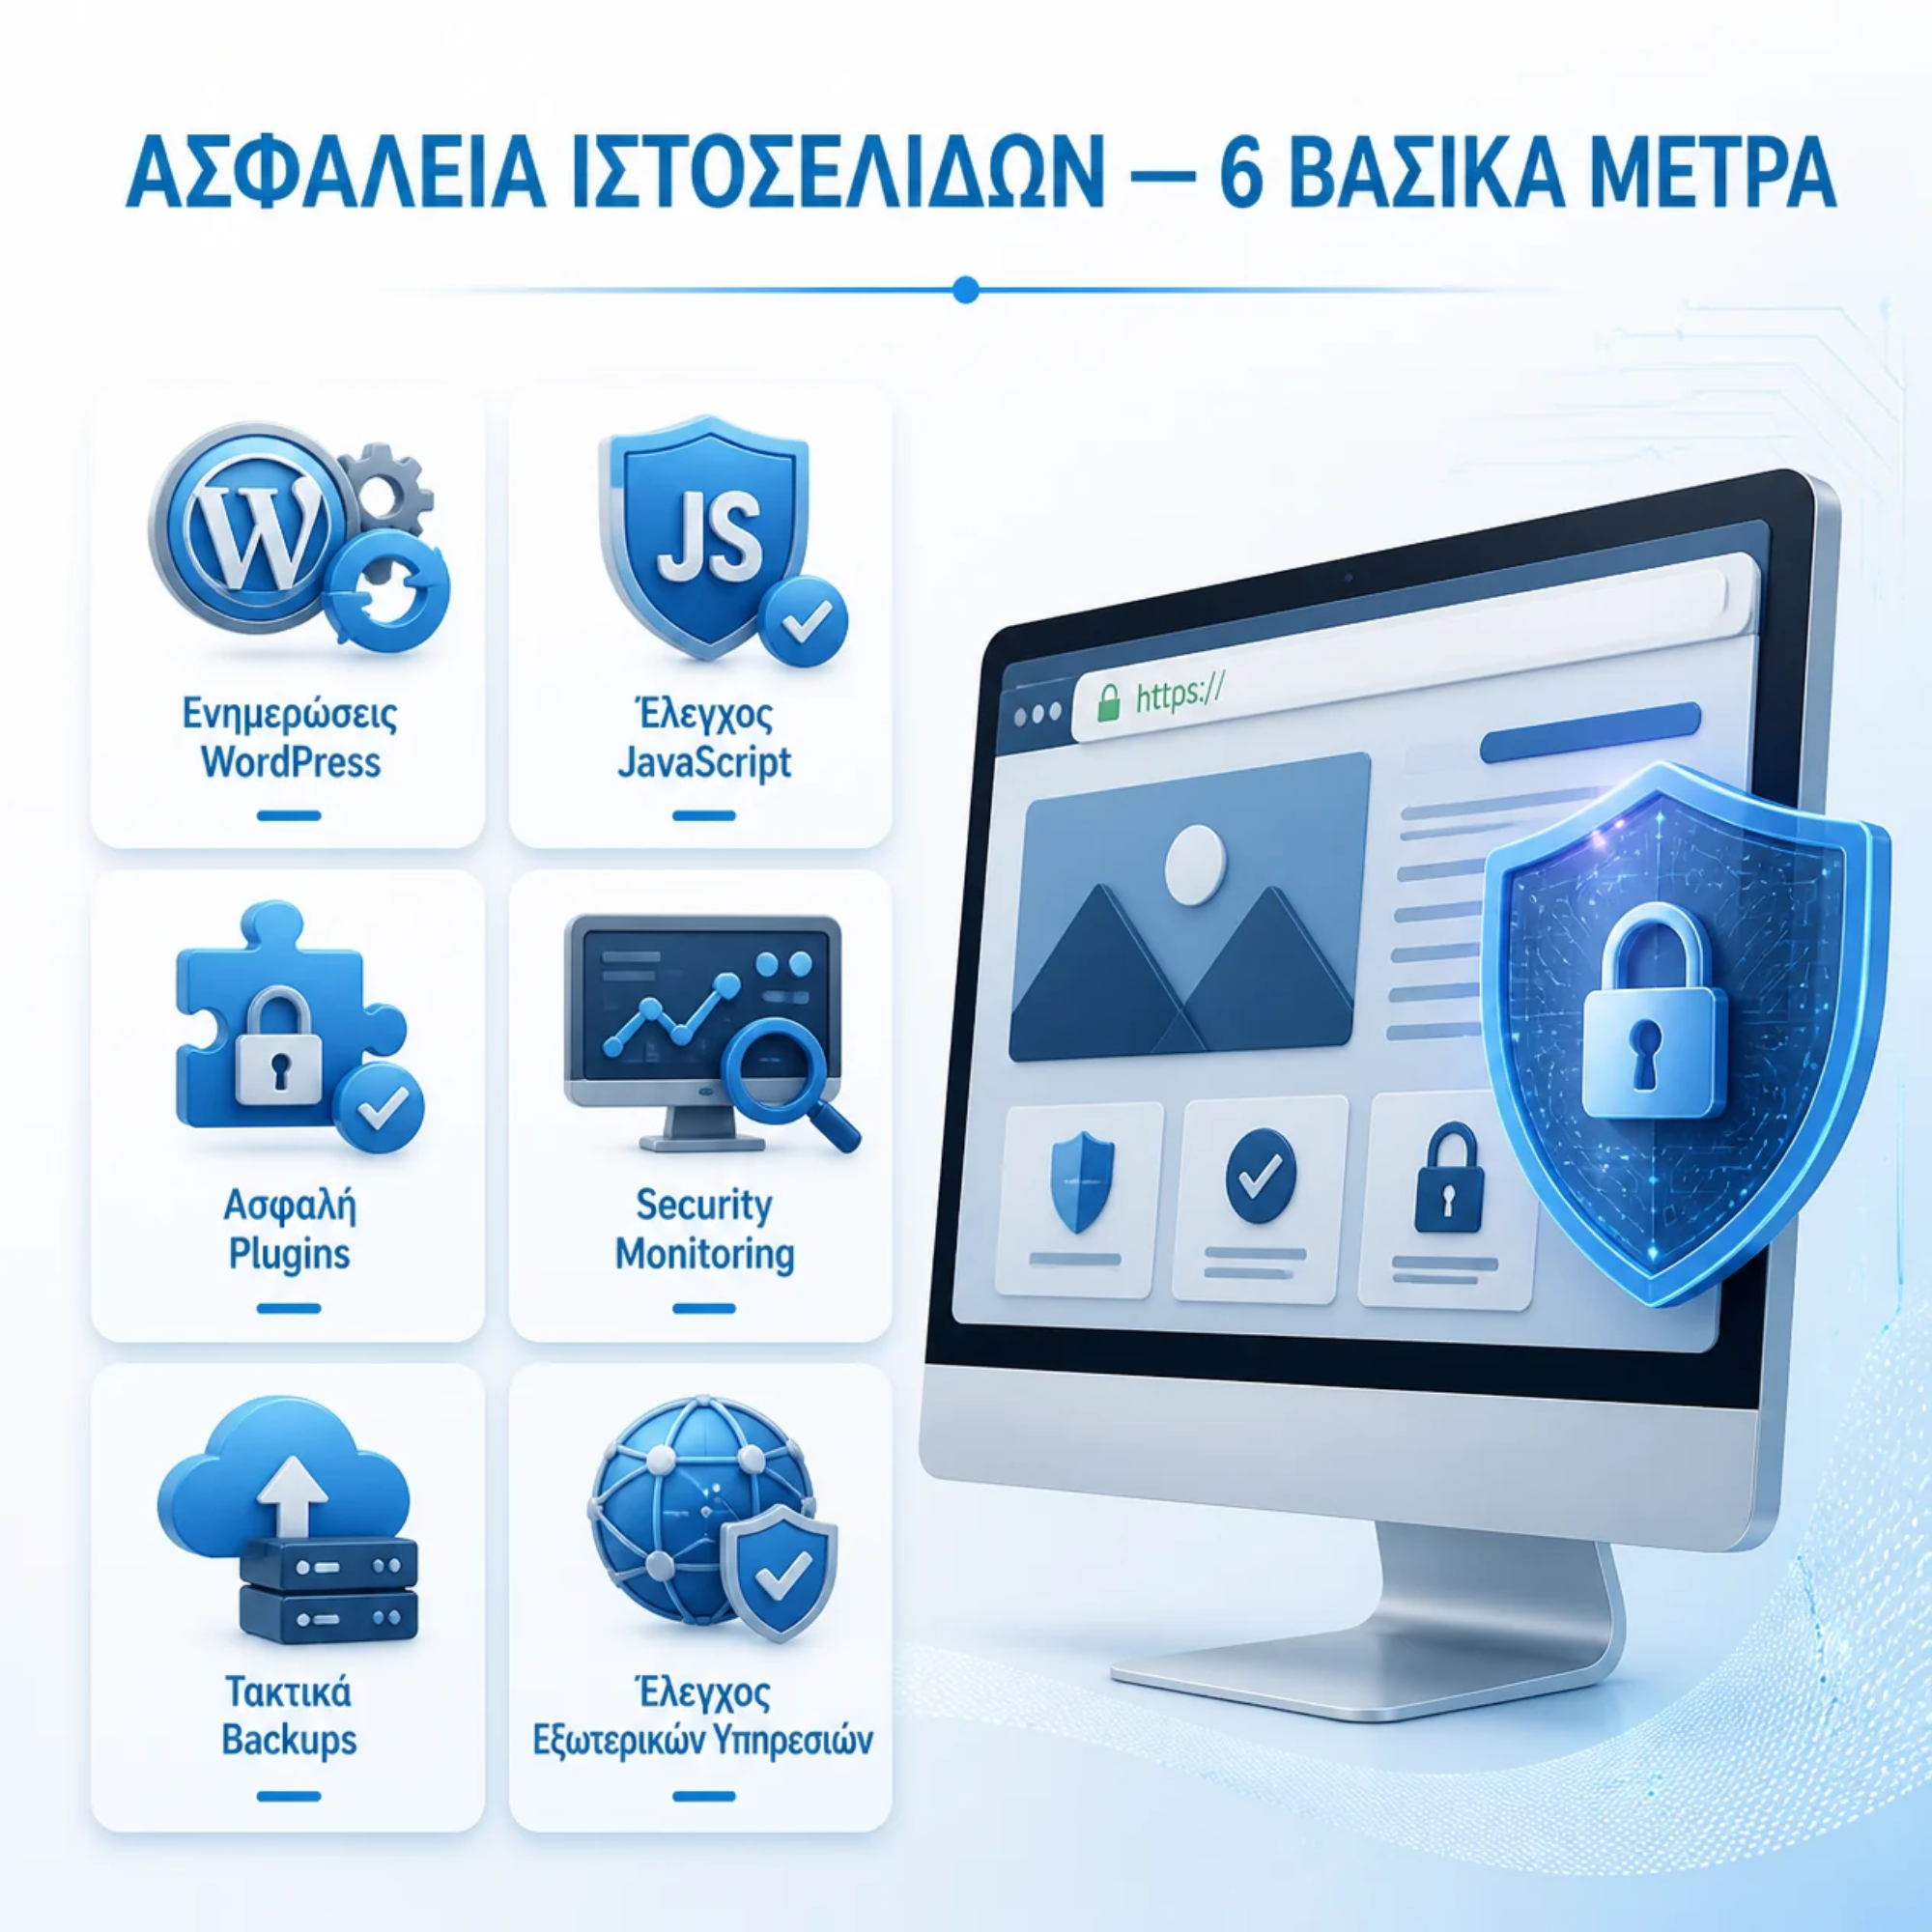
Οι σημαντικότεροι έλεγχοι
- Ενημερώσεις: διατηρούμε ενημερωμένα WordPress, plugins και themes.
- Εξωτερικά scripts: ελέγχουμε ποια analytics, chat widgets και άλλα εργαλεία φορτώνονται.
- Περιττός κώδικας: αφαιρούμε παλιά scripts και υπηρεσίες που δεν χρησιμοποιούμε.
- Monitoring: παρακολουθούμε ύποπτες αλλαγές και τη λειτουργία της ιστοσελίδας.
- Backups: διατηρούμε αξιόπιστα αντίγραφα ασφαλείας και δοκιμάζουμε τη δυνατότητα επαναφοράς τους.
Για πιο σύνθετες ιστοσελίδες, κατάλληλες ρυθμίσεις ασφαλείας στον browser, όπως το Content Security Policy (CSP), μπορούν επίσης να μειώσουν ορισμένους κινδύνους από μη εξουσιοδοτημένα scripts.
Το CSP δεν προστατεύει από κάθε περίπτωση παραβίασης εξωτερικής υπηρεσίας, γι’ αυτό αποτελεί συμπληρωματικό μέτρο.
Μια επαγγελματική ιστοσελίδα χρειάζεται συνεχή τεχνική συντήρηση. Δεν αρκεί απλώς να λειτουργεί σωστά. Πρέπει να ελέγχονται τα πρόσθετα, οι εξωτερικές υπηρεσίες και οι ρυθμίσεις ασφαλείας που μπορούν να επηρεάσουν την επιχείρηση και τους επισκέπτες της.
Είναι η Ιστοσελίδα της Επιχείρησής σας Ασφαλής;
Η σωστή προστασία απαιτεί περισσότερα από την εγκατάσταση ενός security plugin. Τακτικές ενημερώσεις, έλεγχος εξωτερικών υπηρεσιών και σωστή τεχνική διαχείριση είναι απαραίτητα για τη λειτουργία μιας επαγγελματικής ιστοσελίδας.
Η Velectronics Software προσφέρει κατασκευή ιστοσελίδων, hosting και τεχνική υποστήριξη, δίνοντας έμφαση στην ασφάλεια και στην αξιοπιστία των ψηφιακών υπηρεσιών.
Επικοινωνήστε Μαζί ΜαςΣυχνές Ερωτήσεις
Μπορώ να κολλήσω ιό στο κινητό απλώς ανοίγοντας μια ιστοσελίδα;
Σε ορισμένες περιπτώσεις, ναι. Αυτό μπορεί να συμβεί όταν μια κακόβουλη ιστοσελίδα εκμεταλλεύεται συγκεκριμένες ευπάθειες στον browser ή στο λειτουργικό σύστημα.
Επηρεάζονται όλα τα iPhone και Android;
Όχι. Οι συγκεκριμένες επιθέσεις στόχευαν ορισμένες ευάλωτες εκδόσεις λογισμικού. Οι διαθέσιμες ενημερώσεις ασφαλείας μειώνουν σημαντικά τον κίνδυνο.
Τι είναι η APT29;
Είναι ομάδα κυβερνοαπειλών, γνωστή και ως Midnight Blizzard, που συνδέεται ευρέως με επιχειρήσεις κυβερνοκατασκοπείας.
Είναι επικίνδυνα τα Google Analytics ή άλλα analytics εργαλεία;
Όχι από μόνα τους. Η συγκεκριμένη έρευνα αφορούσε κακόβουλη τροποποίηση ενός αρχείου άλλης υπηρεσίας analytics. Η ασφαλής χρήση απαιτεί έλεγχο των εξωτερικών εργαλείων.
Είναι το WordPress ευάλωτο στην επίθεση Poisoned Source;
Η έρευνα δεν αποδεικνύει καθολική ευπάθεια του WordPress. Ο κίνδυνος αφορούσε μολυσμένο JavaScript που μπορούσε να φορτώνεται από διάφορες ιστοσελίδες.
Ποιο είναι το σημαντικότερο μέτρο προστασίας;
Για τους χρήστες κινητών, οι ενημερώσεις ασφαλείας. Για τους διαχειριστές ιστοσελίδων, ο συνδυασμός ενημερώσεων, ελέγχου εξωτερικών scripts και τακτικής συντήρησης.
Πηγές & Τεκμηρίωση
Το άρθρο βασίζεται στην έρευνα της Sekoia για την Poisoned Source και σε συμπληρωματική δημοσιογραφική κάλυψη. Η σύνδεση με την APT29 αποτελεί εκτίμηση των ερευνητών.
Sekoia — Poisoned Source: APT29 Watering Holes Target Mobile Devices with N-day Exploits The Hacker News — APT29-Linked Hackers Hijack Web Analytics Script Google Threat Analysis Group — Έρευνα για Επιθέσεις με Γνωστά ExploitsΔημοσίευση: 4 Νοεμβρίου 2026. Το άρθρο έχει ενημερωτικό χαρακτήρα. Η έκθεση σε κακόβουλο περιεχόμενο δεν αποτελεί από μόνη της απόδειξη επιτυχημένης παραβίασης.