Cyber Security · Ransomware · Incident Response · Οδηγός 2026
Βήματα αν Πέσετε Θύμα Ransomware: Άμεση Αντίδραση, Ανάκτηση & Πρόληψη
Ένα περιστατικό ransomware σήμερα μπορεί να περιλαμβάνει όχι μόνο κρυπτογράφηση αρχείων, αλλά και κλοπή δεδομένων, παραβίαση λογαριασμών, backdoors και εκβιασμό με απειλή δημοσιοποίησης πληροφοριών. Οι πρώτες ενέργειες μπορούν να καθορίσουν το μέγεθος της ζημιάς και τις πιθανότητες ασφαλούς ανάκτησης.
Η σύντομη απάντηση
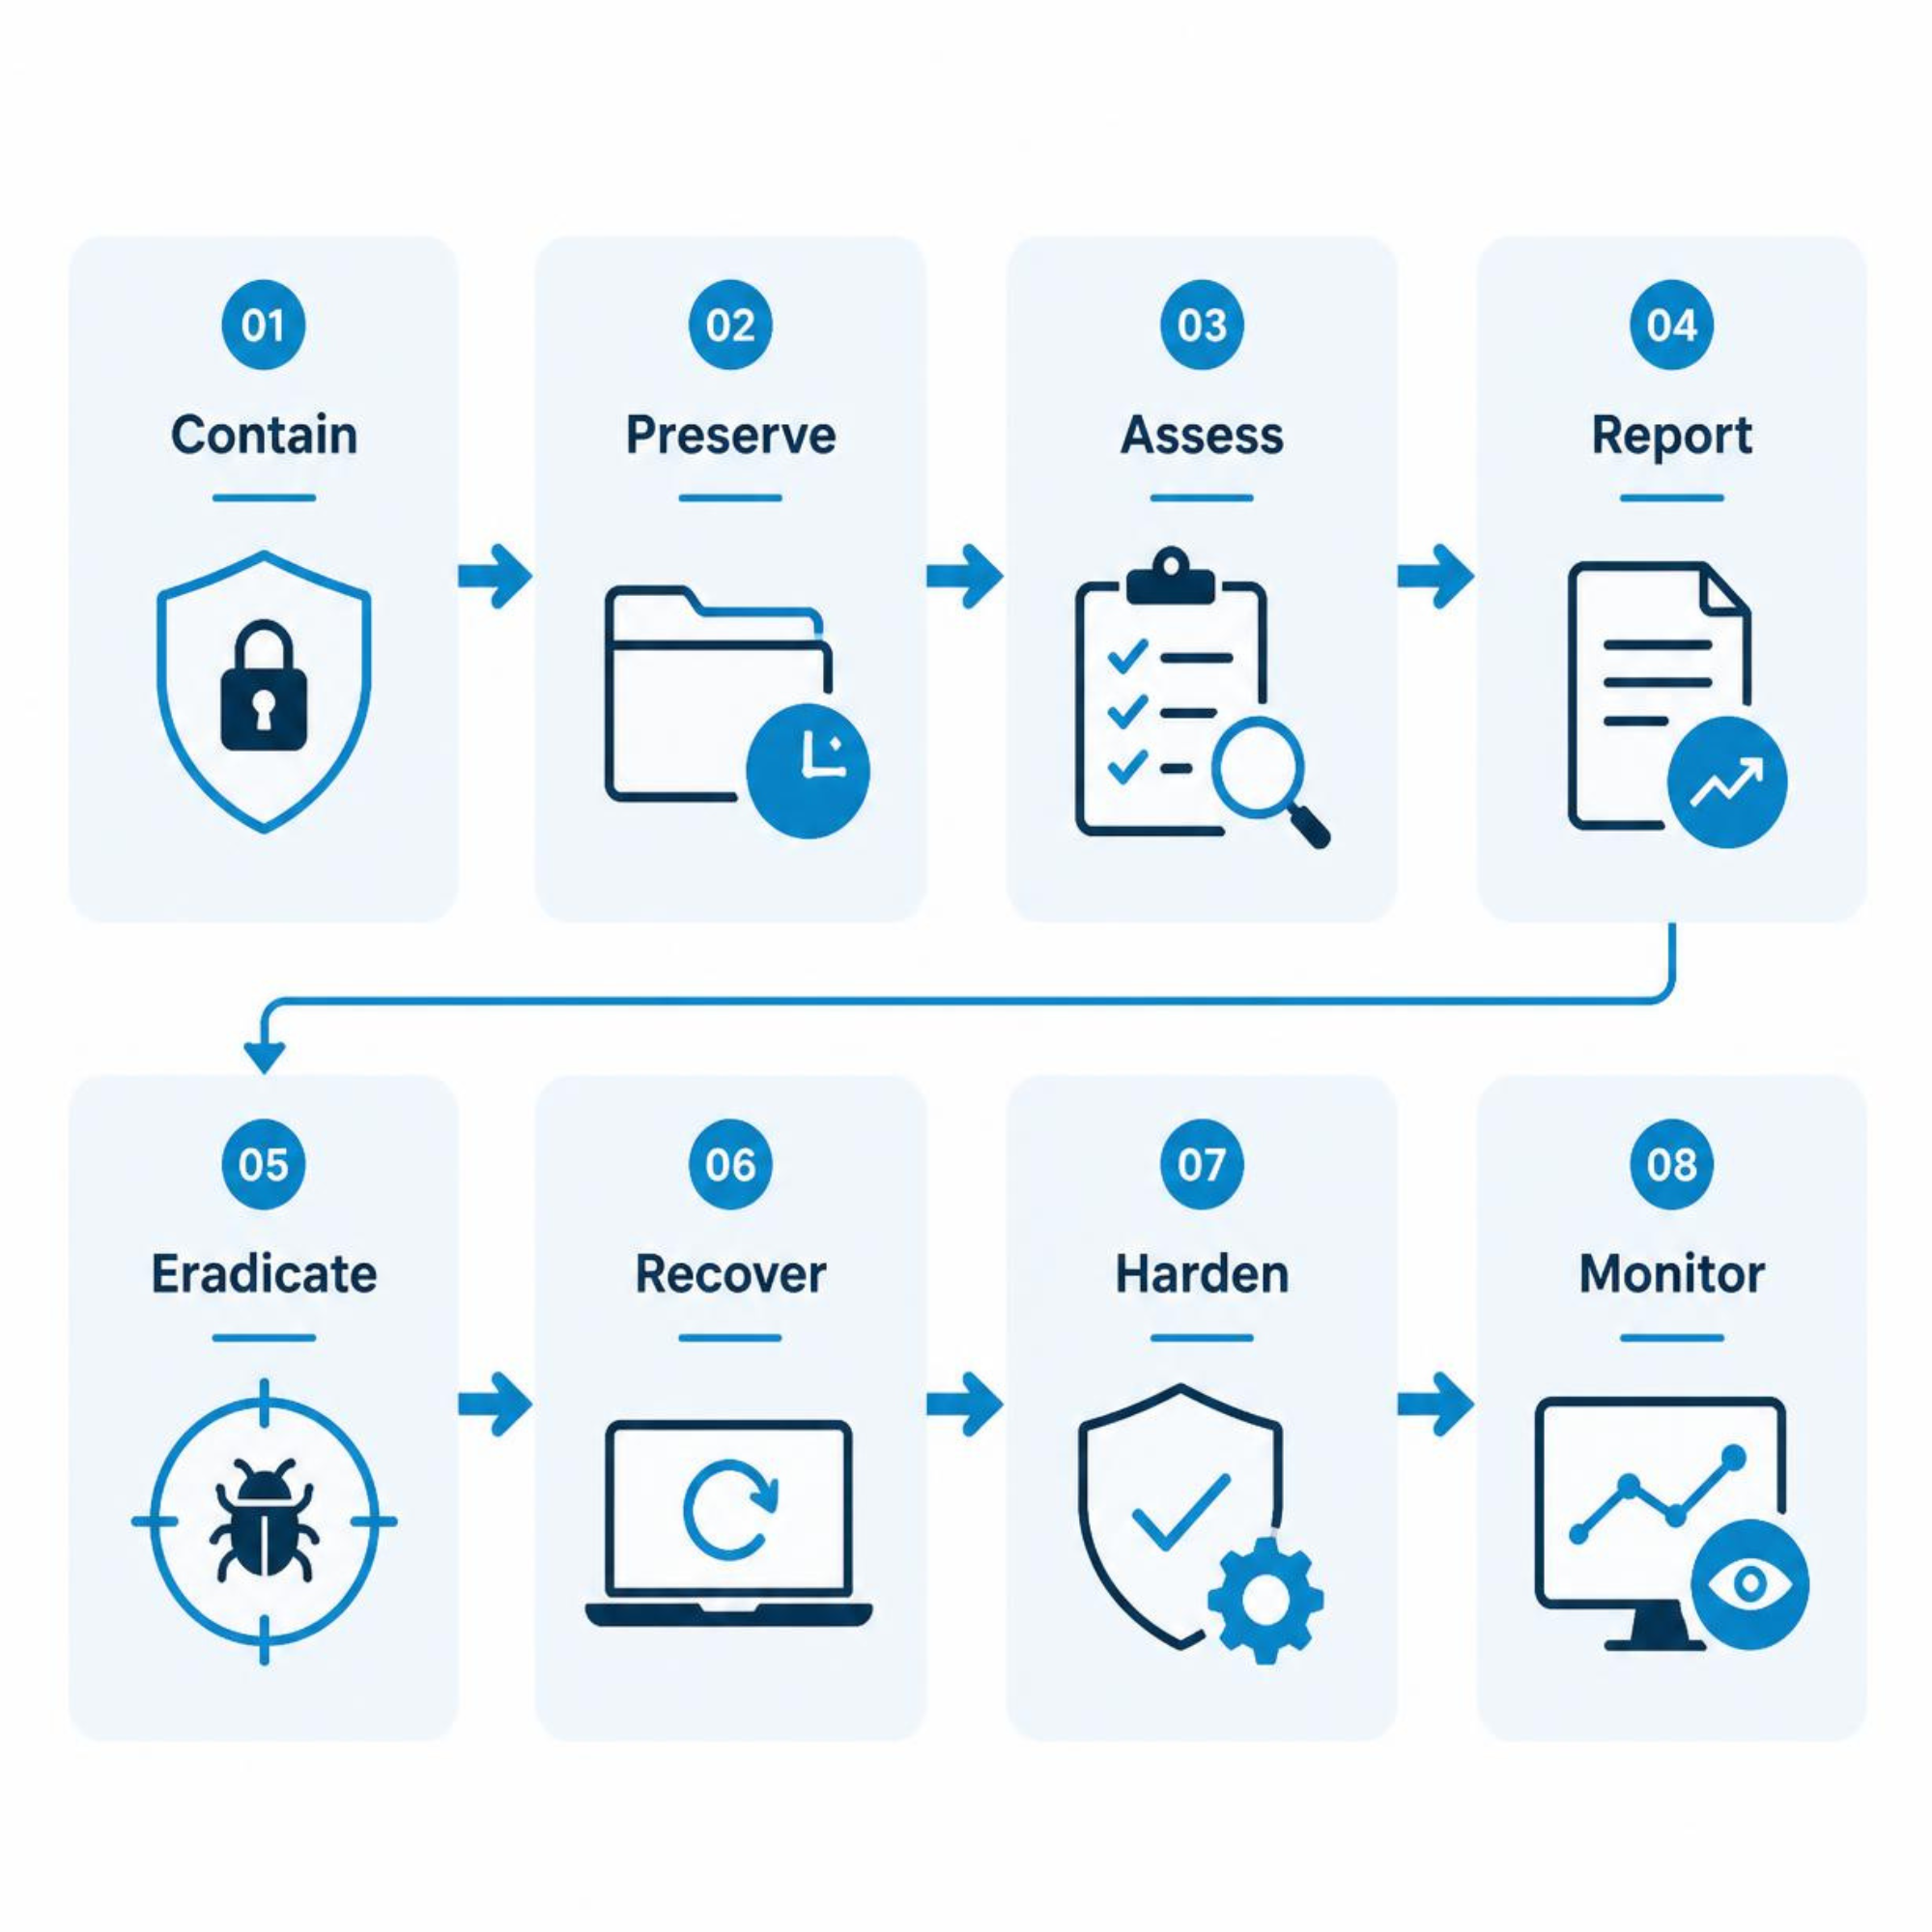
Αν υποψιάζεστε ransomware, απομονώστε άμεσα τα επηρεασμένα συστήματα από το δίκτυο χωρίς να καταστρέψετε αποδεικτικά στοιχεία, ενεργοποιήστε το incident response plan, διατηρήστε logs και snapshots, εξακριβώστε αν υπήρξε κλοπή δεδομένων και μην επαναφέρετε backups πριν βεβαιωθείτε ότι το περιβάλλον έχει καθαριστεί. Η ασφαλής διαδικασία είναι: Contain → Preserve → Assess → Report → Eradicate → Recover → Harden → Monitor.
Θέλετε να βλέπετε συχνότερα τα άρθρα μας στη Google;
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας, ώστε η Google να μπορεί να προβάλλει συχνότερα σχετικό περιεχόμενό μας στις δικές σας αναζητήσεις.
01 · Modern Ransomware
Το ransomware δεν σημαίνει πλέον μόνο «κρυπτογραφημένα αρχεία».
Σε ένα σύγχρονο περιστατικό ransomware πρέπει να θεωρούμε πιθανό ότι ο επιτιθέμενος είχε πρόσβαση στο περιβάλλον πριν εμφανιστεί το ransom note.
Οι επιτιθέμενοι μπορούν να χρησιμοποιήσουν κλεμμένα credentials, ευπάθειες, phishing, εκτεθειμένα remote-access services ή παραβιασμένους λογαριασμούς και στη συνέχεια να κινηθούν μέσα στο περιβάλλον.
Πριν επαναφέρετε το σύστημα πρέπει να εξακριβώσετε αν ο επιτιθέμενος εξακολουθεί να διαθέτει πρόσβαση.
02 · First Response
Απομονώστε άμεσα τα επηρεασμένα συστήματα.
Πρώτος στόχος είναι να περιοριστεί η εξάπλωση χωρίς να καταστραφούν στοιχεία που χρειάζονται για τη διερεύνηση.
Το απότομο κλείσιμο μπορεί να χαθούν στοιχεία που υπάρχουν μόνο στη μνήμη. Αν όμως δεν υπάρχει άλλος τρόπος να σταματήσει η εξάπλωση, η αποσύνδεση ή το power-down μπορεί να είναι αναγκαίο.
Χρησιμοποιήστε ξεχωριστό κανάλι επικοινωνίας
Σε σοβαρά περιστατικά, αποφύγετε να βασίζεστε αποκλειστικά σε email ή collaboration accounts που μπορεί ήδη να έχουν παραβιαστεί. Για κρίσιμες συνεννοήσεις μπορεί να χρειαστεί ασφαλές out-of-band κανάλι επικοινωνίας.
03 · Evidence Preservation
Διατηρήστε αποδεικτικά πριν ξεκινήσετε τον καθαρισμό.
Το να διαγράψετε αμέσως τα ύποπτα αρχεία μπορεί να κάνει δυσκολότερη την αναγνώριση του ransomware, της αρχικής εισόδου και της έκτασης της παραβίασης.
- Αποθηκεύστε το ransom note.
- Καταγράψτε extensions και ονόματα κρυπτογραφημένων αρχείων.
- Διατηρήστε web server, firewall, authentication, VPN και application logs.
- Καταγράψτε ύποπτα IP addresses, domains και timestamps.
- Διατηρήστε suspicious binaries ή hashes όπου αυτό μπορεί να γίνει με ασφάλεια.
- Πάρτε snapshots ή forensic images από αντιπροσωπευτικά επηρεασμένα συστήματα.
- Διατηρήστε cloud audit logs και account activity.
Memory, temporary logs και ορισμένα cloud logs μπορεί να χαθούν γρήγορα. Σε σημαντικό περιστατικό, η συλλογή τους πρέπει να γίνει από άτομο με κατάλληλη τεχνική εμπειρία.
04 · GDPR · NIS2 · Reporting
Ελέγξτε άμεσα αν υπάρχουν υποχρεώσεις γνωστοποίησης.
Ένα ransomware incident μπορεί να αποτελεί και personal data breach, ακόμη και όταν δεν έχει αποδειχθεί κλοπή δεδομένων, επειδή η μη διαθεσιμότητα προσωπικών δεδομένων λόγω κρυπτογράφησης μπορεί να αποτελεί παραβίαση δεδομένων.
GDPR
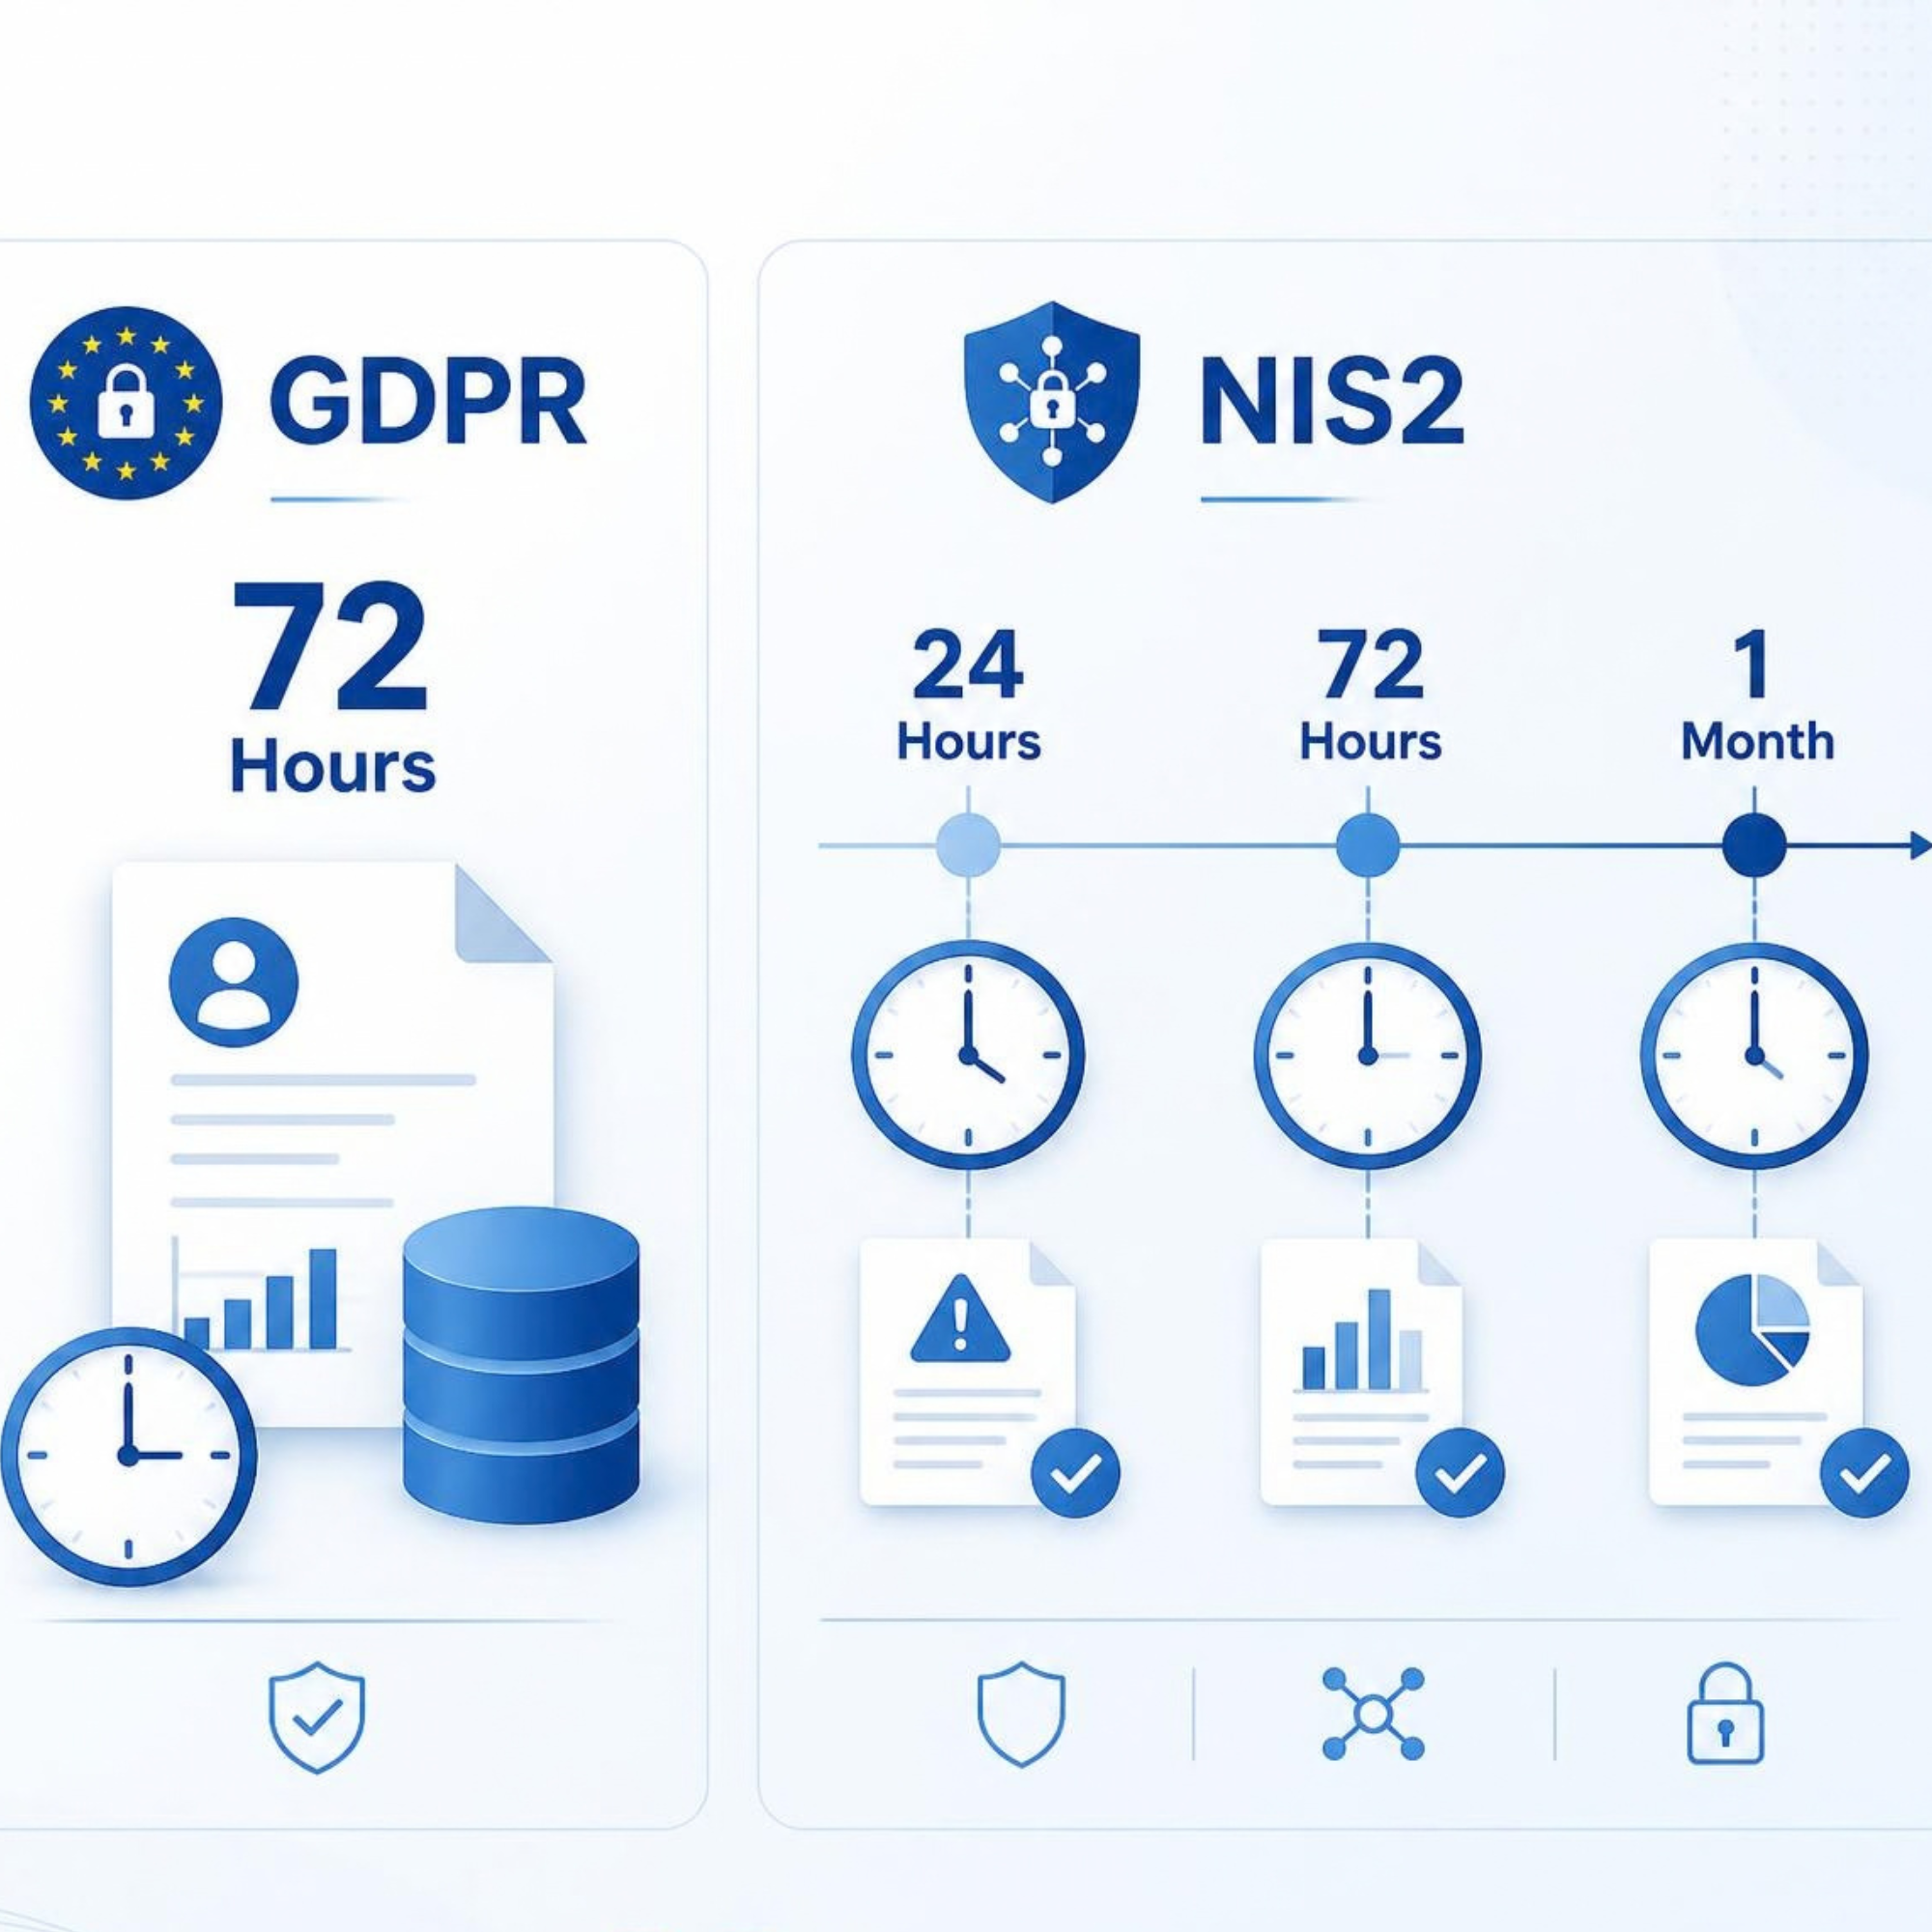
Ο υπεύθυνος επεξεργασίας πρέπει να τεκμηριώνει τα περιστατικά παραβίασης προσωπικών δεδομένων. Εφόσον η παραβίαση είναι πιθανό να δημιουργεί κίνδυνο για τα δικαιώματα και τις ελευθερίες φυσικών προσώπων, πρέπει να αξιολογηθεί γνωστοποίηση προς την Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα χωρίς αδικαιολόγητη καθυστέρηση και, όπου είναι εφικτό, εντός 72 ωρών από τη στιγμή που έγινε αντιληπτή.
Αν ο κίνδυνος για τα υποκείμενα θεωρείται υψηλός, μπορεί να απαιτείται και επικοινωνία προς τα επηρεαζόμενα πρόσωπα χωρίς αδικαιολόγητη καθυστέρηση.
Απαιτείται αξιολόγηση του αν υπάρχει personal data breach, ποια δεδομένα επηρεάστηκαν και ποιος είναι ο κίνδυνος για τα φυσικά πρόσωπα.
NIS2 στην Ελλάδα
Ο ν. 5160/2024 έχει ενσωματώσει την NIS2 στην ελληνική έννομη τάξη. Για βασικές και σημαντικές οντότητες που εμπίπτουν στο πεδίο εφαρμογής και αντιμετωπίζουν σημαντικό περιστατικό ισχύει συγκεκριμένο χρονοδιάγραμμα αναφοράς προς την Εθνική Αρχή Κυβερνοασφάλειας.
Ένα περιστατικό μπορεί να ενεργοποιεί τη μία, και τις δύο ή άλλες κανονιστικές υποχρεώσεις ανάλογα με τον οργανισμό, τον κλάδο, τα δεδομένα και τον αντίκτυπο. Σε σοβαρό συμβάν χρειάζεται συντονισμός IT, DPO και νομικού συμβούλου.
05 · Investigation
Βρείτε πώς μπήκε ο επιτιθέμενος και μέχρι πού έφτασε.
Αν επαναφέρετε ένα website χωρίς να διορθώσετε το initial access vector, υπάρχει σοβαρός κίνδυνος το νέο περιβάλλον να παραβιαστεί ξανά.
06 · Recovery
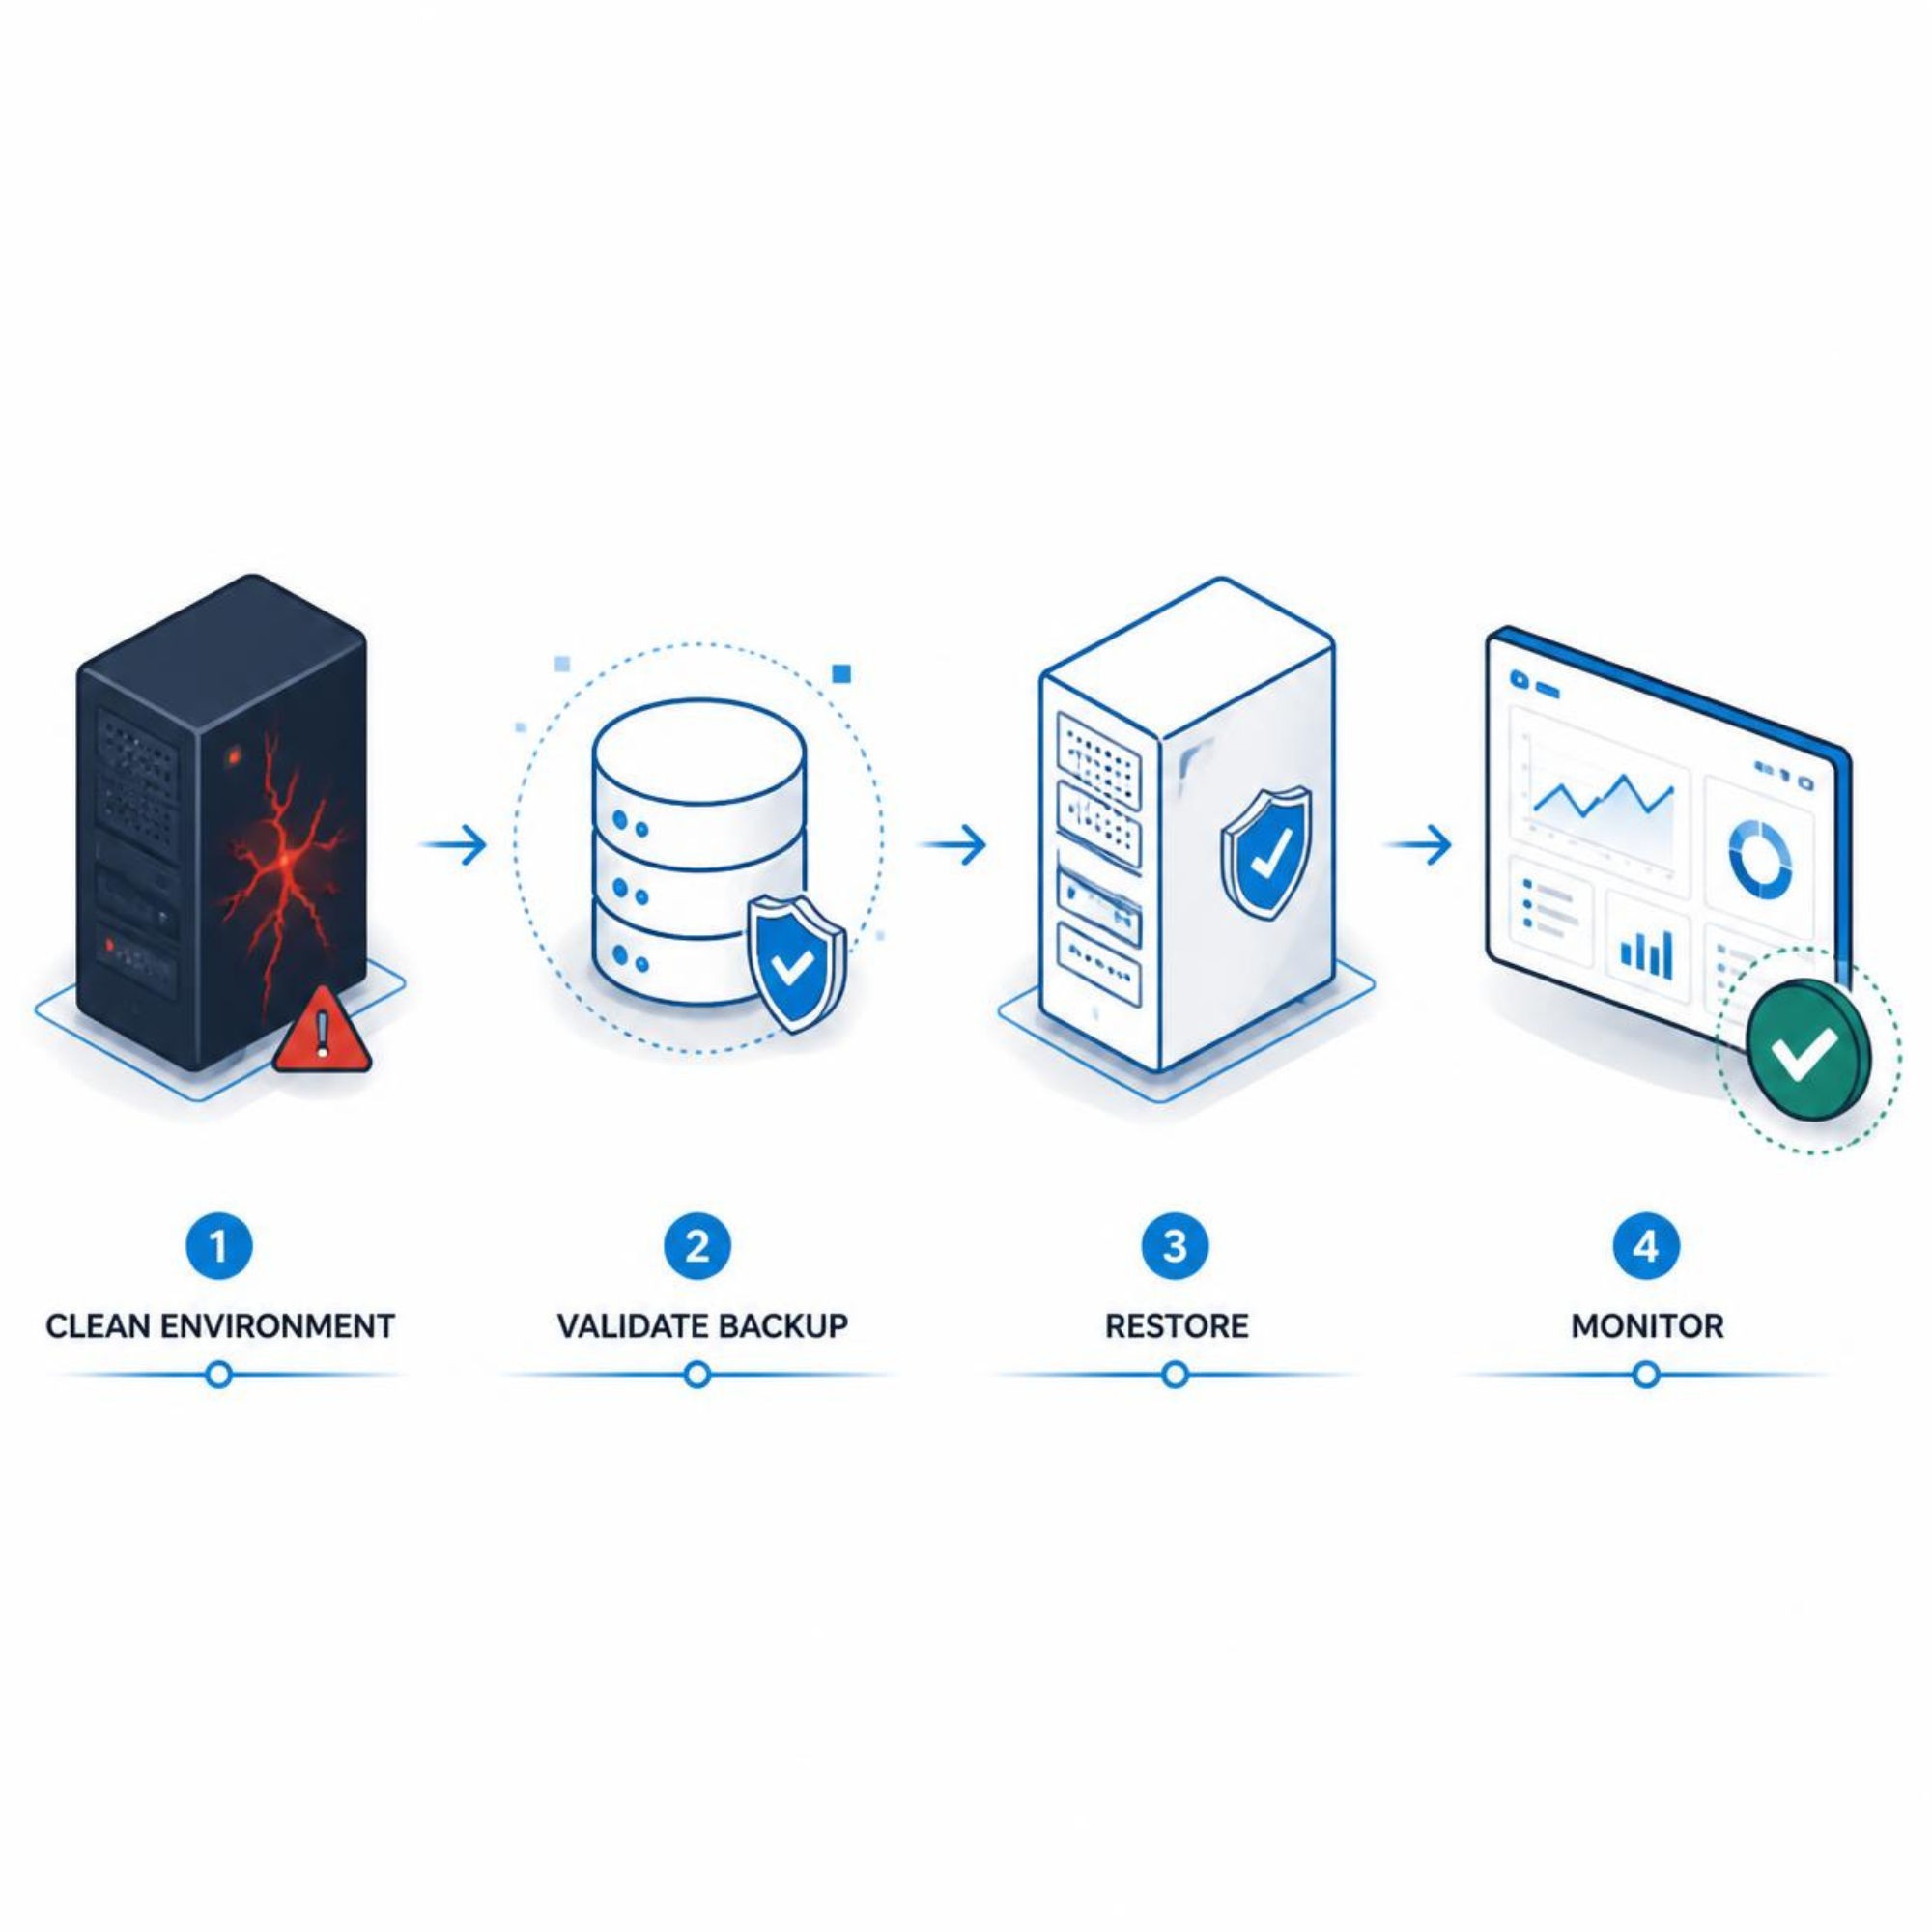
Μην επαναφέρετε απλώς το backup πάνω στο μολυσμένο περιβάλλον.
Η ανάκτηση πρέπει να γίνεται σε καθαρό και ελεγχόμενο περιβάλλον, αφού πρώτα έχει περιοριστεί ο μηχανισμός που επέτρεψε την αρχική παραβίαση.
Υπάρχει decryptor;
Για ορισμένες οικογένειες ransomware υπάρχουν αξιόπιστα εργαλεία αποκρυπτογράφησης. Πηγές όπως το No More Ransom συγκεντρώνουν decryptors για συγκεκριμένες οικογένειες ransomware.
Κακόβουλα downloads συχνά παρουσιάζονται ως recovery tools. Χρησιμοποιείτε μόνο αξιόπιστες πηγές και κρατήστε αντίγραφα των κρυπτογραφημένων δεδομένων πριν από οποιαδήποτε προσπάθεια αποκρυπτογράφησης.
Να πληρώσω τα λύτρα;
Η πληρωμή δεν εγγυάται ότι θα λάβετε λειτουργικό decryptor, ότι όλα τα αρχεία θα αποκατασταθούν ή ότι δεδομένα που έχουν κλαπεί θα διαγραφούν. Πριν εξεταστεί οποιαδήποτε τέτοια απόφαση χρειάζεται συμβουλή από incident response, νομικό σύμβουλο, ασφαλιστή όπου υπάρχει και τις αρμόδιες αρχές.
07 · Eradication & Rebuild
Καθαρίστε την αιτία — όχι μόνο τα συμπτώματα.
Η ασφαλέστερη αποκατάσταση συχνά βασίζεται σε rebuild από γνωστές καθαρές πηγές αντί σε προσπάθεια να «διορθωθεί» κάθε ύποπτο αρχείο μέσα σε ένα πλήρως παραβιασμένο σύστημα.
Credentials
Compromised accounts πρέπει να ανακληθούν ή να περιοριστούν άμεσα από καθαρή συσκευή. Μετά το cleanup και το rebuild πραγματοποιήστε οργανωμένο reset των επηρεασμένων passwords, sessions, API tokens, SSH keys και άλλων secrets.
08 · WordPress & E-commerce
Τι αλλάζει όταν το θύμα είναι WordPress website ή e-shop;
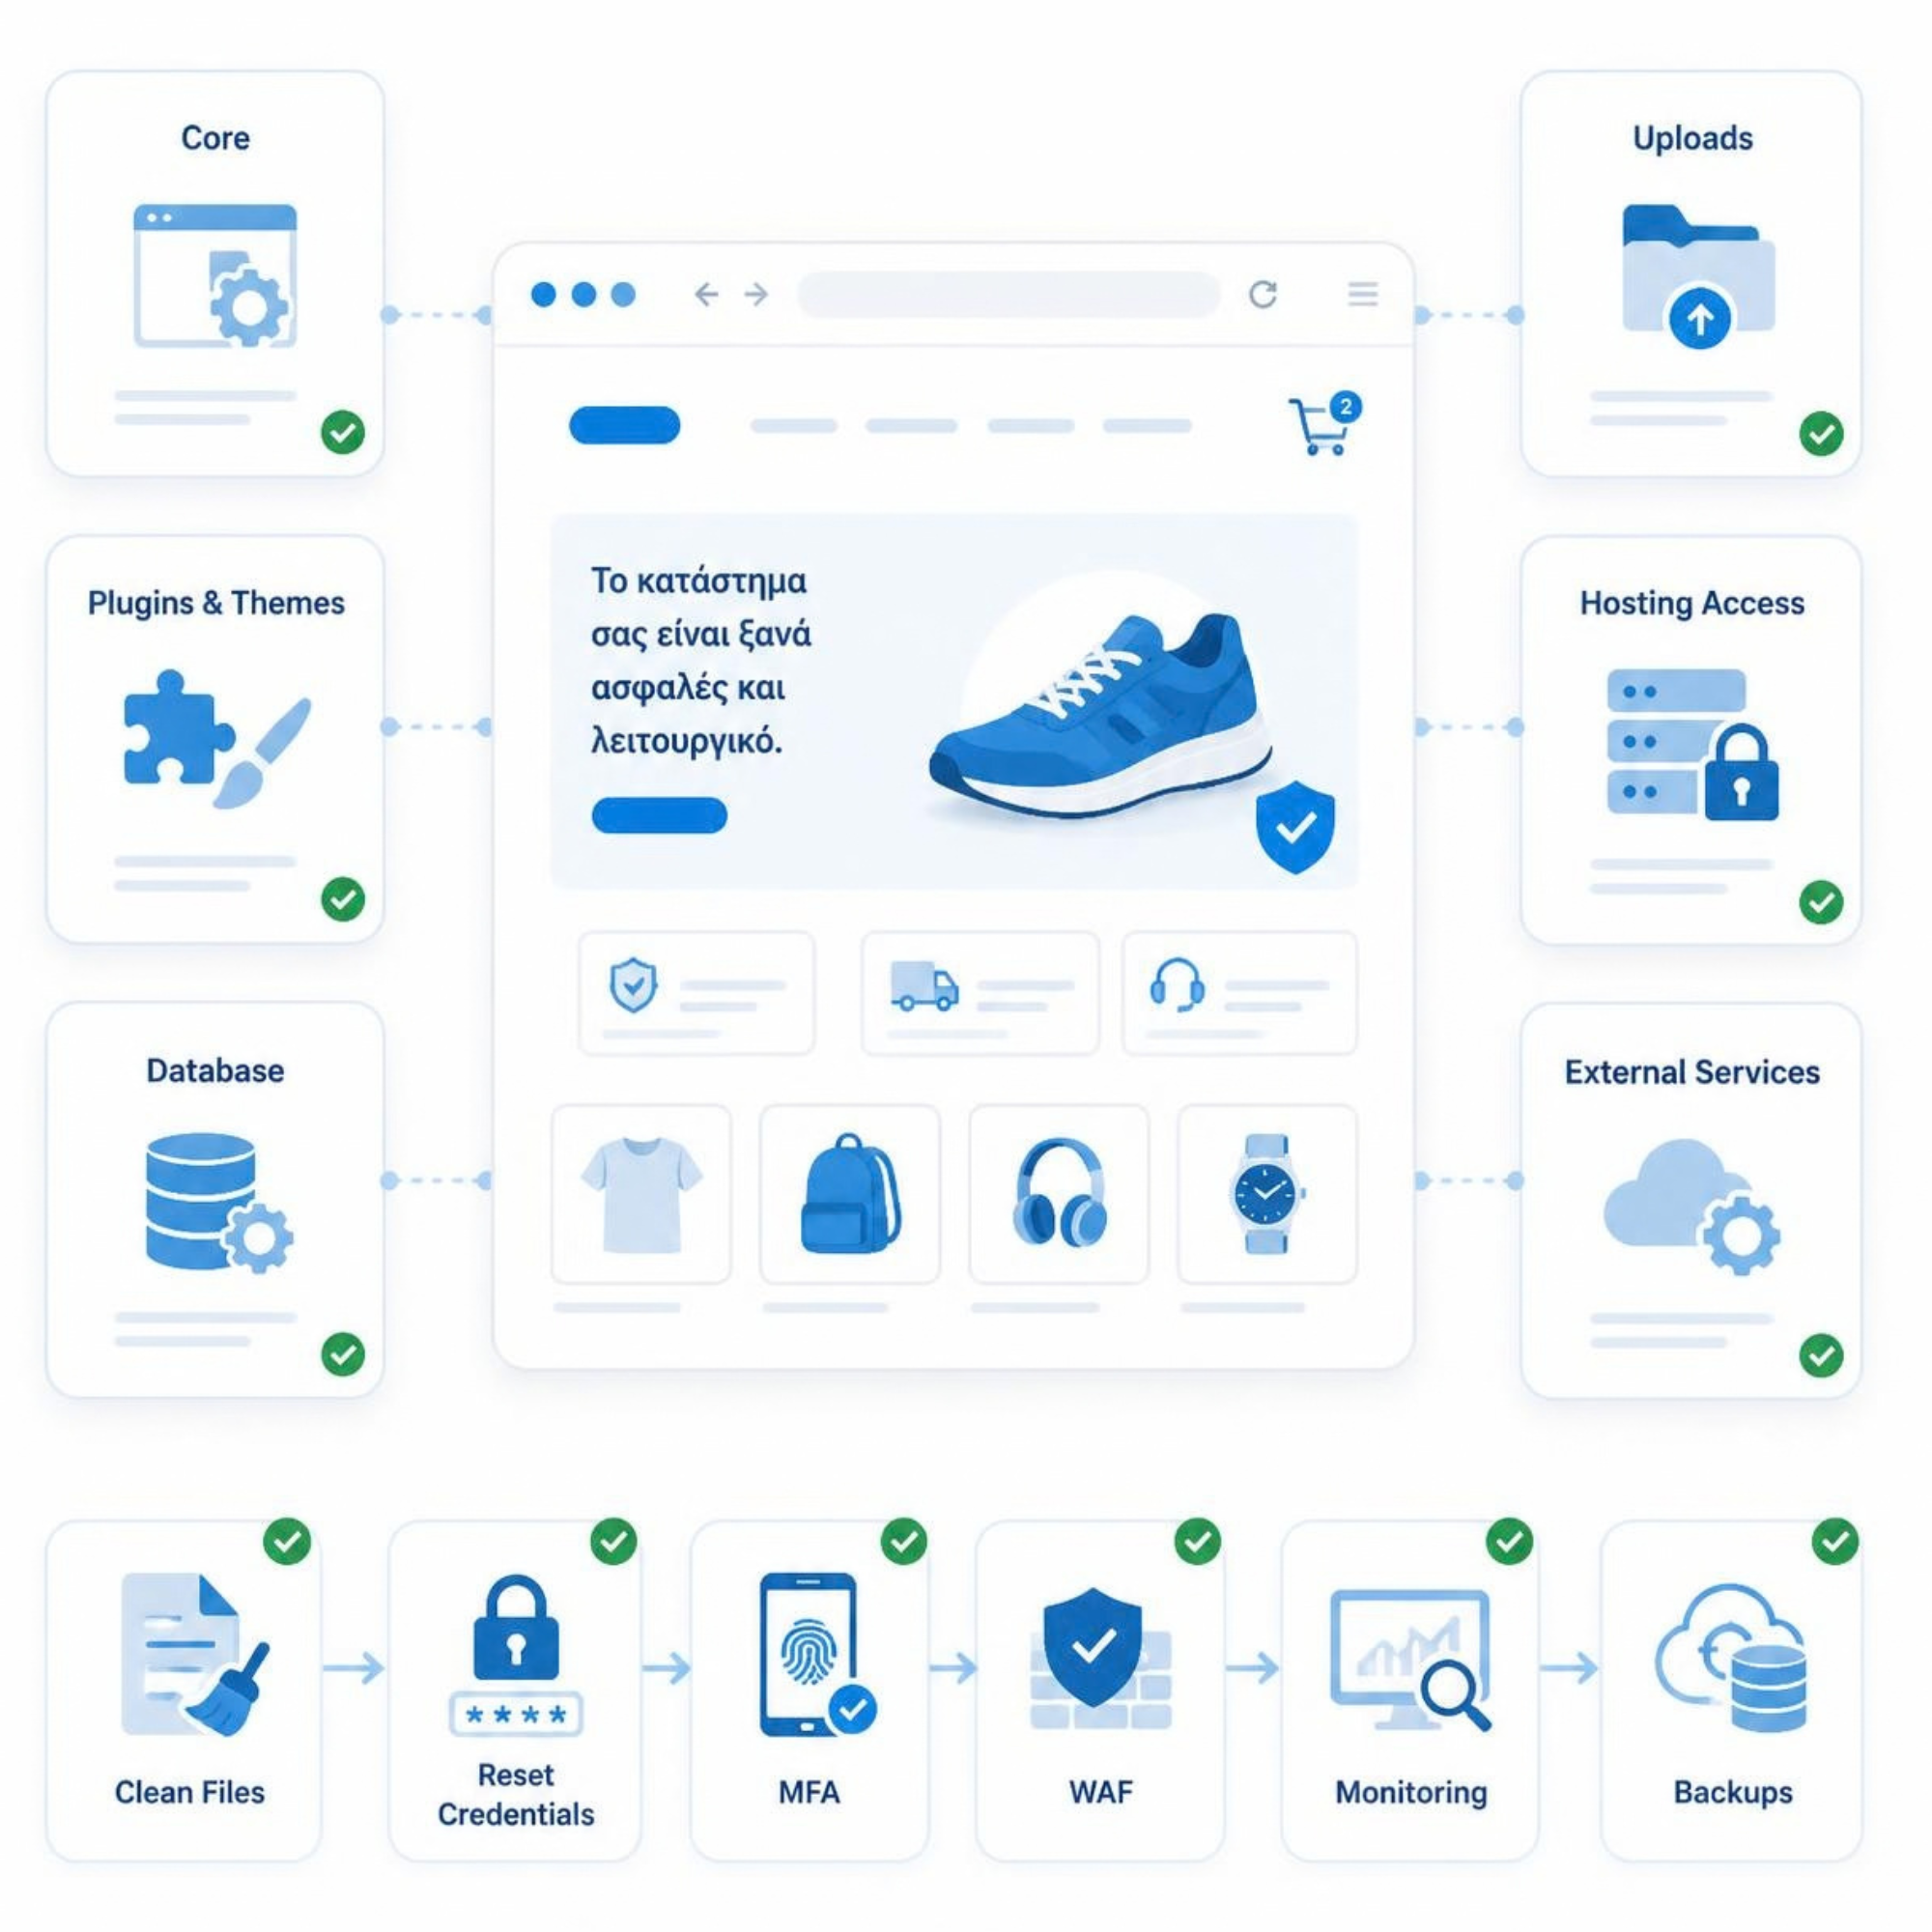
Σε WordPress και WooCommerce δεν αρκεί η αντικατάσταση ενός μολυσμένου αρχείου. Πρέπει να ελεγχθούν τόσο τα filesystem components όσο και η database, οι λογαριασμοί, το hosting και οι εξωτερικές διασυνδέσεις.
Αν το backup περιέχει ήδη το backdoor ή αν το compromised credential παραμένει ενεργό, η επαναμόλυνση μπορεί να γίνει πολύ γρήγορα.
09 · Communication
Επικοινωνήστε με γεγονότα — όχι με υποθέσεις.
Η επικοινωνία μετά από cyber incident πρέπει να βασίζεται σε επιβεβαιωμένες πληροφορίες και να ενημερώνεται καθώς προχωρά η διερεύνηση.
- Τι συνέβη και πότε εντοπίστηκε.
- Ποιες υπηρεσίες έχουν επηρεαστεί.
- Τι έχει ήδη γίνει για τον περιορισμό του περιστατικού.
- Αν υπάρχουν ενδείξεις ότι επηρεάστηκαν προσωπικά δεδομένα.
- Ποιες ενέργειες πρέπει να κάνουν πελάτες ή συνεργάτες.
- Πού θα δημοσιεύονται νεότερες ενημερώσεις.
Η απουσία άμεσης απόδειξης exfiltration δεν είναι πάντα απόδειξη ότι δεν υπήρξε πρόσβαση ή αντιγραφή δεδομένων.
10 · Prevention & Resilience
Η πραγματική άμυνα στο ransomware είναι η δυνατότητα ασφαλούς ανάκαμψης.
Δεν υπάρχει ένα plugin ή ένα security product που από μόνο του εξαλείφει τον κίνδυνο. Χρειάζεται συνδυασμός prevention, detection, containment και recovery.
Η επιχείρηση πρέπει να γνωρίζει πόσο γρήγορα μπορεί να επαναφέρει κρίσιμες υπηρεσίες και ποια δεδομένα μπορεί να χάσει μεταξύ δύο restore points.
Velectronics Software · Incident Response & Website Security
Αντιμετώπιση, αποκατάσταση και θωράκιση μετά από cyber incident.
Σε παραβιασμένα websites και e-shops προτεραιότητα είναι να περιοριστεί το περιστατικό, να διατηρηθούν τα απαραίτητα στοιχεία, να εντοπιστεί η αρχική δίοδος και να πραγματοποιηθεί ασφαλής επαναφορά χωρίς να μεταφερθεί το compromise στο νέο περιβάλλον.
Ransomware · Website Recovery · Incident Response
Έχετε ένδειξη ransomware ή παραβίασης του website σας;
Μην ξεκινήσετε τυχαίες διαγραφές και restores που μπορεί να καταστρέψουν χρήσιμα στοιχεία ή να μεταφέρουν το compromise στο νέο περιβάλλον. Η Velectronics Software μπορεί να αναλάβει τεχνική αξιολόγηση, αποκατάσταση website ή e-shop και σκλήρυνση της εγκατάστασης.
Επικοινωνήστε με τη Velectronics SoftwareΣυχνές Ερωτήσεις
Ransomware & Ανάκτηση
Ποιο είναι το πρώτο πράγμα που πρέπει να κάνω αν δω ransomware;
Απομονώστε τα επηρεασμένα συστήματα από το δίκτυο και ενεργοποιήστε τη διαδικασία incident response. Μην αρχίσετε να διαγράφετε αρχεία πριν διατηρήσετε τα απαραίτητα στοιχεία για τη διερεύνηση.
Πρέπει να κλείσω αμέσως τον server;
Όχι απαραίτητα. Αν μπορείτε να τον απομονώσετε από το δίκτυο, αυτό μπορεί να επιτρέψει τη διατήρηση volatile evidence. Αν όμως δεν υπάρχει άλλος τρόπος να σταματήσει η εξάπλωση, μπορεί να απαιτείται power-down.
Να πληρώσω τα λύτρα;
Η πληρωμή δεν εγγυάται ανάκτηση των δεδομένων ούτε ότι ο επιτιθέμενος θα διαγράψει δεδομένα που έχει κλέψει. Εξετάστε πρώτα recovery options και ζητήστε τεχνική, νομική και κανονιστική καθοδήγηση.
Μπορώ να αποκρυπτογραφήσω τα αρχεία χωρίς να πληρώσω;
Εξαρτάται από την οικογένεια ransomware. Για ορισμένα variants υπάρχουν διαθέσιμα decryptors από αξιόπιστες πηγές όπως το No More Ransom. Διατηρήστε αντίγραφο των κρυπτογραφημένων δεδομένων πριν δοκιμάσετε οποιοδήποτε εργαλείο.
Πρέπει να ενημερώσω την Αρχή Προστασίας Δεδομένων μέσα σε 72 ώρες;
Όχι κάθε ransomware περιστατικό οδηγεί αυτομάτως σε γνωστοποίηση. Αν υπάρχει personal data breach που είναι πιθανό να δημιουργεί κίνδυνο για τα δικαιώματα και τις ελευθερίες των φυσικών προσώπων, πρέπει να αξιολογηθεί γνωστοποίηση προς την αρμόδια εποπτική αρχή εντός της προβλεπόμενης προθεσμίας.
Τι ισχύει με τη NIS2 στην Ελλάδα;
Οι βασικές και σημαντικές οντότητες που εμπίπτουν στον ν. 5160/2024 έχουν συγκεκριμένες υποχρεώσεις για σημαντικά περιστατικά, μεταξύ άλλων έγκαιρη προειδοποίηση εντός 24 ωρών, κοινοποίηση εντός 72 ωρών και τελική έκθεση σύμφωνα με το προβλεπόμενο χρονοδιάγραμμα.
Αν κάνω restore ένα καθαρό backup έχω τελειώσει;
Όχι. Πρέπει πρώτα να αντιμετωπιστεί η αρχική δίοδος πρόσβασης και να εξακριβωθεί ότι δεν παραμένουν compromised credentials ή persistence mechanisms. Διαφορετικά το νέο περιβάλλον μπορεί να παραβιαστεί ξανά.
Μπορεί να βοηθήσει η Velectronics Software;
Ναι. Μπορούμε να αναλάβουμε τεχνική αξιολόγηση, website και e-shop recovery, backdoor και account review, WordPress cleanup και security hardening. Επικοινωνήστε μαζί μας .
Επίσημες Πηγές
Χρήσιμες πηγές για ransomware και incident response
CISA — StopRansomware Guide: Ransomware Prevention & Response Guidance
Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα: Notification of Data Breaches
Εθνική Αρχή Κυβερνοασφάλειας: Αναφορά Περιστατικών Κυβερνοασφάλειας
No More Ransom: Ransomware Decryption Tools & Guidance