Cyber Security · Phishing · Email Security · Οδηγός 2026
Τι είναι οι επιθέσεις Phishing; Ορισμός, Τύποι, Αναγνώριση & Πρόληψη
Το phishing είναι μία από τις πιο διαδεδομένες μορφές κοινωνικής μηχανικής. Ο επιτιθέμενος προσπαθεί να σας πείσει ότι επικοινωνεί μια τράπεζα, εταιρεία courier, δημόσια υπηρεσία, συνεργάτης ή ακόμη και άνθρωπος που γνωρίζετε, ώστε να αποσπάσει κωδικούς, στοιχεία πληρωμών, OTP, πρόσβαση σε λογαριασμούς ή να σας οδηγήσει στην εκτέλεση κακόβουλου περιεχομένου.
Η σύντομη απάντηση
Το phishing είναι επίθεση κοινωνικής μηχανικής που προσπαθεί να εκμεταλλευτεί την εμπιστοσύνη, τον φόβο, την περιέργεια ή την αίσθηση επείγοντος. Μπορεί να έρθει μέσω email, SMS, τηλεφωνικής κλήσης, social media, QR code ή ψεύτικης ιστοσελίδας. Η πιο ασφαλής αντίδραση δεν είναι απλώς να προσπαθήσετε να αποφασίσετε αν το μήνυμα «φαίνεται αληθινό». Είναι να επαληθεύσετε ανεξάρτητα τον αποστολέα και το αίτημα πριν δώσετε στοιχεία, κάνετε πληρωμή ή συνδεθείτε σε λογαριασμό.
Θέλετε να βλέπετε συχνότερα τα άρθρα μας στη Google;
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας, ώστε η Google να μπορεί να προβάλλει συχνότερα σχετικό περιεχόμενό μας στις δικές σας αναζητήσεις.
01 · Definition
Τι είναι το phishing;
Το phishing είναι μορφή κοινωνικής μηχανικής κατά την οποία ο επιτιθέμενος προσπαθεί να πείσει το θύμα ότι επικοινωνεί με μια αξιόπιστη οντότητα.
Αυτή μπορεί να είναι μια τράπεζα, μια πλατφόρμα πληρωμών, εταιρεία courier, δημόσια υπηρεσία, προμηθευτής, συνεργάτης, εργοδότης ή ακόμη και φίλος ή συγγενής.
Ο τελικός στόχος μπορεί να διαφέρει:
- κλοπή username και password,
- κλοπή στοιχείων κάρτας ή τραπεζικού λογαριασμού,
- κλοπή OTP ή recovery codes,
- παραβίαση εταιρικού email,
- αλλαγή IBAN ή εκτροπή πληρωμής,
- εγκατάσταση malware,
- κλοπή session ή authentication token,
- ή εξαπάτηση του χρήστη ώστε να πραγματοποιήσει ο ίδιος μια επικίνδυνη ενέργεια.
Σήμερα μπορεί να ξεκινήσει από SMS, WhatsApp, social media, QR code, τηλεφωνική κλήση, ψεύτικη διαφήμιση, search result ή ακόμη και από παραβιασμένο πραγματικό λογαριασμό συνεργάτη.
02 · Attack Chain
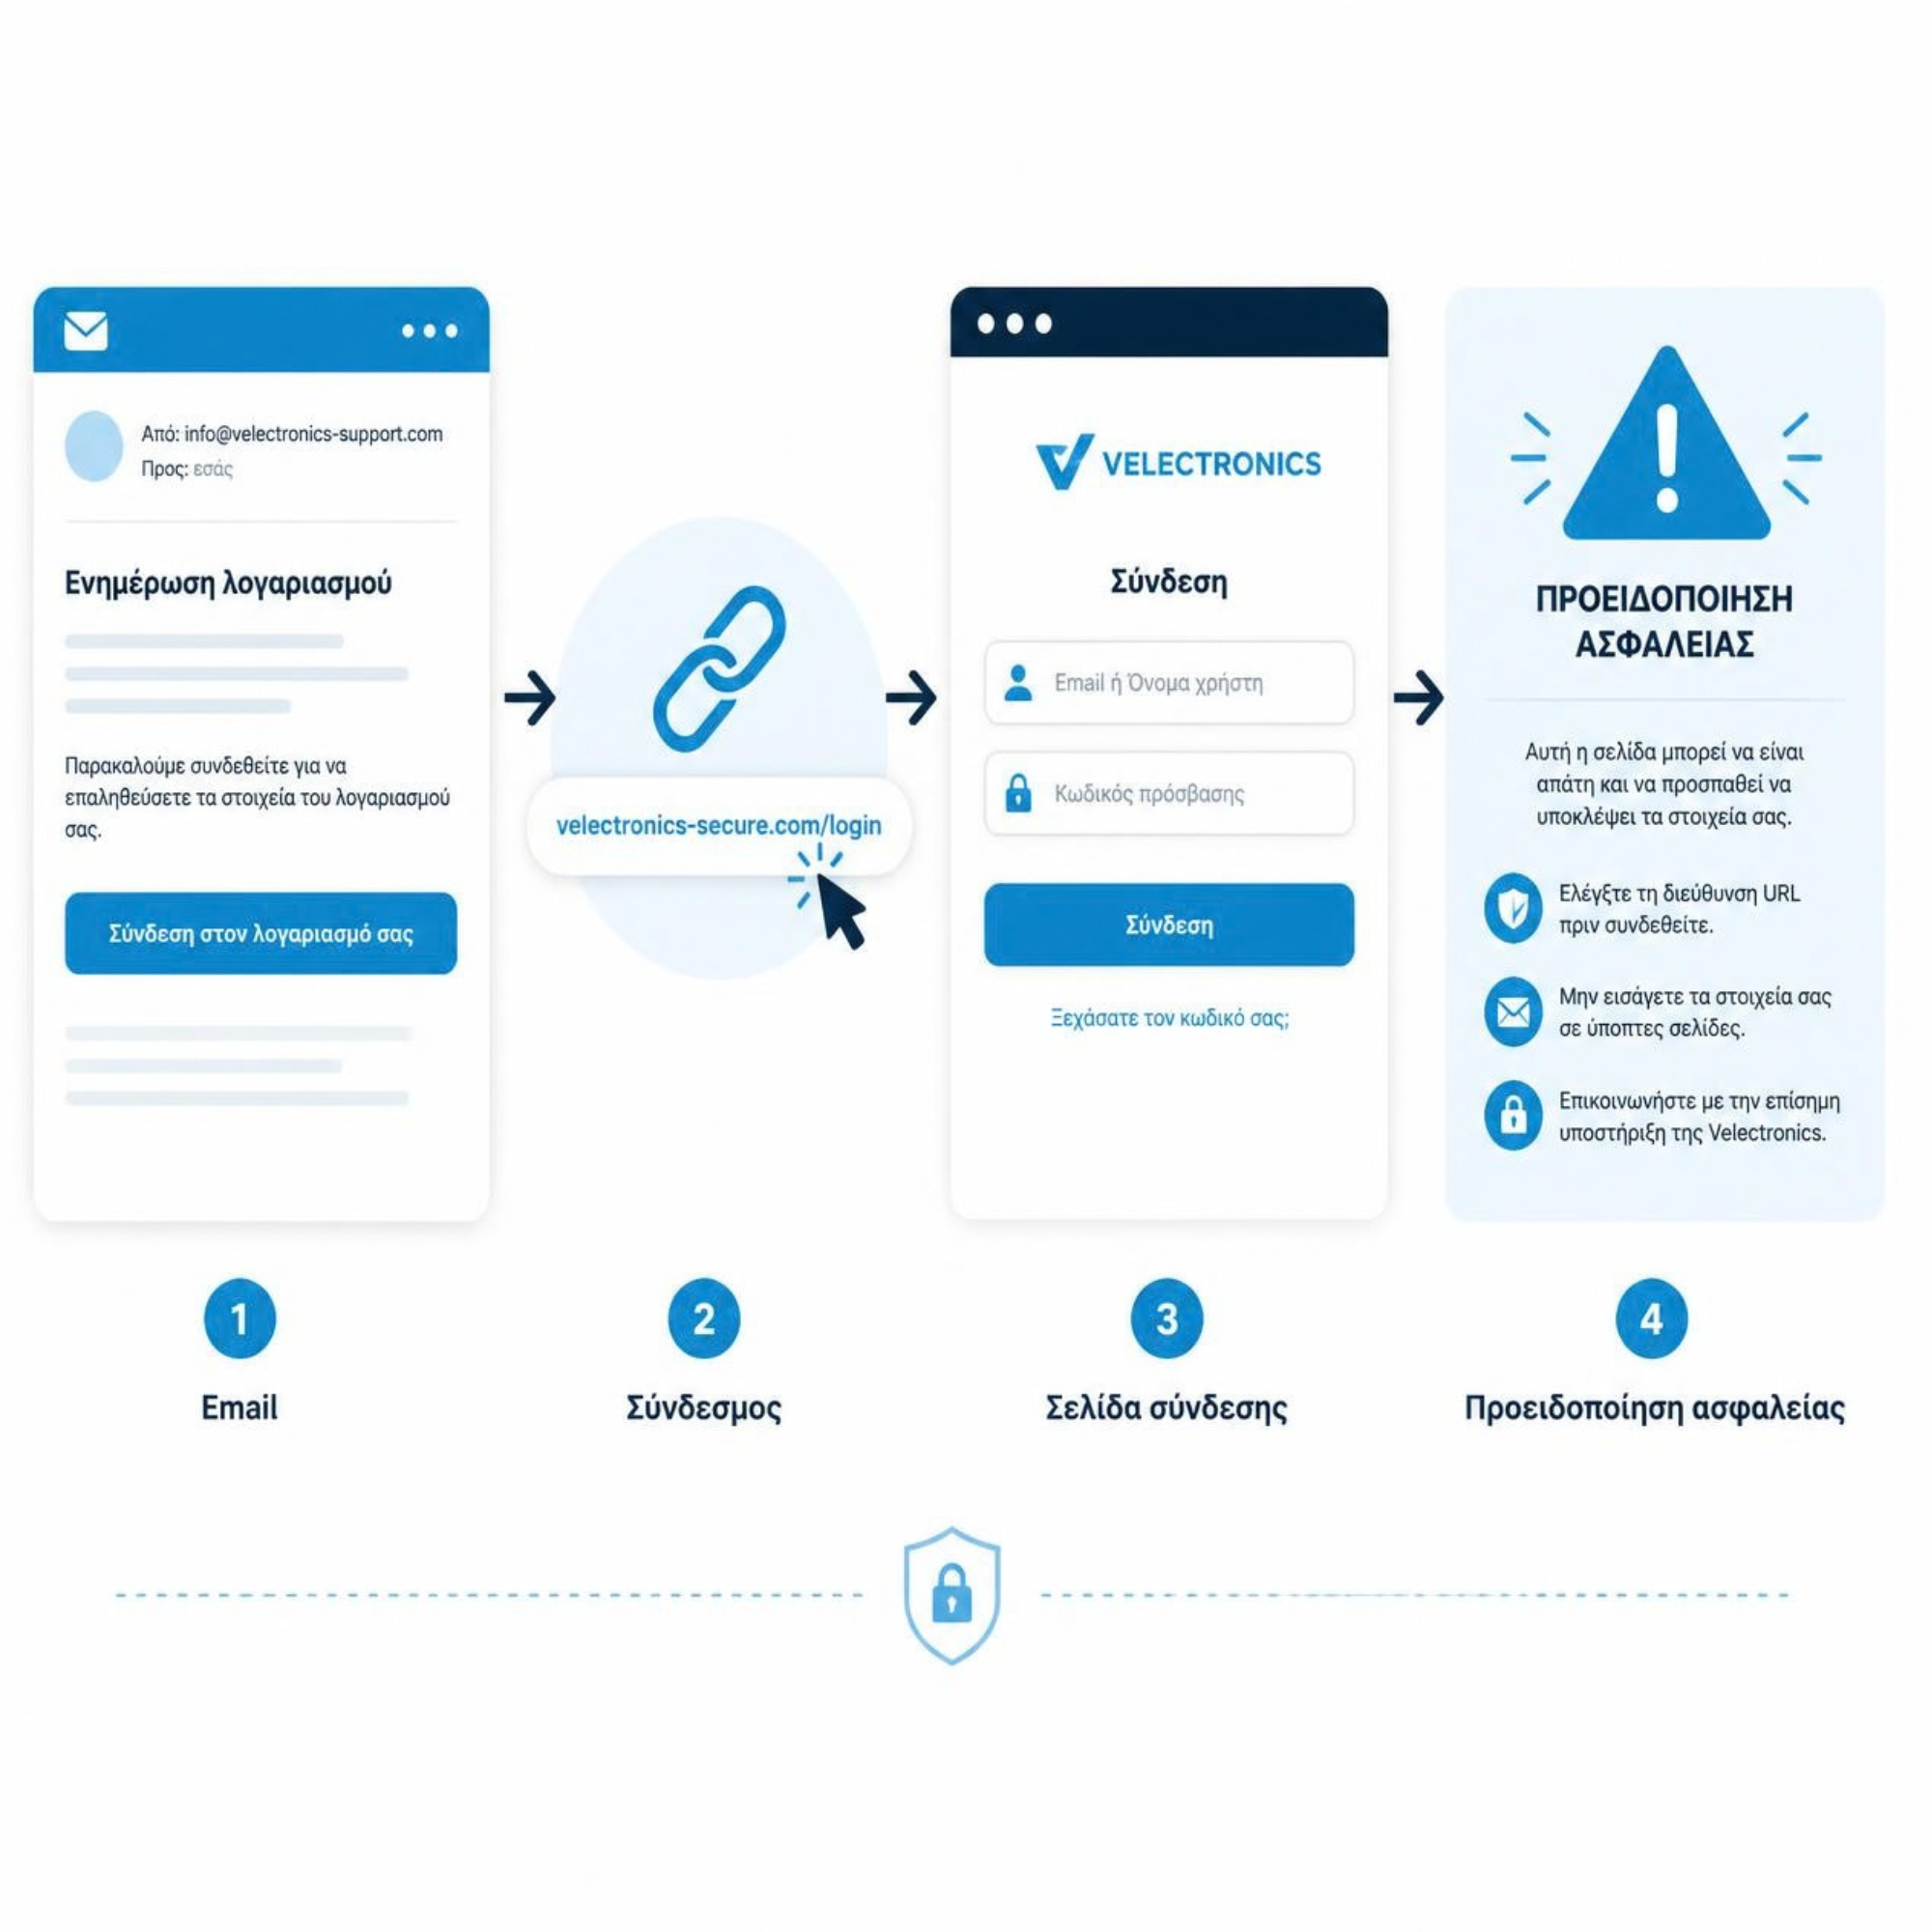
Πώς λειτουργεί συνήθως μια επίθεση phishing;
Παρότι υπάρχουν πολλές παραλλαγές, οι περισσότερες επιθέσεις phishing βασίζονται στην ίδια λογική: ο δράστης δημιουργεί ένα πειστικό πρόσχημα, προκαλεί μια αντίδραση και προσπαθεί να μετατρέψει αυτή την αντίδραση σε πρόσβαση ή οικονομικό όφελος.
Ο δράστης μπορεί να χρησιμοποιήσει τα credentials για email, cloud services ή άλλες υπηρεσίες, να αλλάξει recovery information, να δημιουργήσει email forwarding rules ή να χρησιμοποιήσει τον πραγματικό λογαριασμό για νέα phishing μηνύματα προς συνεργάτες και πελάτες.
03 · Phishing Types
Ποιοι είναι οι βασικοί τύποι phishing;
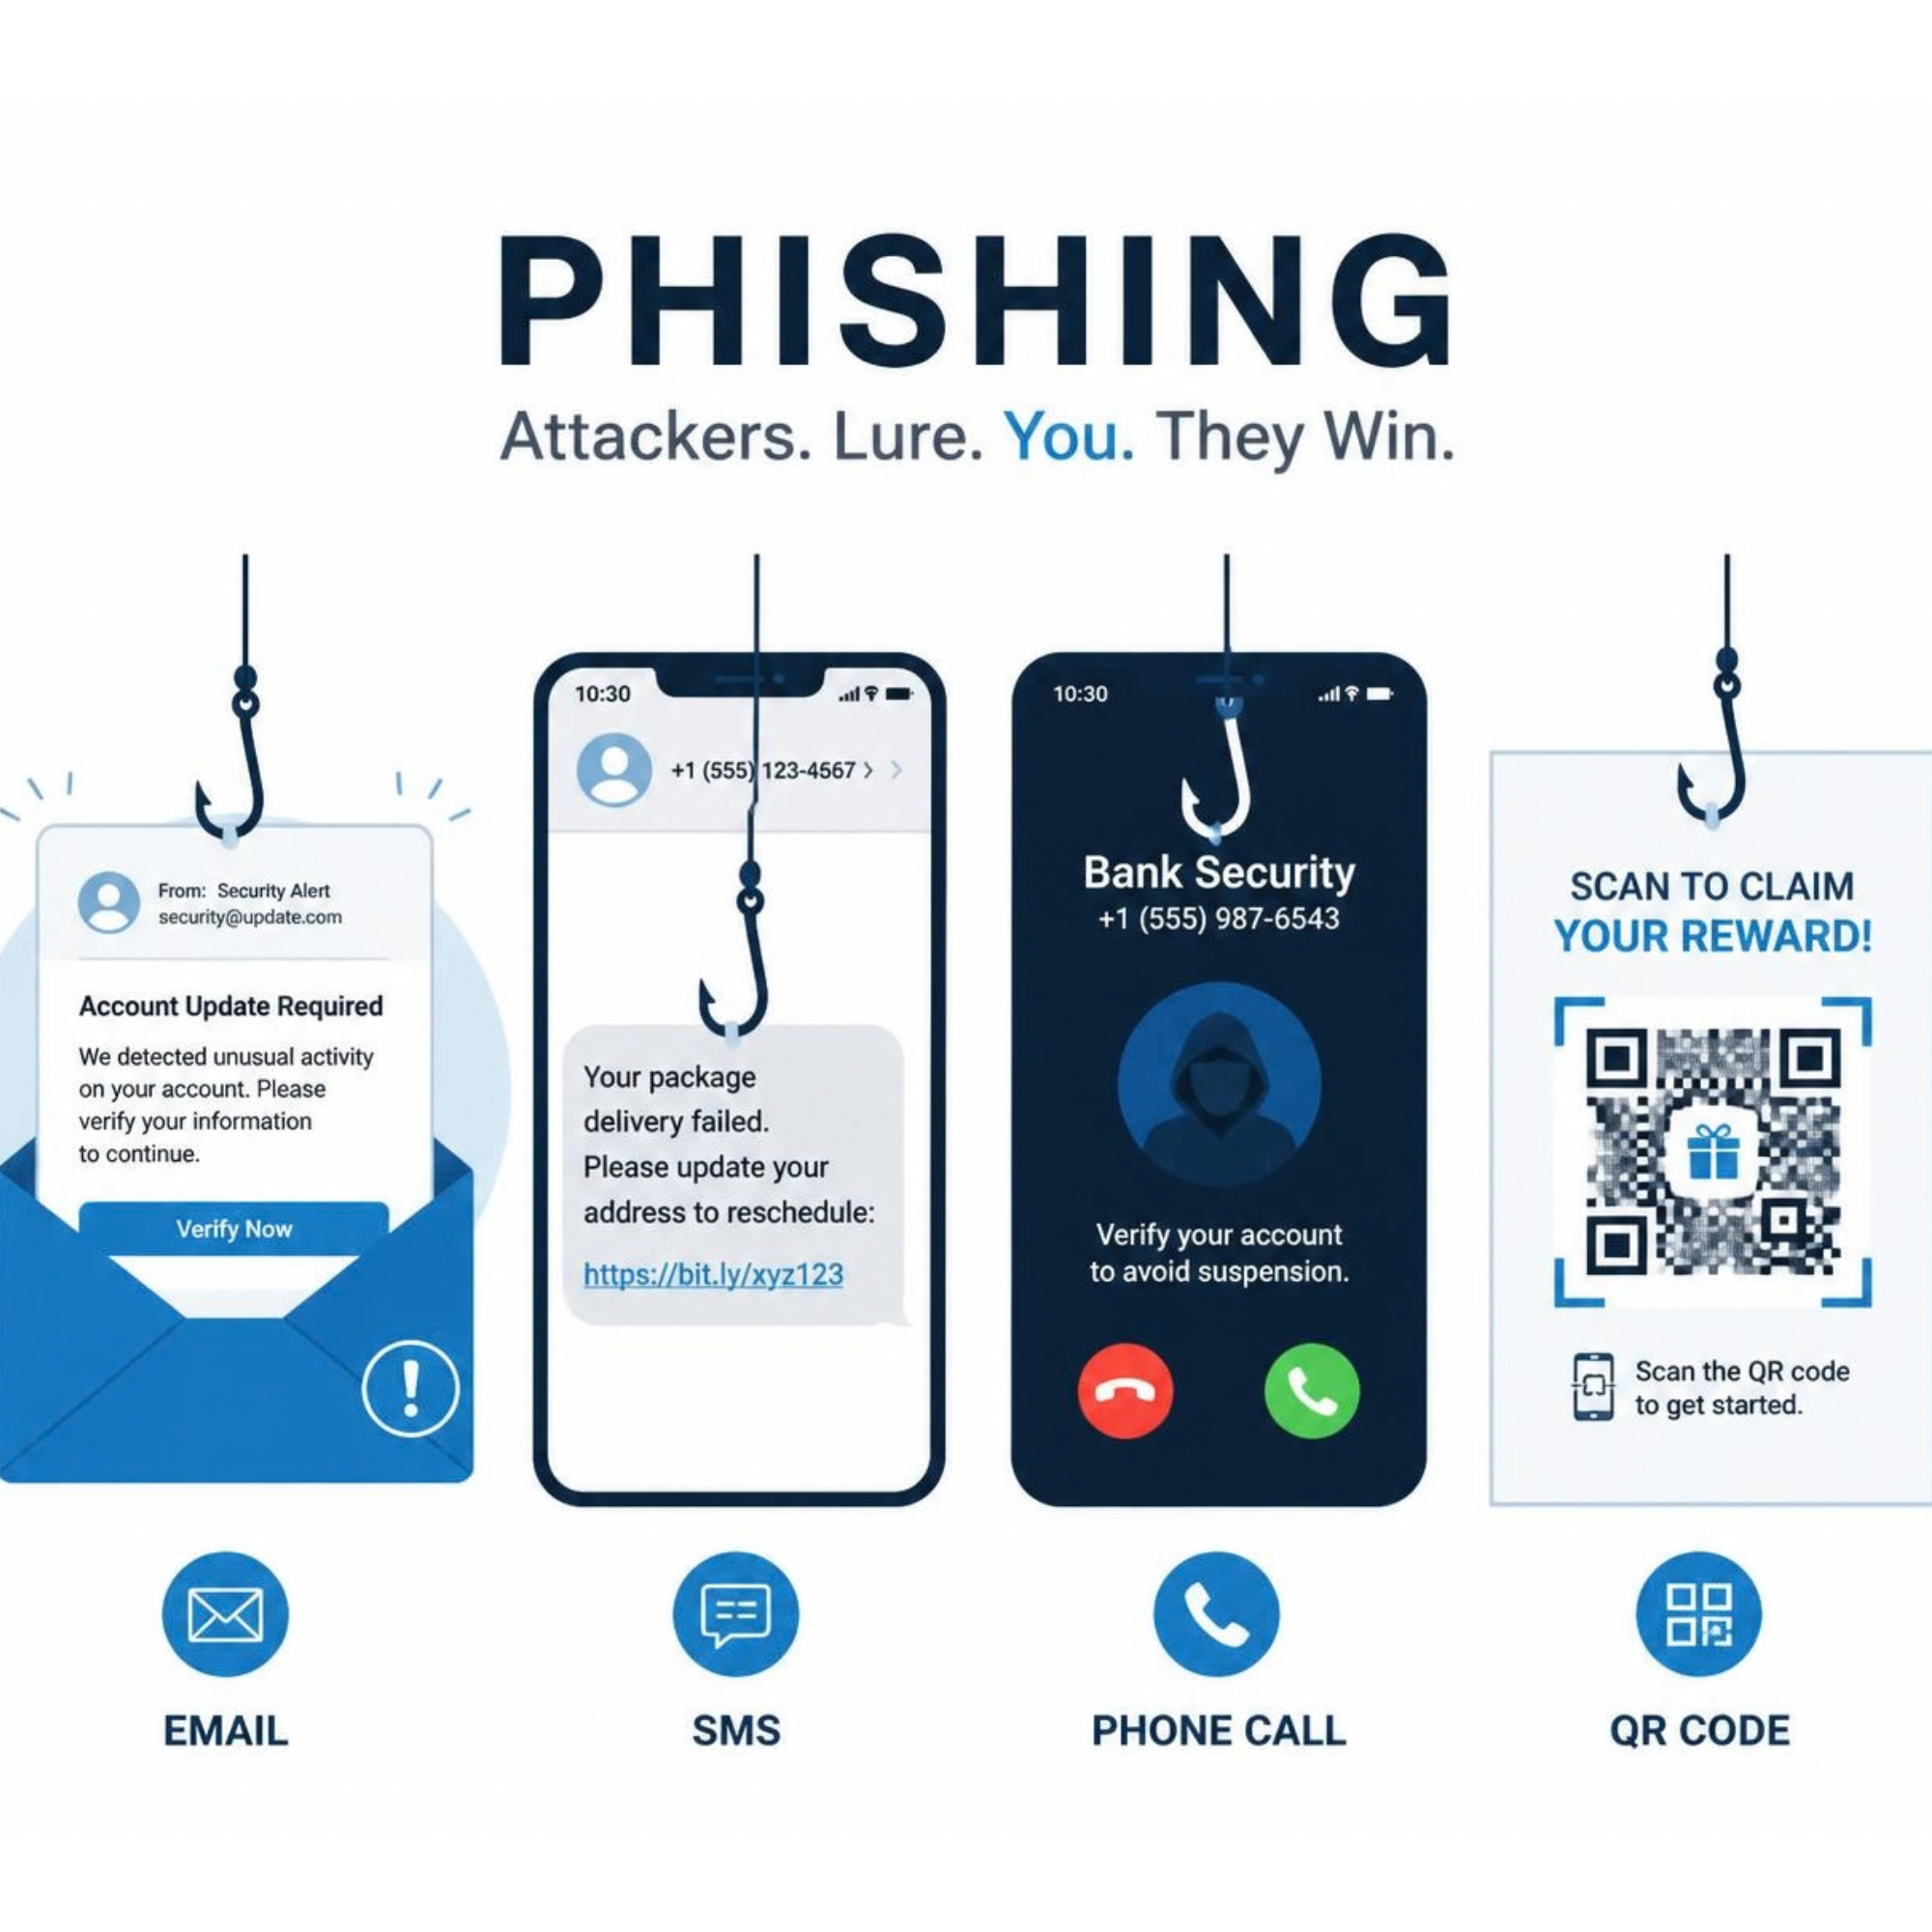
Ο όρος phishing περιλαμβάνει πλέον πολύ περισσότερα από ένα μαζικό email. Η μέθοδος αλλάζει ανάλογα με το μέσο επικοινωνίας και το επίπεδο στόχευσης.
Business Email Compromise
Στο Business Email Compromise, ο δράστης συχνά προσπαθεί να μιμηθεί ή να παραβιάσει έναν πραγματικό εταιρικό λογαριασμό και να ζητήσει πληρωμή, αλλαγή IBAN ή αποστολή ευαίσθητων δεδομένων.
Το μήνυμα μπορεί να μην περιλαμβάνει καν malicious link ή attachment. Η ίδια η οικονομική εντολή είναι η επίθεση.
04 · Phishing in 2026
Το phishing το 2026 είναι πιο πειστικό, πιο αυτοματοποιημένο και λιγότερο εύκολο να αναγνωριστεί από τη γλώσσα.
Η χρήση AI, έτοιμων phishing kits και υπηρεσιών Phishing-as-a-Service μειώνει σημαντικά το τεχνικό επίπεδο που χρειάζεται ένας δράστης για να δημιουργήσει μια πειστική καμπάνια.
AI-assisted phishing
Ένα phishing email δεν χρειάζεται πλέον να έχει κακή μετάφραση ή περίεργη γραμματική. Generative AI μπορεί να βοηθήσει έναν δράστη να δημιουργήσει φυσικό κείμενο, σωστά ελληνικά και πιο εξατομικευμένο μήνυμα.
Adversary-in-the-Middle phishing
Ορισμένες σύγχρονες phishing σελίδες δεν προσπαθούν μόνο να κλέψουν password. Μπορούν να παρεμβληθούν στη διαδικασία σύνδεσης και να επιχειρήσουν να κλέψουν authentication sessions.
Το MFA παραμένει εξαιρετικά σημαντικό, αλλά για κρίσιμους λογαριασμούς προτιμώνται phishing-resistant μέθοδοι όπως FIDO/WebAuthn security keys και passkeys όπου υποστηρίζονται.
QR phishing
QR codes μπορούν να χρησιμοποιηθούν σε email, αφίσες, PDFs ή μηνύματα ώστε να μεταφέρουν τον χρήστη σε phishing page χωρίς να βλέπει εύκολα το URL πριν ανοίξει.
Fake CAPTCHA & ClickFix
Μια ακόμη σύγχρονη τεχνική χρησιμοποιεί ψεύτικες σελίδες «verification» ή CAPTCHA που προσπαθούν να πείσουν τον χρήστη να πραγματοποιήσει ενέργειες στον υπολογιστή του.
Αν μια σελίδα verification ζητά τέτοιου είδους ενέργεια, κλείστε την και μην εκτελέσετε την εντολή.
05 · Recognition
Πώς αναγνωρίζεται ένα phishing μήνυμα;
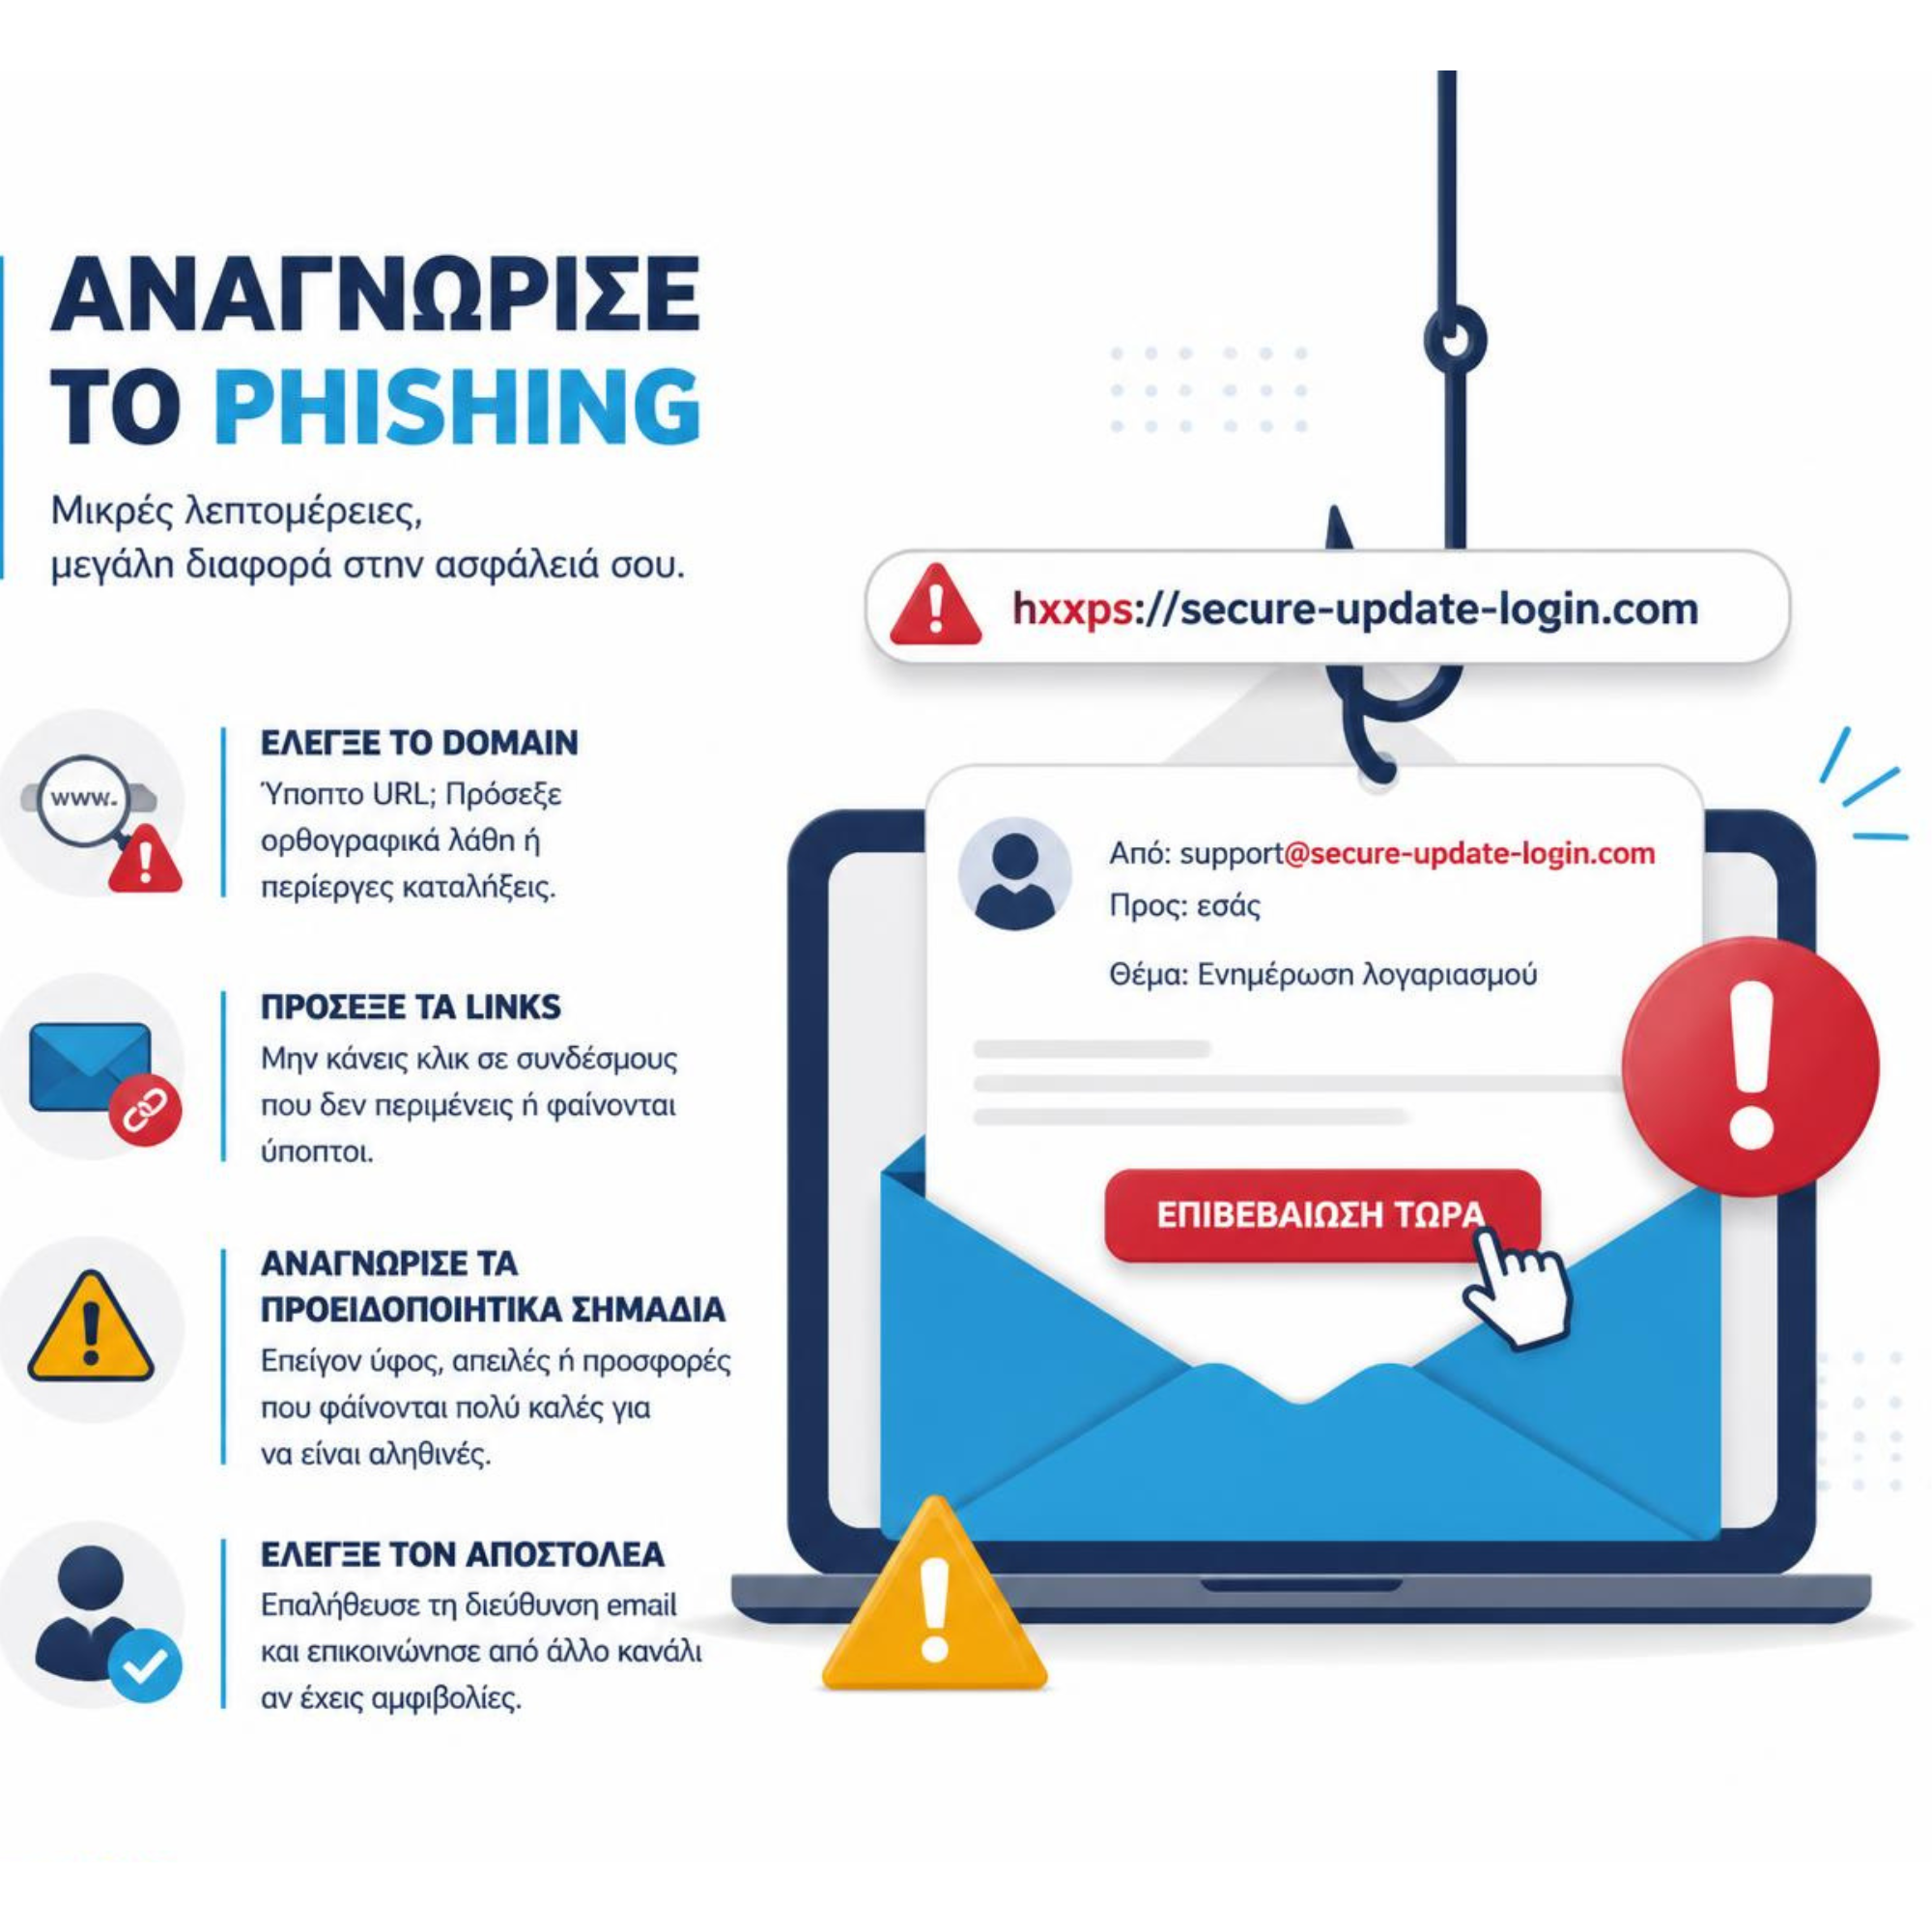
Δεν υπάρχει πλέον ένα μοναδικό χαρακτηριστικό που να αποδεικνύει ότι ένα μήνυμα είναι phishing. Η σωστή προσέγγιση είναι να αξιολογείτε τον συνδυασμό αποστολέα, domain, αιτήματος, context και ενέργειας που σας ζητείται.
Ορθογραφικά λάθη μπορούν ακόμη να είναι red flag, αλλά η απουσία λαθών δεν σημαίνει ότι το μήνυμα είναι νόμιμο. AI-generated phishing μπορεί να είναι εξαιρετικά καλογραμμένο.
06 · Links, Domains & Files
Πώς ελέγχετε links, domains και attachments χωρίς να βασίζεστε μόνο στην εμφάνιση;
Ένα phishing μήνυμα μπορεί να αντιγράφει σχεδόν τέλεια το logo, τα χρώματα και το design ενός πραγματικού οργανισμού. Αυτό που έχει μεγαλύτερη σημασία είναι η πραγματική προέλευση και ο πραγματικός προορισμός.
Ελέγξτε το domain
Διαβάστε ολόκληρο το domain προσεκτικά. Ένα subdomain ή μια λέξη όπως «secure», «login» ή το όνομα μιας γνωστής εταιρείας δεν σημαίνει ότι το domain της ανήκει.
Μην βασίζεστε μόνο στο hover
Στον υπολογιστή, το hover μπορεί να βοηθήσει να δείτε τον προορισμό ενός link. Στο κινητό όμως η ασφαλέστερη πρακτική για κρίσιμες υπηρεσίες είναι ακόμη απλούστερη:
- μην χρησιμοποιήσετε το link του μηνύματος,
- ανοίξτε μόνοι σας την επίσημη εφαρμογή,
- ή πληκτρολογήστε χειροκίνητα τη γνωστή επίσημη διεύθυνση.
Attachments
Τα επικίνδυνα attachments δεν περιορίζονται σε αρχεία `.exe`.
Μπορούν να εμφανιστούν ως ZIP archives, HTML files, Office documents, PDFs ή άλλοι τύποι αρχείων που χρησιμοποιούνται ως ενδιάμεσο βήμα της επίθεσης.
Αν δεν περιμένατε το attachment, επαληθεύστε τον αποστολέα με διαφορετικό κανάλι πριν το ανοίξετε.
07 · Incident Response
Τι πρέπει να κάνετε αν πατήσατε phishing link;
Το σωστό επόμενο βήμα εξαρτάται από το τι ακριβώς συνέβη. Το απλό click, η εισαγωγή credentials, η λήψη αρχείου και η εκτέλεση malware δεν είναι το ίδιο περιστατικό.
Αν χρειάζεται τεχνική διερεύνηση, κρατήστε το αρχικό μήνυμα και αφήστε τον έλεγχο σε κατάλληλο τεχνικό ή security team.
08 · Personal Protection
Πώς προστατεύεται ένας χρήστης από phishing;
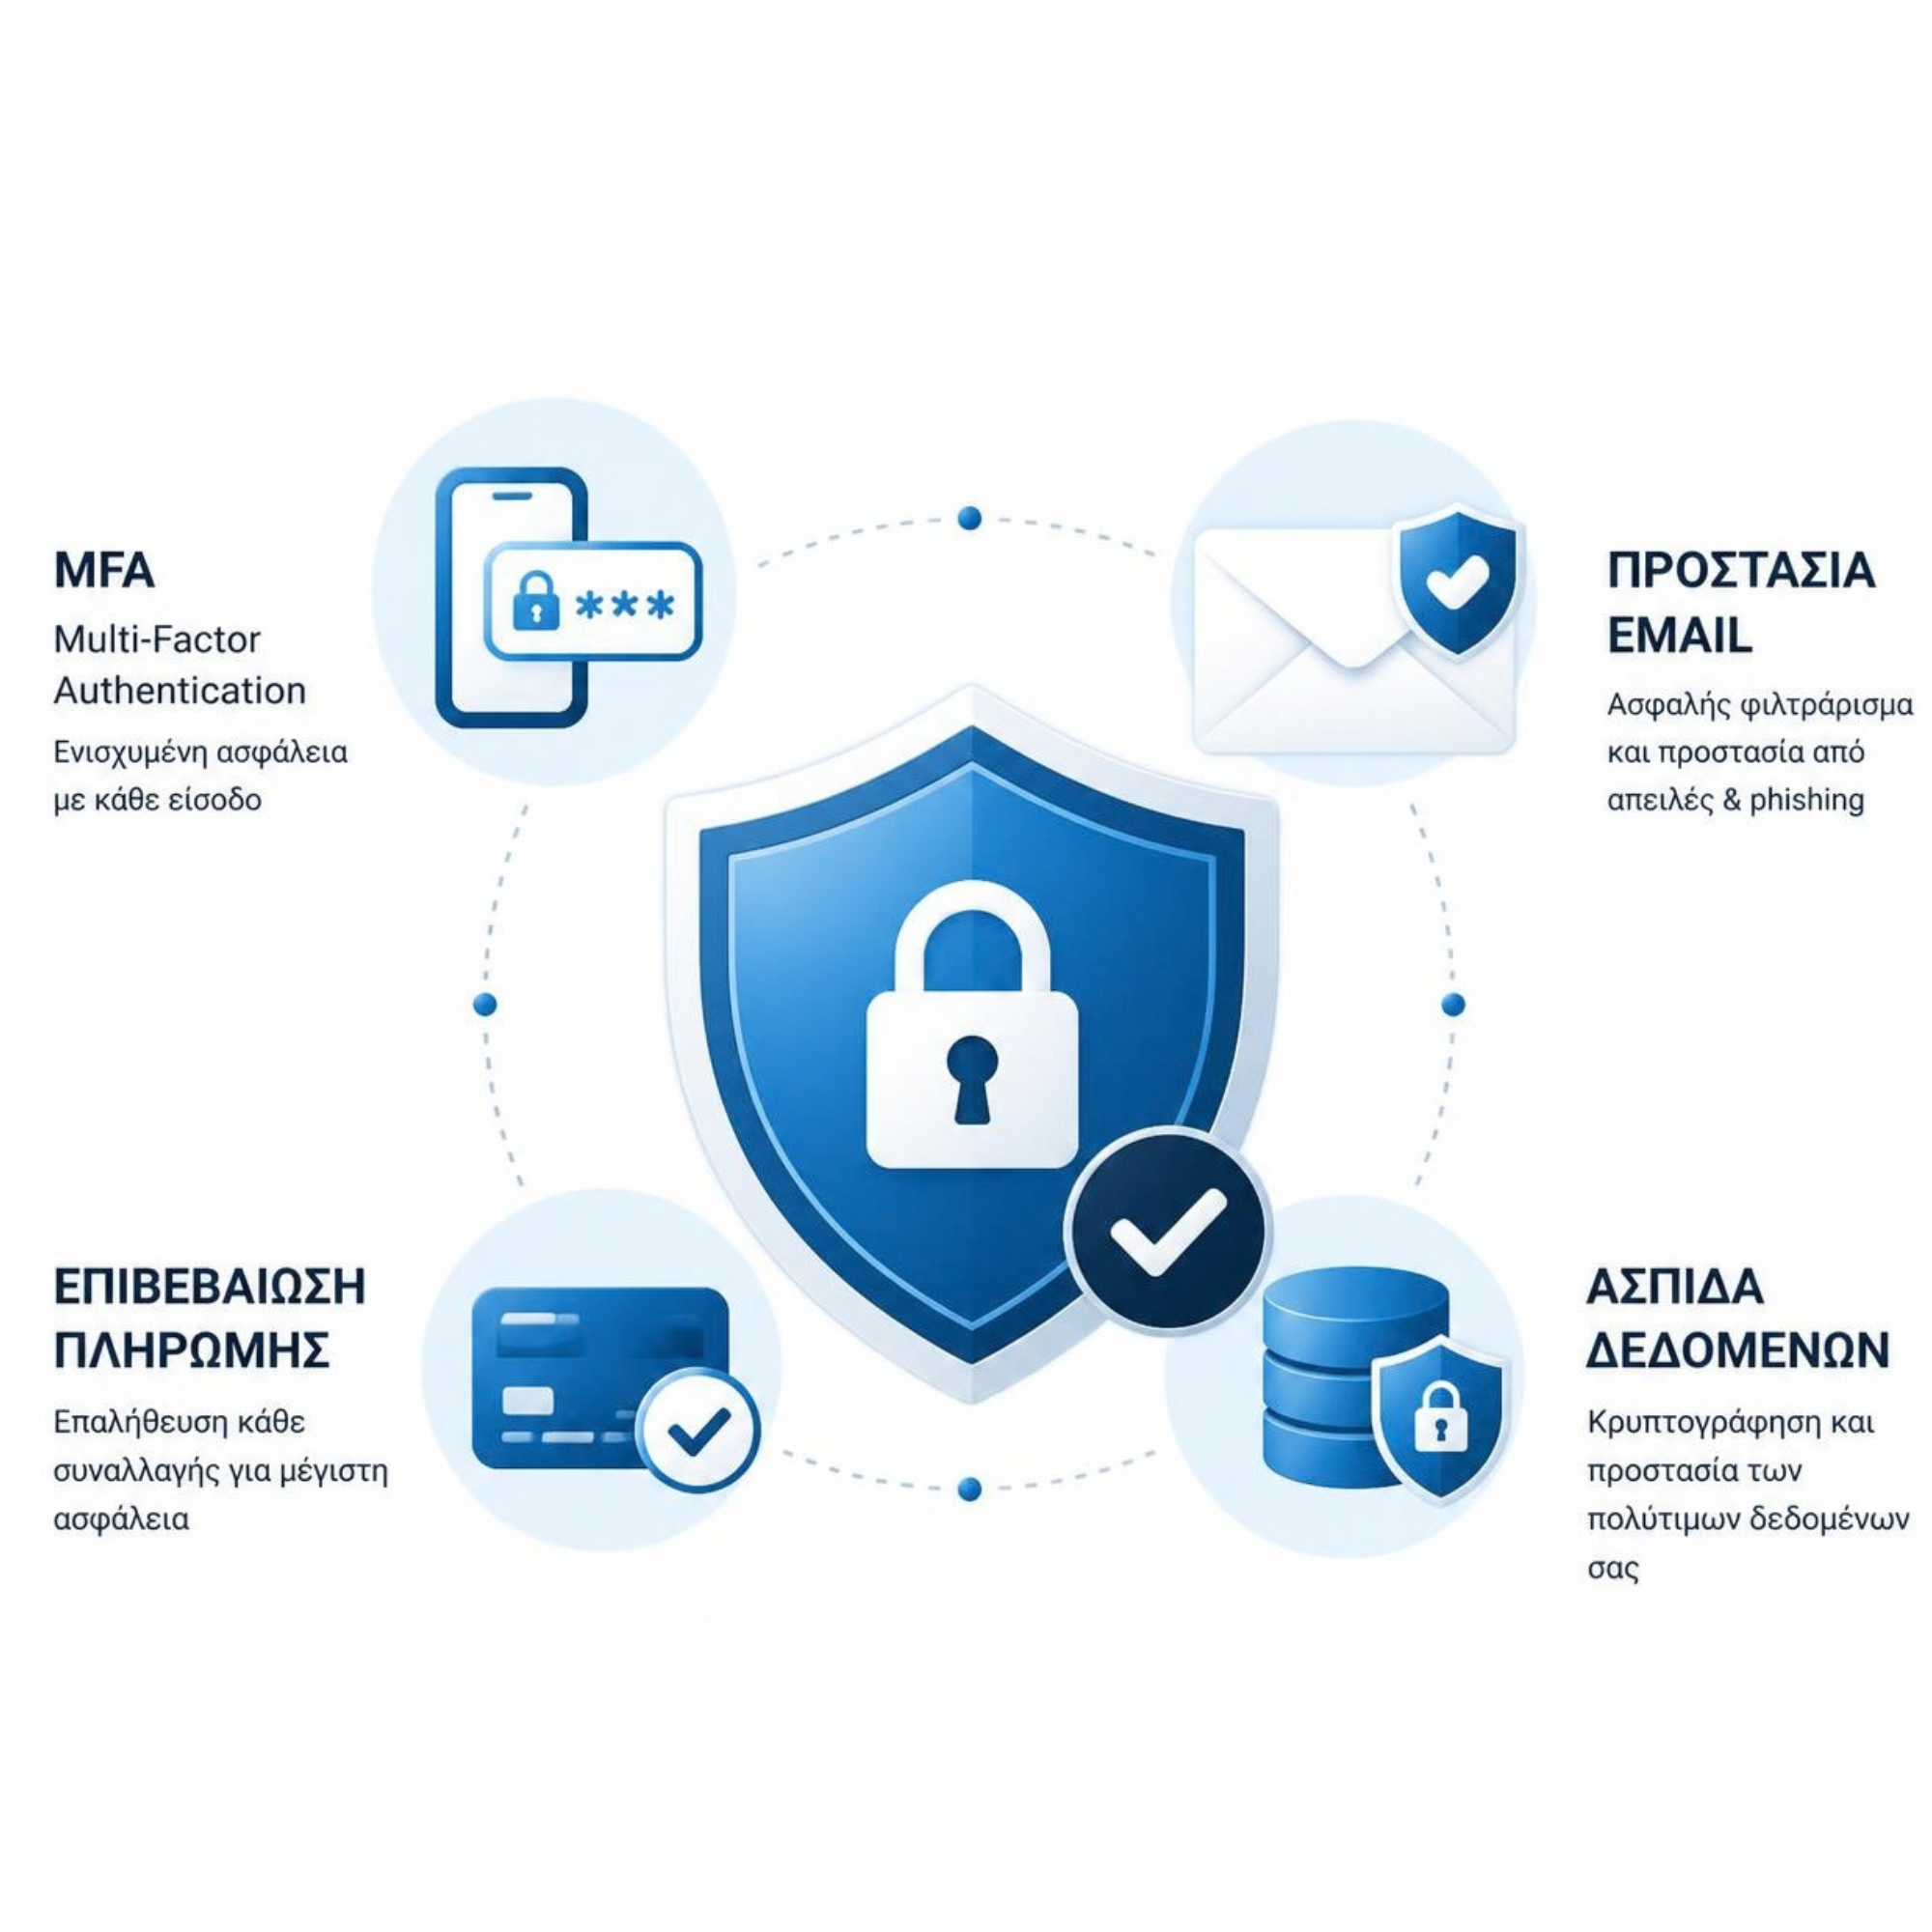
Η καλύτερη προστασία δεν είναι ένα μοναδικό εργαλείο. Είναι συνδυασμός σωστής ταυτοποίησης, ασφαλούς authentication και διαδικασιών που μειώνουν την πιθανότητα να μετατραπεί ένα λάθος click σε πλήρη παραβίαση λογαριασμού.
Passkeys και FIDO/WebAuthn security keys συνδέουν την authentication διαδικασία με το πραγματικό website και προσφέρουν σημαντικά καλύτερη προστασία απέναντι σε credential-phishing από απλά SMS ή email codes.
09 · Business Protection
Πώς προστατεύεται μια επιχείρηση από phishing;
Μια επιχείρηση δεν πρέπει να βασίζεται στην υπόθεση ότι «ο εργαζόμενος θα καταλάβει το phishing». Το σωστό security model πρέπει να περιορίζει τη ζημιά ακόμη και όταν κάποιος ξεγελαστεί.
10 · Email Security & BEC
SPF, DKIM και DMARC είναι απαραίτητα — αλλά δεν σταματούν κάθε μορφή phishing.
Οι μηχανισμοί SPF, DKIM και DMARC βοηθούν στην προστασία ενός domain από email spoofing και αποτελούν βασικό κομμάτι μιας σωστής email-security στρατηγικής.
Ένας attacker μπορεί να χρησιμοποιήσει lookalike domain ή να παραβιάσει έναν πραγματικό λογαριασμό email. Σε αυτές τις περιπτώσεις το email μπορεί να περάσει κανονικά SPF, DKIM και DMARC.
Η διαδικασία πληρωμών είναι security control
Ακόμη και το πιο πειστικό email δεν θα πρέπει να μπορεί μόνο του να αλλάξει τον τρόπο πληρωμής μιας επιχείρησης.
- Νέο IBAN → τηλεφωνική επιβεβαίωση σε ήδη γνωστό αριθμό.
- Μεγάλη πληρωμή → δεύτερος approver.
- Νέος δικαιούχος → πρόσθετος έλεγχος.
- Αίτημα παράκαμψης διαδικασίας → αυτόματο red flag.
Η ασφάλεια πρέπει να βασίζεται σε διαδικασία και όχι στην ικανότητα ενός εργαζομένου να καταλάβει αν ένα email, μια φωνή ή ένα έγγραφο είναι πραγματικό.
Velectronics Software · Cyber Security
Πρακτική προστασία της επιχείρησής σας από phishing, email compromise και online πλαστοπροσωπία.
Η προστασία από phishing δεν τελειώνει με ένα spam filter. Χρειάζεται σωστή ρύθμιση email authentication, ασφαλείς λογαριασμοί, monitoring, διαδικασίες πληρωμών και εκπαίδευση των χρηστών.
Phishing Protection
Θέλετε να μειώσετε τον κίνδυνο phishing στην επιχείρησή σας;
Μπορούμε να ελέγξουμε την ασφάλεια των εταιρικών emails, τα SPF/DKIM/DMARC records, τους κρίσιμους λογαριασμούς και τις διαδικασίες που χρησιμοποιεί η ομάδα σας για πληρωμές και ευαίσθητες ενέργειες.
Επικοινωνήστε με τη Velectronics SoftwareΣυχνές Ερωτήσεις
Phishing & προστασία
Τι είναι το phishing;
Το phishing είναι μορφή κοινωνικής μηχανικής όπου ο επιτιθέμενος προσποιείται έναν αξιόπιστο οργανισμό ή πρόσωπο με στόχο να κλέψει στοιχεία σύνδεσης, οικονομικές πληροφορίες ή να πείσει το θύμα να πραγματοποιήσει μια επικίνδυνη ενέργεια.
Ποιοι είναι οι βασικοί τύποι phishing;
Οι συνηθέστερες μορφές περιλαμβάνουν email phishing, spear phishing, whaling, smishing, vishing, clone phishing, social phishing και QR phishing ή quishing.
Πώς καταλαβαίνω ότι ένα email είναι phishing;
Ελέγξτε το πραγματικό email address και domain, το αίτημα που γίνεται, τα links, τα attachments και αν υπάρχει πίεση για άμεση ενέργεια. Τα ορθογραφικά λάθη μπορεί να αποτελούν ένδειξη, αλλά τα σύγχρονα phishing emails μπορούν να είναι άψογα γραμμένα.
Τι πρέπει να κάνω αν πάτησα phishing link;
Αν απλώς ανοίξατε τη σελίδα χωρίς να εισαγάγετε στοιχεία ή να εκτελέσετε αρχείο, κλείστε την. Αν δώσατε credentials, αλλάξτε τα άμεσα από την πραγματική υπηρεσία, τερματίστε sessions και ελέγξτε τον λογαριασμό για αλλαγές. Αν εκτελέσατε αρχείο, ενημερώστε IT ή τεχνικό ασφαλείας.
Πρέπει να αλλάξω password αν απλώς πάτησα ένα link;
Όχι απαραίτητα. Ένα click από μόνο του δεν σημαίνει ότι το password σας κλάπηκε. Αν όμως πληκτρολογήσατε credentials, εγκρίνατε MFA request ή υπάρχουν ενδείξεις παραβίασης, πρέπει να προχωρήσετε άμεσα σε αλλαγή credentials και έλεγχο ενεργών sessions.
Είναι αρκετό το 2FA για προστασία από phishing;
Το MFA προσφέρει σημαντικά καλύτερη προστασία από ένα password μόνο του, αλλά οι μέθοδοι MFA δεν είναι όλες ισοδύναμες. Για κρίσιμους λογαριασμούς προτιμώνται phishing-resistant επιλογές όπως passkeys και FIDO/WebAuthn security keys όπου υποστηρίζονται.
Μπορεί να μου ζητήσει μια τράπεζα OTP;
Μπορεί να χρειαστεί να εισαγάγετε verification code μέσα στην επίσημη εφαρμογή ή σε νόμιμη διαδικασία authentication. Δεν πρέπει όμως να υπαγορεύετε OTP, password ή recovery code σε άνθρωπο που σας τηλεφωνεί ή σας στέλνει μήνυμα.
Προστατεύει το DMARC από όλα τα phishing emails;
Όχι. Το DMARC είναι πολύ σημαντικό απέναντι στο direct domain spoofing, αλλά δεν σταματά lookalike domains ή emails που αποστέλλονται από έναν πραγματικό εταιρικό λογαριασμό που έχει ήδη παραβιαστεί.
Πώς προστατεύεται μια επιχείρηση από phishing;
Με συνδυασμό email authentication, phishing-resistant MFA, email filtering, endpoint protection, least privilege, monitoring, dual approval για πληρωμές, verification αλλαγών IBAN και συνεχή εκπαίδευση προσωπικού.
Μπορεί να βοηθήσει η Velectronics Software;
Ναι. Μπορούμε να βοηθήσουμε με SPF/DKIM/DMARC, email security, account hardening, MFA, έλεγχο compromised accounts, διαδικασίες πληρωμών, security awareness και αρχική αξιολόγηση περιστατικών. Επικοινωνήστε μαζί μας .