Έκτακτη Ενημέρωση Ασφαλείας · 21 Οκτωβρίου 2026
PHP2Shell: Δύο Κρίσιμες Ευπάθειες στην PHP Απειλούν Ιστοσελίδες και Εφαρμογές — Τι Πρέπει να Κάνετε
Η PHP αντιμετωπίζει δύο εξαιρετικά σοβαρά κενά ασφαλείας που ενδέχεται να επιτρέψουν απομακρυσμένη εκτέλεση κακόβουλου κώδικα. Η απειλή δεν περιορίζεται σε ένα CMS: αφορά δυνητικά WordPress, Joomla, Drupal, Magento, Laravel και κάθε εφαρμογή που εκτελείται σε ευάλωτη PHP. Δείτε τι ανακοίνωσε επίσημα το PHP Project, ποιες εκδόσεις διορθώνουν το πρόβλημα και πώς μπορείτε να προστατεύσετε την υποδομή σας.
Τι συνέβη στην PHP στις 21 Οκτωβρίου 2026;
Το PHP Project δημοσίευσε επείγουσες ενημερώσεις ασφαλείας για δύο κρίσιμες ευπάθειες, τις CVE-2026-109618 και CVE-2026-109619. Και οι δύο αξιολογούνται ως Critical με βαθμολογία 9,2/10 στο CVSS v4.0.
Οι ευπάθειες βρίσκονται στο ίδιο το PHP runtime και μπορούν, υπό συγκεκριμένες συνθήκες, να οδηγήσουν σε απομακρυσμένη εκτέλεση κώδικα χωρίς σύνδεση χρήστη.
Επηρεάζονται δυνητικά πολλά συστήματα που εξυπηρετούν διαδικτυακά αιτήματα μέσω ευάλωτης PHP, ανεξάρτητα από το CMS ή το framework.
Η ασφαλής αντιμετώπιση είναι η άμεση εγκατάσταση των επίσημων διορθώσεων και η επαλήθευση ότι η ενημερωμένη PHP χρησιμοποιείται πραγματικά από την εφαρμογή.
Google Preferred Sources
Ενημερωθείτε για σημαντικές εξελίξεις στην τεχνολογία
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας στη Google, όπου η λειτουργία είναι διαθέσιμη, για άρθρα σχετικά με PHP, cybersecurity, hosting και ανάπτυξη ιστοσελίδων.
01 · Official PHP Security Release
Τι ανακοίνωσε επίσημα η PHP στις 21 Οκτωβρίου 2026;
Το PHP Project, η κοινότητα που αναπτύσσει τη γλώσσα PHP, δημοσίευσε επείγουσες εκδόσεις ασφαλείας για να αντιμετωπίσει δύο σοβαρά προβλήματα στη λειτουργία του PHP engine.
Η ανακοίνωση δημοσιεύτηκε στο επίσημο PHP.net και συνοδεύτηκε από αναλυτικές τεχνικές καταχωρίσεις στο επίσημο αποθετήριο πηγαίου κώδικα της PHP.
Η PHP Foundation, ο οργανισμός που υποστηρίζει την ανάπτυξη και τη συντήρηση της γλώσσας, δημοσίευσε επίσης εκτενή ενημέρωση για την ανακάλυψη, τη διερεύνηση και την επιδιόρθωση των συγκεκριμένων ευπαθειών.
Γιατί προκάλεσαν διεθνή ανησυχία;
Οι ευπάθειες μπορούν να επιτρέψουν Remote Code Execution, γνωστό και ως RCE, δηλαδή εκτέλεση κώδικα από απόσταση.
Σε μια επιτυχημένη επίθεση, ο επιτιθέμενος ενδέχεται να αποκτήσει δυνατότητα εκτέλεσης εντολών με τα δικαιώματα της PHP διεργασίας, να προσπελάσει δεδομένα στα οποία έχει πρόσβαση η εφαρμογή ή να προκαλέσει διακοπή υπηρεσιών.
Η Wiz Research τεκμηρίωσε επίσης σενάρια αποκάλυψης δεδομένων από τη μνήμη PHP workers, στα οποία μπορεί να υπάρχουν ευαίσθητες πληροφορίες όπως authentication tokens, API keys ή κωδικοί.
Υπάρχουν πραγματικές επιθέσεις;
Στις 21 Οκτωβρίου, η Patchstack ανέφερε ότι έλαβε πληροφορίες από συνεργάτες hosting για περιστατικά ενεργής εκμετάλλευσης και ότι παρατήρησε απόπειρες probing.
Οι σχετικές αναφορές χρειάζονται προσεκτική ερμηνεία: οι απόπειρες επίθεσης δεν αποδεικνύουν από μόνες τους ότι κάθε στοχευμένη εφαρμογή παραβιάστηκε.
Σημαίνει ότι οι εγκαταστάσεις που χρησιμοποιούν ευάλωτες εκδόσεις PHP αντιμετωπίζουν σημαντικό κίνδυνο. Η κατάσταση κάθε server εξαρτάται από την πραγματική εγκατάσταση, το configuration και τις ενημερώσεις του.
Διαβάστε την αυθεντική ανακοίνωση ασφαλείας στο PHP.net .
02 · Critical Vulnerabilities
Ποιες είναι οι δύο κρίσιμες ευπάθειες PHP2Shell;
Το όνομα PHP2Shell χρησιμοποιείται στη δημόσια τεχνική ανάλυση των επιθέσεων και των προβλημάτων που συνδέονται με τις δύο ευπάθειες.
Η PHP μπορεί να διακόψει τη διαχείριση ενός αιτήματος ενώ εσωτερικές δομές μνήμης δεν έχουν αρχικοποιηθεί πλήρως. Η μεταγενέστερη επεξεργασία αυτών των δομών μπορεί να οδηγήσει σε memory corruption και απομακρυσμένη εκτέλεση κώδικα.
Εσωτερικές πληροφορίες προηγούμενων αιτημάτων μπορούν να παραμείνουν προσβάσιμες αφού η σχετική μνήμη έχει αποδεσμευτεί. Η χρήση αυτού του παλαιού state μπορεί να προκαλέσει use-after-free και, υπό συγκεκριμένες συνθήκες, εκτέλεση κώδικα.
Γιατί είναι τόσο επικίνδυνες;
Οι ευπάθειες βρίσκονται σε βασικούς μηχανισμούς της PHP, όπως η διαχείριση μνήμης, η επεξεργασία αιτημάτων και η διαχείριση σφαλμάτων.
Δεν εξαρτώνται απαραίτητα από ένα σφάλμα προγραμματισμού σε WordPress plugin, Joomla extension ή Laravel package.
Συνεπώς, ακόμη και μια εφαρμογή που είναι ενημερωμένη και δεν διαθέτει γνωστές ευπάθειες στον δικό της κώδικα μπορεί να εκτεθεί αν το PHP runtime είναι ευάλωτο.
Οι επίσημες αναλύσεις βρίσκονται στο GitHub repository του PHP Project: CVE-2026-109618 και CVE-2026-109619 .
03 · Affected Ecosystem
Ποιες ιστοσελίδες, CMS και εφαρμογές επηρεάζονται;
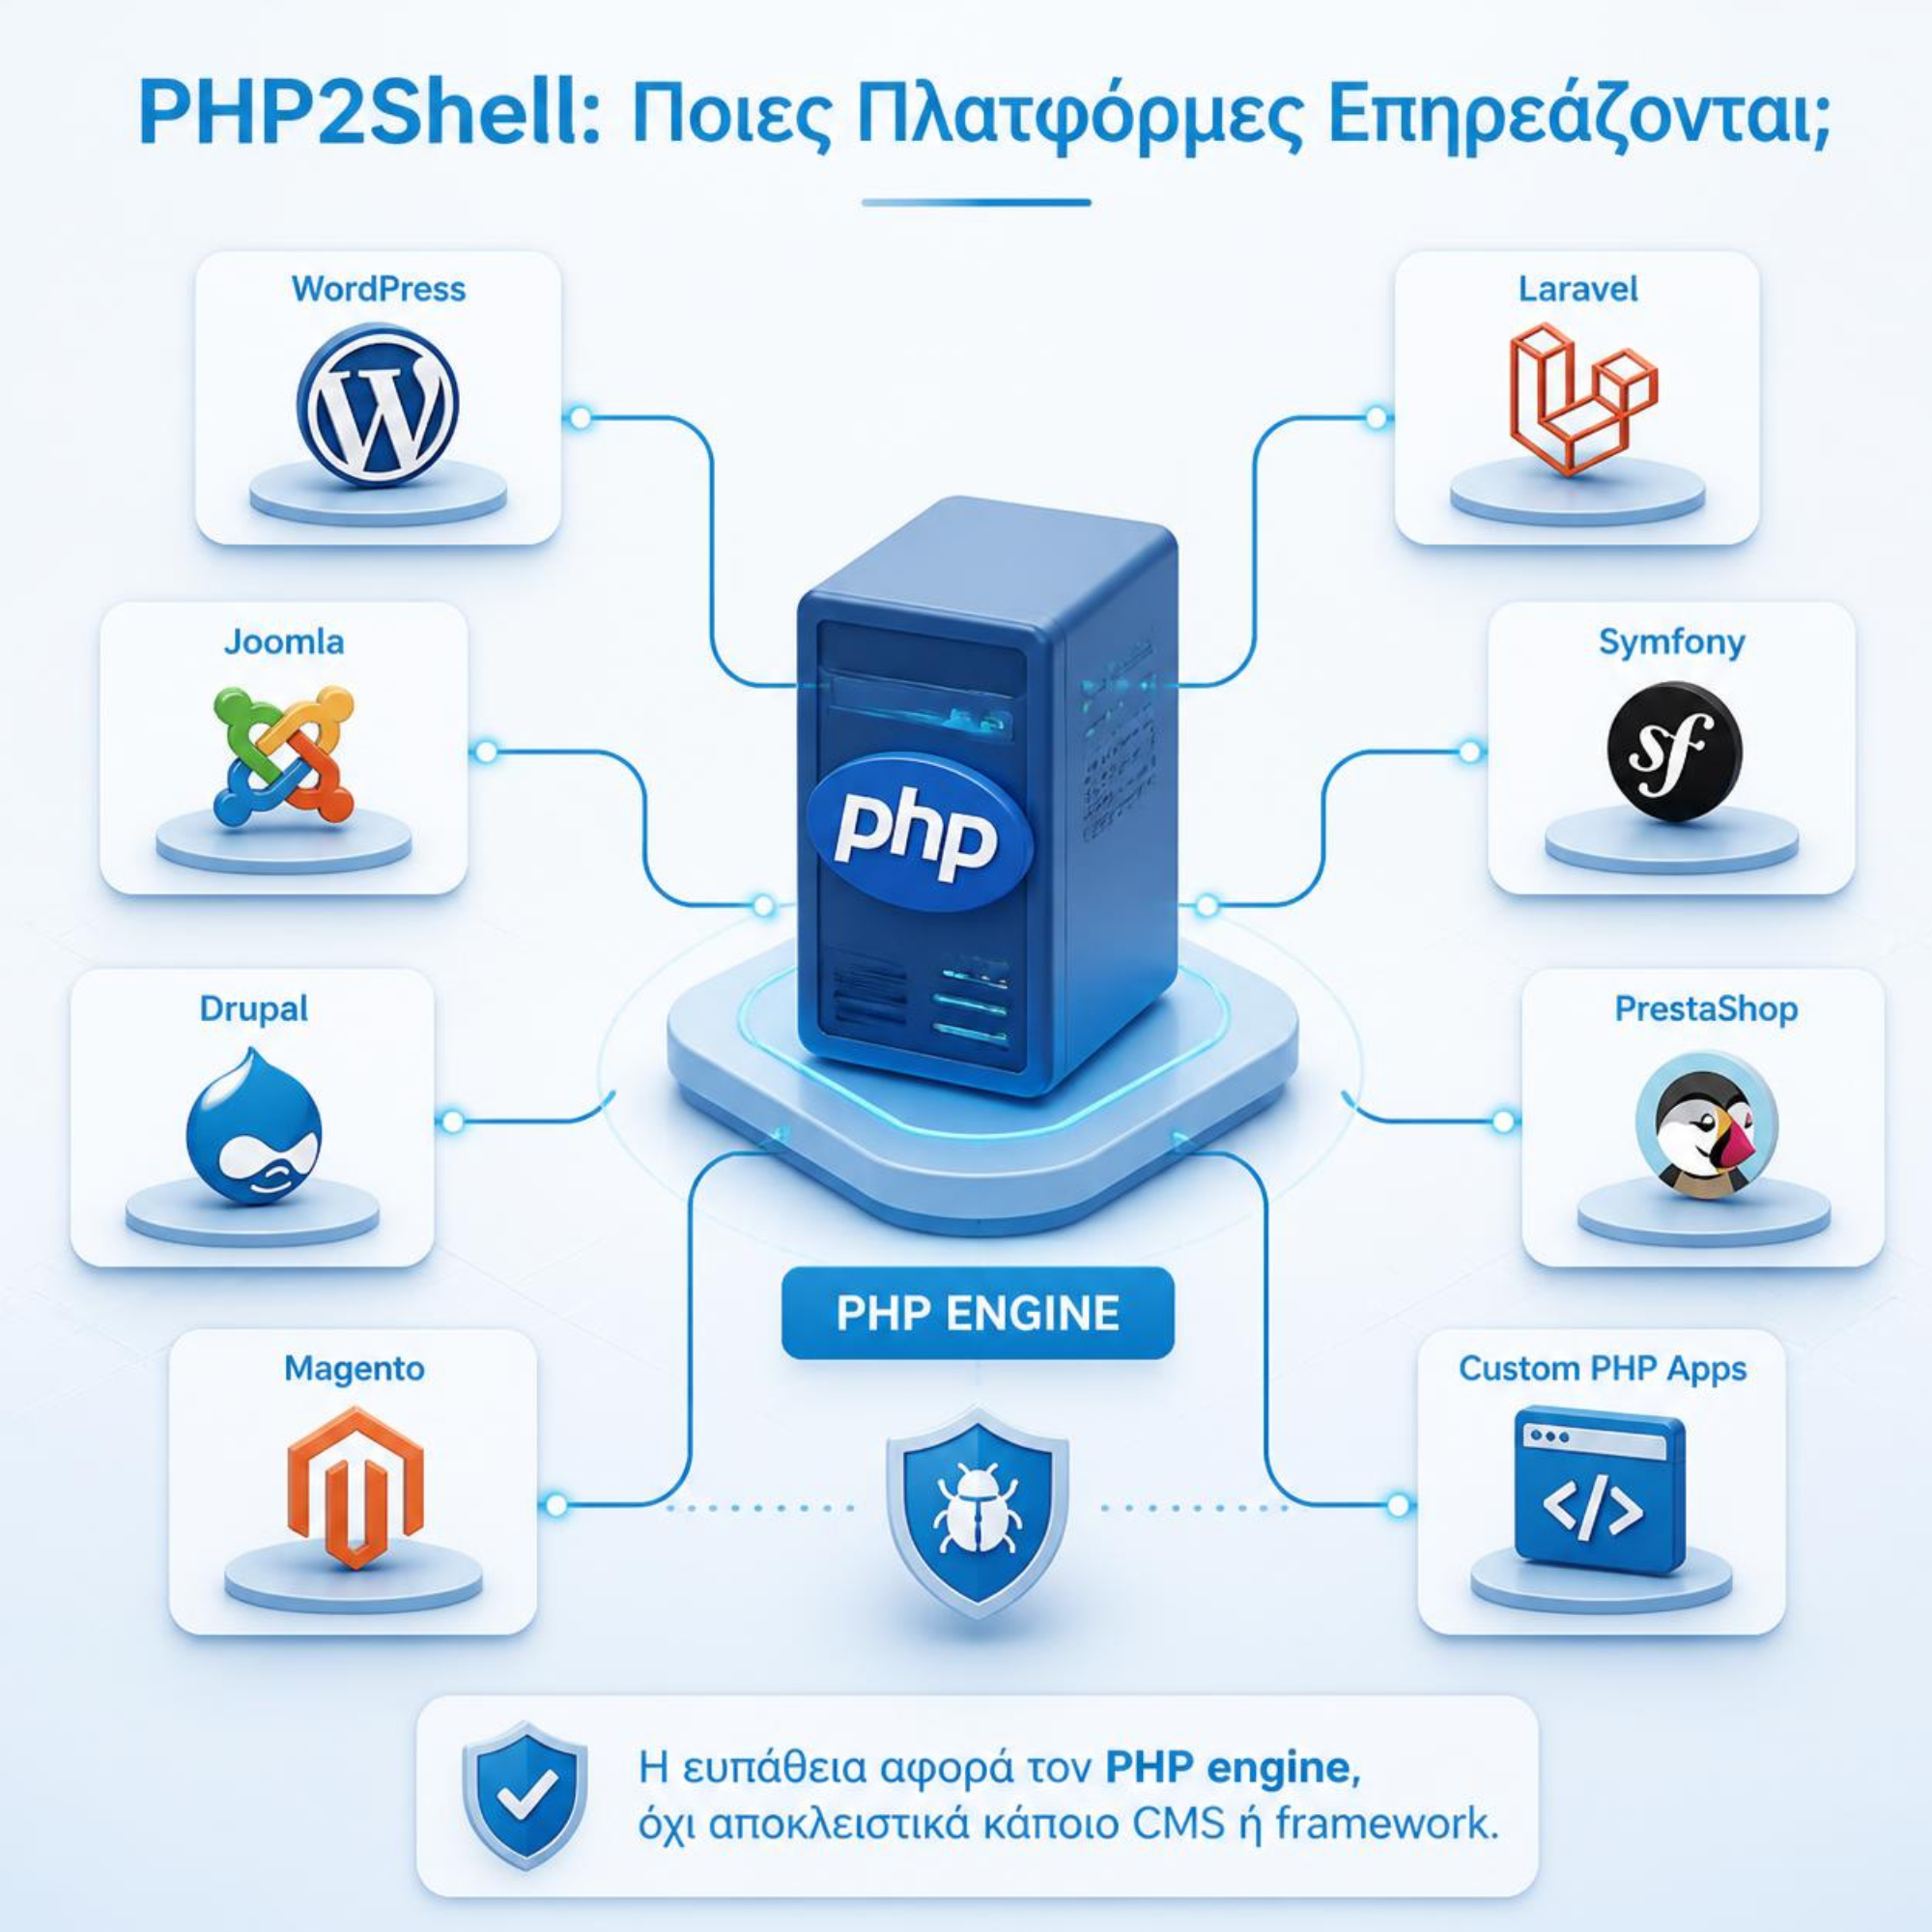
Η απειλή δεν περιορίζεται στο WordPress. Οποιαδήποτε διαδικτυακή εφαρμογή βασίζεται σε ευάλωτη εγκατάσταση PHP μπορεί να χρειάζεται άμεσο έλεγχο και ενημέρωση.
Ανάλογα με την έκδοση PHP, τη διαμόρφωση του server και τον τρόπο που επεξεργάζεται αιτήματα, ενδέχεται να επηρεάζονται οι παρακάτω κατηγορίες συστημάτων.
Εταιρικές ιστοσελίδες, blogs, ηλεκτρονικά καταστήματα, custom themes και WordPress plugins.
Επαγγελματικά portals, εταιρικές ιστοσελίδες και εφαρμογές που χρησιμοποιούν Joomla extensions.
Εταιρικές εφαρμογές, κυβερνητικοί ιστότοποι, πληροφοριακά portals και σύνθετες ψηφιακές πλατφόρμες.
Ηλεκτρονικά καταστήματα, e-commerce υποδομές και σύνθετες εμπορικές εφαρμογές.
Ηλεκτρονικά καταστήματα και custom συστήματα παραγγελιών που λειτουργούν σε PHP.
Custom web εφαρμογές, APIs, CRM, dashboards, συστήματα κρατήσεων και επαγγελματικό λογισμικό.
Εταιρικά CMS, βάσεις γνώσεων, τεχνική τεκμηρίωση και συνεργατικές πλατφόρμες.
Εκπαιδευτικά περιβάλλοντα, υπηρεσίες διαχείρισης αρχείων και συνεργατικές εγκαταστάσεις που χρησιμοποιούν PHP.
Συστήματα διαχείρισης, λογισμικό επιχειρήσεων, APIs, εσωτερικές πλατφόρμες και εξειδικευμένα εργαλεία.
Συστήματα κρατήσεων, εφαρμογές ενοικίασης, πελατολόγια, εργαλεία πληρωμών και εφαρμογές τουριστικών επιχειρήσεων που εκτελούνται σε PHP.
Τι έχει αποδειχθεί με πραγματικές δοκιμές;
Η Wiz Research ανέφερε ότι κατάφερε να αποδείξει unauthenticated remote code execution σε δοκιμαστικές εγκαταστάσεις των WordPress, Joomla και Drupal, με χρήση εικόνων containers που ήταν επίκαιρες κατά τη στιγμή των δοκιμών.
Αυτό δεν σημαίνει ότι το κάθε CMS διαθέτει ξεχωριστή ευπάθεια. Η βασική αιτία βρίσκεται στη PHP που εκτελεί τον κώδικα.
Για πλατφόρμες όπως Magento, PrestaShop, Laravel και Symfony, η ανάγκη ελέγχου προκύπτει από την εξάρτησή τους από την PHP. Δεν πρέπει να θεωρείται ότι έχει επιβεβαιωθεί η ίδια ακριβώς διαδρομή εκμετάλλευσης σε κάθε επιμέρους εγκατάσταση.
Μια ιστοσελίδα που δεν εκτελεί ευάλωτη PHP στον server της δεν επηρεάζεται άμεσα από τις συγκεκριμένες ευπάθειες. Το ίδιο ισχύει για PHP εγκαταστάσεις στις οποίες έχουν εγκατασταθεί επιβεβαιωμένες διορθώσεις.
04 · Server Infrastructure
Ποια περιβάλλοντα PHP μπορεί να είναι ευάλωτα;
Ο τρόπος που εκτελείται η PHP διαφέρει ανάμεσα στους web servers και τις υπηρεσίες φιλοξενίας.
Το PHP Project αναφέρει ότι οι εγκαταστάσεις που εξυπηρετούν HTTP requests χρειάζονται αξιολόγηση, συμπεριλαμβανομένων των:
- Apache mod_php
- PHP-FPM
- PHP-CGI
- LiteSpeed / LSAPI
- FrankenPHP
Πού είναι υψηλότερος ο κίνδυνος;
Η επίσημη ανακοίνωση επισημαίνει ιδιαίτερα το Apache mod_php, καθώς έχει αποδειχθεί διαδρομή εκμετάλλευσης που μπορεί να ενεργοποιηθεί πριν εκτελεστεί ο κώδικας της ίδιας της εφαρμογής.
Αυτό όμως δεν σημαίνει ότι τα PHP-FPM, LiteSpeed ή άλλα περιβάλλοντα είναι αυτομάτως προστατευμένα.
Η PHP Foundation αναφέρει ότι έχει επιβεβαιωθεί απομακρυσμένη εκτέλεση κώδικα και σε PHP-FPM μέσω συγκεκριμένων διαδρομών στο επίπεδο της εφαρμογής.
cPanel, Plesk, CyberPanel, DirectAdmin και άλλα panels μπορεί να διαχειρίζονται διαφορετικές PHP εγκαταστάσεις και web server configurations. Η ασφάλεια εξαρτάται από το runtime που είναι πραγματικά εγκατεστημένο και ενεργό.
05 · Official Security Patches
Ποιες εκδόσεις PHP διορθώνουν τις δύο ευπάθειες;
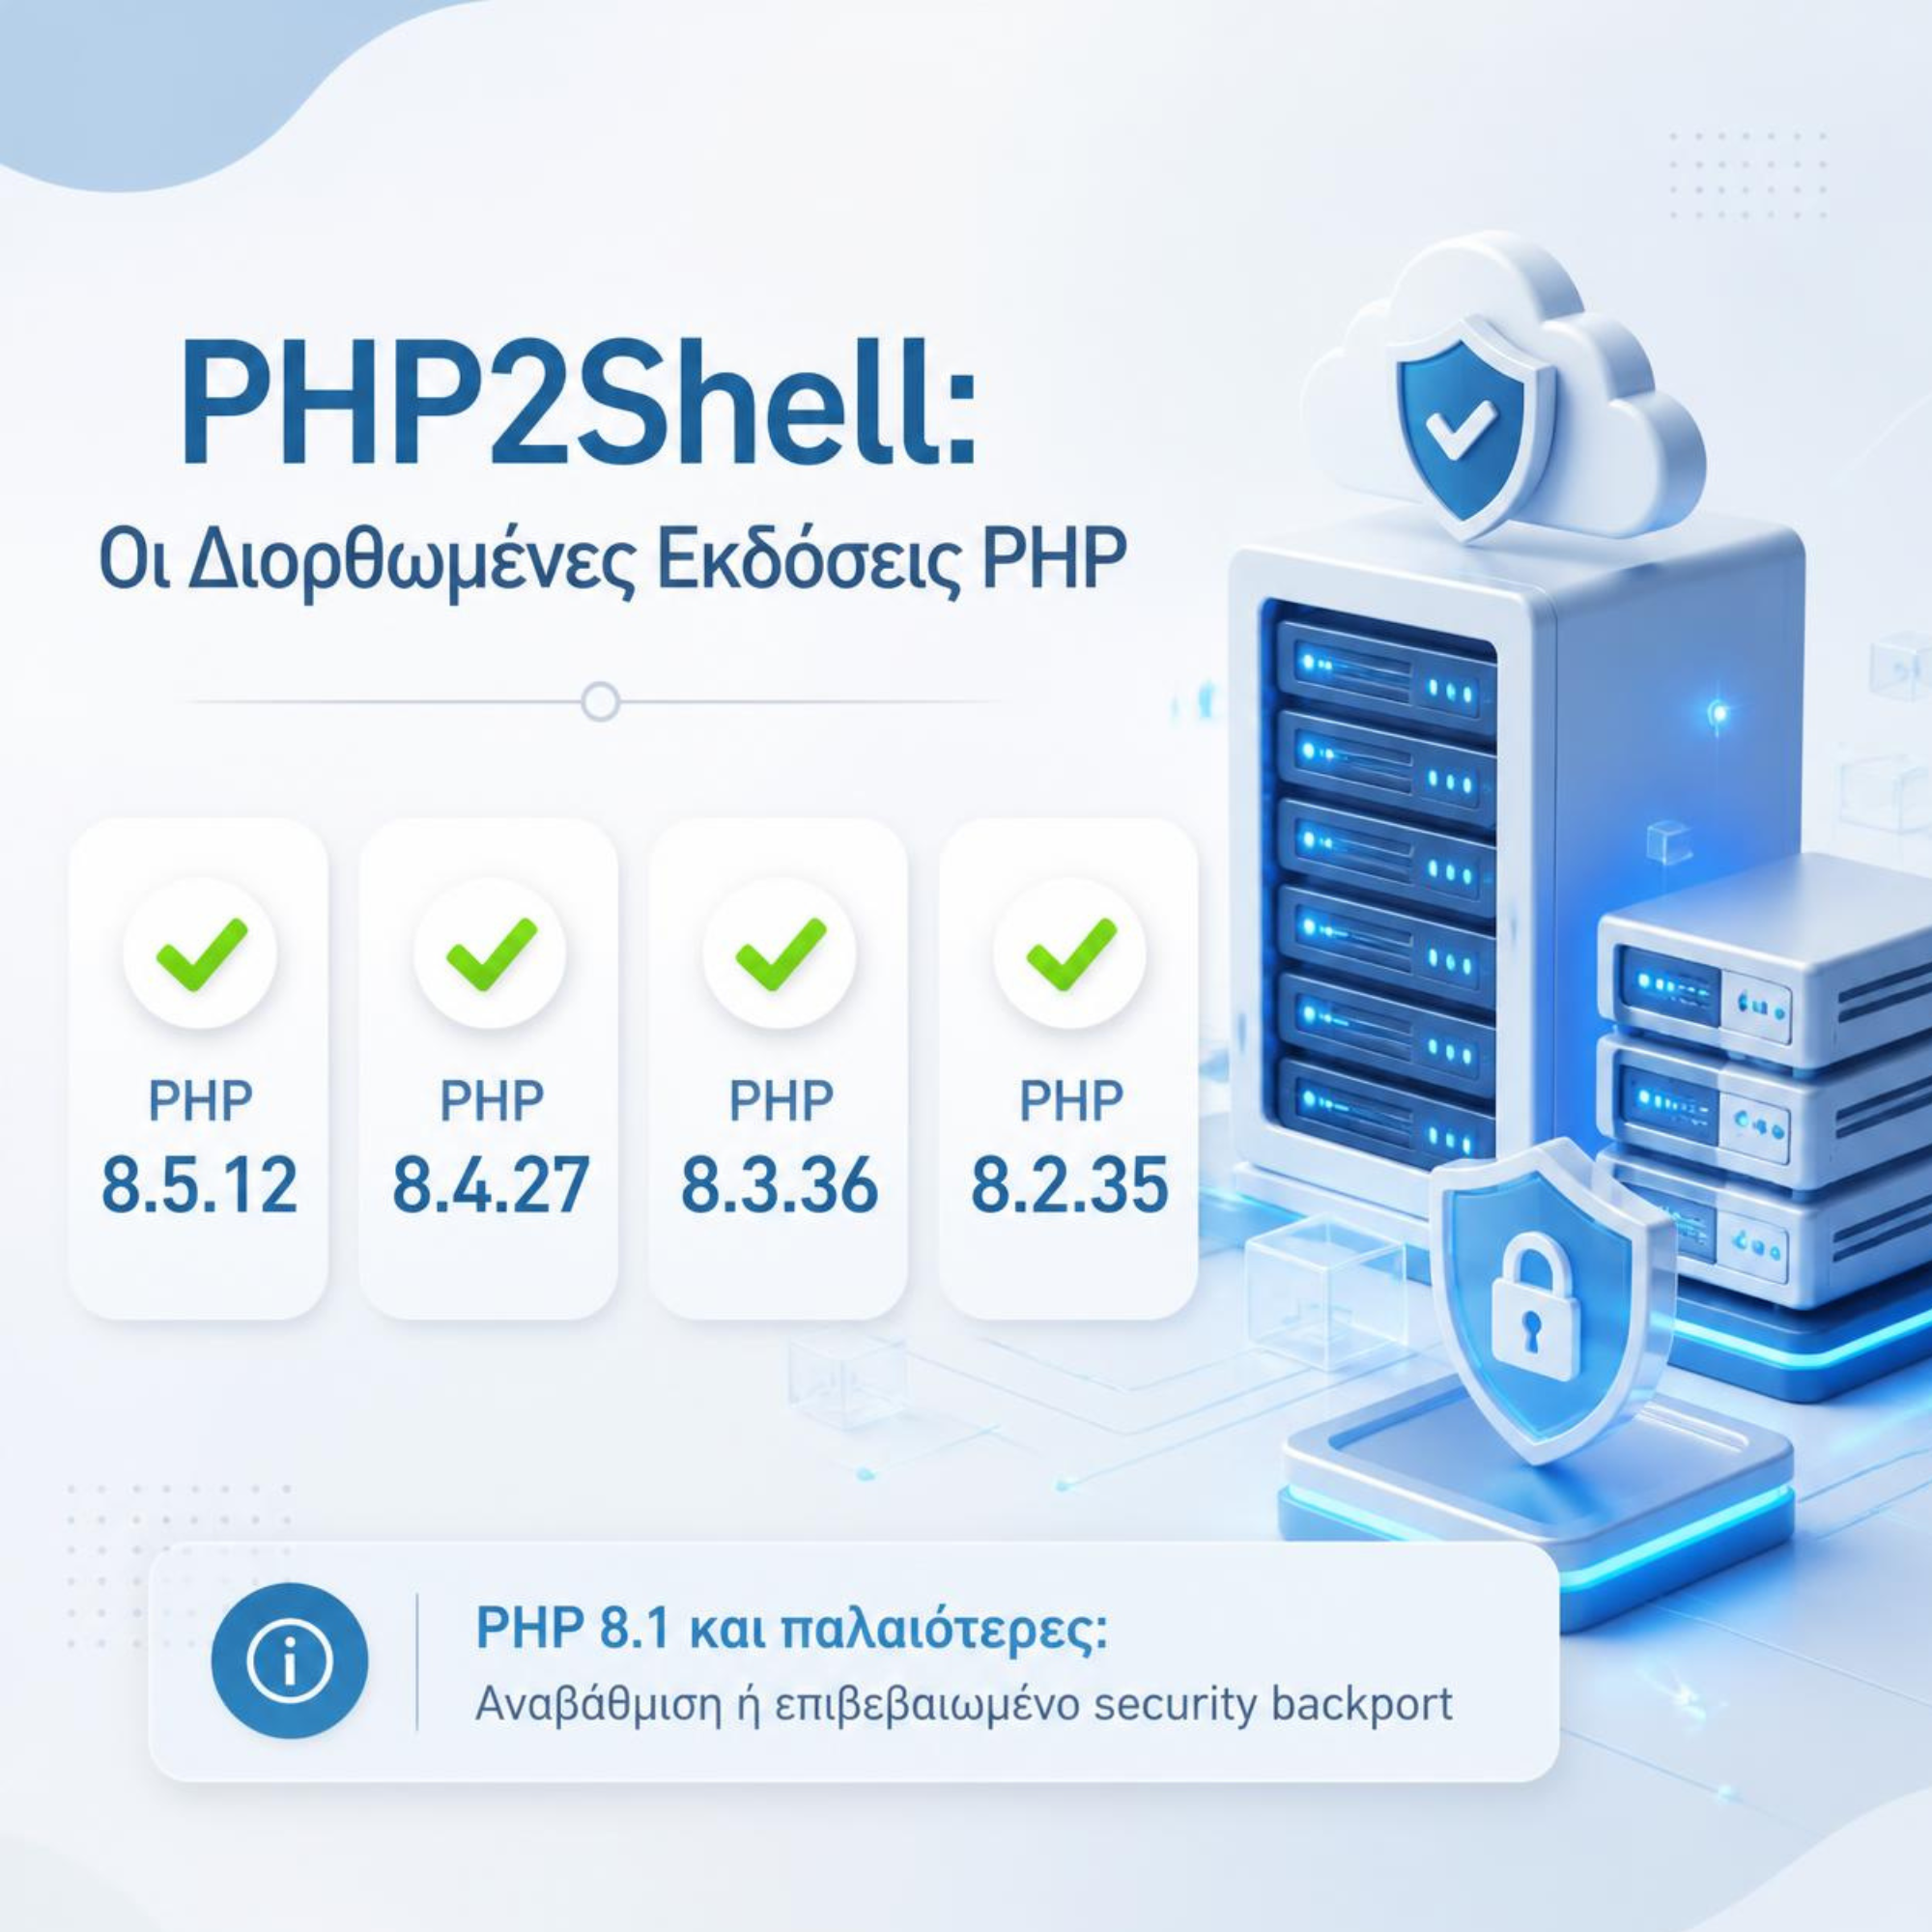
Στις 21 Οκτωβρίου 2026 δημοσιεύτηκαν τέσσερις επίσημες ενημερώσεις της PHP που περιλαμβάνουν τις διορθώσεις.
| Κλάδος | Upstream εκδόσεις πριν τη διόρθωση | Διορθωμένη έκδοση |
|---|---|---|
| PHP 8.5 | Έως 8.5.11 | 8.5.12 |
| PHP 8.4 | Έως 8.4.26 | 8.4.27 |
| PHP 8.3 | Έως 8.3.35 | 8.3.36 |
| PHP 8.2 | Έως 8.2.34 | 8.2.35 |
| PHP 8.1 και παλαιότερη | Δεν εκδίδεται νέο επίσημο upstream patch | Αναβάθμιση ή έγκυρο vendor backport |
Τι ισχύει για παλαιότερες εκδόσεις;
Οι PHP 8.1, 8.0, 7.4 και παλαιότερες εκδόσεις δεν λαμβάνουν πλέον κανονικές security releases από το κεντρικό PHP Project.
Ορισμένοι πάροχοι Linux, υπηρεσίες extended support και διαχειριστές υποδομών παρέχουν backported security fixes.
Σε τέτοιες περιπτώσεις, η ασφάλεια δεν μπορεί να κριθεί μόνο από τον αριθμό έκδοσης που εμφανίζει το php -v.
Χρειάζεται έλεγχος των patches και του changelog του συγκεκριμένου πακέτου.
Η PHP 8.2 ολοκληρώνει τον κύκλο επίσημης υποστήριξης στο τέλος του 2026, οπότε είναι χρήσιμο να προγραμματιστεί αναβάθμιση σε νεότερο υποστηριζόμενο κλάδο.
Η μετάβαση σε νεότερο PHP branch πρέπει να συνοδεύεται από έλεγχο συμβατότητας με CMS, extensions, custom libraries και frameworks. Η επείγουσα εγκατάσταση μιας επιβεβαιωμένης security διόρθωσης παραμένει προτεραιότητα.
Οι επίσημες εκδόσεις δημοσιεύονται στο PHP Downloads .
06 · Website Owners
Τι πρέπει να κάνουν άμεσα οι ιδιοκτήτες ιστοσελίδων;
Δεν χρειάζεται να γνωρίζετε προγραμματισμό για να πραγματοποιήσετε τους πρώτους ελέγχους.
- Επικοινωνήστε με τον hosting provider. Ρωτήστε αν έχουν εφαρμοστεί οι διορθώσεις για τα CVE-2026-109618 και CVE-2026-109619.
- Ελέγξτε την PHP της εφαρμογής σας. Χρησιμοποιήστε το control panel ή τις πληροφορίες συστήματος του CMS.
- Επιβεβαιώστε ότι υπάρχουν backups. Διατηρήστε πρόσφατο αντίγραφο αρχείων και βάσης δεδομένων πριν από αλλαγές.
- Μην αλλάζετε έκδοση PHP χωρίς έλεγχο συμβατότητας. Ειδικά σε παλαιότερες εφαρμογές, μια αλλαγή μπορεί να προκαλέσει λειτουργικά προβλήματα.
- Ζητήστε επιβεβαίωση εγκατάστασης του patch. Δεν αρκεί ένα γενικό μήνυμα ότι ο server είναι ενημερωμένος.
- Ελέγξτε τη λειτουργία της εφαρμογής. Εξετάστε συνδέσεις χρηστών, φόρμες, πληρωμές, κρατήσεις και κρίσιμες διαδικασίες.
Πρέπει να ενημερώσω το CMS μου;
Η ενημέρωση του WordPress, Joomla, Drupal, Magento ή άλλου συστήματος είναι πάντοτε σημαντική.
Ωστόσο, οι συγκεκριμένες ευπάθειες δεν διορθώνονται απλώς με την αναβάθμιση ενός CMS, plugin ή extension.
Το security patch πρέπει να εγκατασταθεί στη PHP που εκτελείται στον server.
Ένα εργαλείο προστασίας της εφαρμογής μπορεί να προσφέρει πρόσθετη άμυνα, αλλά δεν αποτελεί απόδειξη ότι έχει διορθωθεί μια ευπάθεια στον ίδιο τον PHP interpreter.
07 · Hosting Panels
Τι ισχύει για cPanel, Plesk, CloudLinux και άλλα panels;
Τα hosting control panels παρέχουν διαφορετικούς τρόπους διαχείρισης της PHP. Η εγκατάσταση security patches όμως εξαρτάται από τα δικαιώματα και τις ευθύνες διαχείρισης του server.
cPanel / WHM / EasyApache 4
Η cPanel ανακοίνωσε ενημερώσεις για τις εγκαταστάσεις EasyApache 4.
Οι διαχειριστές WHM πρέπει να εγκαταστήσουν τα κατάλληλα PHP packages και να επαληθεύσουν ότι χρησιμοποιούνται οι διορθωμένες εκδόσεις.
Σε shared hosting, ο τελικός πελάτης συνήθως δεν μπορεί να εγκαταστήσει μόνος του νέα EA-PHP packages.
Η επιλογή έκδοσης μέσω MultiPHP Manager δεν σημαίνει από μόνη της ότι εγκαταστάθηκε το patch.
Plesk
Η Plesk δημοσίευσε οδηγίες και patched builds για τις ευπάθειες.
Οι διαχειριστές πρέπει να ελέγξουν τόσο τις PHP εκδόσεις των domains όσο και τα σχετικά πακέτα που χρησιμοποιεί η υποδομή τους.
CloudLinux / Alt-PHP
Η CloudLinux παρέχει ενημερώσεις μέσω των αντίστοιχων packages και του συστήματος extended support.
Χρειάζεται επιβεβαίωση ανά εγκατεστημένη έκδοση και λειτουργικό περιβάλλον, ιδιαίτερα όταν χρησιμοποιούνται πολλές Alt-PHP εκδόσεις.
CyberPanel / DirectAdmin / Custom Panels
Σε άλλα control panels, η διαδικασία εξαρτάται από τον PHP package provider, το λειτουργικό σύστημα και το web server stack.
Δεν αρκεί να είναι ενημερωμένο το ίδιο το control panel. Πρέπει να έχουν ενημερωθεί και τα πραγματικά PHP runtimes που εκτελούν τις ιστοσελίδες.
Αν ο πάροχος διαχειρίζεται τον server, ζητήστε να επιβεβαιώσει ότι έχουν εγκατασταθεί τα security patches και ότι έχουν επανεκκινηθεί οι σχετικές υπηρεσίες.
08 · VPS & DevOps
Τι πρέπει να κάνουν οι διαχειριστές VPS και dedicated servers;
Σε unmanaged VPS, VDS και dedicated servers, η ευθύνη της ενημέρωσης ανήκει στον διαχειριστή της υποδομής.
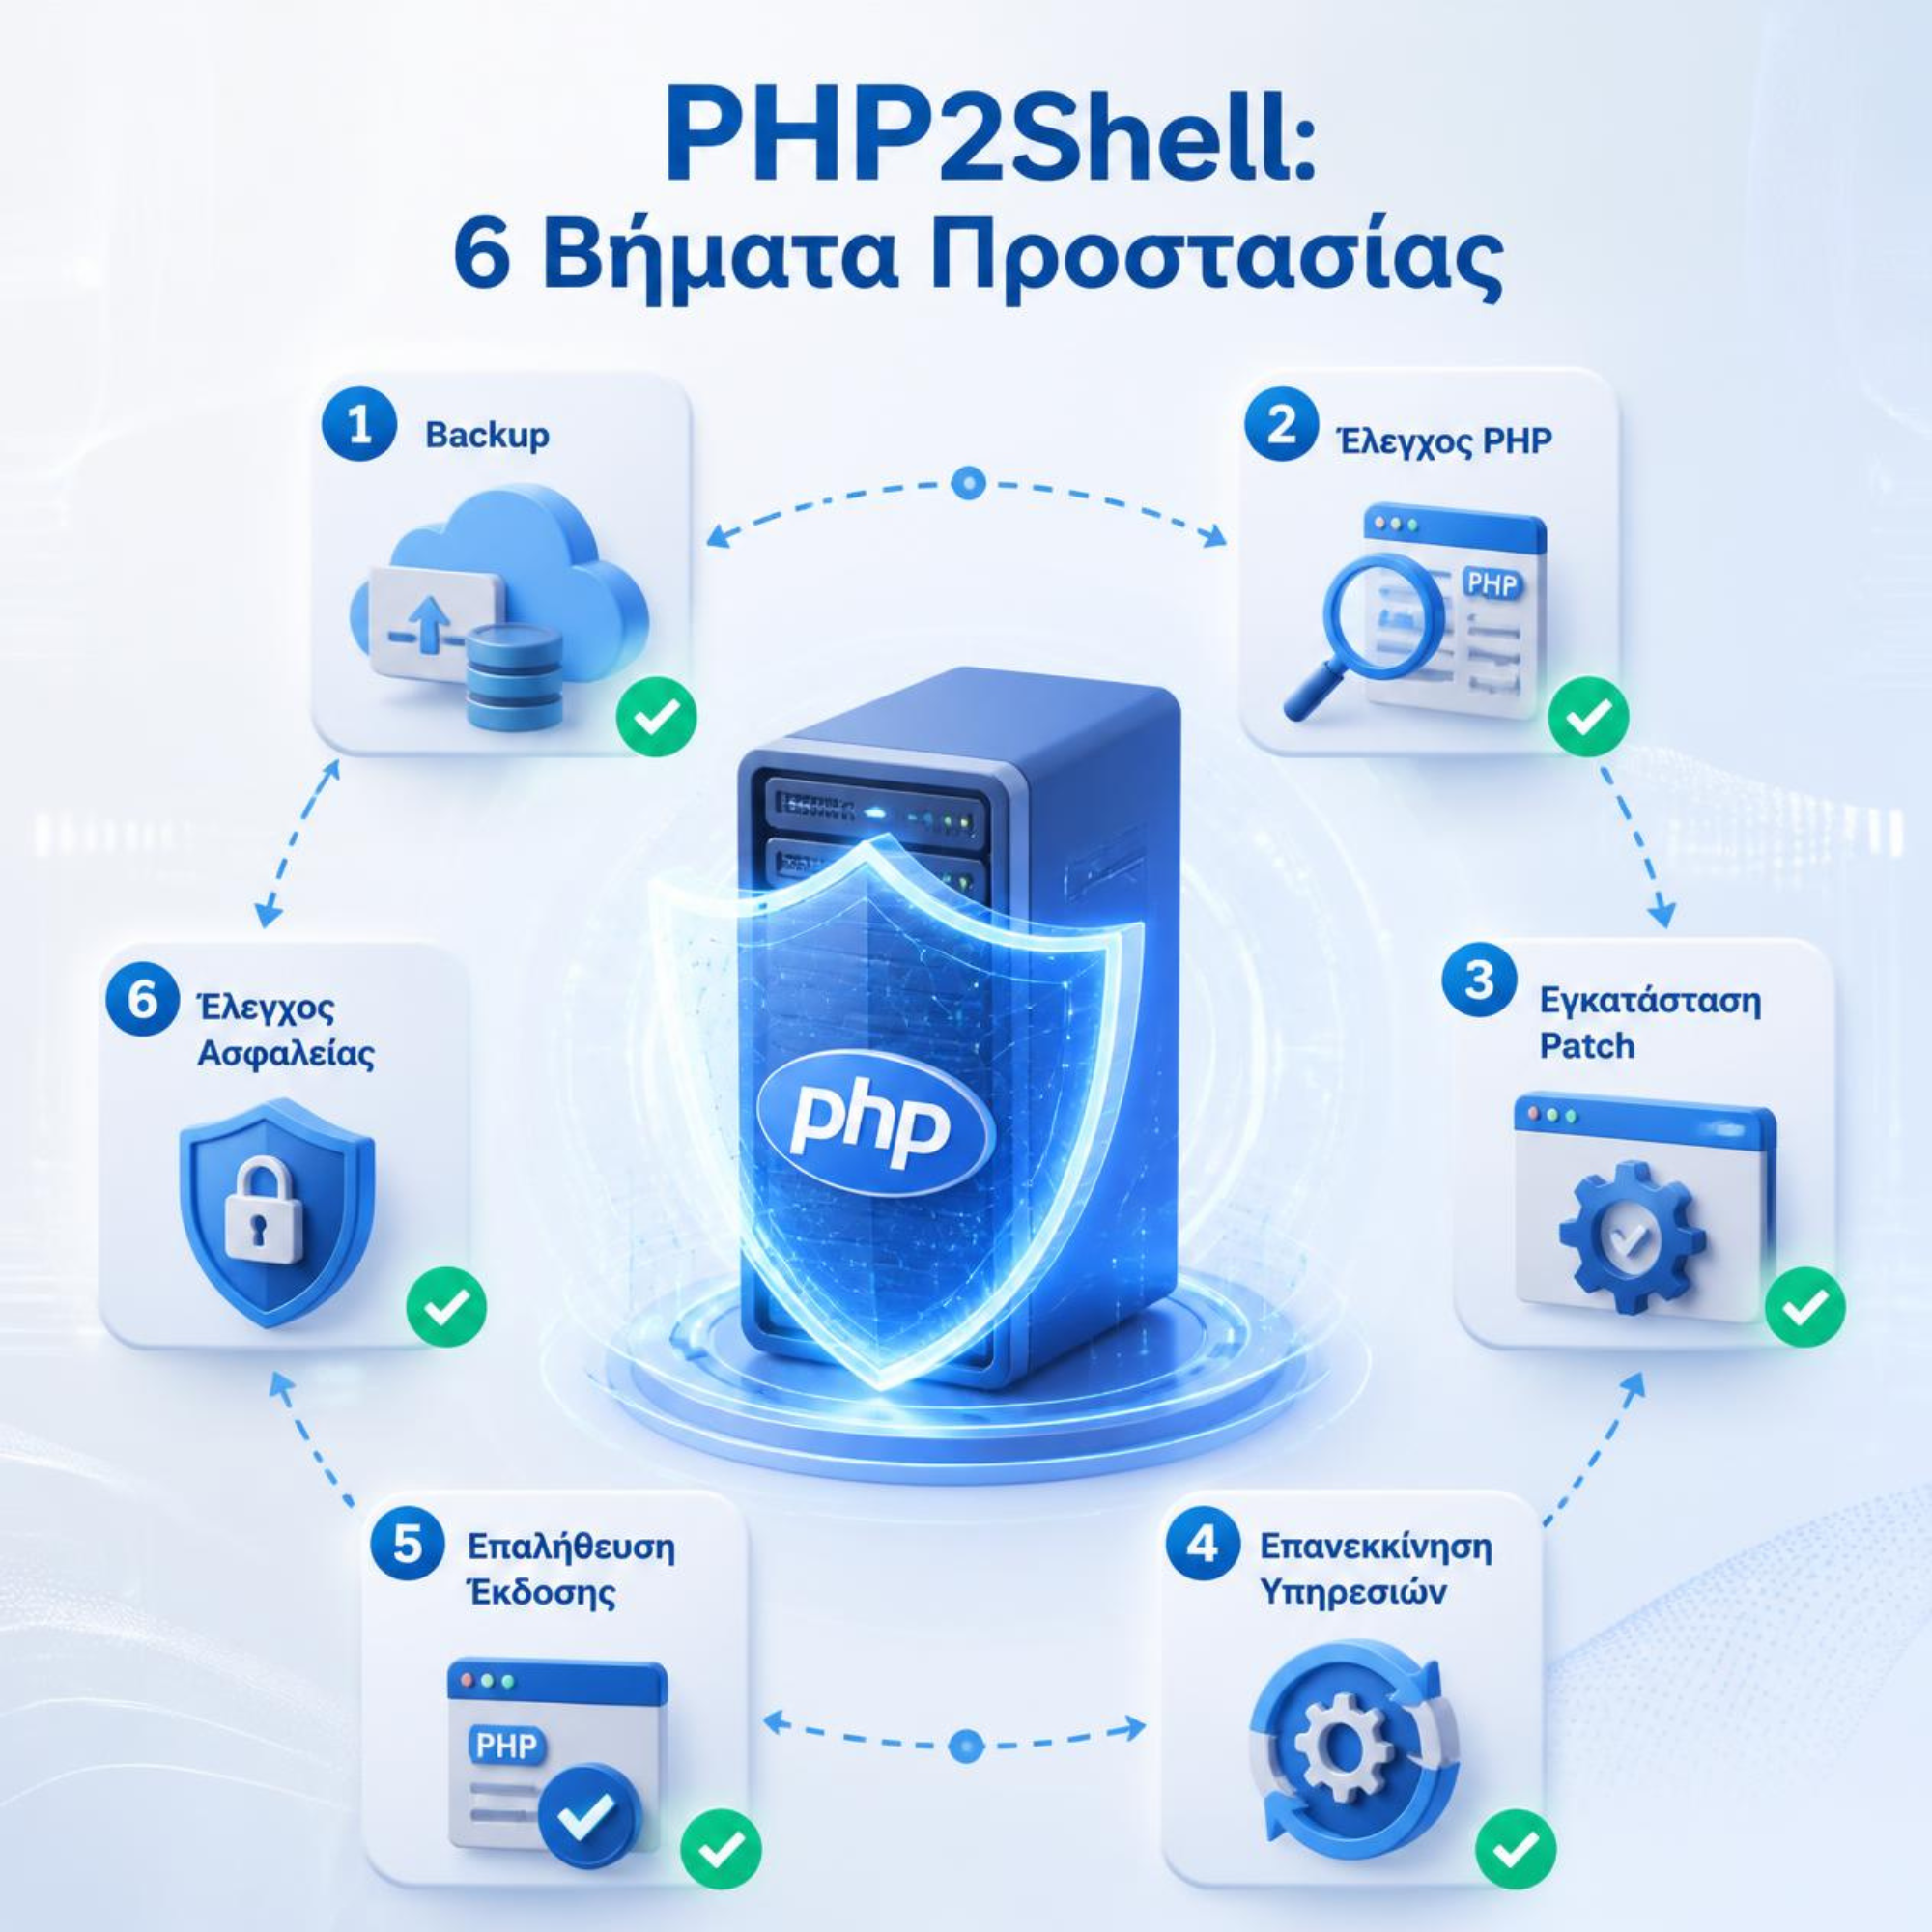
Η διαδικασία πρέπει να περιλαμβάνει:
- Snapshot ή επαληθευμένο backup.
- Καταγραφή όλων των εγκατεστημένων PHP runtimes.
- Έλεγχο των security advisories του λειτουργικού συστήματος.
- Εγκατάσταση των αντίστοιχων patched packages.
- Επανεκκίνηση PHP-FPM, Apache ή άλλων εμπλεκόμενων services.
- Επαλήθευση της έκδοσης που εξυπηρετεί πραγματικά τα HTTP requests.
- Functional tests και έλεγχο server logs.
Έλεγχος PHP από terminal
Σε ένα Linux περιβάλλον, η παρακάτω εντολή δείχνει την PHP που είναι διαθέσιμη στο συγκεκριμένο command-line περιβάλλον.
php -vΑυτό όμως δεν εγγυάται ότι το ίδιο binary χρησιμοποιείται και από τον web server.
Πρέπει να ελεγχθούν τυχόν πρόσθετες PHP εγκαταστάσεις, PHP-FPM pools, containers, Docker images, staging environments και ανεξάρτητες εφαρμογές.
Docker και containerized εφαρμογές
Αν η εφαρμογή χρησιμοποιεί PHP μέσα σε Docker container, δεν αρκεί να ενημερωθεί η PHP του host.
Χρειάζεται ενημέρωση του αντίστοιχου container image, νέο build όπου απαιτείται και ασφαλής αντικατάσταση των running containers.
Απαιτείται επανεκκίνηση;
Ναι, πρέπει να επιβεβαιωθεί ότι όλες οι σχετικές υπηρεσίες χρησιμοποιούν το νέο runtime.
Μια ενημέρωση πακέτων μπορεί να έχει ολοκληρωθεί, αλλά παλιές PHP διεργασίες ενδέχεται να συνεχίζουν να εκτελούν τον προηγούμενο κώδικα έως την επανεκκίνησή τους.
Χρησιμοποιήστε επίσημα packages της διανομής ή του υποστηριζόμενου παρόχου και επιβεβαιώστε το patch μέσω των package changelogs. Μην εγκαθιστάτε τυχαία binaries ή ανεπίσημα fixes.
09 · Temporary Mitigation
Τι γίνεται αν δεν μπορείτε να αναβαθμίσετε αμέσως;
Οι επίσημες οδηγίες της PHP περιλαμβάνουν προσωρινά μέτρα μείωσης της έκθεσης. Ωστόσο, τα μέτρα αυτά δεν αποτελούν πλήρη επιδιόρθωση.
Προσωρινές ενέργειες
- Εφαρμογή ενημερωμένων κανόνων WAF, όπου είναι διαθέσιμοι.
- Περιορισμός της δημόσιας πρόσβασης σε κρίσιμα συστήματα, όταν είναι εφικτό.
- Αξιολόγηση των ρυθμίσεων PHP από κατάλληλα εξουσιοδοτημένο διαχειριστή.
- Παρακολούθηση ύποπτων HTTP requests και ασυνήθιστων PHP worker failures.
- Προσωρινό maintenance mode ή απομόνωση υψηλού κινδύνου εφαρμογών όπου κρίνεται απαραίτητο.
Για συγκεκριμένες διαδρομές εκμετάλλευσης της CVE-2026-109619, η PHP αναφέρει ως προσωρινό μέτρο την απενεργοποίηση του session upload progress από το κατάλληλο server configuration:
session.upload_progress.enabled=0Η αλλαγή πρέπει να αξιολογείται από διαχειριστή και να εφαρμόζεται στον κατάλληλο μηχανισμό ρυθμίσεων, με επανεκκίνηση των σχετικών workers. Δεν αποκλείει άλλες διαδρομές εκμετάλλευσης.
Για την CVE-2026-109618, οι επίσημες οδηγίες εξετάζουν συγκεκριμένες server-level ρυθμίσεις μνήμης και περιορισμούς αιτημάτων. Οι ρυθμίσεις αυτές χρειάζονται τεχνική αξιολόγηση επειδή μπορεί να έχουν σημαντικές λειτουργικές συνέπειες.
Οι κανόνες WAF, το Cloudflare και τα security plugins μπορούν να περιορίσουν γνωστά attack patterns, όχι όμως να εγγυηθούν προστασία από κάθε εκδοχή της ευπάθειας. Η εγκατάσταση του patch παραμένει απαραίτητη.
10 · Threat Detection
Ποιες ενδείξεις μπορεί να δείχνουν προσπάθεια επίθεσης;
Οι ευπάθειες λειτουργούν σε χαμηλό επίπεδο του PHP engine, επομένως τα συνηθισμένα logs μιας εφαρμογής δεν καταγράφουν πάντοτε αρκετές πληροφορίες.
Η Wiz Research προτείνει να εξετάζονται ενδείξεις όπως:
- Ασυνήθιστα multipart HTTP requests.
- Επαναλαμβανόμενα HTTP 500 errors.
- Απροσδόκητα PHP memory-limit errors.
- Πολύ μεγάλα ή περίεργα PHPSESSID cookies.
- Ανεξήγητες επανεκκινήσεις PHP workers.
- Ασυνήθιστη εξερχόμενη δικτυακή δραστηριότητα.
- Άγνωστες διεργασίες, cron jobs ή τροποποιημένα αρχεία.
Αυτά αποτελούν ενδείξεις που χρειάζονται διερεύνηση, όχι αυτόματη επιβεβαίωση παραβίασης.
Τι δεδομένα πρέπει να διατηρηθούν;
Εφόσον υπάρχει υποψία περιστατικού, πρέπει να διατηρηθούν τα σχετικά web server logs, PHP error logs, authentication logs, WAF events και στοιχεία αλλαγών στο σύστημα.
Η διατήρηση τεχνικών στοιχείων είναι σημαντική πριν από ενέργειες που θα μπορούσαν να αλλοιώσουν τη διαθέσιμη εικόνα του περιστατικού.
11 · Incident Response
Τι πρέπει να κάνετε αν ο server έχει ήδη παραβιαστεί;
Η εγκατάσταση του security patch αντιμετωπίζει την ευπάθεια, αλλά δεν απομακρύνει αυτομάτως τυχόν κακόβουλες αλλαγές που πραγματοποιήθηκαν νωρίτερα.
- Περιορίστε το περιστατικό. Απομονώστε κατάλληλα τις επηρεαζόμενες υπηρεσίες όπου απαιτείται.
- Διατηρήστε τα στοιχεία. Προστατεύστε logs, backups και τεχνικά δεδομένα για την ανάλυση του περιστατικού.
- Εξετάστε το εύρος της παραβίασης. Ελέγξτε εφαρμογές, αρχεία, λογαριασμούς, υπηρεσίες και δεδομένα.
- Εγκαταστήστε τις διορθώσεις. Αντιμετωπίστε την ευάλωτη PHP και άλλες επιβεβαιωμένες αδυναμίες.
- Απομακρύνετε μη εξουσιοδοτημένες αλλαγές. Ελέγξτε για κακόβουλα αρχεία, μηχανισμούς διατήρησης πρόσβασης και άγνωστους λογαριασμούς.
- Επαναφέρετε από αξιόπιστη κατάσταση. Χρησιμοποιήστε κατάλληλη διαδικασία αποκατάστασης και ελεγμένα backups.
- Ανανεώστε εκτεθειμένα διαπιστευτήρια. Κωδικοί, API keys και tokens που ενδέχεται να έχουν προσπελαστεί χρειάζονται αξιολόγηση και αντικατάσταση.
- Παρακολουθήστε τη λειτουργία. Ελέγξτε για νέα σημάδια κακόβουλης δραστηριότητας μετά την αποκατάσταση.
Τι γίνεται με τα προσωπικά δεδομένα;
Σε περίπτωση που επιβεβαιωθεί ή υπάρχουν σοβαρές ενδείξεις παραβίασης προσωπικών δεδομένων, η επιχείρηση πρέπει να αξιολογήσει τις υποχρεώσεις της σύμφωνα με τον GDPR.
Όπου απαιτείται γνωστοποίηση στην εποπτική αρχή, ο GDPR προβλέπει προθεσμία έως 72 ωρών από τη στιγμή που ο υπεύθυνος επεξεργασίας λαμβάνει γνώση της παραβίασης, όπου είναι εφικτό.
Η δημοσίευση μιας ευπάθειας δεν σημαίνει αυτομάτως ότι έχει συμβεί παραβίαση προσωπικών δεδομένων.
12 · Prevention
Πώς προστατεύετε τις PHP εφαρμογές σας στο μέλλον;
Το περιστατικό PHP2Shell δείχνει ότι η ασφάλεια μιας ιστοσελίδας δεν περιορίζεται στην εφαρμογή που βλέπει ο επισκέπτης.
Απαιτείται προστασία σε ολόκληρη την τεχνολογική υποδομή: λειτουργικό σύστημα, web server, PHP runtime, βάσεις δεδομένων, CMS, frameworks και εφαρμογές.
- Διατηρείτε υποστηριζόμενες εκδόσεις PHP.
- Εφαρμόζετε έγκαιρα critical security updates.
- Ενημερώνετε CMS, frameworks, plugins και dependencies.
- Ενεργοποιείτε MFA στους κατάλληλους λογαριασμούς.
- Περιορίζετε τα δικαιώματα εφαρμογών και χρηστών.
- Διατηρείτε τακτικά, ελεγμένα backups.
- Χρησιμοποιείτε monitoring για downtime και security events.
- Ελέγχετε το ιστορικό αλλαγών στον server.
- Διατηρείτε σχέδιο αντιμετώπισης περιστατικών.
- Γνωρίζετε ποιος είναι υπεύθυνος για τις ενημερώσεις του hosting.
Οι ευπάθειες CVE-2026-109618 και CVE-2026-109619 απαιτούν άμεση αντιμετώπιση. Η προστασία δεν εξαρτάται από το αν χρησιμοποιείτε WordPress, Joomla, Drupal, Magento ή custom εφαρμογή. Εξαρτάται από το αν η πραγματική εγκατάσταση PHP έχει διορθωθεί και ελεγχθεί.
Velectronics Software · Website & Server Security
Δεν γνωρίζετε αν η ιστοσελίδα ή η εφαρμογή σας κινδυνεύει;
Χρησιμοποιείτε WordPress, Joomla, Drupal, Magento, Laravel, WooCommerce, custom PHP εφαρμογή ή άλλη διαδικτυακή πλατφόρμα και δεν γνωρίζετε αν ο server σας έχει λάβει τις διορθώσεις;
Η Velectronics Software μπορεί να σας βοηθήσει να εξετάσετε την υπάρχουσα PHP, τις επιλογές αναβάθμισης, τη συμβατότητα της εφαρμογής και τη συνεργασία με τον πάροχο φιλοξενίας σας.
Η αξιολόγηση πραγματοποιείται ανάλογα με το περιβάλλον και τα διαθέσιμα δικαιώματα πρόσβασης, ώστε να προσδιοριστούν τα κατάλληλα τεχνικά βήματα.
Ζητήστε Έλεγχο PHP & Ασφαλείας →Συχνές Ερωτήσεις
PHP2Shell — Ερωτήσεις & Απαντήσεις
Τι είναι το PHP2Shell;
Είναι ονομασία που χρησιμοποιείται για τις κρίσιμες ευπάθειες της PHP που δημοσιοποιήθηκαν στις 21 Οκτωβρίου 2026 και σχετίζονται με memory corruption, use-after-free και πιθανή απομακρυσμένη εκτέλεση κώδικα.
Οι ευπάθειες επηρεάζουν μόνο το WordPress;
Όχι. Βρίσκονται στον PHP engine και μπορούν να επηρεάσουν οποιαδήποτε web εφαρμογή εκτελείται σε ευάλωτη PHP, ανάλογα με το περιβάλλον και τη διαμόρφωση.
Επηρεάζεται το Joomla;
Ναι, δυνητικά. Η Wiz Research παρουσίασε επιτυχημένη δοκιμή εκμετάλλευσης σε συγκεκριμένο Joomla container που εκτελούσε ευάλωτη PHP. Αυτό δεν σημαίνει ότι κάθε εγκατάσταση Joomla έχει ήδη παραβιαστεί.
Επηρεάζονται Drupal και Magento;
Οι εγκαταστάσεις που χρησιμοποιούν ευάλωτη PHP μπορεί να επηρεάζονται. Για το Drupal έχουν δημοσιευτεί συγκεκριμένες δοκιμές εκμετάλλευσης, ενώ για το Magento η ανάγκη ελέγχου αφορά το ευάλωτο PHP runtime της υποδομής του.
Επηρεάζονται Laravel και custom PHP εφαρμογές;
Ναι, ενδέχεται να επηρεάζονται όταν λειτουργούν σε ευάλωτη PHP. Η χρήση ενημερωμένου framework δεν αντικαθιστά την ενημέρωση του PHP runtime.
Ποιες εκδόσεις PHP είναι διορθωμένες;
Οι επίσημες security releases είναι PHP 8.5.12, 8.4.27, 8.3.36 και 8.2.35. Μπορεί επίσης να υπάρχουν επιβεβαιωμένα backported patches από συγκεκριμένους προμηθευτές.
Αρκεί η προστασία Cloudflare ή WAF;
Όχι. Μπορεί να περιορίσει γνωστές διαδρομές επίθεσης, αλλά δεν διορθώνει τις ευπάθειες στον PHP engine. Χρειάζεται εγκατάσταση επιβεβαιωμένου patch.
Αν δεν έχω παρατηρήσει πρόβλημα, είμαι ασφαλής;
Όχι απαραίτητα. Η απουσία ορατού σφάλματος δεν επιβεβαιώνει ότι η PHP είναι διορθωμένη ή ότι δεν υπήρξε κακόβουλη δραστηριότητα. Χρειάζεται τεχνικός έλεγχος.
Πρέπει να ενημερώσω PHP στο VPS μου;
Εάν χρησιμοποιείτε ευάλωτο PHP runtime, απαιτείται ενημέρωση ή επιβεβαιωμένο security backport. Στους unmanaged servers, η ευθύνη ανήκει στον διαχειριστή της υποδομής.
Πού μπορώ να ζητήσω βοήθεια;
Μπορείτε να επικοινωνήσετε με τη Velectronics Software για να εξετάσετε την PHP της ιστοσελίδας ή εφαρμογής σας και τα απαραίτητα βήματα ενημέρωσης και προστασίας.
Επίσημη Τεκμηρίωση · 21 Οκτωβρίου 2026
Πηγές & Security Advisories
Η ενημέρωση βασίζεται κυρίως στις αυθεντικές ανακοινώσεις του PHP Project και της PHP Foundation. Οι εξωτερικές αναλύσεις αναφέρονται συμπληρωματικά, ώστε να τεκμηριώνονται οι δοκιμές, οι πιθανές επιπτώσεις και η αντιμετώπιση των ευπαθειών.
1. Πρωτογενείς πηγές — PHP Project & PHP Foundation
PHP Project — Critical Remote Code Execution Vulnerabilities, 21 October 2026 The PHP Foundation — Today’s PHP Security Release and How We’re Strengthening PHP Security PHP Project — Official Downloads & Security Releases2. Επίσημα Security Advisories και CVE Databases
PHP Security Advisory — CVE-2026-109618 / GHSA-w8hw-w9fx-j79w PHP Security Advisory — CVE-2026-109619 / GHSA-6wmf-4rv5-p3rp CVE.org — CVE-2026-109618 CVE.org — CVE-2026-109619 NIST National Vulnerability Database — CVE-2026-109618 NIST National Vulnerability Database — CVE-2026-1096193. Ανεξάρτητη ανάλυση — Patchstack & Security Research
Patchstack — Major Security Alert: PHP Vulnerable to Critical RCE, Attacks Ongoing Wiz Research — PHP2Shell: Critical RCE Vulnerabilities in PHP4. Hosting και υποδομές
cPanel — Critical PHP Security Release Plesk — PHP CVE-2026-109618 / CVE-2026-109619 CloudLinux — PHP Security Update StatusΤελευταία επιμέλεια: 21 Οκτωβρίου 2026. Οι πληροφορίες ενημερώνονται σύμφωνα με τις επίσημες ανακοινώσεις. Οι επιπτώσεις μπορεί να διαφέρουν ανά έκδοση, λειτουργικό σύστημα, PHP handler και configuration.
Το παρόν άρθρο έχει ενημερωτικό χαρακτήρα και δεν αποτελεί απόδειξη ότι μια συγκεκριμένη ιστοσελίδα ή εφαρμογή έχει παραβιαστεί.