Έκτακτη Ενημέρωση Ασφαλείας · 26 Οκτωβρίου 2026
PHP: Δεύτερη Έκτακτη Ενημέρωση Ασφαλείας σε 5 Ημέρες — Κρίσιμη Ευπάθεια Brotli στα Windows
Μόλις πέντε ημέρες μετά τις κρίσιμες διορθώσεις PHP2Shell, η PHP κυκλοφορεί ξανά ενημερωμένα πακέτα για Windows. Αυτή τη φορά, η αιτία δεν βρίσκεται στον ίδιο τον κώδικα της PHP αλλά σε μια ευάλωτη βιβλιοθήκη αποσυμπίεσης Brotli που περιλαμβάνεται στα Windows builds. Η ευπάθεια CVE-2026-111497 μπορεί, υπό συγκεκριμένες συνθήκες, να προκαλέσει αλλοίωση μνήμης και δυνητικά απομακρυσμένη εκτέλεση κώδικα. Τι σημαίνει αυτό για ιστοσελίδες, servers και εφαρμογές;
Γιατί κυκλοφόρησε ξανά ενημέρωση ασφαλείας της PHP;
Στις 26 Οκτωβρίου 2026, η ομάδα ανάπτυξης της PHP δημοσίευσε νέα επίσημα Windows builds για τις εκδόσεις PHP 8.5, 8.4, 8.3 και 8.2.
Η ενημέρωση διορθώνει την CVE-2026-111497, μια σοβαρή ευπάθεια στο Brotli decoder, η οποία μπορεί να ενεργοποιηθεί όταν μια εφαρμογή αποσυμπιέζει ειδικά διαμορφωμένα, μη έμπιστα δεδομένα.
Τα διορθωμένα πακέτα είναι: 8.5.12-1, 8.4.27-1, 8.3.36-1 και 8.2.35-1.
Το ιδιαίτερο στοιχείο είναι ότι ο αριθμός έκδοσης του PHP runtime δεν αλλάζει.
Έτσι, ένα απλό php -v δεν αρκεί για να επιβεβαιώσει ότι εγκαταστάθηκε το νέο πακέτο.
Η προτεραιότητα είναι να ελεγχθεί η προέλευση και η πραγματική έκδοση του εγκατεστημένου Windows build και να εφαρμοστεί το διορθωμένο πακέτο όπου χρειάζεται.
Google Preferred Sources
Μείνετε ενημερωμένοι για κρίσιμες εξελίξεις στην ασφάλεια ιστοσελίδων
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας στη Google, όπου είναι διαθέσιμη η λειτουργία, για ενημερώσεις σχετικά με PHP, WordPress, hosting, cybersecurity και τεχνολογία.
01 · Security Timeline
Γιατί η PHP χρειάστηκε δεύτερη ενημέρωση ασφαλείας μέσα σε πέντε ημέρες;
Μέσα σε λιγότερο από μία εβδομάδα, το οικοσύστημα της PHP αντιμετώπισε διαδοχικές κρίσιμες εξελίξεις ασφαλείας.
Στις 21 Οκτωβρίου 2026, το PHP Project δημοσίευσε ενημερώσεις που αντιμετώπισαν δύο ιδιαίτερα σοβαρές ευπάθειες στον ίδιο τον PHP engine: CVE-2026-109618 και CVE-2026-109619.
Οι δύο ευπάθειες, γνωστές από τις δημόσιες αναλύσεις ως PHP2Shell, αφορούσαν προβλήματα διαχείρισης μνήμης και μπορούσαν να οδηγήσουν σε απομακρυσμένη εκτέλεση κώδικα.
Λίγες ημέρες αργότερα, εντοπίστηκε η ανάγκη να αντικατασταθούν και τα επίσημα Windows packages της PHP λόγω διαφορετικού προβλήματος σε εξωτερική βιβλιοθήκη.
Το χρονολόγιο των εξελίξεων
| Ημερομηνία | Εξέλιξη |
|---|---|
| 21 Οκτωβρίου | Η PHP κυκλοφορεί νέες security releases για τις δύο κρίσιμες ευπάθειες PHP2Shell. Την ίδια ημέρα δημοσιεύονται και διορθώσεις της βιβλιοθήκης Brotli. |
| 23 Οκτωβρίου | Δημοσιεύεται πρόσθετη ενημερωτική οδηγία της PHP για ξεχωριστό, περιορισμένο σενάριο κινδύνου που σχετίζεται με session upload progress. |
| 26 Οκτωβρίου | Η ομάδα PHP διαθέτει ξανά τα επίσημα Windows packages με ενημερωμένη βιβλιοθήκη Brotli 1.2.1. |
Ήταν λανθασμένες οι προηγούμενες διορθώσεις;
Όχι με την έννοια ότι οι διορθώσεις PHP2Shell αναιρέθηκαν.
Η δεύτερη κυκλοφορία δεν τροποποιεί τον ίδιο τον κώδικα της PHP. Χρησιμοποιεί τις ίδιες διορθωμένες εκδόσεις του runtime, αλλά με διαφορετικό σύνολο εξαρτήσεων στα επίσημα Windows binaries.
Αυτό είναι ένα σημαντικό παράδειγμα της ασφάλειας εφοδιαστικής αλυσίδας λογισμικού, γνωστής ως software supply chain security.
Ακόμη και αν το βασικό πρόγραμμα έχει διορθωθεί, ένα συνοδευτικό component μπορεί να εξακολουθεί να περιέχει δική του ευπάθεια.
Οι CVE-2026-109618 και CVE-2026-109619 αφορούν εσωτερικούς μηχανισμούς της PHP. Η CVE-2026-111497 αφορά τον Brotli decoder, μια εξωτερική βιβλιοθήκη που χρησιμοποιείται και από άλλα προϊόντα λογισμικού.
02 · Web Compression
Τι είναι το Brotli και γιατί χρησιμοποιείται σε ιστοσελίδες;
Το Brotli είναι μια τεχνολογία συμπίεσης δεδομένων που χρησιμοποιείται ευρέως στο σύγχρονο web για τη μείωση του μεγέθους μεταφοράς αρχείων και περιεχομένου.
Όταν ένας browser ή μια εφαρμογή ζητά δεδομένα από έναν server, αυτά μπορούν να αποσταλούν συμπιεσμένα.
Έτσι, ο παραλήπτης μεταφέρει λιγότερα δεδομένα μέσω του δικτύου και στη συνέχεια πραγματοποιεί αποσυμπίεση για να αποκτήσει το αρχικό περιεχόμενο.
Πού συναντάμε το Brotli;
- Σε HTML, CSS και JavaScript responses ιστοσελίδων.
- Σε περιβάλλοντα web servers και reverse proxies.
- Σε browsers και εργαλεία επικοινωνίας HTTP.
- Σε εφαρμογές που πραγματοποιούν αιτήματα προς APIs.
- Σε βιβλιοθήκες και runtimes που επεξεργάζονται συμπιεσμένα δεδομένα.
Τι σημαίνει το Content-Encoding: br;
Όταν ένα HTTP response περιλαμβάνει την ένδειξη
Content-Encoding: br,
αυτό σημαίνει ότι το περιεχόμενο χρησιμοποιεί συμπίεση Brotli.
Η εφαρμογή ή ο browser που λαμβάνει τα δεδομένα χρειάζεται να τα αποσυμπιέσει πριν από την κανονική επεξεργασία τους, εφόσον έχει επιλεγεί η αντίστοιχη λειτουργία.
Γιατί η αποσυμπίεση μπορεί να γίνει πρόβλημα ασφαλείας;
Η αποσυμπίεση δεν είναι μια απλή μεταφορά δεδομένων. Είναι μια διαδικασία που αναλύει τη δομή ενός συμπιεσμένου αρχείου ή stream και δημιουργεί το αντίστοιχο περιεχόμενο στη μνήμη.
Αν υπάρχει σφάλμα στον κώδικα του decoder, ειδικά διαμορφωμένα δεδομένα ενδέχεται να προκαλέσουν απροσδόκητη συμπεριφορά και αλλοίωση μνήμης.
Ο συγκεκριμένος κίνδυνος προκύπτει από ευάλωτες εκδόσεις της βιβλιοθήκης και από την επεξεργασία μη έμπιστων δεδομένων. Η χρήση διορθωμένης έκδοσης αποτελεί την ουσιαστική αντιμετώπιση.
03 · CVE-2026-111497
Πώς λειτουργεί η κρίσιμη ευπάθεια CVE-2026-111497;
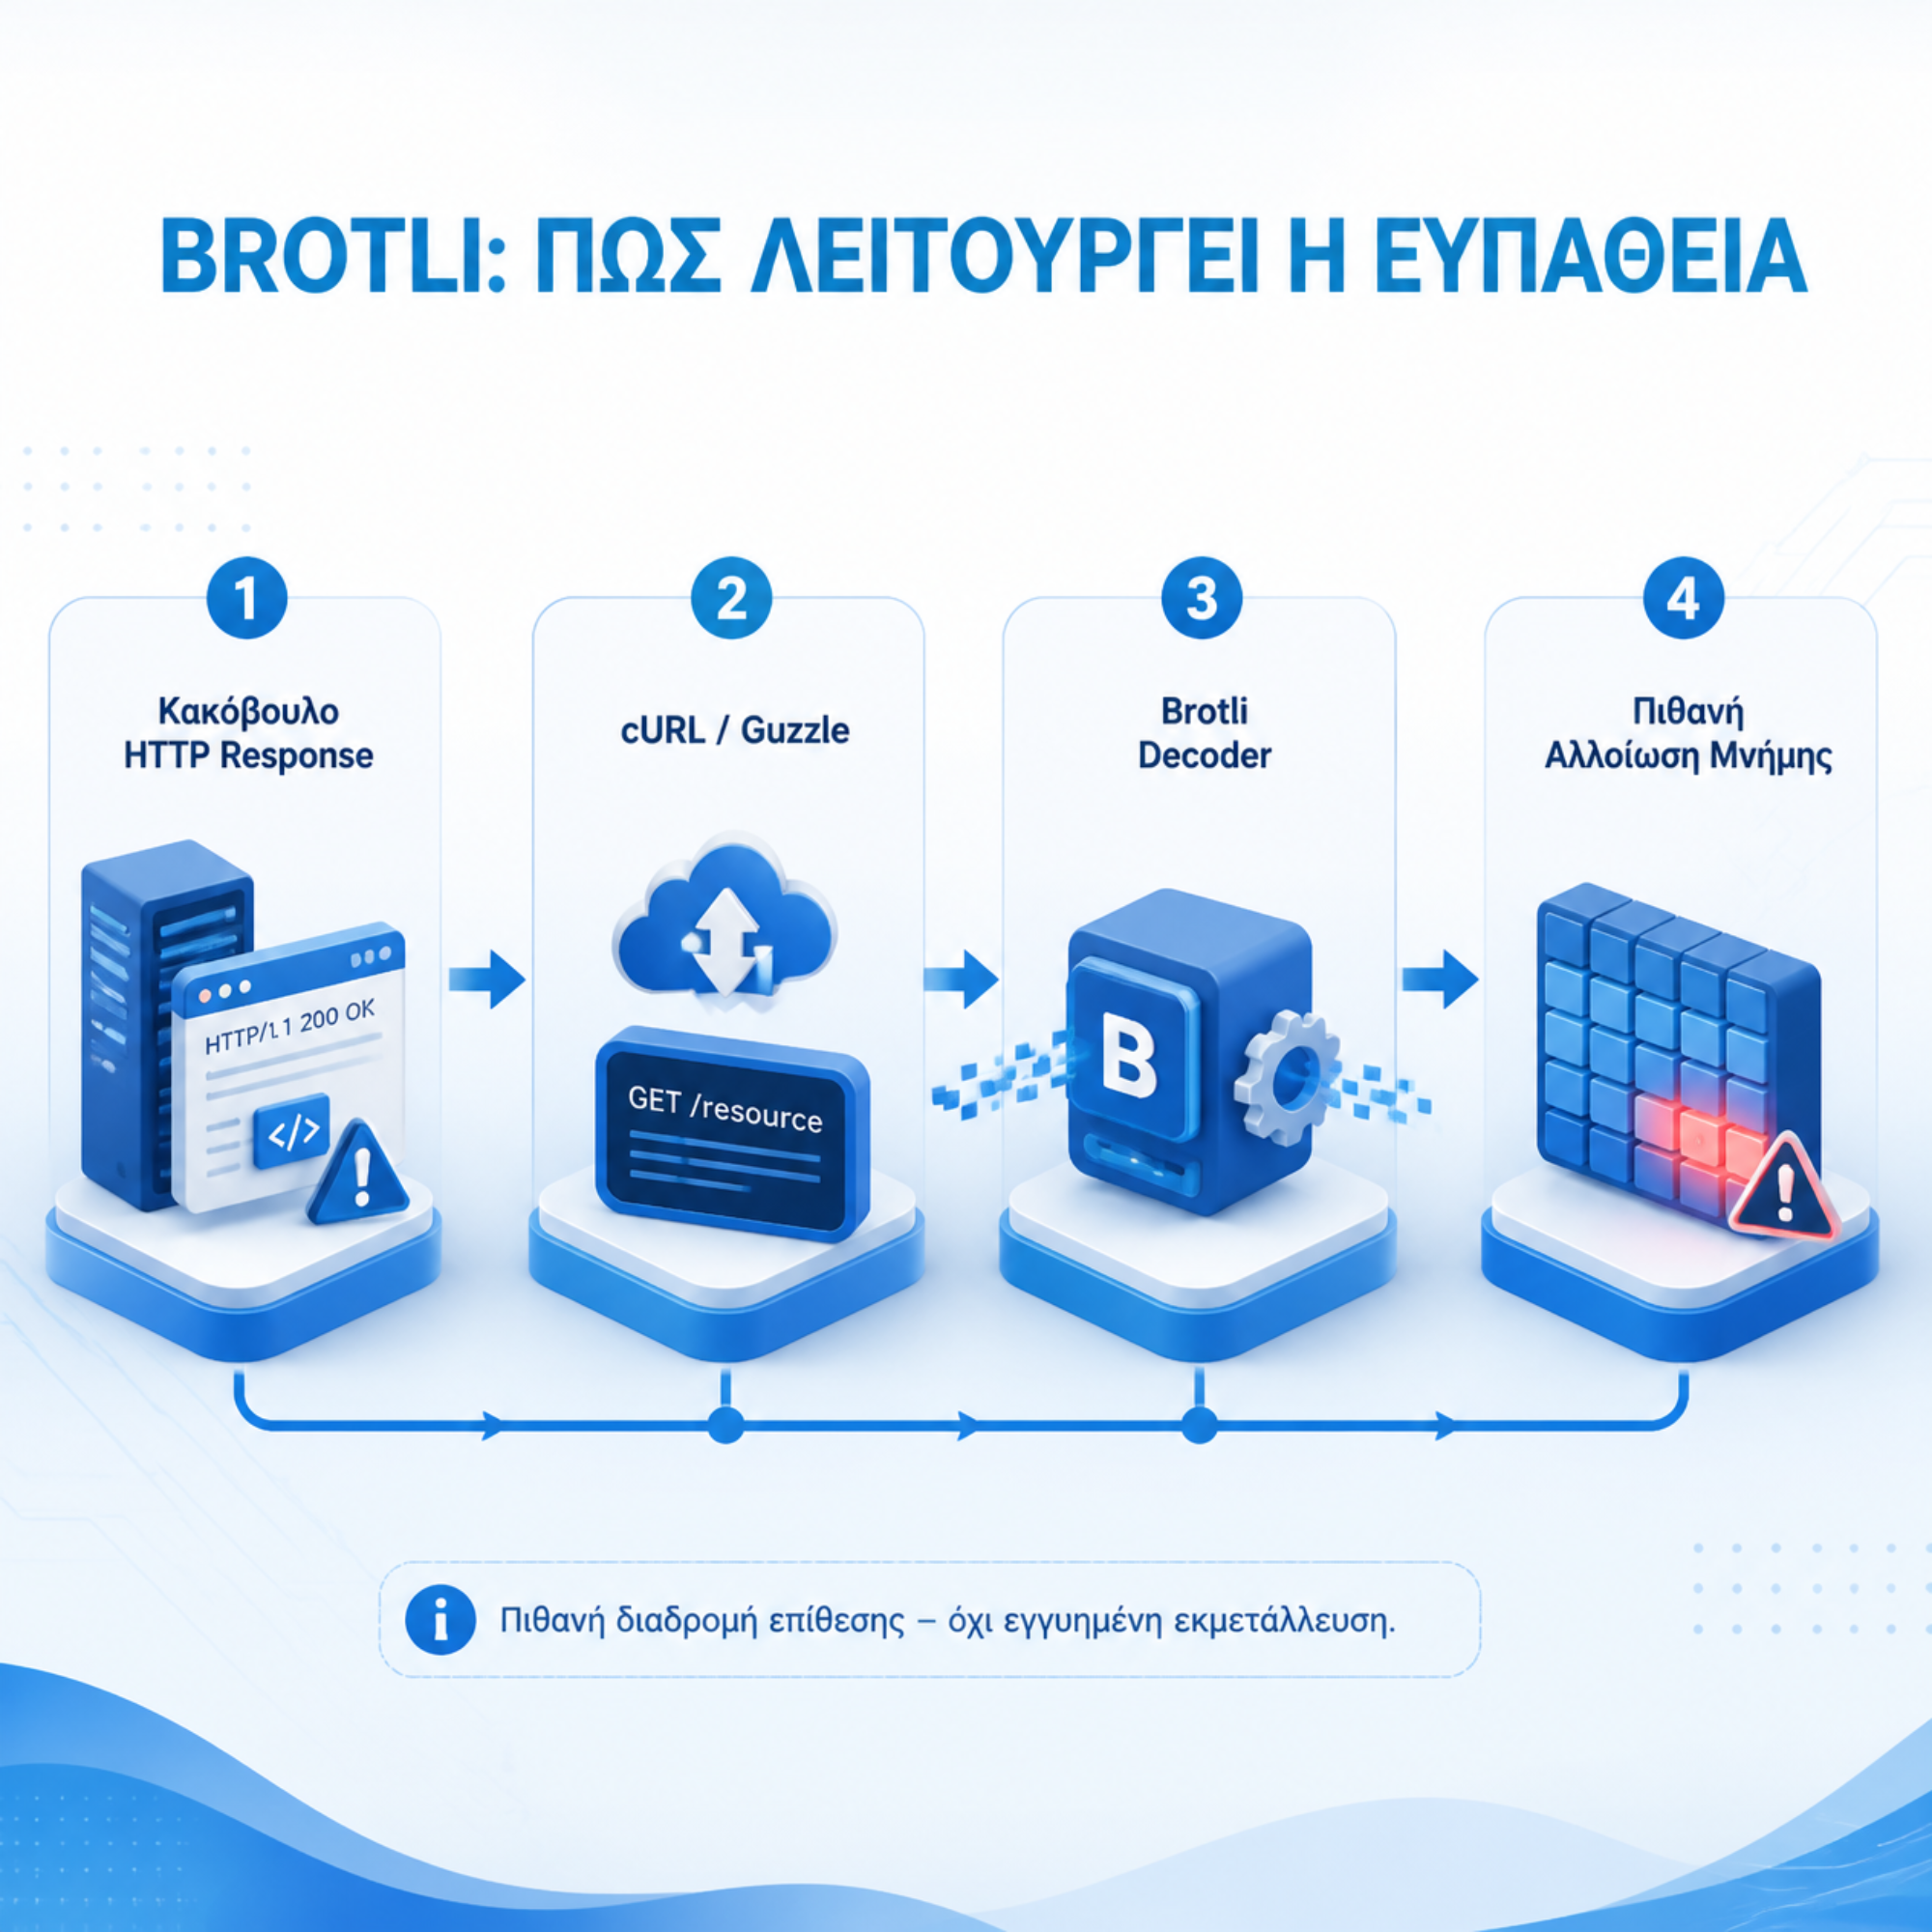
Η ευπάθεια αφορά ένα σφάλμα εγγραφής δεδομένων εκτός των προβλεπόμενων ορίων μνήμης στον Brotli decoder.
Ο τεχνικός όρος είναι out-of-bounds write.
Αυτό σημαίνει ότι κατά την επεξεργασία ειδικά διαμορφωμένων συμπιεσμένων δεδομένων μπορεί να υπάρξει εγγραφή σε περιοχή μνήμης στην οποία δεν θα έπρεπε να πραγματοποιηθεί εγγραφή.
Ποιες είναι οι πιθανές συνέπειες;
Πόσο σοβαρή είναι η ευπάθεια;
Η CVE-2026-111497 έχει αξιολόγηση 9,2/10 στο CVSS v4.0 στη σχετική καταχώριση του GitHub Advisory Database.
Η Red Hat την αξιολογεί με 8,1/10 στο CVSS v3.1.
Οι δύο αξιολογήσεις χρησιμοποιούν διαφορετικές εκδόσεις του συστήματος CVSS και δεν πρέπει να αντιμετωπίζονται ως απευθείας συγκρίσιμες μετρήσεις.
Έχουν πραγματοποιηθεί πραγματικές επιθέσεις;
Έχουν δημοσιευτεί τεχνικές αναλύσεις και ερευνητικές δοκιμές εκμετάλλευσης της ευπάθειας σε άλλα περιβάλλοντα λογισμικού.
Ωστόσο, η επίσημη ανακοίνωση των νέων PHP Windows builds δεν αναφέρει επιβεβαιωμένες πραγματικές επιθέσεις εναντίον PHP εγκαταστάσεων.
Είναι σημαντικό να διακρίνουμε μια αποδεδειγμένη τεχνική δυνατότητα από ένα επιβεβαιωμένο περιστατικό παραβίασης.
Η δυνατότητα εκμετάλλευσης εξαρτάται από τη συγκεκριμένη βιβλιοθήκη, την εφαρμογή, τον τρόπο λήψης δεδομένων και τη διαδρομή αποσυμπίεσης. Η υψηλή βαθμολογία δικαιολογεί άμεση αξιολόγηση και ενημέρωση, όχι αυθαίρετα συμπεράσματα ότι κάθε ιστοσελίδα έχει παραβιαστεί.
04 · Affected Applications
Ποιες ιστοσελίδες, εφαρμογές και servers επηρεάζονται;
Το γεγονός ότι μια εφαρμογή χρησιμοποιεί PHP δεν σημαίνει αυτομάτως ότι μπορεί να εκμεταλλευτεί κάποιος τη συγκεκριμένη ευπάθεια.
Για την περίπτωση των επίσημων PHP Windows builds, σημαντικό ρόλο παίζει η χρήση του cURL extension σε συνδυασμό με την αυτόματη αποσυμπίεση HTTP responses.
Περιβάλλοντα που χρειάζονται έλεγχο
Επηρεάζεται κάθε WordPress ιστοσελίδα;
Όχι.
Το WordPress χρησιμοποιεί PHP, αλλά αυτό δεν αρκεί για να συμπεράνουμε ότι μια συγκεκριμένη εγκατάσταση είναι εκμεταλλεύσιμη μέσω της CVE-2026-111497.
Χρειάζεται να εξεταστεί το λειτουργικό σύστημα, η προέλευση της PHP, οι ενσωματωμένες βιβλιοθήκες και ο τρόπος με τον οποίο εκτελούνται εξωτερικά HTTP requests.
Πρέπει να αλλάξω CMS ή framework;
Όχι εξαιτίας αυτής της ανακοίνωσης.
Η ενημέρωση αφορά τη βιβλιοθήκη που χρησιμοποιεί το runtime ή ένα άλλο τμήμα της εφαρμογής. Η αλλαγή από WordPress σε διαφορετικό CMS δεν αποτελεί από μόνη της τεχνική λύση.
Είναι «ποια έκδοση PHP και ποιες βιβλιοθήκες εκτελούνται πραγματικά στον server μου, και πώς επεξεργάζονται δεδομένα από εξωτερικές πηγές;».
05 · Official Security Builds
Ποιες εκδόσεις PHP διορθώνουν τη νέα ευπάθεια στα Windows;
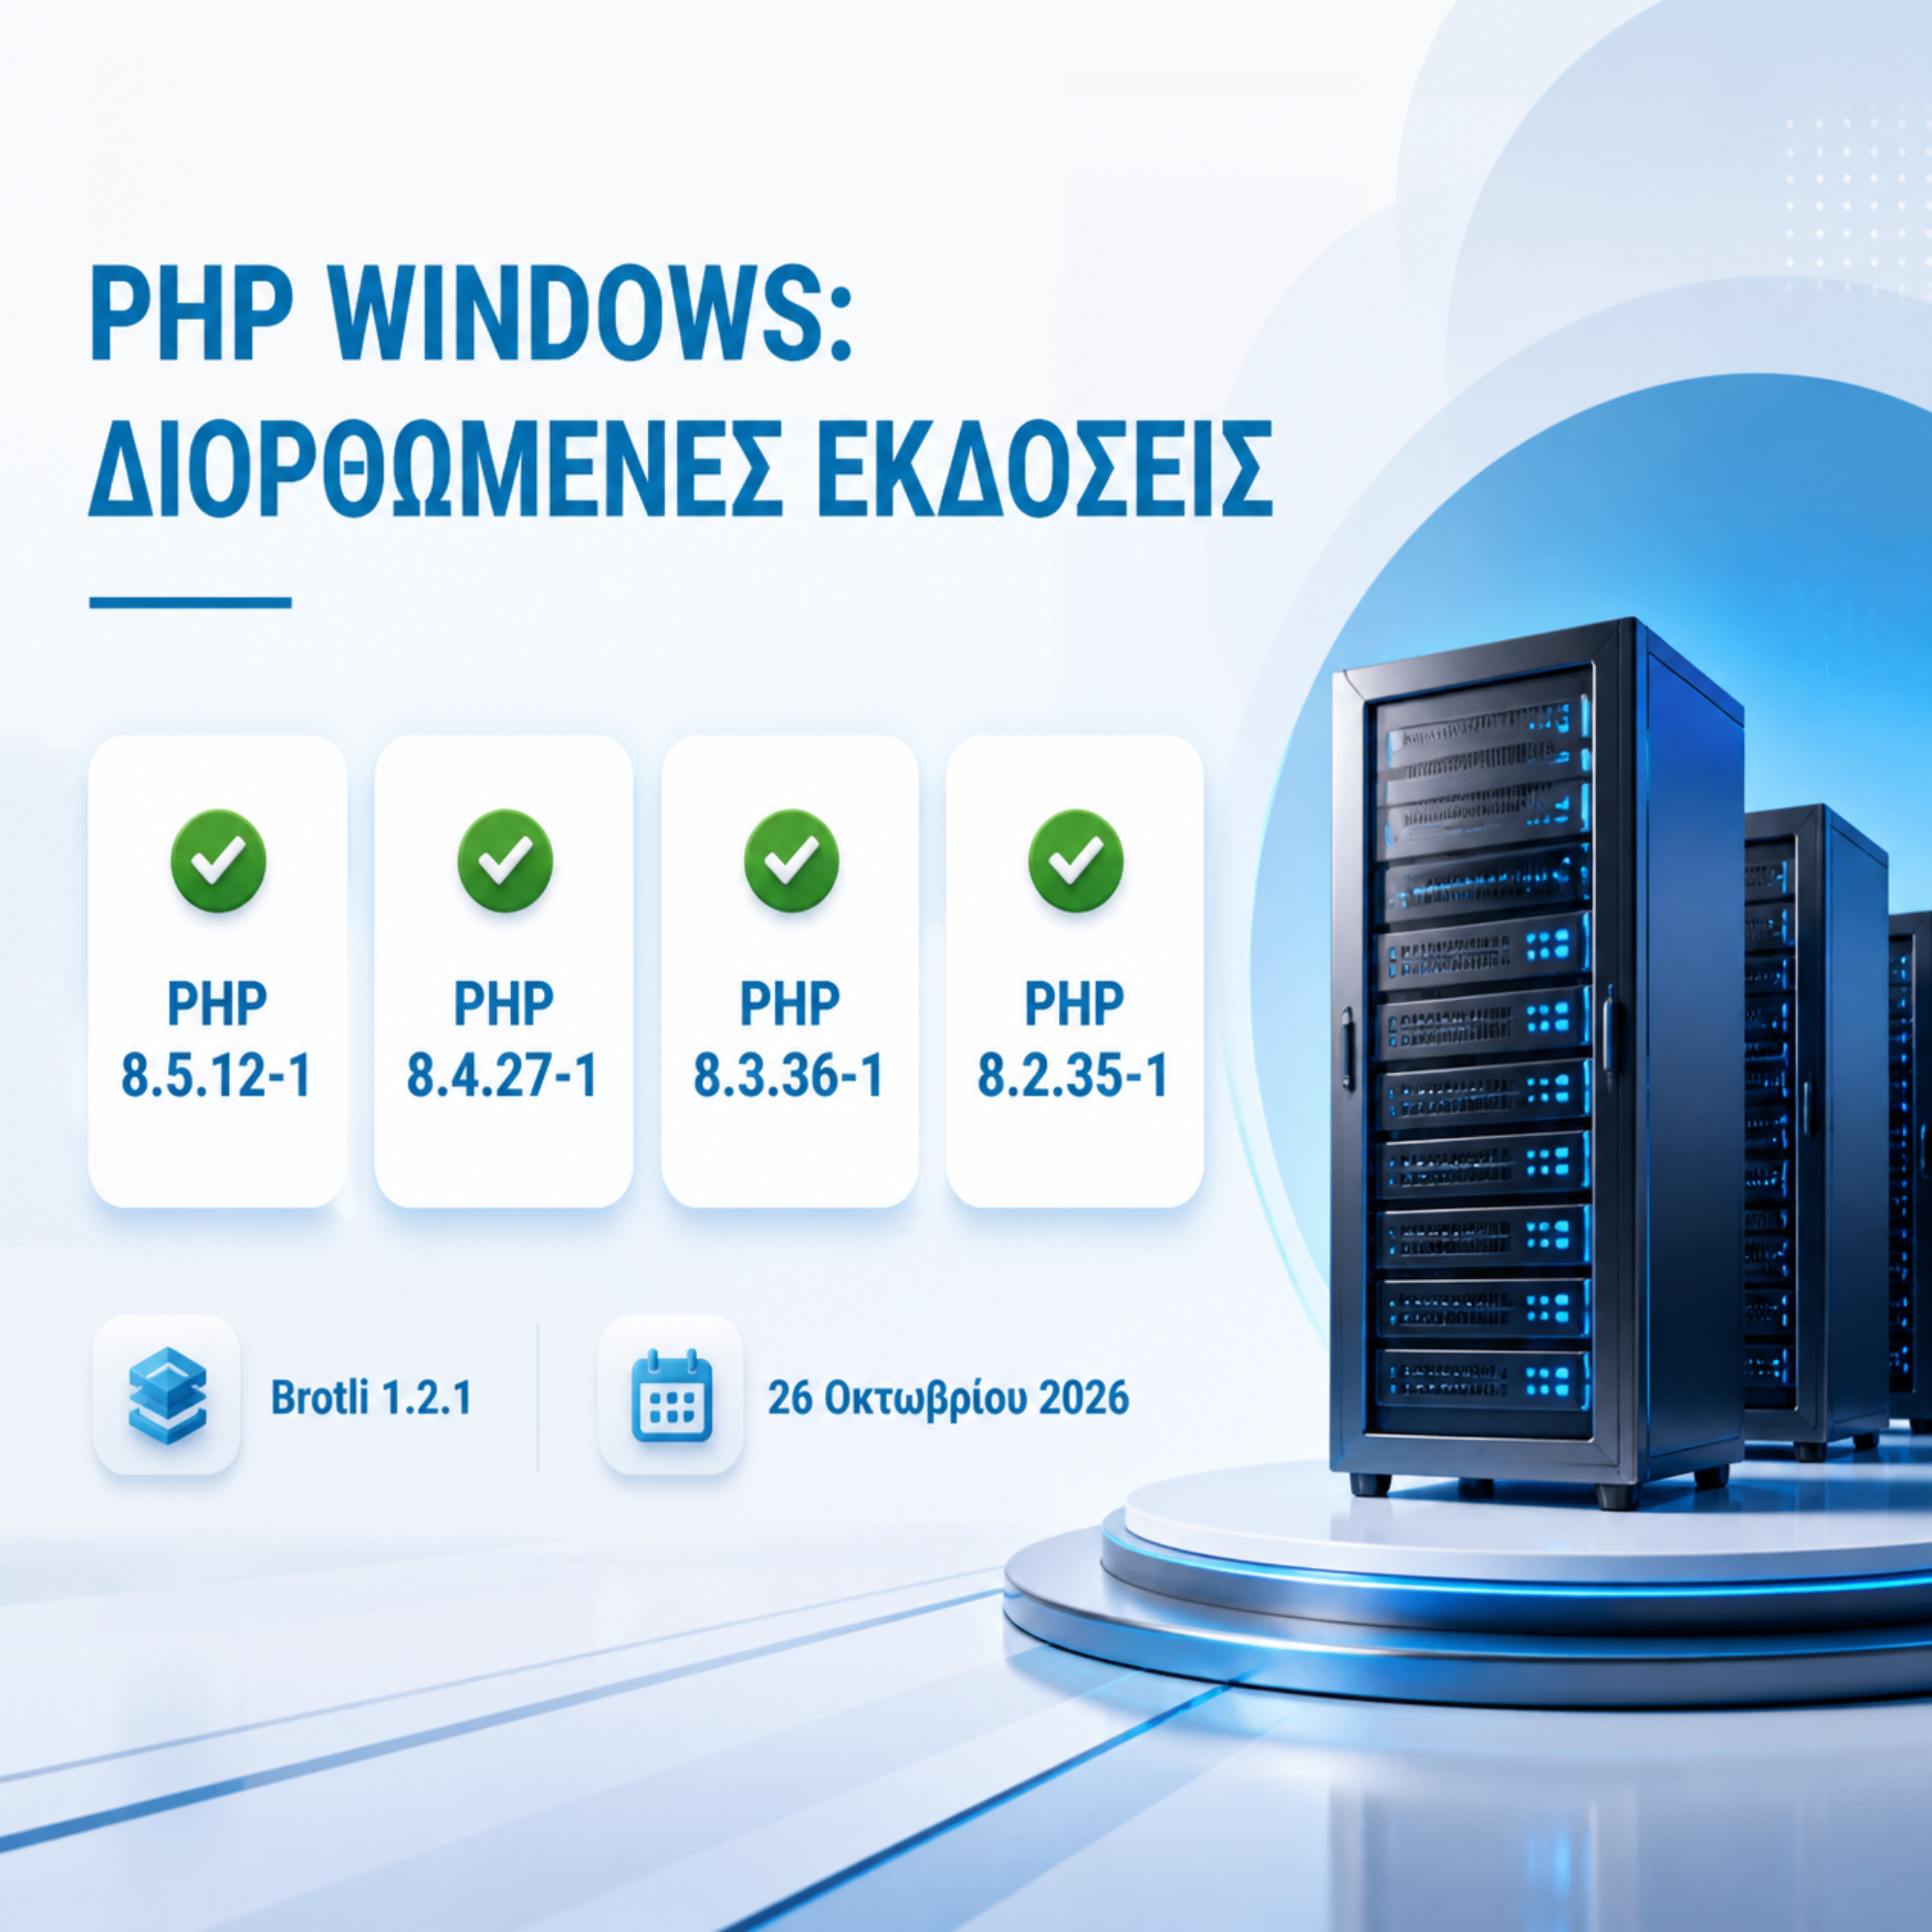
Η PHP δημοσίευσε τέσσερα ανανεωμένα Windows builds στις 26 Οκτωβρίου 2026, διατηρώντας αμετάβλητη την έκδοση του ίδιου του PHP runtime.
| Κλάδος PHP | Προηγούμενο Windows build | Νέο Windows build |
|---|---|---|
| PHP 8.5 | 8.5.12 | 8.5.12-1 |
| PHP 8.4 | 8.4.27 | 8.4.27-1 |
| PHP 8.3 | 8.3.36 | 8.3.36-1 |
| PHP 8.2 | 8.2.35 | 8.2.35-1 |
Τι σημαίνει το -1 στο τέλος;
Η κατάληξη -1 δεν δηλώνει νέα έκδοση της γλώσσας PHP.
Δηλώνει ότι το Windows package δημιουργήθηκε ξανά με ενημερωμένες εξαρτήσεις.
Στη συγκεκριμένη περίπτωση, τα νέα πακέτα περιλαμβάνουν τη διορθωμένη έκδοση Brotli 1.2.1.
Γιατί αυτό είναι ιδιαίτερα σημαντικό;
Ένας διαχειριστής που εγκατέστησε το PHP 8.5.12 στις 21 Οκτωβρίου μπορεί να θεωρεί ότι διαθέτει ήδη την πιο πρόσφατη έκδοση.
Όμως το νέο Windows package 8.5.12-1 περιλαμβάνει μια επιπλέον διόρθωση που δεν αποτυπώνεται στον αριθμό έκδοσης του PHP runtime.
Επομένως, ο έλεγχος μόνο του αριθμού 8.5.12 δεν επιβεβαιώνει ποιο από τα δύο Windows packages έχει εγκατασταθεί.
Οι προηγούμενες διορθώσεις PHP2Shell εξακολουθούν να ισχύουν;
Ναι.
Τα ανανεωμένα Windows builds βασίζονται στις ίδιες διορθωμένες PHP source releases. Συνεπώς, διατηρούν τις διορθώσεις των κρίσιμων ευπαθειών της 21ης Οκτωβρίου και προσθέτουν τη διορθωμένη εξάρτηση Brotli.
Για επίσημη εγκατάσταση PHP στα Windows, αναζητήστε το αντίστοιχο package που κυκλοφόρησε στις 26 Οκτωβρίου 2026, με κατάληξη -1. Ελέγξτε επίσης τον τύπο του build, την αρχιτεκτονική, την προέλευση του αρχείου και το επίσημο SHA-256 hash.
06 · cURL & HTTP Clients
Τι σχέση έχουν το cURL, το Guzzle και τα εξωτερικά APIs με την ευπάθεια;
Το πιο σημαντικό τεχνικό χαρακτηριστικό αυτής της υπόθεσης είναι ο τρόπος με τον οποίο μια PHP εφαρμογή μπορεί να ενεργοποιήσει τη διαδικασία αποσυμπίεσης ευάλωτων δεδομένων.
Η επίσημη ανακοίνωση της PHP αναφέρει ότι η ευάλωτη λειτουργία μπορεί να προσεγγιστεί μέσω του cURL extension όταν είναι ενεργοποιημένη η αυτόματη αποσυμπίεση HTTP responses.
Τι είναι το cURL;
Το cURL είναι ένα ευρέως χρησιμοποιούμενο εργαλείο και βιβλιοθήκη επικοινωνίας μέσω δικτύου.
Στο περιβάλλον PHP χρησιμοποιείται συχνά για την πραγματοποίηση HTTP requests προς εξωτερικά APIs, υπηρεσίες και websites.
Το cURL δεν ενεργοποιεί από μόνο του την αυτόματη αποσυμπίεση HTTP responses στην προεπιλεγμένη διαμόρφωσή του.
Ωστόσο, εφαρμογές και βιβλιοθήκες HTTP clients μπορούν να ενεργοποιήσουν τη σχετική λειτουργία.
Τι κάνει το CURLOPT_ENCODING;
Στην PHP, η επιλογή CURLOPT_ENCODING μπορεί να χρησιμοποιηθεί για τη διαχείριση του HTTP response compression.
Όταν η εφαρμογή ενεργοποιεί την αυτόματη αποσυμπίεση και λαμβάνει δεδομένα σε υποστηριζόμενη μορφή Brotli, το cURL μπορεί να χρησιμοποιήσει τον αντίστοιχο decoder.
Εφόσον το εγκατεστημένο Windows package περιλαμβάνει ευάλωτη έκδοση της βιβλιοθήκης και η εφαρμογή επεξεργαστεί κατάλληλα διαμορφωμένα δεδομένα, μπορεί να προκύψει η ευάλωτη διαδρομή.
Τι είναι το Guzzle;
Το Guzzle είναι μια δημοφιλής PHP βιβλιοθήκη για την πραγματοποίηση HTTP requests. Χρησιμοποιείται σε πολλές εφαρμογές και έργα που βασίζονται στο οικοσύστημα PHP.
Σύμφωνα με την επίσημη τεκμηρίωσή του, η επιλογή decode_content είναι ενεργοποιημένη από προεπιλογή.
Αυτό σημαίνει ότι η βιβλιοθήκη μπορεί να πραγματοποιεί αυτόματη αποσυμπίεση HTTP responses, ανάλογα με τον handler και τη διαμόρφωση που χρησιμοποιούνται.
Ο πραγματικός κίνδυνος εξαρτάται από την έκδοση και προέλευση των βιβλιοθηκών, τον επιλεγμένο HTTP handler, τη διαμόρφωση του client και το εάν επεξεργάζονται μη έμπιστα δεδομένα Brotli.
Πώς θα μπορούσε να εμφανιστεί ο κίνδυνος σε μια επαγγελματική εφαρμογή;
Ας υποθέσουμε ότι ένα σύστημα κρατήσεων πραγματοποιεί αυτόματα αιτήματα προς εξωτερική υπηρεσία.
Η υπηρεσία επιστρέφει ένα συμπιεσμένο HTTP response, το οποίο η εφαρμογή αποσυμπιέζει και επεξεργάζεται.
Εάν ο απομακρυσμένος server είναι κακόβουλος ή έχει παραβιαστεί και επιστρέψει ειδικά διαμορφωμένο Brotli stream, η διαδικασία αποσυμπίεσης μπορεί να ενεργοποιήσει το συγκεκριμένο σφάλμα σε ευάλωτο περιβάλλον.
Πρόκειται για ενδεικτικό σενάριο κινδύνου και όχι για επιβεβαιωμένο περιστατικό σε συγκεκριμένο σύστημα κρατήσεων.
Δεν αρκεί να υπάρχει εγκατεστημένη η βιβλιοθήκη. Χρειάζεται και μια διαδρομή μέσω της οποίας η εφαρμογή επεξεργάζεται δεδομένα που μπορούν να ελεγχθούν από μη έμπιστη πηγή.
07 · Windows Server Audit
Πώς ελέγχουμε αν ένας Windows server χρησιμοποιεί το σωστό PHP build;
Η νέα ενημέρωση δημιουργεί μια ιδιαίτερη δυσκολία: ο αριθμός έκδοσης της PHP παραμένει ο ίδιος πριν και μετά την αλλαγή.
Για αυτό χρειάζεται έλεγχος όχι μόνο του runtime, αλλά και του πακέτου από το οποίο εγκαταστάθηκε.
Βήμα 1 — Ελέγξτε την έκδοση PHP
Σε Windows Command Prompt ή PowerShell μπορείτε να εκτελέσετε:
php -vΗ εντολή δείχνει την έκδοση PHP που χρησιμοποιείται από το συγκεκριμένο terminal.
Ωστόσο, ένα αποτέλεσμα όπως PHP 8.5.12 δεν αποδεικνύει ότι έχει εγκατασταθεί το νέο Windows package 8.5.12-1.
Βήμα 2 — Βρείτε το PHP binary
Ελέγξτε ποιες εγκαταστάσεις PHP είναι διαθέσιμες στο περιβάλλον σας.
where phpΗ εντολή εμφανίζει τα PHP executables που βρίσκονται στο PATH.
Εάν υπάρχουν πολλές εγκαταστάσεις PHP, πρέπει να ελεγχθεί η πραγματική διαδρομή που χρησιμοποιεί κάθε εφαρμογή.
Για παράδειγμα, η PHP που εκτελείται από το terminal μπορεί να διαφέρει από την PHP που χρησιμοποιεί ένας IIS server μέσω FastCGI.
Βήμα 3 — Ελέγξτε το αρχείο του Windows build
Οι νέες επίσημες εκδόσεις διακρίνονται από την κατάληξη -1 στο όνομα του Windows package.
Ένα ενδεικτικό όνομα αρχείου είναι:
php-8.5.12-1-nts-Win32-vs17-x64.zipΤο συγκεκριμένο όνομα περιλαμβάνει πληροφορίες για την έκδοση PHP, το package rebuild, τον τύπο thread safety και την αρχιτεκτονική.
Βήμα 4 — Επαληθεύστε το SHA-256
Η επίσημη σελίδα λήψεων της PHP παρέχει SHA-256 hashes για τα διαθέσιμα πακέτα.
Μπορείτε να συγκρίνετε το hash του αρχείου που κατεβάσατε με εκείνο που δημοσιεύεται στην επίσημη σελίδα λήψεων.
Get-FileHash -Algorithm SHA256 -LiteralPath "C:\Downloads\php-8.5.12-1-nts-Win32-vs17-x64.zip"Αντικαταστήστε τη διαδρομή με εκείνη του πραγματικού αρχείου που έχετε κατεβάσει.
Το αποτέλεσμα πρέπει να συγκριθεί με το SHA-256 του ακριβώς αντίστοιχου πακέτου στο PHP.net.
Η ταυτοποίηση του αρχείου λήψης δεν αρκεί από μόνη της για να αποδείξει ότι η συγκεκριμένη έκδοση χρησιμοποιείται ήδη από τον ενεργό web server.
Βήμα 5 — Επιβεβαιώστε το ενεργό runtime
Μετά την ενημέρωση πρέπει να ελεγχθούν οι ρυθμίσεις της εφαρμογής και του web server, ώστε να επιβεβαιωθεί ότι χρησιμοποιούνται τα νέα binaries.
Αν απαιτείται, πραγματοποιήστε ελεγχόμενη επανεκκίνηση των σχετικών υπηρεσιών σύμφωνα με τη διαμόρφωση του περιβάλλοντος.
Πριν από οποιαδήποτε αλλαγή απαιτείται backup, έλεγχος αρχιτεκτονικής και thread safety, συμβατότητα extensions και δυνατότητα ασφαλούς επαναφοράς σε περίπτωση αποτυχίας.
08 · Linux & Hosting Infrastructure
Τι ισχύει για Linux VPS, WordPress, cPanel και hosting providers;
Η νέα ανακοίνωση της PHP αφορά συγκεκριμένα τα επίσημα Windows packages, αλλά η υποκείμενη ευπάθεια του Brotli δεν περιορίζεται στα Windows.
Linux VPS και dedicated servers
Εάν η PHP λειτουργεί σε Linux, δεν χρειάζεται να εγκαταστήσετε τα Windows packages με κατάληξη -1.
Ωστόσο, πρέπει να εξετάσετε εάν ο server ή οι εφαρμογές χρησιμοποιούν επηρεαζόμενες εκδόσεις του Brotli decoder.
Η κατάσταση εξαρτάται από τα πακέτα που παρέχει η διανομή Linux, τις βιβλιοθήκες που χρησιμοποιούνται και τυχόν security backports.
Η σωστή διαδικασία είναι ο έλεγχος των επίσημων security advisories του λειτουργικού συστήματος και των σχετικών packages.
cPanel, Plesk, Virtualmin και άλλα panels
Το control panel δεν αποτελεί από μόνο του ένδειξη ότι μια εφαρμογή επηρεάζεται ή είναι προστατευμένη.
Ένας server μπορεί να χρησιμοποιεί διαφορετικά PHP binaries, εξωτερικές βιβλιοθήκες και ανεξάρτητα runtimes.
Επομένως, η επιβεβαίωση πρέπει να γίνεται για το πραγματικό περιβάλλον εκτέλεσης και για τις εξαρτήσεις που χρησιμοποιεί.
Τι ισχύει για shared hosting;
Σε ένα shared hosting περιβάλλον, οι ενημερώσεις των system-level βιβλιοθηκών συνήθως πραγματοποιούνται από τον πάροχο.
Ο διαχειριστής της ιστοσελίδας πρέπει να ενημερωθεί εάν οι χρησιμοποιούμενες εκδόσεις επηρεάζονται και αν έχει ήδη εγκατασταθεί σχετική διόρθωση.
Αρκεί μια ενημέρωση του WordPress;
Όχι.
Το WordPress core, τα plugins και τα themes πρέπει να παραμένουν ενημερωμένα, αλλά η CVE-2026-111497 δεν διορθώνεται αυτομάτως με μια συνηθισμένη ενημέρωση του WordPress.
Η επιδιόρθωση πρέπει να εφαρμοστεί στο επηρεαζόμενο component που πραγματικά χρησιμοποιείται από το runtime ή την εφαρμογή.
Τι γίνεται με το Cloudflare;
Η χρήση Cloudflare μπορεί να προσφέρει πρόσθετα επίπεδα προστασίας σε μια ιστοσελίδα, ανάλογα με τη διαμόρφωση.
Δεν αντικαθιστά όμως την ενημέρωση μιας ευάλωτης βιβλιοθήκης αποσυμπίεσης, ειδικά όταν ο κίνδυνος αφορά εξερχόμενα αιτήματα της εφαρμογής προς εξωτερικούς servers.
Το πρώτο αφορά τα επίσημα Windows packages της PHP. Το δεύτερο αφορά την ευρύτερη παρουσία της ευάλωτης βιβλιοθήκης σε εφαρμογές και συστήματα διαφορετικών λειτουργικών περιβαλλόντων.
09 · Security Mitigations
Πώς μπορείτε να μειώσετε προσωρινά τον κίνδυνο μέχρι την ενημέρωση;
Η ασφαλέστερη λύση είναι η εγκατάσταση του διορθωμένου λογισμικού. Όταν αυτό δεν μπορεί να πραγματοποιηθεί άμεσα, μπορούν να εξεταστούν προσωρινά μέτρα περιορισμού της έκθεσης.
Η επίσημη ανακοίνωση της PHP δεν παρέχει πλήρες εναλλακτικό workaround για τις επηρεαζόμενες Windows εγκαταστάσεις.
Για αυτό η προσωρινή αντιμετώπιση πρέπει να πραγματοποιείται με προσοχή και να μην θεωρείται ισοδύναμη με την εγκατάσταση security patch.
1. Ελέγξτε την αυτόματη αποσυμπίεση
Οι developers πρέπει να εξετάσουν αν η εφαρμογή τους επιτρέπει την αυτόματη επεξεργασία Brotli-compressed responses μέσω HTTP clients.
Μέχρι την αναβάθμιση, μπορεί να εξεταστεί η προσωρινή απενεργοποίηση της αυτόματης αποσυμπίεσης μη έμπιστου περιεχομένου.
2. Προσωρινή ρύθμιση Guzzle
Σύμφωνα με την επίσημη τεκμηρίωση του Guzzle, η επιλογή
decode_content
μπορεί να οριστεί σε false.
$response = $client->request('GET', $url, [
    'decode_content' => false,
]);
Η ρύθμιση αυτή απενεργοποιεί την αυτόματη αποσυμπίεση του response.
Δεν περιορίζεται αποκλειστικά στο Brotli. Μπορεί να επηρεάσει και την επεξεργασία responses που χρησιμοποιούν gzip ή άλλα υποστηριζόμενα formats.
Για αυτό πρέπει να αξιολογηθεί η συμπεριφορά της εφαρμογής και να πραγματοποιηθούν δοκιμές πριν από οποιαδήποτε εφαρμογή σε παραγωγικό περιβάλλον.
3. Έλεγχος ρυθμίσεων cURL
Εξετάστε αν η εφαρμογή ή η βιβλιοθήκη HTTP client ενεργοποιεί τη λειτουργία αυτόματης αποσυμπίεσης μέσω του CURLOPT_ENCODING.
Η κατάργηση ή τροποποίηση αυτής της συμπεριφοράς μπορεί να μειώσει την έκθεση στη συγκεκριμένη διαδρομή, αλλά πρέπει να αξιολογείται συνολικά.
Ένας απομακρυσμένος server μπορεί να επιστρέψει Brotli-compressed περιεχόμενο ακόμη και αν ο client δεν το ζήτησε ρητά. Χρειάζεται έλεγχος της πραγματικής συμπεριφοράς αποσυμπίεσης.
4. Περιορίστε μη απαραίτητα εξωτερικά requests
Ελέγξτε αν υπάρχουν προγραμματισμένες διεργασίες ή integrations που πραγματοποιούν αιτήματα προς μη έμπιστες υπηρεσίες χωρίς πραγματική επιχειρησιακή ανάγκη.
Η προσωρινή απενεργοποίηση μη απαραίτητων συνδέσεων μπορεί να περιορίσει την έκθεση μέχρι να ολοκληρωθεί η ενημέρωση.
5. Παρακολουθήστε πιθανά προβλήματα
Εξετάστε εφαρμογές και servers για ασυνήθιστα crashes, προβλήματα διαθεσιμότητας και σφάλματα κατά την επεξεργασία εξωτερικών HTTP responses.
Τέτοιες ενδείξεις δεν αποδεικνύουν από μόνες τους εκμετάλλευση της συγκεκριμένης CVE, αλλά μπορούν να βοηθήσουν στην τεχνική διερεύνηση.
Αν μια εγκατάσταση χρησιμοποιεί ευάλωτη έκδοση Brotli, η προτεραιότητα παραμένει η εφαρμογή του επίσημου patch και η επιβεβαίωση ότι η διορθωμένη βιβλιοθήκη χρησιμοποιείται από την ενεργή εφαρμογή.
10 · Security Action Plan
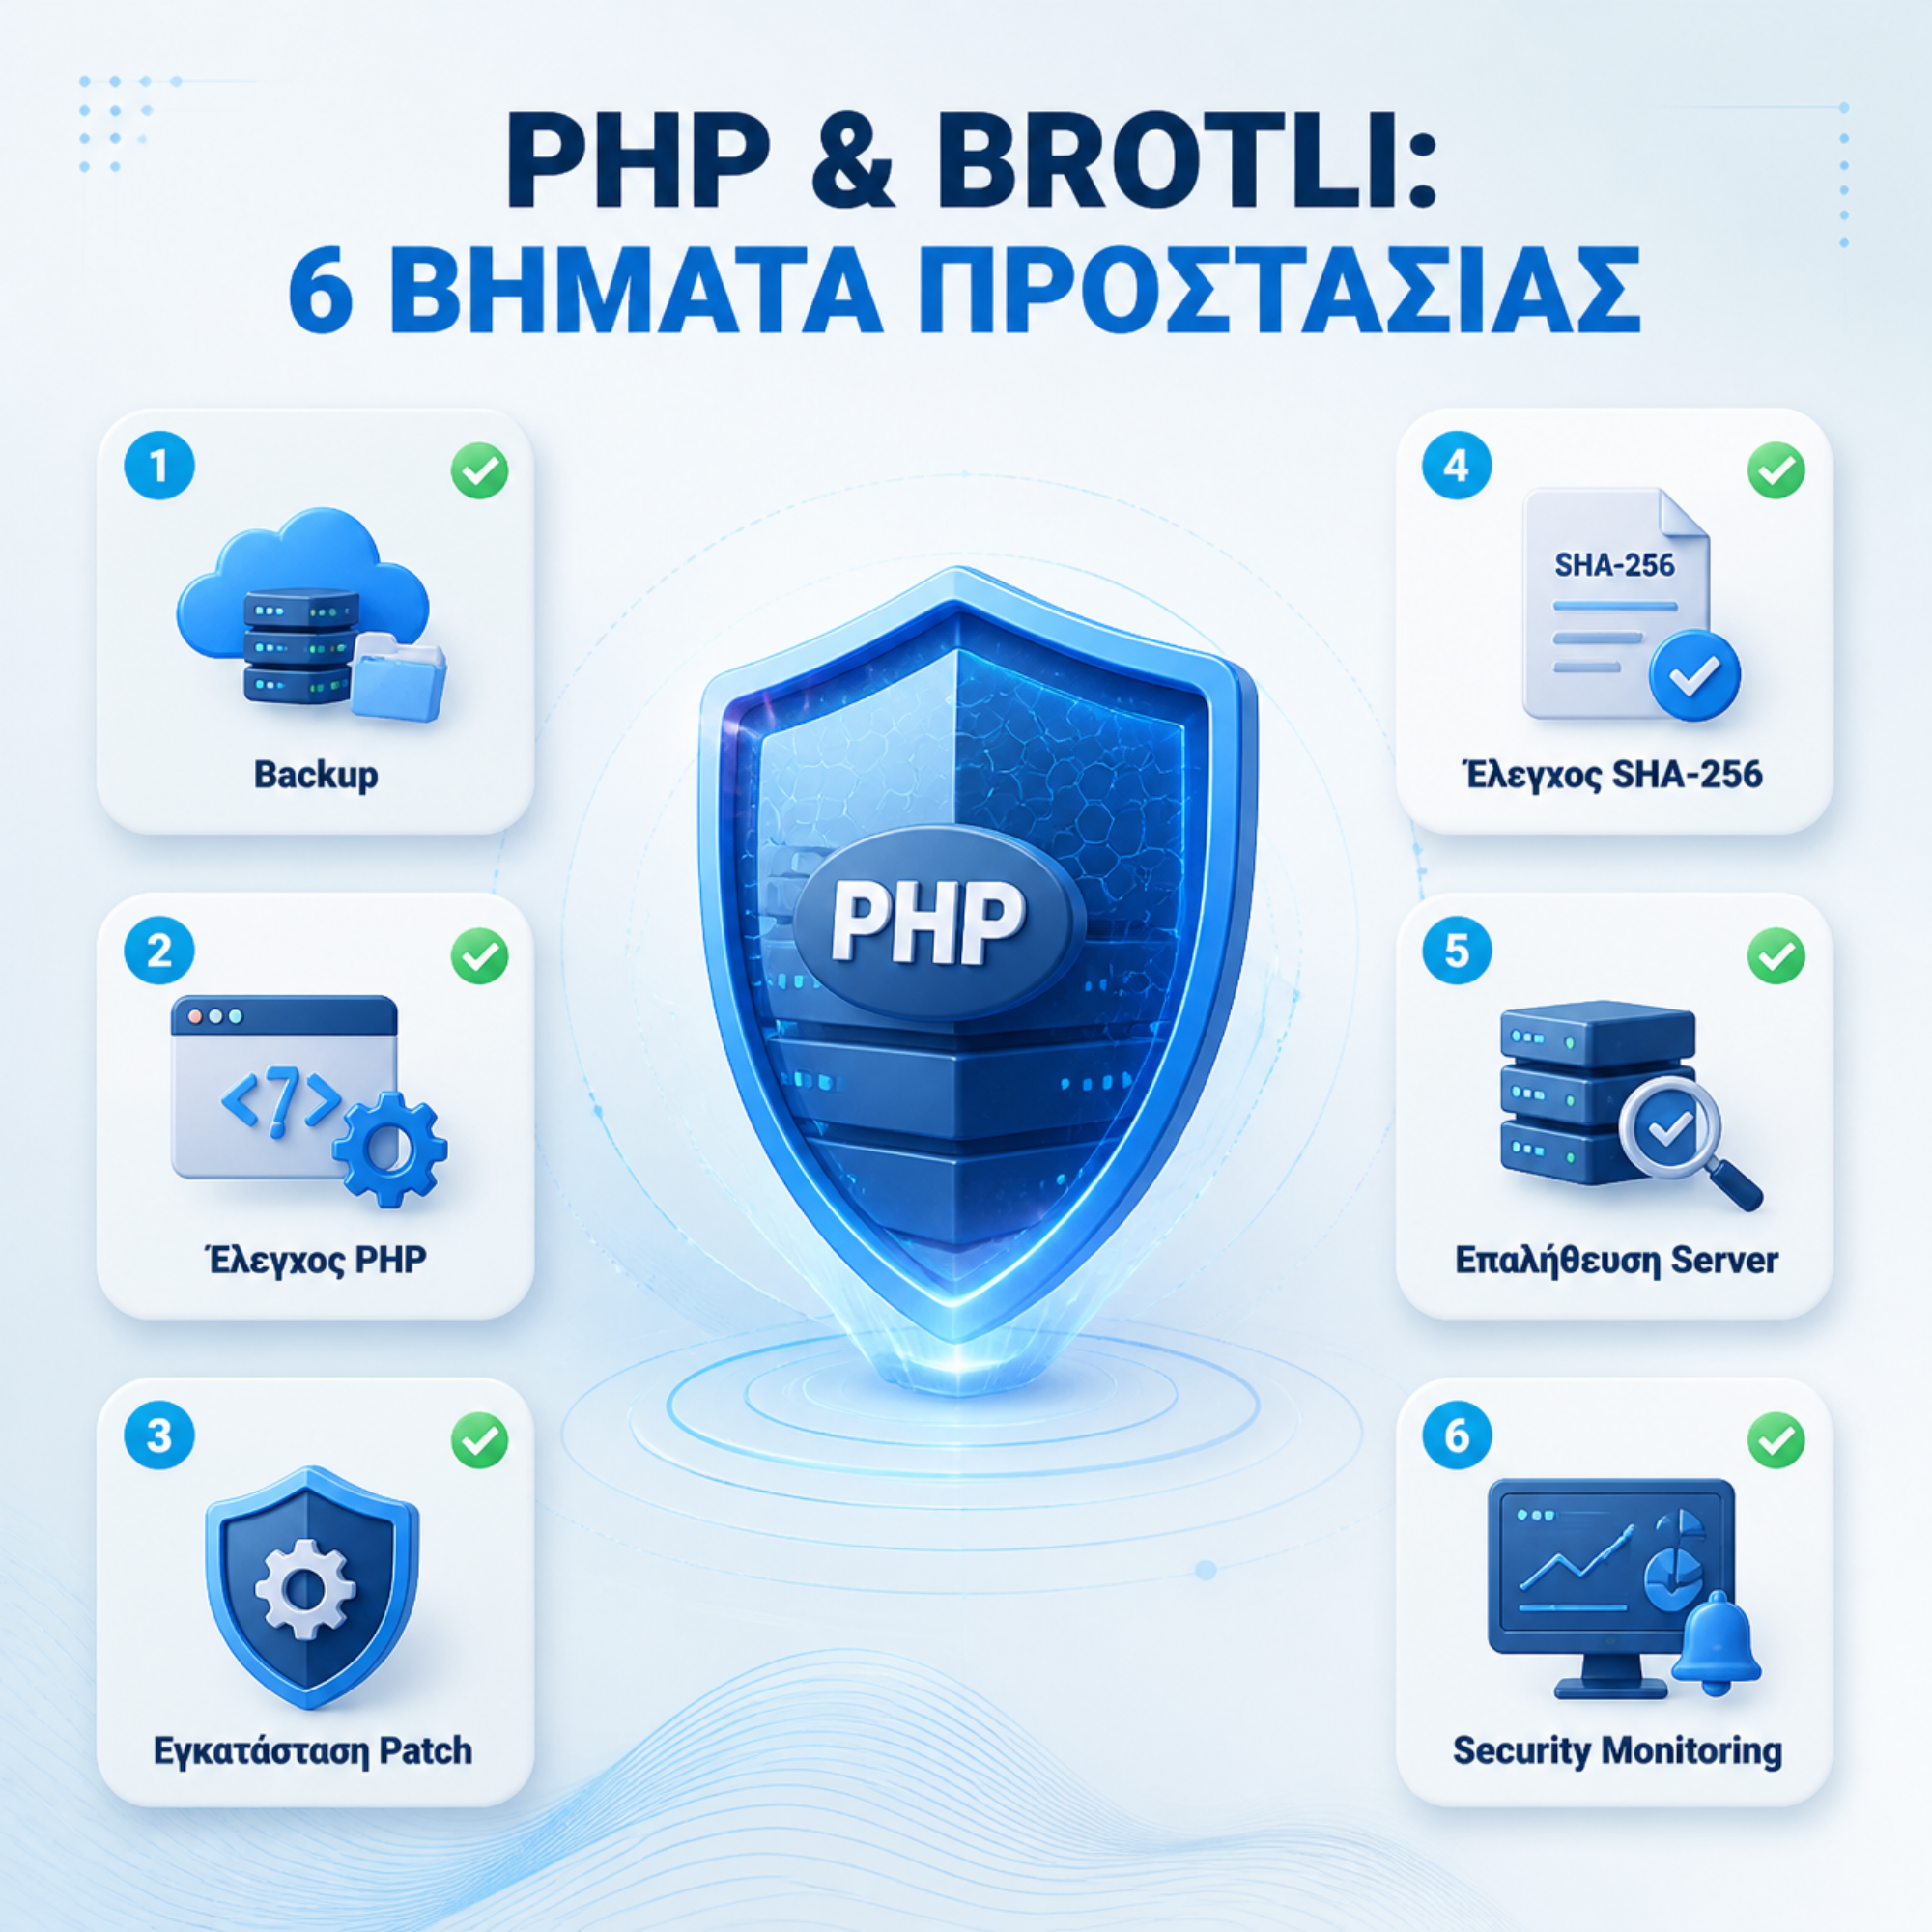
Τι πρέπει να κάνουν σήμερα ιδιοκτήτες ιστοσελίδων και διαχειριστές servers;
Η συγκεκριμένη ενημέρωση υπενθυμίζει ότι η ασφάλεια δεν εξαρτάται αποκλειστικά από την έκδοση ενός προγράμματος, αλλά και από τις βιβλιοθήκες και τις εξαρτήσεις του.
Για ιδιοκτήτες ιστοσελίδων
- Επικοινωνήστε με τον πάροχο hosting και ρωτήστε εάν χρησιμοποιούνται επηρεαζόμενες εκδόσεις Brotli.
- Επιβεβαιώστε ότι η PHP και οι σχετικές βιβλιοθήκες έχουν ενημερωθεί.
- Διατηρήστε πρόσφατα και ελεγμένα backups.
- Ενημερώστε CMS, plugins και εφαρμογές σύμφωνα με τις επίσημες οδηγίες των προμηθευτών.
- Ζητήστε έλεγχο κρίσιμων integrations και APIs εφόσον χρησιμοποιούνται ευάλωτα components.
Για web developers
- Εντοπίστε τις βιβλιοθήκες HTTP clients που χρησιμοποιεί η εφαρμογή.
- Εξετάστε τη διαμόρφωση του cURL και τη συμπεριφορά αποσυμπίεσης.
- Ελέγξτε εάν χρησιμοποιούνται εξωτερικά APIs που επιστρέφουν συμπιεσμένα responses.
- Ενημερώστε το runtime ή τις επηρεαζόμενες εξαρτήσεις.
- Δοκιμάστε τη λειτουργικότητα των APIs μετά την ενημέρωση.
Για διαχειριστές Windows servers
- Εντοπίστε κάθε ενεργή εγκατάσταση PHP.
- Επαληθεύστε την προέλευση των εγκατεστημένων binaries.
- Χρησιμοποιήστε τα επίσημα Windows builds με κατάληξη -1 όπου απαιτείται.
- Ελέγξτε τα SHA-256 hashes των λήψεων.
- Πραγματοποιήστε ελεγχόμενη ανανέωση των ενεργών διεργασιών και υπηρεσιών.
- Επιβεβαιώστε ότι οι εφαρμογές χρησιμοποιούν πραγματικά τα νέα binaries.
Το μεγαλύτερο μάθημα από τη δεύτερη ενημέρωση της PHP
Οι ομάδες ανάπτυξης και διαχείρισης ιστοσελίδων έχουν συνηθίσει να παρακολουθούν την έκδοση PHP, την έκδοση WordPress ή τις ενημερώσεις των plugins.
Αυτό όμως αποτελεί μόνο ένα μέρος της συνολικής εικόνας ασφαλείας.
Μια σύγχρονη εφαρμογή χρησιμοποιεί πολλές εξωτερικές βιβλιοθήκες, εργαλεία δικτύου και dependencies.
Η ασφάλεια αυτών των components είναι εξίσου σημαντική με τις ενημερώσεις του βασικού λογισμικού.
Η CVE-2026-111497 δείχνει γιατί οι ενημερώσεις ασφαλείας πρέπει να συνοδεύονται από επαλήθευση του πραγματικού περιβάλλοντος εκτέλεσης. Ένας αριθμός έκδοσης δεν αποτελεί πάντα πλήρη απόδειξη προστασίας. Η σωστή προσέγγιση είναι ο έλεγχος των εξαρτήσεων, η εγκατάσταση των επίσημων patches, οι δοκιμές συμβατότητας και η συνεχής παρακολούθηση της υποδομής.
Velectronics Software · Website & Server Security
Γνωρίζετε αν η ιστοσελίδα σας χρησιμοποιεί ευάλωτες εκδόσεις PHP ή άλλων βιβλιοθηκών;
Η προστασία μιας επαγγελματικής ιστοσελίδας δεν σταματά στις ενημερώσεις του CMS. Περιλαμβάνει PHP, web server, εξωτερικές βιβλιοθήκες, APIs και τεχνική υποδομή.
Η Velectronics Software προσφέρει υπηρεσίες ανάπτυξης, τεχνικής συντήρησης, ελέγχου και υποστήριξης ιστοσελίδων και web εφαρμογών.
Μπορούμε να εξετάσουμε τη σημερινή κατάσταση της εγκατάστασής σας, να εντοπίσουμε απαραίτητες ενημερώσεις και να οργανώσουμε τα κατάλληλα βήματα σε συνεργασία με τον πάροχο hosting ή τον διαχειριστή του server.
Ζητήστε Έλεγχο PHP & ΑσφαλείαςΣυχνές Ερωτήσεις
PHP & Brotli — Ερωτήσεις και Απαντήσεις
Τι είναι η ευπάθεια CVE-2026-111497;
Είναι μια ευπάθεια αλλοίωσης μνήμης στον Brotli decoder, η οποία μπορεί να ενεργοποιηθεί κατά την αποσυμπίεση ειδικά διαμορφωμένων δεδομένων και δυνητικά να οδηγήσει σε διακοπή λειτουργίας, έκθεση πληροφοριών ή εκτέλεση κώδικα.
Γιατί η PHP κυκλοφόρησε δεύτερη ενημέρωση ασφαλείας;
Επειδή ορισμένα επίσημα Windows packages περιλάμβαναν ευάλωτη έκδοση της βιβλιοθήκης Brotli. Τα νέα builds της 26ης Οκτωβρίου 2026 ενσωματώνουν τη διορθωμένη Brotli 1.2.1.
Ποιες εκδόσεις PHP διορθώνουν το πρόβλημα στα Windows;
Τα νέα επίσημα Windows builds είναι PHP 8.5.12-1, 8.4.27-1, 8.3.36-1 και 8.2.35-1.
Αν το php -v εμφανίζει PHP 8.5.12, είμαι προστατευμένος;
Όχι απαραίτητα. Ο αριθμός έκδοσης του PHP runtime παραμένει ίδιος και στα προηγούμενα και στα ανανεωμένα Windows packages. Πρέπει να ελεγχθεί ποιο build έχει εγκατασταθεί.
Η ευπάθεια επηρεάζει μόνο Windows;
Όχι. Η υποκείμενη ευπάθεια αφορά τη βιβλιοθήκη Brotli και μπορεί να επηρεάσει και άλλα περιβάλλοντα. Η συγκεκριμένη ανακοίνωση της 26ης Οκτωβρίου αφορά τα επίσημα Windows builds της PHP.
Επηρεάζεται το WordPress;
Μια WordPress εγκατάσταση χρειάζεται αξιολόγηση εφόσον χρησιμοποιεί επηρεαζόμενες βιβλιοθήκες και υπάρχει διαδρομή επεξεργασίας μη έμπιστων Brotli δεδομένων. Η παρουσία WordPress από μόνη της δεν αποδεικνύει ευπάθεια.
Αρκεί να ενημερώσω τα plugins μου;
Όχι. Αν ο κίνδυνος βρίσκεται σε βιβλιοθήκη του runtime ή σε άλλο system component, η σχετική ενημέρωση πρέπει να εφαρμοστεί εκεί.
Τι σχέση έχει το Guzzle με την ευπάθεια;
Το Guzzle είναι ένας PHP HTTP client που υποστηρίζει αυτόματη αποσυμπίεση responses. Σε ορισμένες διαμορφώσεις μπορεί να χρησιμοποιεί τον cURL handler και να επεξεργάζεται συμπιεσμένο περιεχόμενο με τη σχετική βιβλιοθήκη.
Υπάρχει προσωρινή προστασία;
Μπορεί να εξεταστεί η απενεργοποίηση της αυτόματης αποσυμπίεσης μη έμπιστου περιεχομένου σε συγκεκριμένους HTTP clients. Αυτό όμως μπορεί να επηρεάσει τη λειτουργία της εφαρμογής και δεν αντικαθιστά την ενημέρωση της ευάλωτης βιβλιοθήκης.
Πρέπει να αλλάξω τον hosting provider;
Όχι απαραίτητα. Το σημαντικό είναι να διαπιστωθεί εάν το περιβάλλον επηρεάζεται και εάν έχουν εφαρμοστεί οι κατάλληλες διορθώσεις. Σε managed hosting, ο πάροχος είναι συνήθως υπεύθυνος για τις ενημερώσεις της βασικής υποδομής.
Πώς μπορεί να βοηθήσει η Velectronics Software;
Η Velectronics Software μπορεί να βοηθήσει στην τεχνική αξιολόγηση PHP ιστοσελίδων και εφαρμογών, στον έλεγχο συμβατότητας και στον συντονισμό των απαραίτητων ενημερώσεων με τον διαχειριστή ή τον πάροχο φιλοξενίας.
Επίσημες Πηγές · 26 Οκτωβρίου 2026
Πηγές & Τεκμηρίωση
Το άρθρο βασίζεται στις επίσημες ανακοινώσεις της ομάδας PHP, στις πληροφορίες για τη βιβλιοθήκη Brotli και σε σχετικές τεχνικές τεκμηριώσεις. Η δευτερογενής δημοσιογραφική κάλυψη χρησιμοποιήθηκε ως αφετηρία για τη θεματική του άρθρου.
1. PHP Project — Πρωτογενείς πηγές
PHP Project — Updated PHP Windows Builds for Brotli Security Fix, 26 October 2026 The PHP Foundation Discourse — Official Windows Build Announcement PHP Project — Official Windows Downloads & SHA-256 Checksums2. Brotli & Vulnerability Details
Google Brotli — Security Release 1.2.1 GitHub Advisory Database — CVE-2026-111497 NIST National Vulnerability Database — CVE-2026-111497 Red Hat Security — CVE-2026-1114973. HTTP Clients & Mitigations
Guzzle Documentation — decode_content Option Brotli Vulnerability Research & Mitigation Guidance4. Αρχική δημοσιογραφική κάλυψη
The Hacker News — PHP Issues Second Windows Security UpdateΤελευταία επιμέλεια: 26 Οκτωβρίου 2026. Οι τεχνικές πληροφορίες αφορούν τα δεδομένα που ήταν δημόσια διαθέσιμα κατά την ημερομηνία δημοσίευσης. Η δυνατότητα εκμετάλλευσης εξαρτάται από τη συγκεκριμένη εγκατάσταση, τις εξαρτήσεις και τη διαμόρφωση της εφαρμογής.
Το άρθρο έχει ενημερωτικό χαρακτήρα και δεν αποτελεί απόδειξη ότι μια συγκεκριμένη ιστοσελίδα ή ένας server έχει παραβιαστεί.