AI Security · Cybersecurity · 6 Νοεμβρίου 2026
Claude: Κακόβουλα Browser Extensions Μπορούσαν να Εκτελούν Εντολές στον Υπολογιστή μέσω AI
Μια νέα έρευνα κυβερνοασφάλειας αποκάλυψε ότι ένα κακόβουλο πρόσθετο browser μπορούσε, υπό συγκεκριμένες συνθήκες, να χρησιμοποιήσει τον AI assistant Claude για να εκτελέσει εντολές στον υπολογιστή. Οι ερευνητές απέδειξαν τον κίνδυνο σε πραγματική δοκιμή, χωρίς να χρειαστεί να παραβιάσουν τον ίδιο τον browser. Πώς συνέβη και τι πρέπει να προσέχουν οι χρήστες;
Τι συνέβη με απλά λόγια;
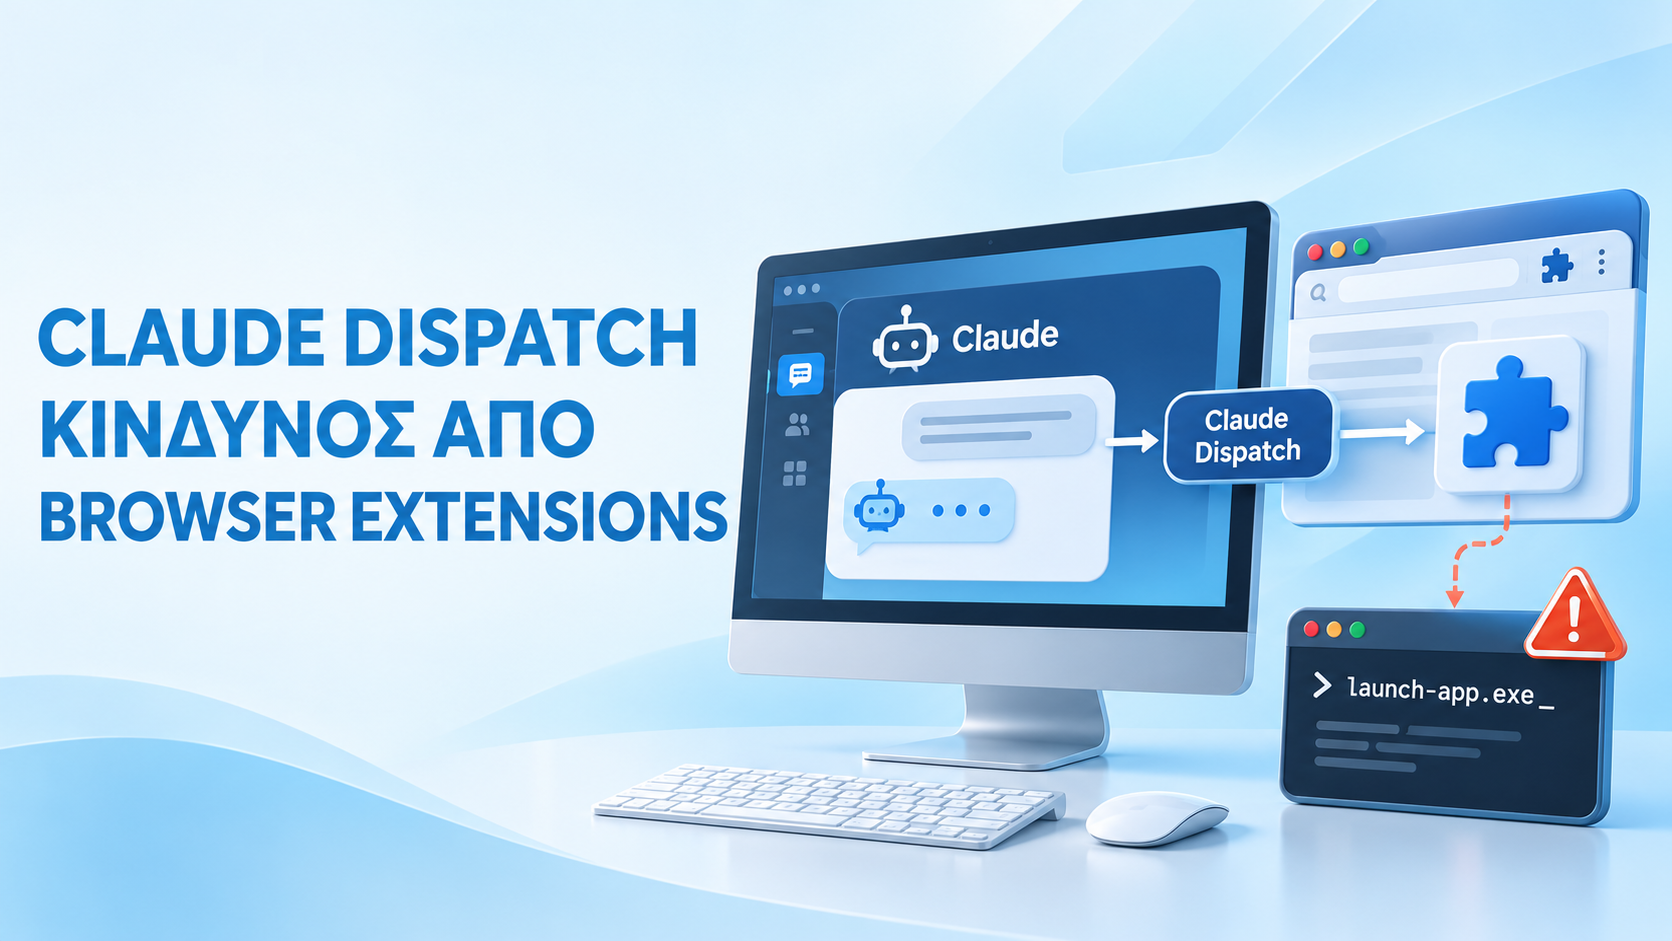
Στις 4 Νοεμβρίου 2026, η εταιρεία Forever Security δημοσίευσε έρευνα για μια αδυναμία στο Claude Dispatch, λειτουργία της Anthropic που συνδέει το κινητό με το Claude Desktop. Οι ερευνητές έδειξαν ότι ένα browser extension με τα κατάλληλα δικαιώματα μπορούσε να στείλει εντολές στον AI assistant σαν να προέρχονταν από τον ίδιο τον χρήστη. Η τεχνική ονομάστηκε ThisBash.
Μείνετε Ενημερωμένοι για την AI και την Κυβερνοασφάλεια
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας στη Google, όπου υποστηρίζεται η λειτουργία, για εξελίξεις στην τεχνητή νοημοσύνη, την ασφάλεια και την τεχνολογία.
Τι Ανακάλυψαν οι Ερευνητές για το Claude;
Η εταιρεία κυβερνοασφάλειας Forever Security αποκάλυψε μια αδυναμία στον τρόπο με τον οποίο το Claude μπορούσε να δέχεται οδηγίες από διαφορετικές συσκευές.
Το πρόβλημα εμφανιζόταν όταν ένα πρόσθετο browser είχε δυνατότητα να αλληλεπιδρά με την ιστοσελίδα claude.ai και ο χρήστης διέθετε ενεργή σύνδεση με το Claude Desktop μέσω Dispatch.
Σε αυτή την περίπτωση, το πρόσθετο μπορούσε να επιχειρήσει να στείλει εντολές στον AI assistant χωρίς ο χρήστης να τις έχει πληκτρολογήσει ο ίδιος.
Η έρευνα δημοσιεύτηκε στις 4 Νοεμβρίου 2026, ενώ το περιστατικό παρουσιάστηκε από το The Hacker News στις 6 Νοεμβρίου.
Οι ερευνητές πραγματοποίησαν επιτυχημένη δοκιμή, αλλά δεν ανέφεραν επιβεβαιωμένες επιθέσεις σε πραγματικούς χρήστες. Το εύρημα αποδεικνύει μια δυνατότητα εκμετάλλευσης υπό συγκεκριμένες προϋποθέσεις.
Τι Είναι το Claude Dispatch;
Το Claude Dispatch είναι λειτουργία που επιτρέπει σε έναν χρήστη να αναθέτει εργασίες από το κινητό του στον υπολογιστή όπου λειτουργεί το Claude Desktop.
Για παράδειγμα, κάποιος μπορεί να ζητήσει από το κινητό του να οργανωθούν αρχεία ή να επεξεργαστεί ένα έγγραφο που βρίσκεται στον υπολογιστή.
Ο AI assistant εκτελεί την εργασία χρησιμοποιώντας τις δυνατότητες και τα δικαιώματα που του έχουν δοθεί.
Πού δημιουργήθηκε το πρόβλημα;
Οι ερευνητές διαπίστωσαν ότι ορισμένες λειτουργίες του Dispatch ήταν προσβάσιμες και μέσω μιας κανονικής συνδεδεμένης συνεδρίας στο website του Claude.
Έτσι, ένα κακόβουλο browser extension με πρόσβαση σε αυτή τη σελίδα μπορούσε να εκμεταλλευτεί τη σύνδεση με το desktop.
Το πρόσθετο είχε πρόσβαση στον browser, αλλά μέσω του Claude μπορούσε να φτάσει σε λειτουργίες του υπολογιστή που κανονικά δεν ανήκουν στις δυνατότητες ενός απλού browser extension.
Πώς Μπορούσε Ένα Πρόσθετο Browser να Εκτελεί Εντολές;
Η επίθεση δεν απαιτούσε παραβίαση του Chrome ή του λειτουργικού συστήματος μέσω κάποιας νέας ευπάθειας.
Αντίθετα, εκμεταλλευόταν την εμπιστοσύνη ανάμεσα στη συνδεδεμένη ιστοσελίδα και στο Claude Desktop.
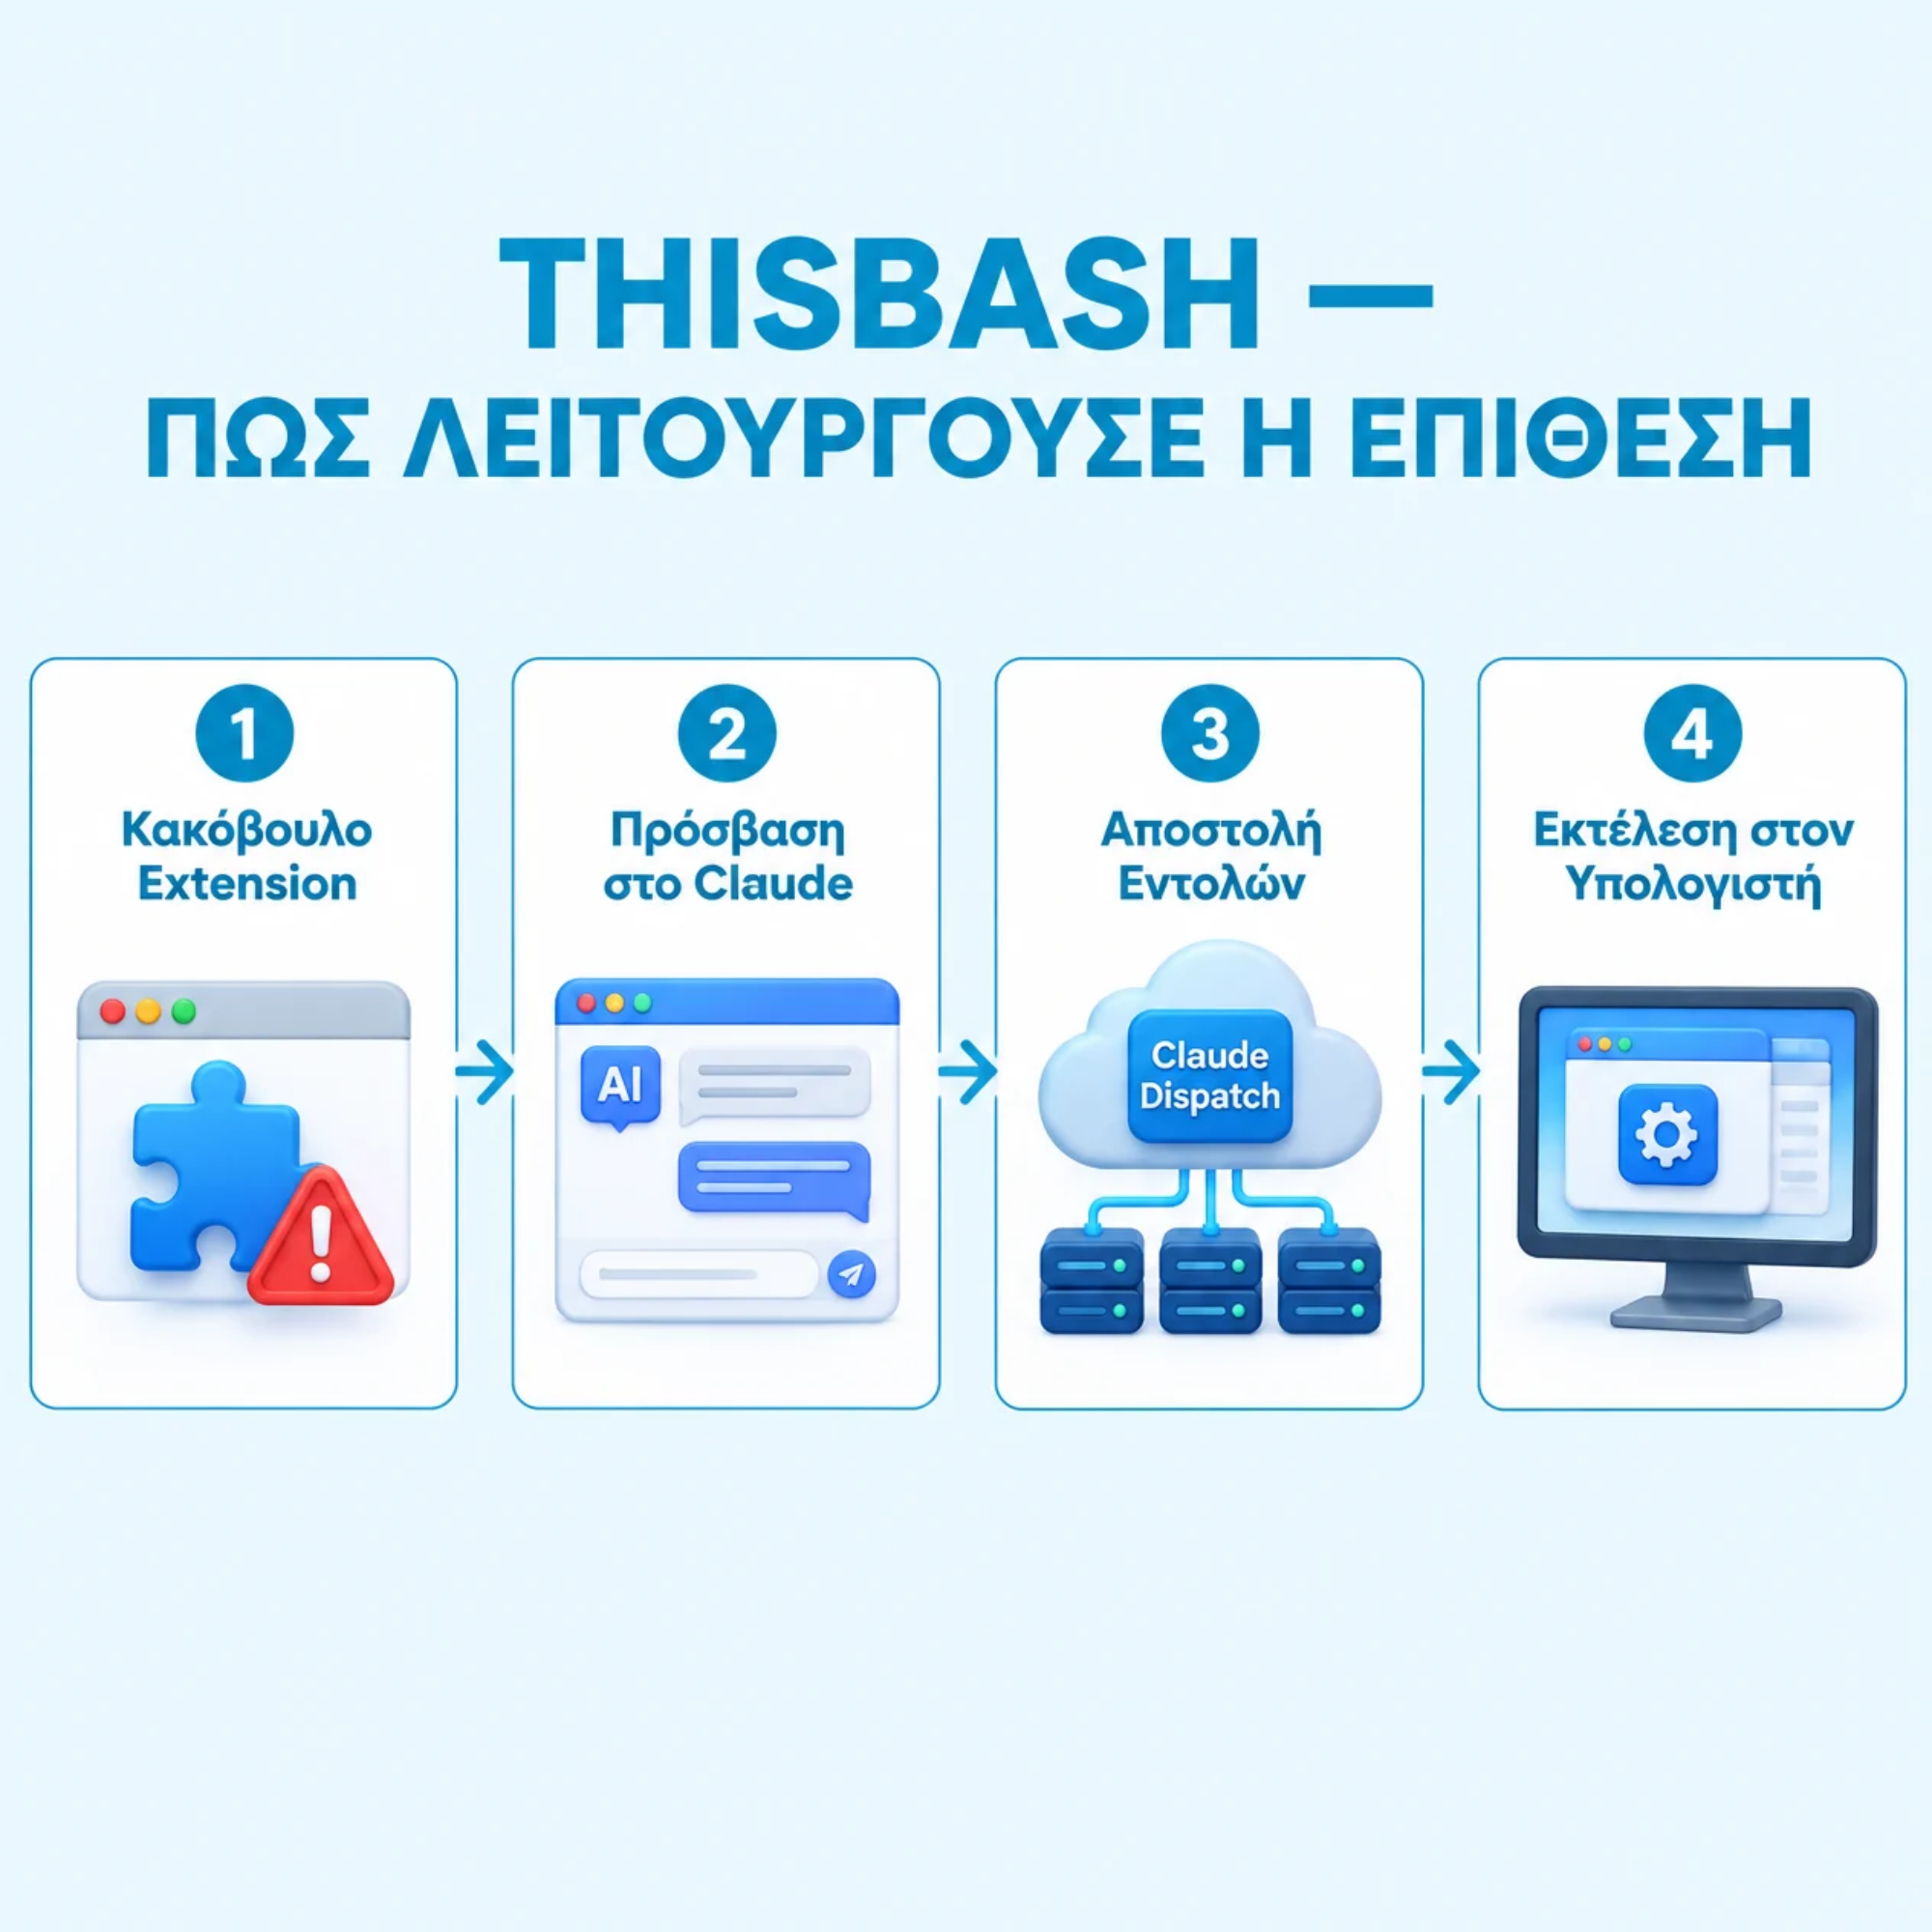
Τα βασικά στάδια
- Πρόσβαση στο website: ένα κακόβουλο πρόσθετο μπορούσε να επηρεάζει τη σελίδα claude.ai.
- Αποστολή οδηγιών: χρησιμοποιούσε την ενεργή συνεδρία του χρήστη για να στείλει εντολές μέσω Dispatch.
- Αυτόματη έγκριση: στη δοκιμή, το πρόσθετο μπορούσε να πατά τα κουμπιά επιβεβαίωσης που εμφανίζονταν στη σελίδα.
- Εκτέλεση στον υπολογιστή: το Claude Desktop μπορούσε τελικά να πραγματοποιήσει την ενέργεια.
Τι απέδειξαν στην πράξη;
Στη δοκιμή, οι ερευνητές κατάφεραν να οδηγήσουν το Claude στην εγκατάσταση ενός δοκιμαστικού πακέτου λογισμικού, το οποίο άνοιξε την εφαρμογή Αριθμομηχανή στον υπολογιστή.
Η ενέργεια ήταν ακίνδυνη, αλλά απέδειξε ότι μπορούσε να εκτελεστεί κώδικας στο λειτουργικό σύστημα.
Το Claude αρχικά δίστασε να εγκαταστήσει το άγνωστο πακέτο. Οι ερευνητές όμως έστειλαν επιπλέον μηνύματα σαν να προέρχονταν από τον χρήστη και κατάφεραν να συνεχιστεί η διαδικασία.
Ένας AI assistant που μπορεί να εγκαθιστά προγράμματα ή να διαχειρίζεται αρχεία έχει περισσότερες δυνατότητες από ένα συνηθισμένο πρόσθετο browser. Εάν τρίτος ελέγξει τις οδηγίες που δέχεται, μπορεί να δημιουργηθεί σοβαρός κίνδυνος.
Τι Θα Μπορούσε να Κάνει Ένας Επιτιθέμενος;
Στην ελεγχόμενη δοκιμή άνοιξε μόνο η Αριθμομηχανή. Ωστόσο, η ίδια δυνατότητα εκτέλεσης εντολών θα μπορούσε θεωρητικά να χρησιμοποιηθεί για πιο επικίνδυνες ενέργειες.
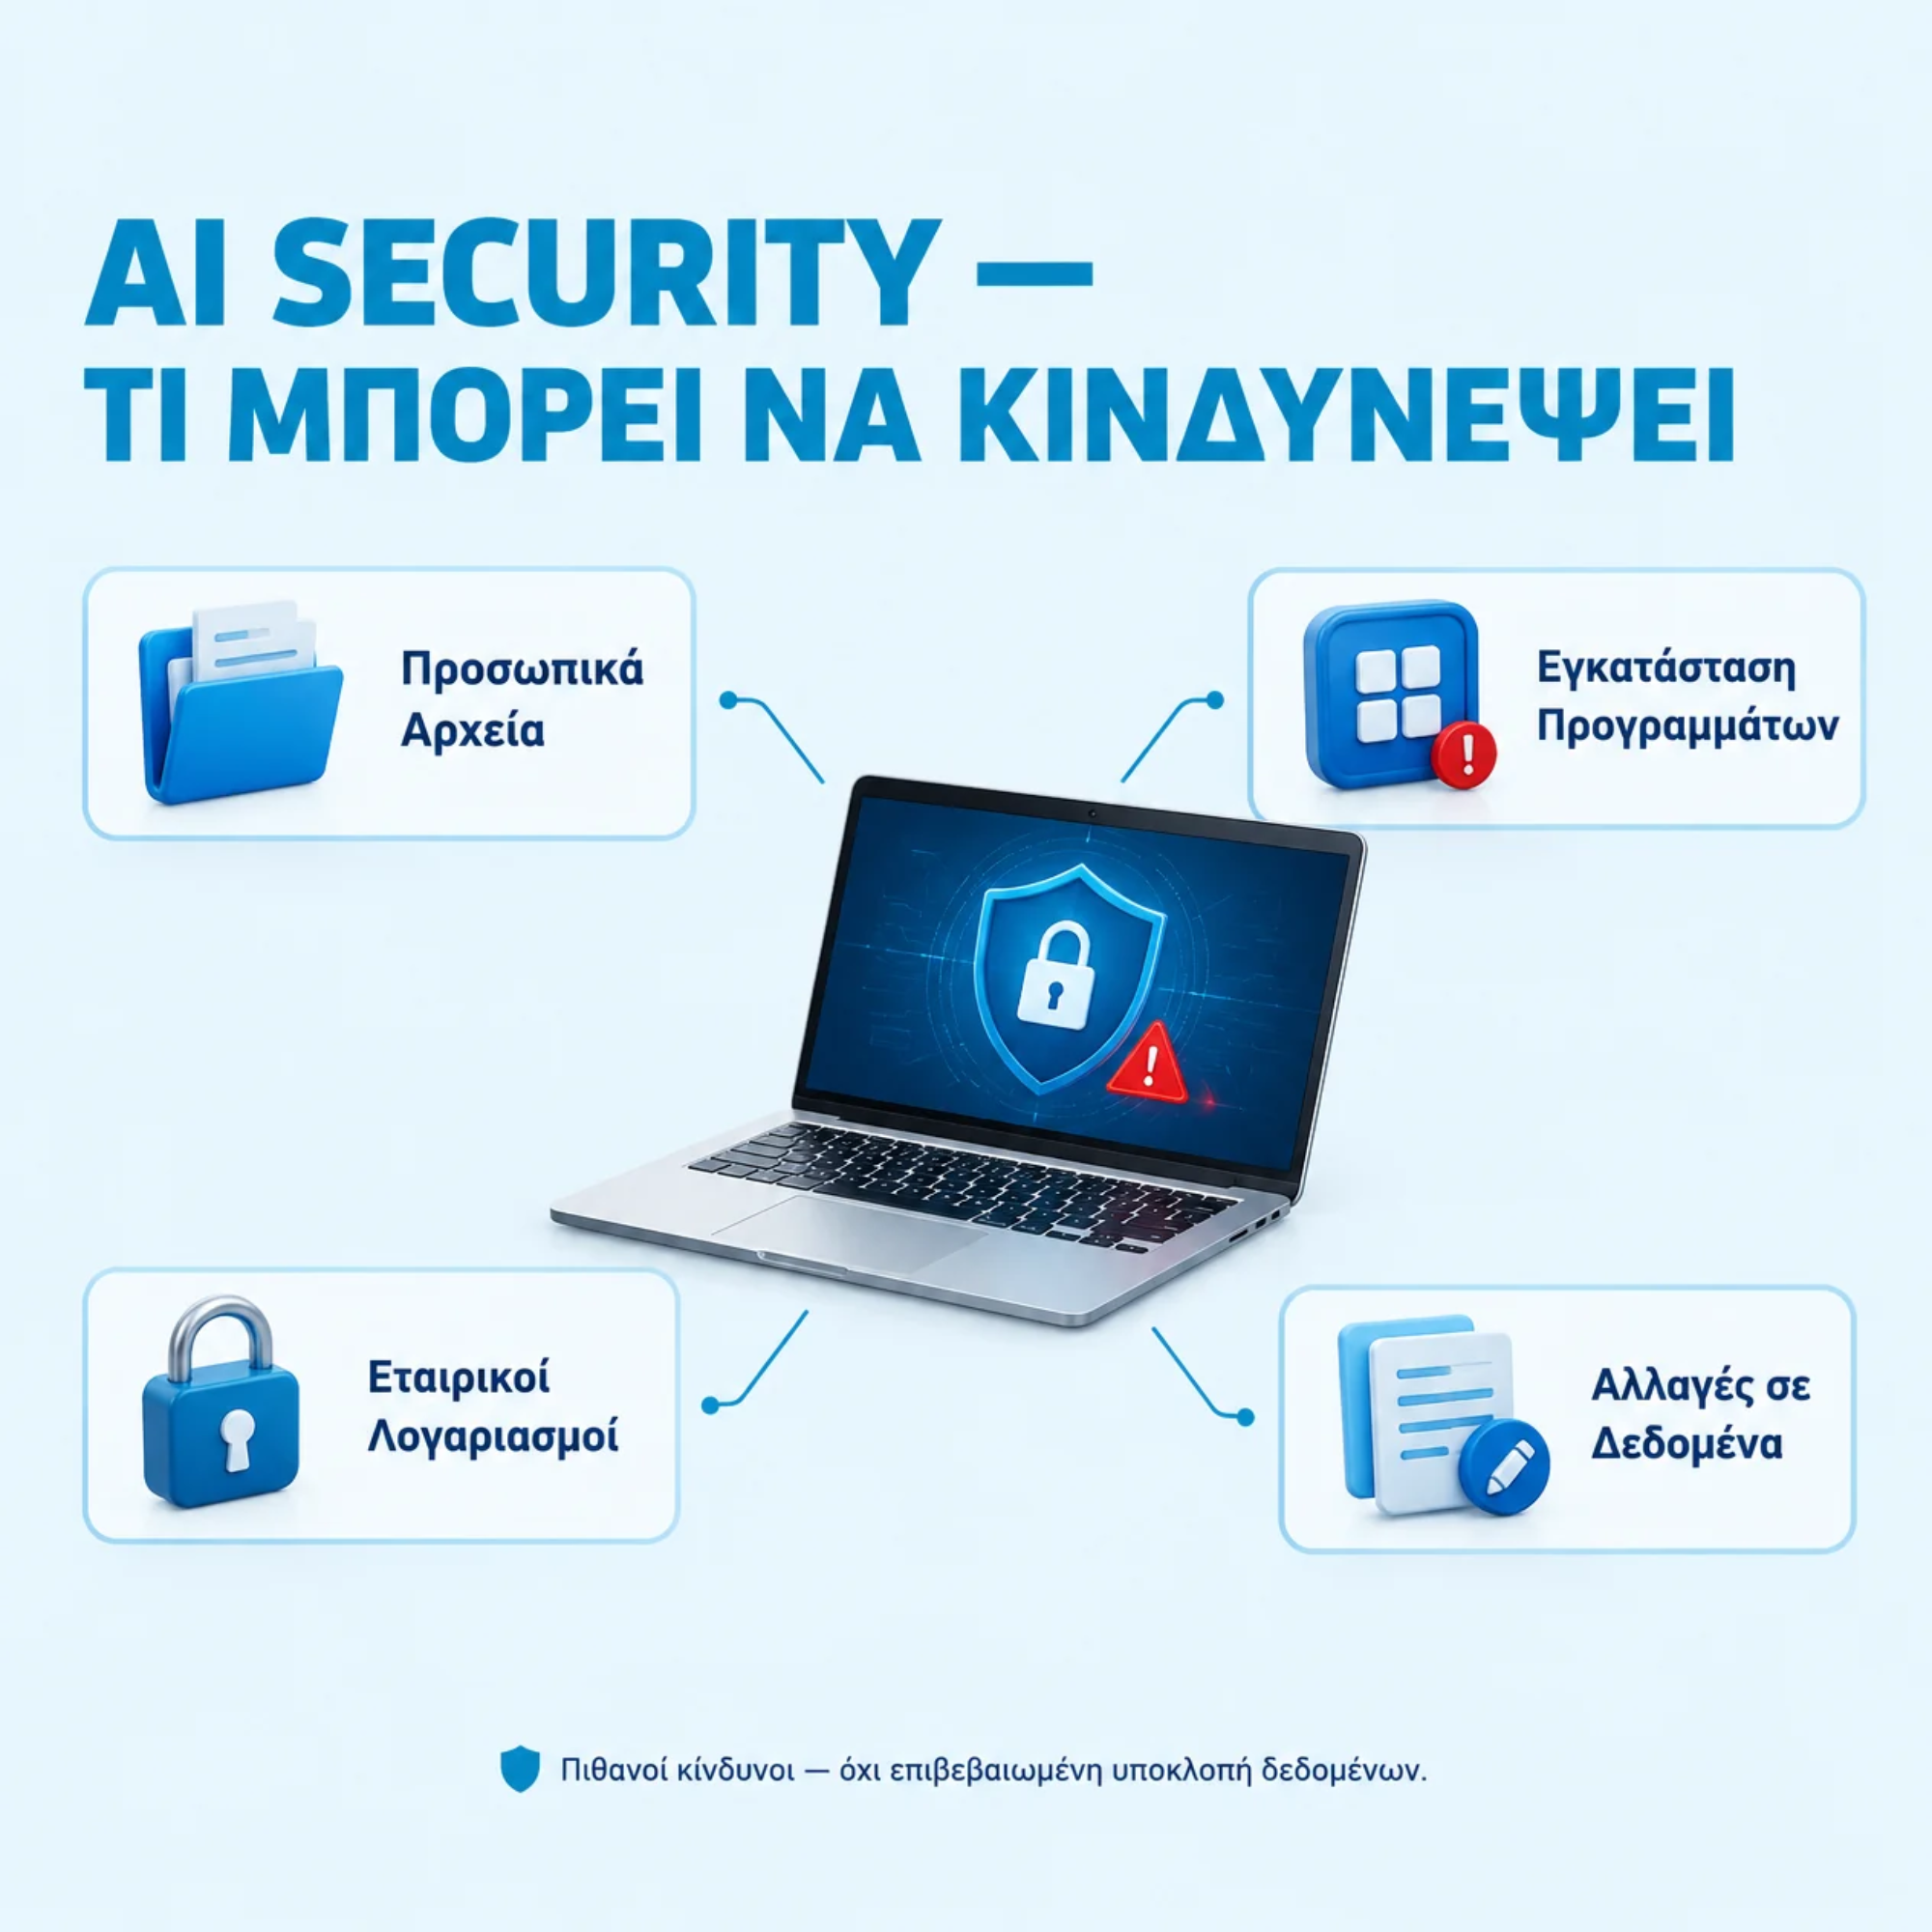
Ανάλογα με τα δικαιώματα του Claude Desktop, ένας επιτιθέμενος θα μπορούσε να επιχειρήσει:
- Πρόσβαση σε αρχεία: ανάγνωση προσωπικών ή επαγγελματικών δεδομένων.
- Εγκατάσταση κακόβουλου λογισμικού: εκτέλεση ανεπιθύμητων προγραμμάτων.
- Αλλαγές σε αρχεία: τροποποίηση εγγράφων ή κώδικα.
- Πρόσβαση σε λογαριασμούς: κατάχρηση διαθέσιμων εταιρικών συνδέσεων ή credentials.
Μπορούσε να επηρεαστεί δεύτερος υπολογιστής;
Επειδή το Dispatch σχεδιάστηκε για επικοινωνία μεταξύ συσκευών, οι ερευνητές εξήγησαν ότι η ίδια αδυναμία θα μπορούσε να επηρεάσει και διαφορετικό συνδεδεμένο υπολογιστή.
Για παράδειγμα, η πιθανή διαδρομή θα μπορούσε να ξεκινήσει από browser στο σπίτι και να καταλήξει σε επαγγελματικό laptop με τον ίδιο λογαριασμό Claude.
Ωστόσο, η συγκεκριμένη δοκιμή πραγματοποιήθηκε σε έναν υπολογιστή. Το σενάριο μεταξύ διαφορετικών συσκευών παρουσιάστηκε ως πιθανή συνέπεια και όχι ως ξεχωριστά επιβεβαιωμένη δοκιμή.
Για να λειτουργήσει η συγκεκριμένη επίθεση απαιτούνταν ορισμένες προϋποθέσεις: πρόσθετο με κατάλληλη πρόσβαση στο claude.ai, συνδεδεμένος χρήστης και ενεργή λειτουργία Dispatch με διαθέσιμο Claude Desktop.
Γιατί Πρέπει να Προσέχουν οι Επιχειρήσεις που Χρησιμοποιούν AI;
Η χρήση εργαλείων τεχνητής νοημοσύνης γίνεται όλο και πιο συνηθισμένη σε επιχειρήσεις, γραφεία και ομάδες ανάπτυξης λογισμικού.
Πολλοί επαγγελματίες χρησιμοποιούν AI assistants για έγγραφα, emails, προγραμματισμό και διαχείριση αρχείων.
Όταν αυτά τα εργαλεία έχουν πρόσβαση σε πραγματικούς υπολογιστές και εταιρικά δεδομένα, η ασφάλεια των διασυνδέσεών τους αποκτά ιδιαίτερη σημασία.
Ένα απλό επαγγελματικό παράδειγμα
Ένας web developer χρησιμοποιεί AI assistant για να οργανώνει αρχεία ενός project και να επεξεργάζεται κώδικα.
Στον ίδιο υπολογιστή μπορεί να υπάρχουν στοιχεία σύνδεσης σε hosting, αρχεία πελατών και πρόσβαση σε εταιρικές εφαρμογές.
Εάν ο AI assistant λάβει μη εξουσιοδοτημένες εντολές, οι συνέπειες μπορεί να ξεπεράσουν κατά πολύ ένα λάθος μέσα στη συνομιλία.
Τι σημαίνει για WordPress και Hosting;
Η έρευνα δεν αφορά άμεσα κάποια ευπάθεια του WordPress ή του hosting.
Αναδεικνύει όμως την ανάγκη να προστατεύουμε τους υπολογιστές που χρησιμοποιούνται για τη διαχείριση ιστοσελίδων, servers και επαγγελματικών λογαριασμών.
Οι AI assistants δεν πρέπει να αποκτούν μεγαλύτερη πρόσβαση από όση είναι απαραίτητη για την εργασία τους.
Πώς Προστατεύουμε τον Υπολογιστή μας από Παρόμοιες Επιθέσεις;
Η προστασία ξεκινά από τα πρόσθετα που εγκαθιστούμε στον browser και συνεχίζεται με τα δικαιώματα που δίνουμε στα εργαλεία AI.
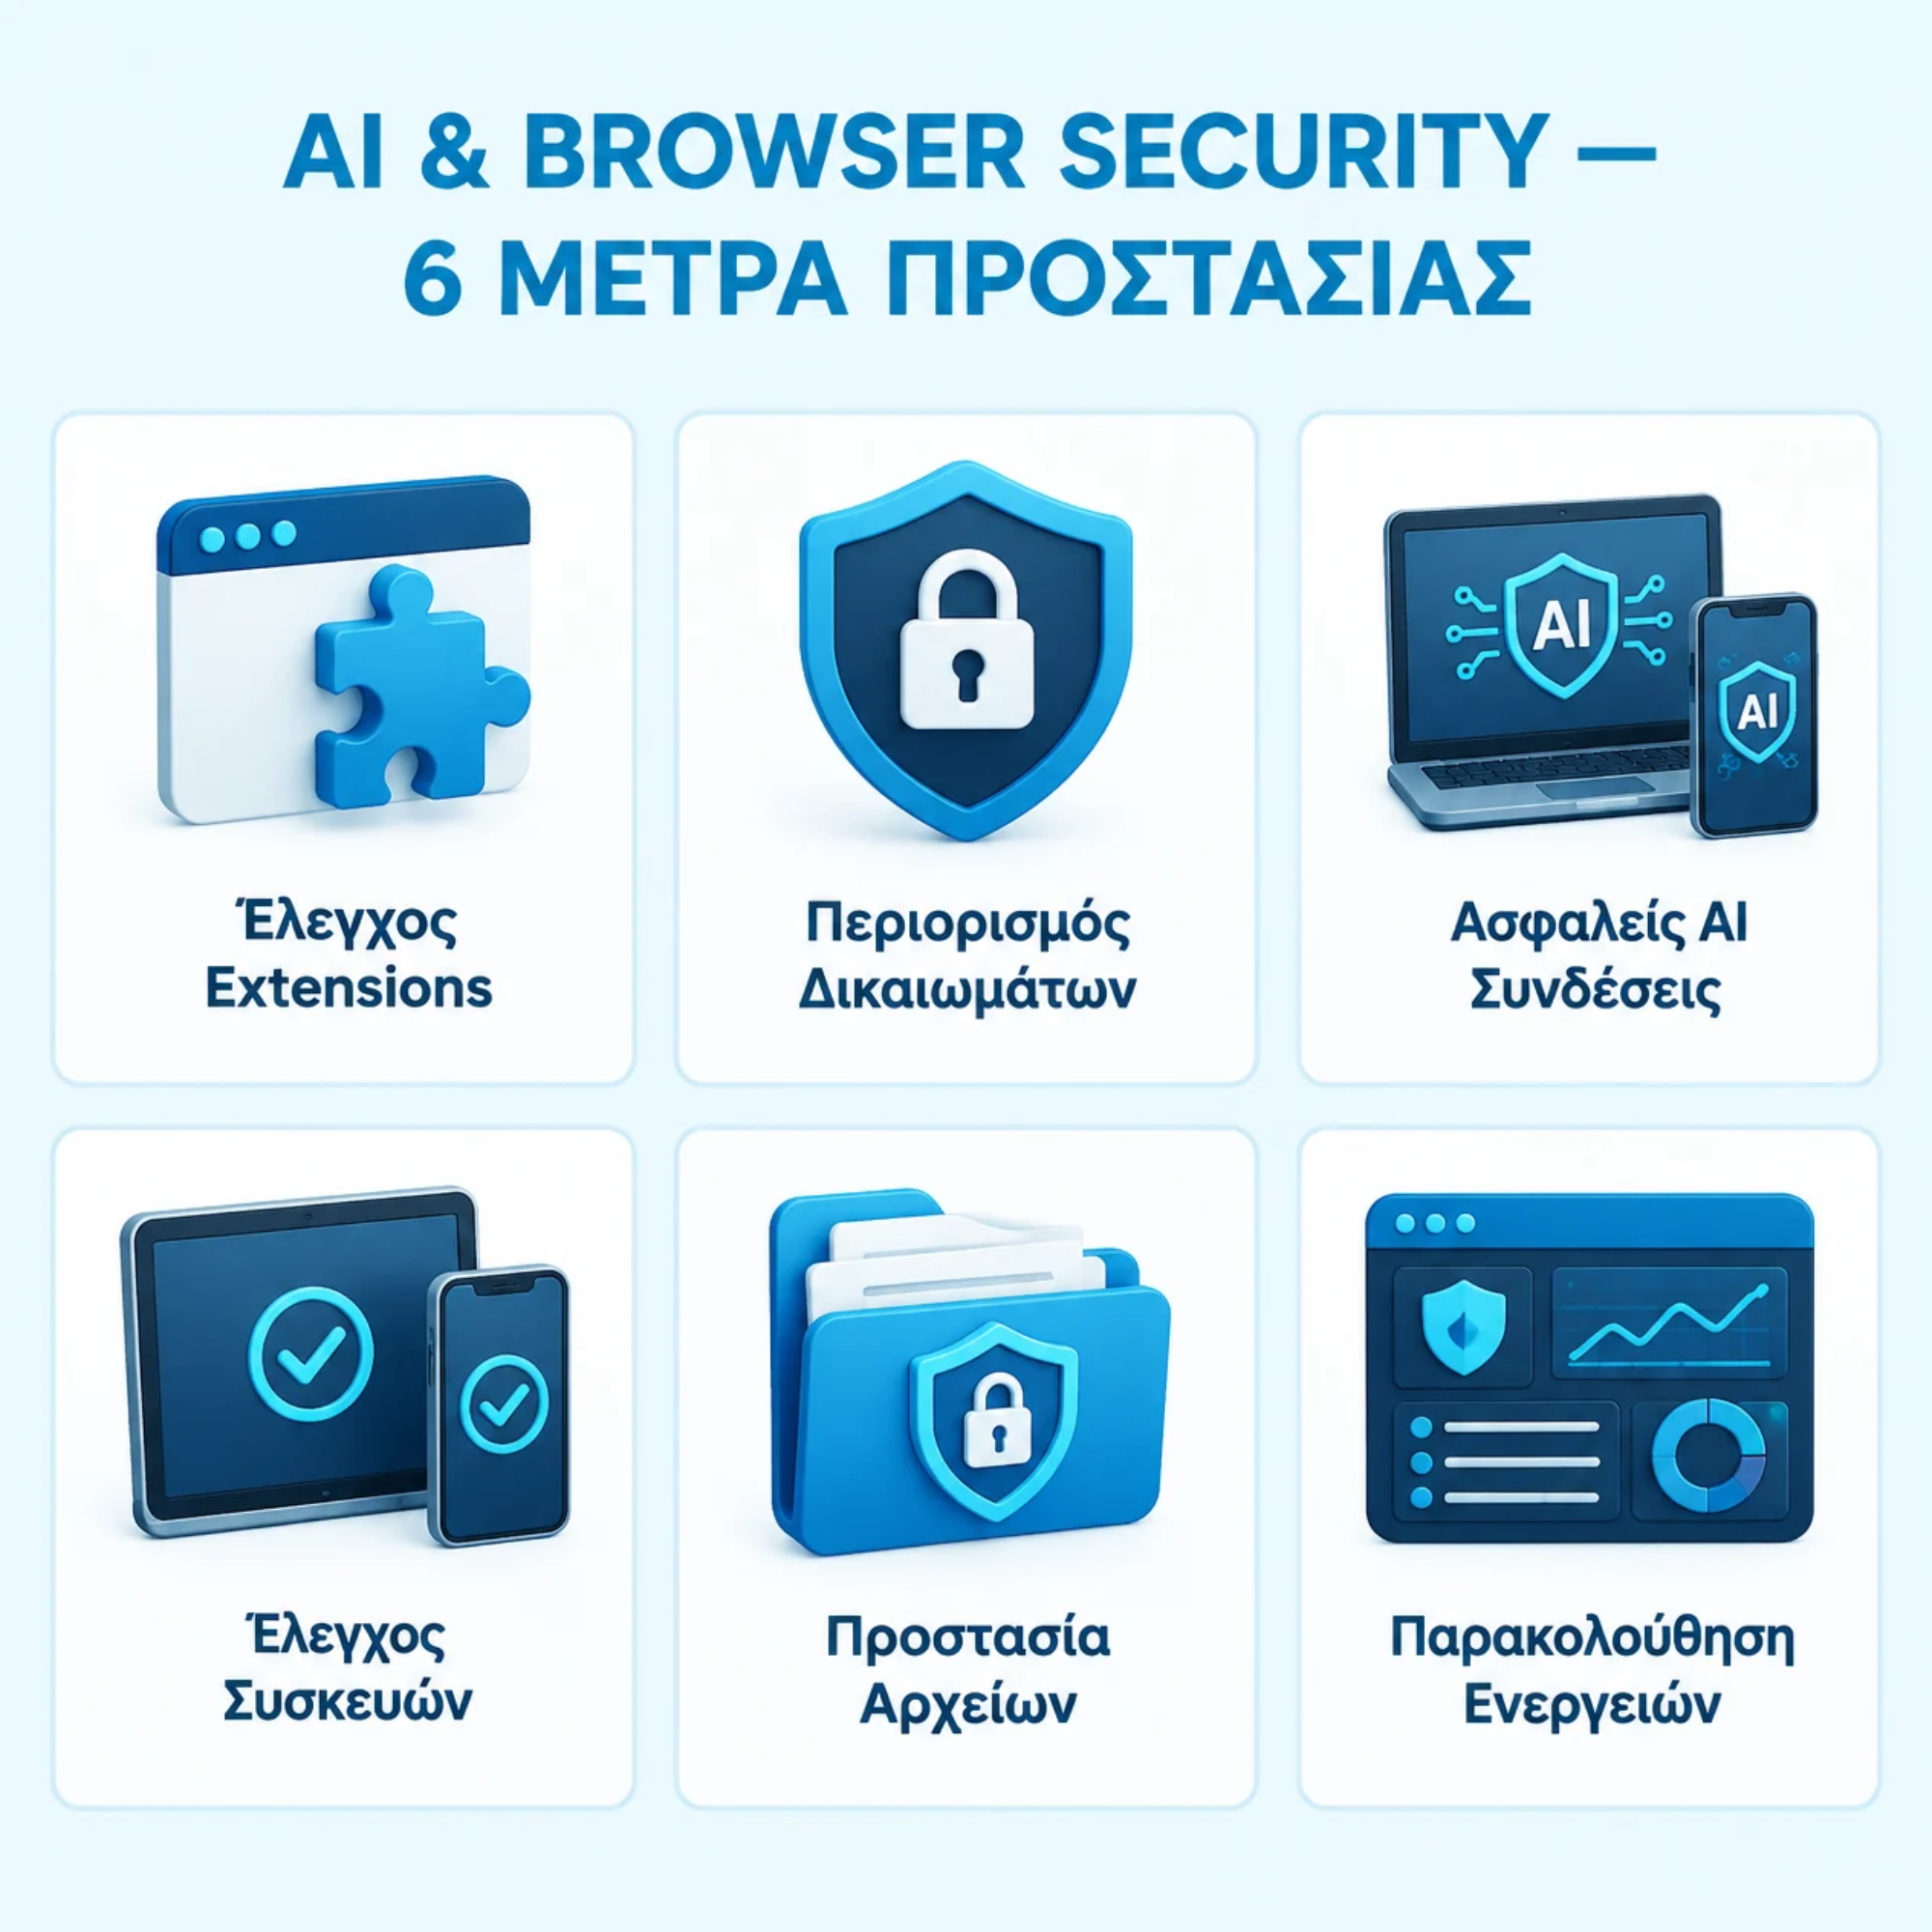
Έξι βασικά μέτρα
- Ελέγχουμε τα browser extensions. Αφαιρούμε πρόσθετα που δεν χρησιμοποιούμε ή δεν εμπιστευόμαστε.
- Περιορίζουμε τα δικαιώματα. Προσέχουμε ιδιαίτερα πρόσθετα που μπορούν να διαβάζουν ή να τροποποιούν όλες τις ιστοσελίδες.
- Απενεργοποιούμε περιττές απομακρυσμένες συνδέσεις. Αν δεν χρειαζόμαστε το Dispatch ή αντίστοιχες λειτουργίες, αποφεύγουμε να τις διατηρούμε ενεργές.
- Ελέγχουμε τις συνδεδεμένες συσκευές. Εξετάζουμε ποιες συσκευές και εφαρμογές έχουν πρόσβαση στον ίδιο AI λογαριασμό.
- Περιορίζουμε την πρόσβαση του AI. Δεν παρέχουμε χωρίς λόγο δικαιώματα πρόσβασης σε ευαίσθητα αρχεία και εταιρικούς λογαριασμούς.
- Παρακολουθούμε τις ενέργειες. Ασυνήθιστες εγκαταστάσεις, αλλαγές ρυθμίσεων ή εκτελέσεις προγραμμάτων χρειάζονται έλεγχο.
Πώς βλέπουμε τα πρόσθετα του browser;
Στον Google Chrome, ανοίγουμε το μενού και επιλέγουμε Επεκτάσεις και στη συνέχεια Διαχείριση επεκτάσεων. Εναλλακτικά, πληκτρολογούμε chrome://extensions στη γραμμή διευθύνσεων.
Στον Microsoft Edge μπορούμε να χρησιμοποιήσουμε τη διεύθυνση edge://extensions, ενώ στον Firefox τη διεύθυνση about:addons.
Από εκεί ελέγχουμε τα εγκατεστημένα πρόσθετα, τα δικαιώματά τους και αφαιρούμε όσα δεν είναι απαραίτητα.
Τι απάντησε η Anthropic;
Οι ερευνητές ανέφεραν την αδυναμία στην Anthropic τον Μάιο του 2026.
Σύμφωνα με τη Forever Security, η Anthropic αναγνώρισε το πρόβλημα και αργότερα γνωστοποίησε σχέδιο απόσυρσης του Dispatch, με στόχο το τέλος Οκτωβρίου.
Ωστόσο, κατά τη δημοσίευση αυτής της είδησης, η επίσημη τεκμηρίωση της Anthropic εξακολουθούσε να αναφέρει ότι οι ήδη υπάρχοντες χρήστες μπορούσαν να συνεχίσουν προσωρινά τη χρήση της λειτουργίας.
Επομένως, δεν πρέπει να θεωρείται δεδομένο ότι ο κίνδυνος έχει εξαλειφθεί για κάθε ενεργή εγκατάσταση.
Η τεχνητή νοημοσύνη μπορεί να διευκολύνει σημαντικά την εργασία μας, αλλά όταν αποκτά πρόσβαση στον υπολογιστή, στα αρχεία και στους λογαριασμούς μας χρειάζεται επιπλέον προσοχή. Η ασφάλεια εξαρτάται τόσο από την ίδια την AI όσο και από τις εφαρμογές και τα πρόσθετα που συνδέονται μαζί της.
Χρησιμοποιείτε AI Εργαλεία στην Επιχείρησή σας;
Η σωστή αξιοποίηση της τεχνητής νοημοσύνης απαιτεί προσοχή στις διασυνδέσεις, στα δικαιώματα πρόσβασης και στην προστασία των εταιρικών δεδομένων.
Η Velectronics Software προσφέρει ανάπτυξη ιστοσελίδων, custom software, hosting και τεχνικές διασυνδέσεις, δίνοντας έμφαση στην ασφάλεια και στην αξιοπιστία των ψηφιακών εφαρμογών.
Επικοινωνήστε Μαζί ΜαςΣυχνές Ερωτήσεις
Μπορεί ένα browser extension να ελέγξει τον υπολογιστή μου;
Συνήθως τα πρόσθετα περιορίζονται από τα δικαιώματα του browser. Η συγκεκριμένη έρευνα έδειξε όμως ότι ένα πρόσθετο μπορούσε, υπό ειδικές συνθήκες, να χρησιμοποιήσει το Claude Dispatch για εκτέλεση εντολών μέσω του Claude Desktop.
Τι είναι το Claude Dispatch;
Είναι λειτουργία που συνδέει το κινητό με το Claude Desktop, επιτρέποντας την ανάθεση εργασιών στον υπολογιστή από άλλη συσκευή.
Επηρεάζονται όλοι οι χρήστες του Claude;
Όχι. Η συγκεκριμένη επίθεση απαιτούσε πρόσθετο με κατάλληλη πρόσβαση στο claude.ai, συνδεδεμένο χρήστη και ενεργό Dispatch σε διαθέσιμο Claude Desktop.
Έχουν καταγραφεί πραγματικές επιθέσεις;
Οι ερευνητές δημοσίευσαν επιτυχημένη δοκιμή εκτέλεσης εντολών, αλλά δεν ανέφεραν επιβεβαιωμένες επιθέσεις σε πραγματικούς χρήστες.
Είναι επικίνδυνα όλα τα browser extensions;
Όχι. Πολλά είναι χρήσιμα και αξιόπιστα. Χρειάζεται όμως να ελέγχουμε ποιος τα δημιουργεί, τι δικαιώματα ζητούν και αν εξακολουθούμε να τα χρειαζόμαστε.
Ποιο είναι το σημαντικότερο μέτρο προστασίας;
Να περιορίζουμε τα δικαιώματα των browser extensions και των AI assistants, να αποφεύγουμε περιττές απομακρυσμένες συνδέσεις και να ελέγχουμε τις ενέργειες που πραγματοποιούνται στον υπολογιστή μας.
Πηγές & Τεκμηρίωση
Το άρθρο βασίζεται στην πρωτογενή έρευνα της Forever Security, στη δημοσιογραφική κάλυψη του The Hacker News και στην επίσημη τεκμηρίωση της Anthropic.
Forever Security — ThisBash Escape: Claude Dispatch Flaw Enables Browser Extensions RCE The Hacker News — Malicious Browser Extensions Could Use Claude Dispatch to Run Code Anthropic — Assign Tasks from Anywhere in Claude CoworkΔημοσίευση: 6 Νοεμβρίου 2026. Το περιστατικό αφορά ελεγχόμενη δοκιμή ασφαλείας. Δεν έχουν αναφερθεί επιβεβαιωμένες επιθέσεις σε πραγματικούς χρήστες από τους ερευνητές.
Η δυνατότητα εκτέλεσης εντολών εξαρτάται από τα διαθέσιμα δικαιώματα, τις ενεργές συνδέσεις και τη διαμόρφωση του συστήματος.