Cybersecurity · Business Resilience · GDPR · Οδηγός 2026
Γιατί η Κυβερνοασφάλεια έχει σημασία; Επιπτώσεις, Οφέλη & Πρακτικά Βήματα
Η κυβερνοασφάλεια δεν είναι μόνο τεχνικό θέμα. Επηρεάζει τα έσοδα, τη φήμη, τα προσωπικά δεδομένα, την εμπιστοσύνη των πελατών και το αν μια επιχείρηση μπορεί να συνεχίσει να λειτουργεί όταν κάτι πάει στραβά.
Η κυβερνοασφάλεια έχει σημασία επειδή μειώνει την πιθανότητα παραβίασης, περιορίζει το downtime, προστατεύει προσωπικά και επιχειρησιακά δεδομένα, υποστηρίζει τη συμμόρφωση και διατηρεί την εμπιστοσύνη πελατών και συνεργατών. Το 2026, η σωστή στρατηγική πρέπει να καλύπτει ταυτότητα, ευπάθειες, email, websites, backups, monitoring και σχέδιο απόκρισης.
01 · Threat Landscape 2026
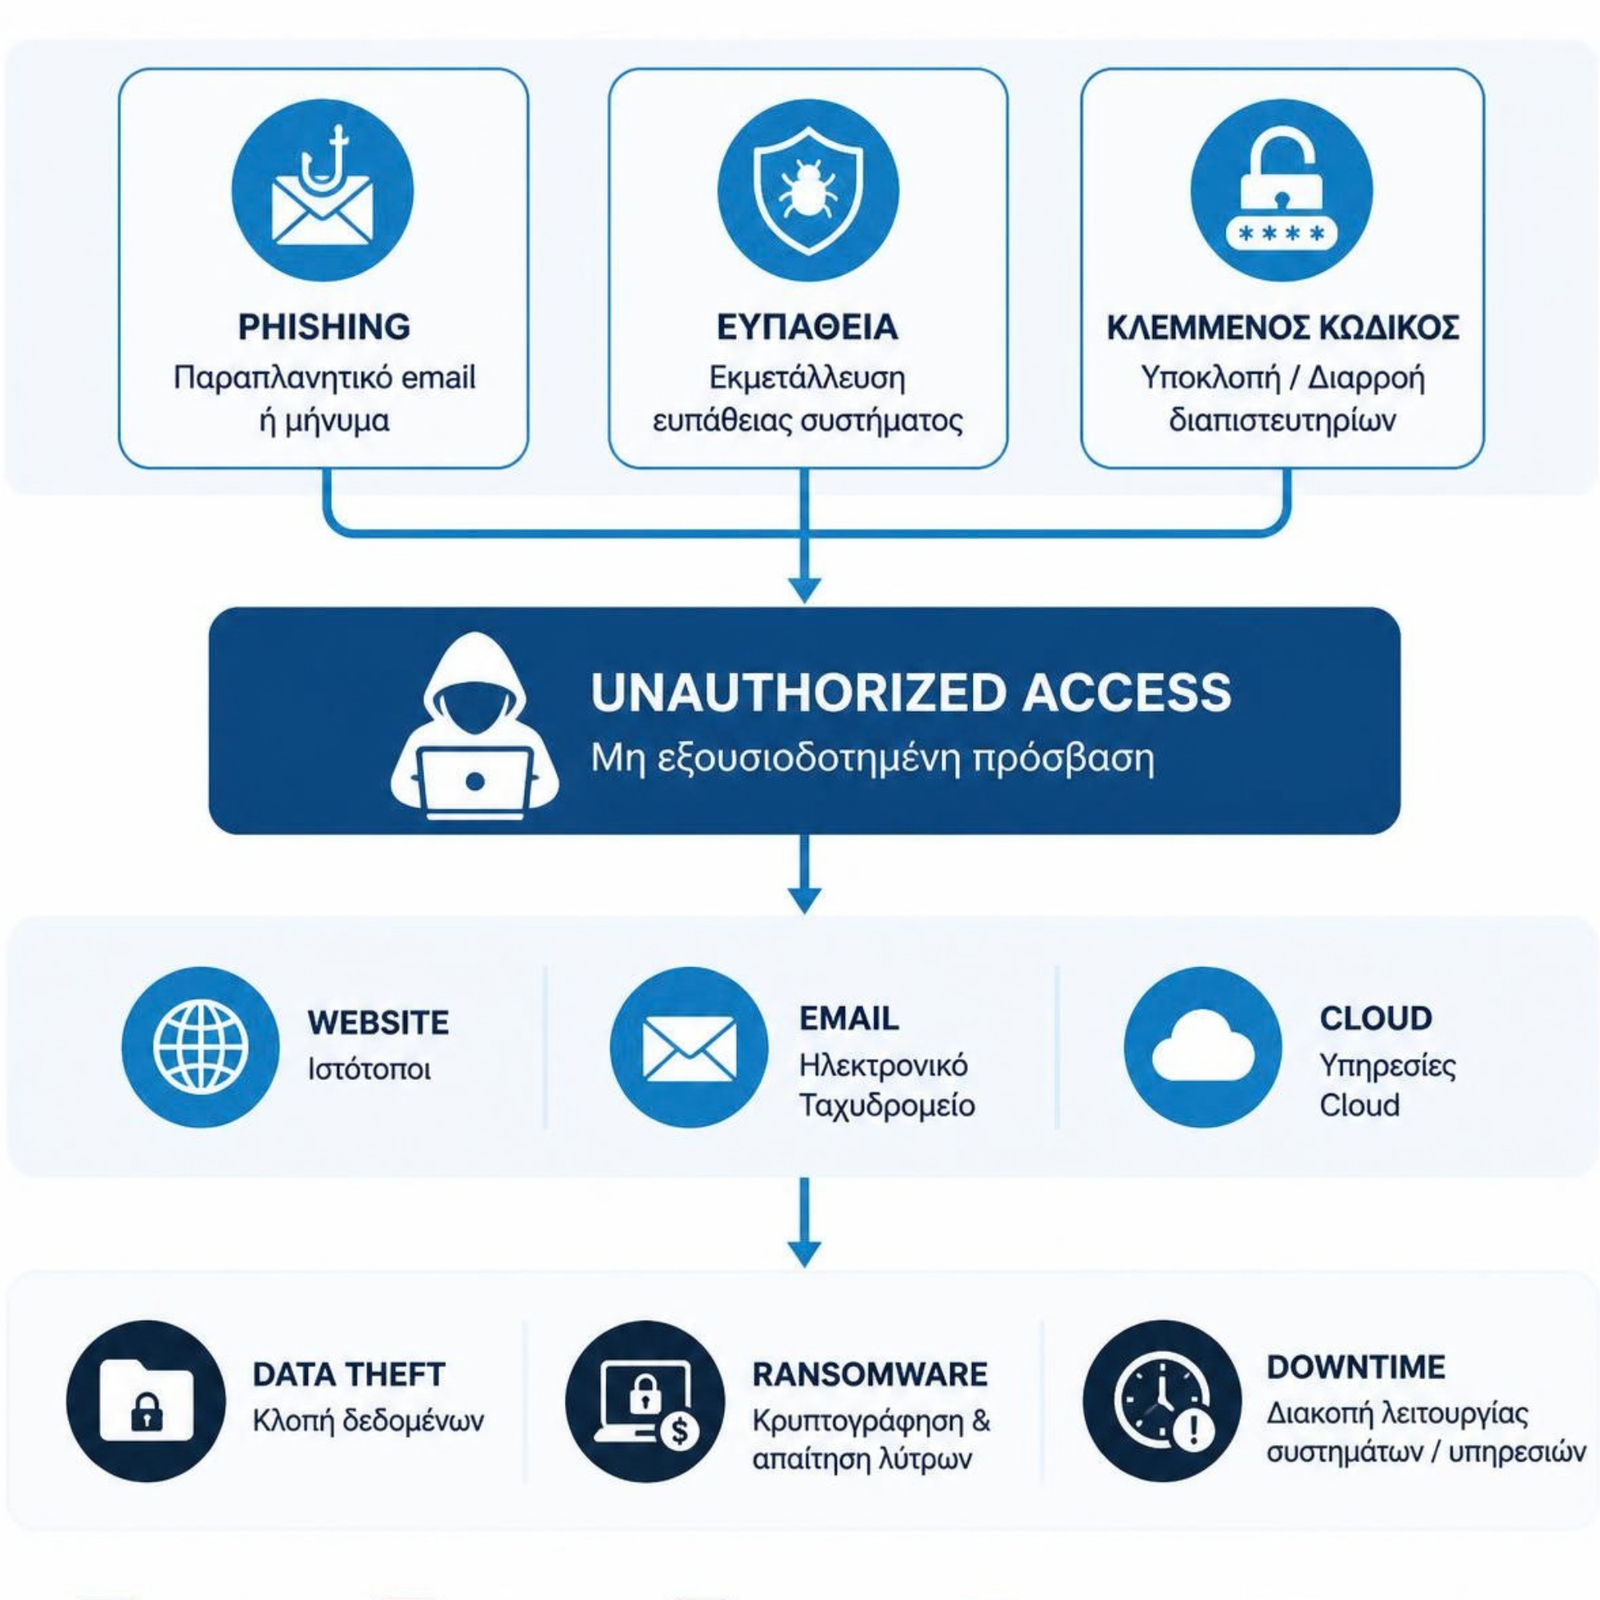
Οι επιθέσεις δεν βασίζονται πια μόνο σε κλεμμένους κωδικούς.
Το 2026 η εικόνα είναι πιο σύνθετη: η εκμετάλλευση ευπαθειών έχει ανέβει, το ransomware παραμένει εξαιρετικά επιδραστικό, ενώ phishing, vishing, smishing και άλλες μορφές social engineering συνεχίζουν να εκμεταλλεύονται τον ανθρώπινο παράγοντα.
Το Verizon DBIR 2026 αναφέρει ότι η εκμετάλλευση software vulnerabilities έγινε για πρώτη φορά ο συχνότερος αρχικός τρόπος εισόδου στα breaches που ανέλυσε, με 31%. Παράλληλα, ransomware εμφανίζεται στο 48% των breaches του report. Στην Ευρώπη, η ENISA καταγράφει το phishing ως κυρίαρχο initial intrusion vector στο dataset της για το 2024–2025.
Κύριοι τρόποι εισόδου που αξίζει να προσέχει μια επιχείρηση
Τα ποσοστά δεν προέρχονται από το ίδιο population και δεν πρέπει να αθροίζονται: 60% = ENISA 2025, 31% και 48% = Verizon DBIR 2026.
Η κοινωνική μηχανική γίνεται πιο πειστική.
Email, SMS, τηλεφωνήματα και ψεύτικες σελίδες σύνδεσης χρησιμοποιούνται για κλοπή κωδικών, session tokens ή αλλαγή στοιχείων πληρωμής.
Το patching είναι πλέον κρίσιμο επιχειρησιακό θέμα.
CMS, plugins, VPNs, firewalls, cloud services και exposed εφαρμογές μπορούν να αποτελέσουν αρχικό σημείο εισόδου.
Το downtime συχνά κοστίζει περισσότερο από το περιστατικό.
Σύγχρονες επιθέσεις ransomware συχνά συνδυάζουν κρυπτογράφηση με κλοπή δεδομένων. Χρειάζονται segmentation, ασφαλή backups και restore tests.
Ένα τρίτο μέρος μπορεί να γίνει η είσοδος.
Plugins, SaaS, integrations και εξωτερικοί συνεργάτες χρειάζονται έλεγχο δικαιωμάτων, ενημερώσεις και σαφές offboarding.
02 · Business Impact
Η κυβερνοασφάλεια επηρεάζει έσοδα, φήμη και συνέχεια λειτουργίας.
Ένα cyber incident δεν τελειώνει όταν επανέλθει ένα website. Μπορεί να δημιουργήσει απώλεια πωλήσεων, ακυρώσεις, downtime, τεχνικά έξοδα, νομικές υποχρεώσεις και αμφιβολία από πελάτες ή συνεργάτες.
Απώλεια πωλήσεων και κόστος αποκατάστασης
Downtime, χαμένες κρατήσεις, ακυρωμένες συναλλαγές και επείγουσα τεχνική υποστήριξη.
Η εμπιστοσύνη χτίζεται δύσκολα και χάνεται γρήγορα
Ένα παραβιασμένο site ή email account μπορεί να πλήξει την ψηφιακή αξιοπιστία ολόκληρης της επιχείρησης.
Τα προσωπικά δεδομένα δημιουργούν υποχρεώσεις
Το GDPR απαιτεί κατάλληλα τεχνικά και οργανωτικά μέτρα και ορισμένες παραβιάσεις πρέπει να γνωστοποιούνται εντός 72 ωρών.
Η πραγματική ασφάλεια μετριέται και στην ανάκαμψη
Μια ώριμη επιχείρηση γνωρίζει ποια συστήματα είναι κρίσιμα, πόσο downtime αντέχει και πώς θα επαναφέρει υπηρεσίες.
03 · NIST CSF 2.0
Η ώριμη κυβερνοασφάλεια είναι συνεχής κύκλος διαχείρισης κινδύνου.
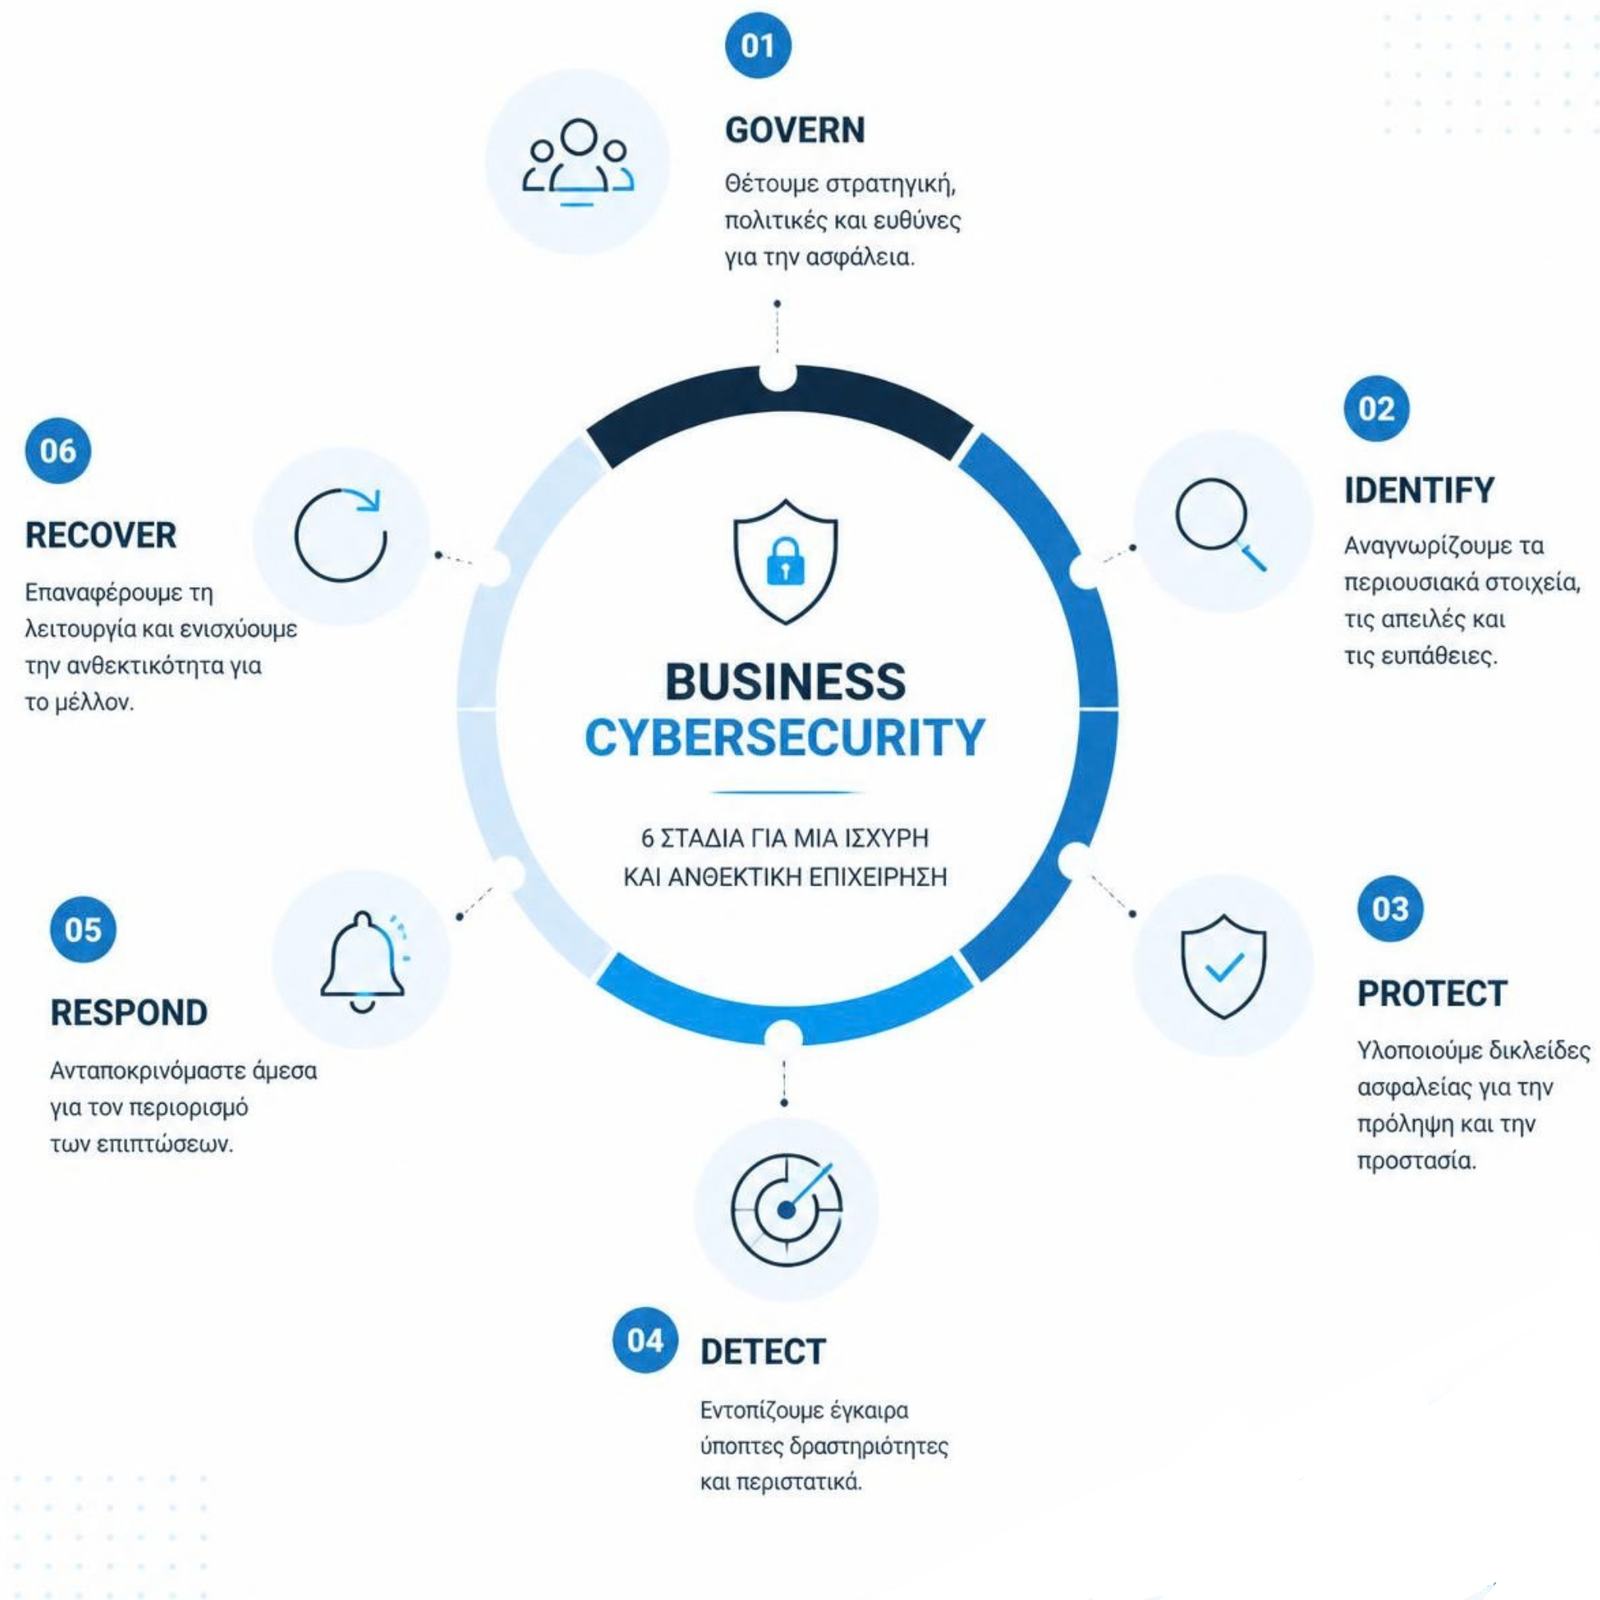
Το NIST Cybersecurity Framework 2.0 οργανώνει τη διαχείριση cyber risk σε έξι λειτουργίες: Govern, Identify, Protect, Detect, Respond και Recover. Η έκδοση 2.0 δίνει ξεχωριστή έμφαση στο Governance: ποιος αποφασίζει, ποιος ευθύνεται και ποιο ρίσκο είναι αποδεκτό.
Πολιτικές, ρόλοι, ιδιοκτησία κινδύνου και προμηθευτές.
Τι συστήματα, δεδομένα και λογαριασμούς πρέπει να προστατευθούν.
MFA, hardening, patches, backups και εκπαίδευση.
Logs, alerts, monitoring και έγκαιρη ανίχνευση.
Containment, επικοινωνία, διερεύνηση και αποφάσεις.
Restore, business continuity και βελτίωση μετά το συμβάν.
04 · 10 Πρακτικά Μέτρα
Τα 10 μέτρα κυβερνοασφάλειας που έχουν τη μεγαλύτερη πρακτική αξία.
Η καλύτερη στρατηγική δεν ξεκινά με δεκάδες εργαλεία. Ξεκινά με βασικούς ελέγχους που μειώνουν τις πιο συχνές αιτίες παραβίασης και βελτιώνουν την ικανότητα ανάκαμψης.
Ενεργοποιήστε MFA σε email, hosting, cloud, CMS, CRM, VPN και οικονομικές υπηρεσίες. Για admin και κρίσιμους λογαριασμούς προτιμήστε passkeys / FIDO security keys όπου υποστηρίζονται.
Μη χρησιμοποιείτε τον ίδιο κωδικό σε πολλαπλές υπηρεσίες. Ένας password manager μειώνει την επαναχρησιμοποίηση.
Ενημερώστε λειτουργικά, browsers, CMS, plugins, themes, routers, firewalls και SaaS integrations. Τα internet-facing και actively exploited vulnerabilities έχουν προτεραιότητα.
Διατηρήστε πολλαπλά αντίγραφα, σε διαφορετικά μέσα, με τουλάχιστον ένα off-site ή offline/immutable. Backup που δεν έχει δοκιμαστεί σε restore δεν είναι αξιόπιστο.
Προστατέψτε το domain από spoofing και συνδυάστε DNS authentication με φίλτρα, quarantine και εκπαίδευση χρηστών.
Για websites και e‑shops χρησιμοποιήστε Web Application Firewall, bot/rate controls, περιορισμό brute-force και ισχυρό authentication στους administrators.
Κάθε χρήστης πρέπει να έχει μόνο τα δικαιώματα που χρειάζεται. Μειώστε shared accounts και κάντε τακτικό review σε API keys και τρίτους.
Παρακολουθήστε admin logins, αλλαγές σε αρχεία/ρυθμίσεις, νέα accounts και κρίσιμα security events.
Οι αλλαγές τραπεζικών στοιχείων δεν πρέπει να εγκρίνονται μόνο από ένα email. Χρησιμοποιήστε δεύτερο ανεξάρτητο κανάλι επιβεβαίωσης.
Καθορίστε ποιος απομονώνει συστήματα, ποιος επικοινωνεί με provider, πού βρίσκονται τα backups και πότε εξετάζεται υποχρέωση γνωστοποίησης.
05 · Website & WordPress Security
Το website είναι κομμάτι της υποδομής — όχι απλώς ένα marketing asset.
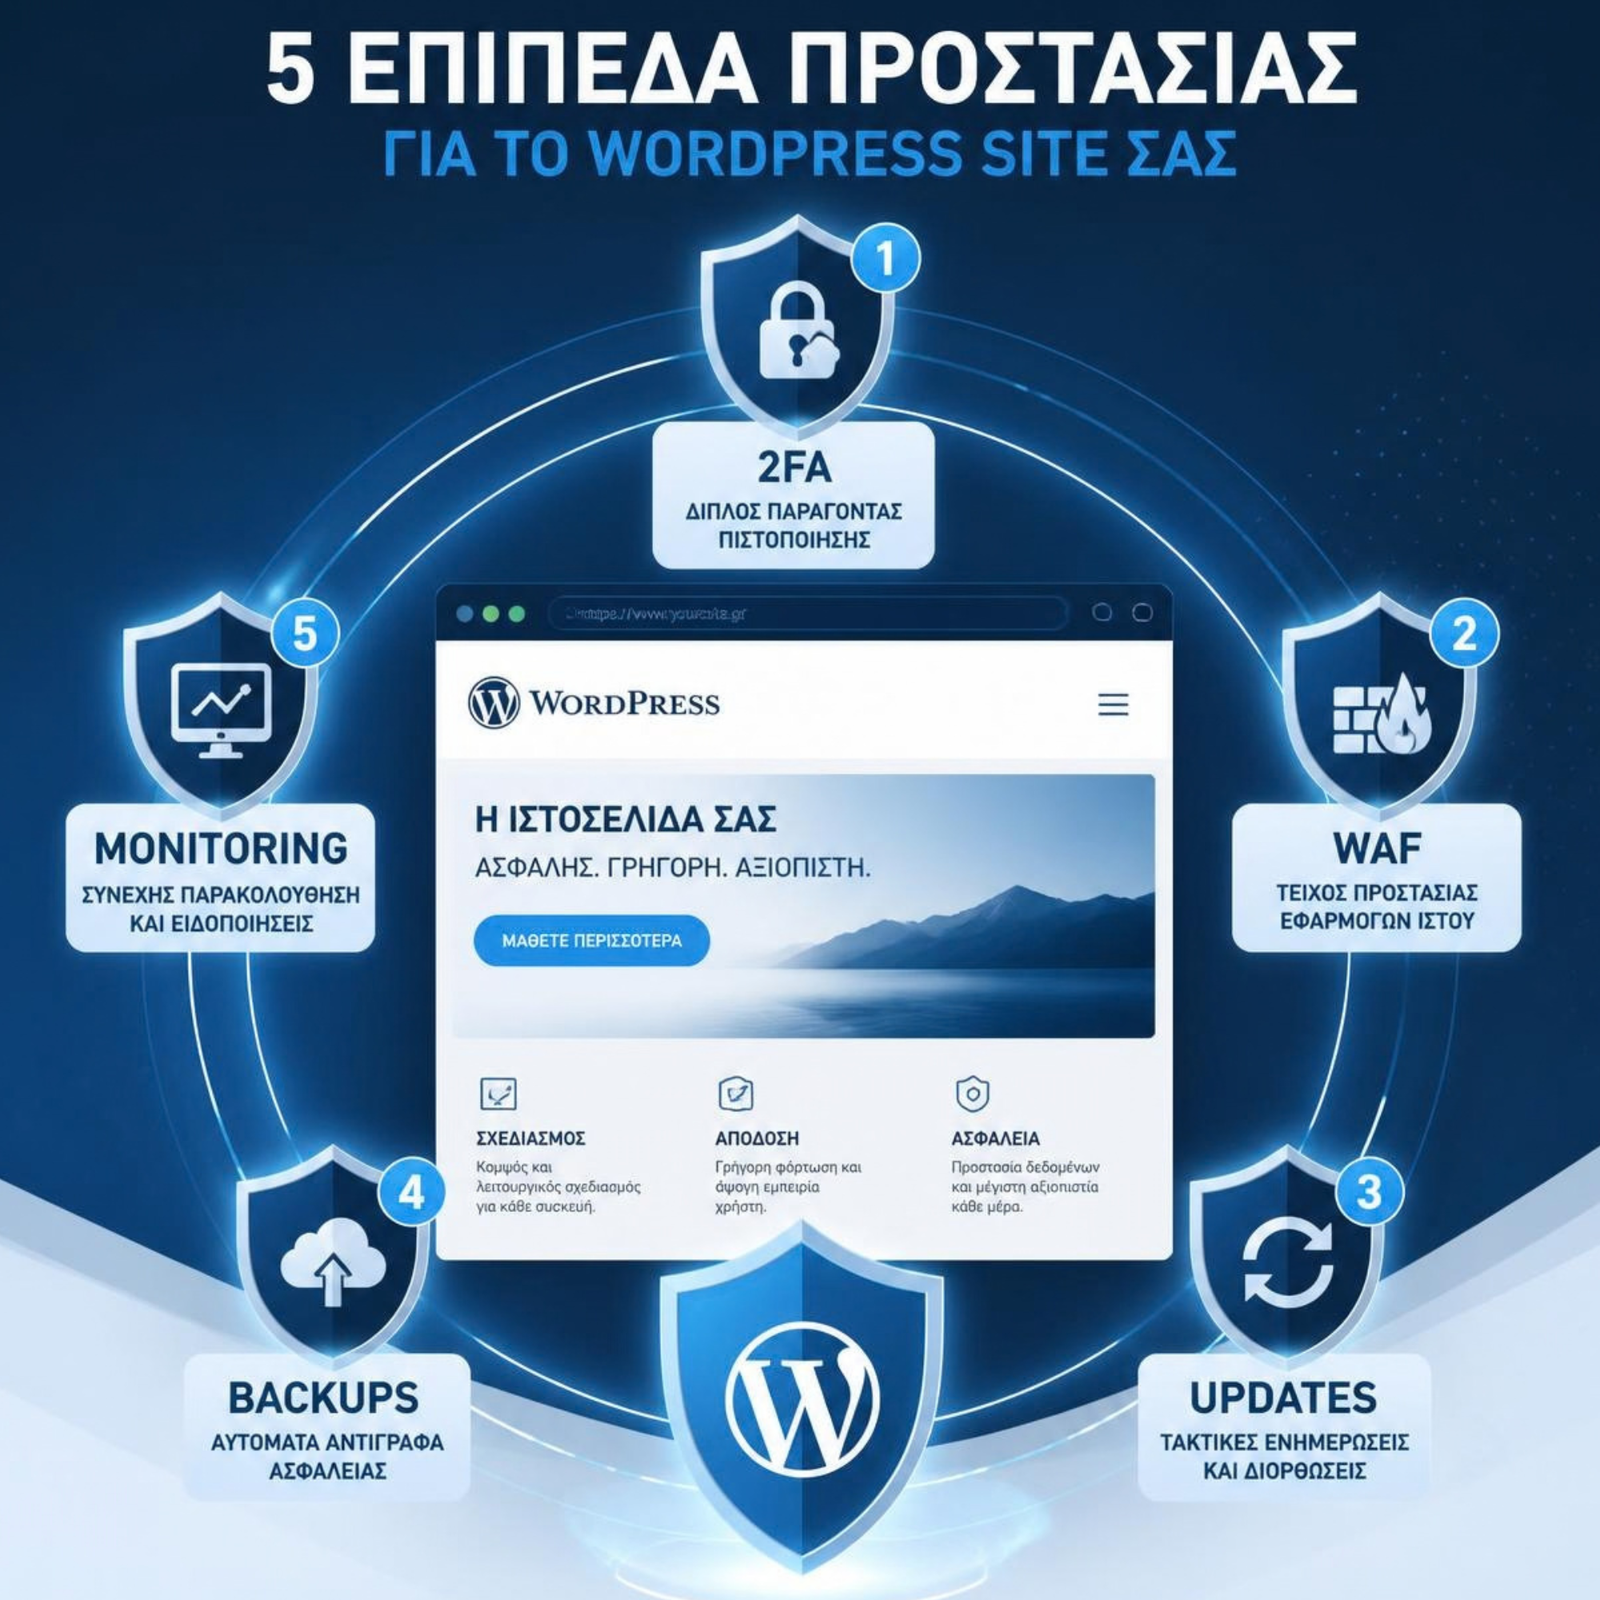
Ένα παραβιασμένο WordPress site μπορεί να χρησιμοποιηθεί για redirect, spam, malware, credential theft ή διανομή κακόβουλου περιεχομένου. Η ENISA έχει καταγράψει περιπτώσεις compromised WordPress sites σε fake CAPTCHA / ClickFix καμπάνιες.
Plugins και themes μόνο από αξιόπιστες πηγές
Αφαιρέστε ό,τι δεν χρησιμοποιείται, ενημερώστε έγκαιρα και αποφύγετε abandoned ή nulled plugins.
2FA, λιγότεροι admins και ασφαλές hosting
Περιορίστε admin accounts και χρησιμοποιήστε ξεχωριστά credentials για κάθε συνεργάτη.
Πρόληψη και έγκαιρη ειδοποίηση
WAF, file integrity monitoring, login alerts και malware scanning μειώνουν τον χρόνο ανίχνευσης.
Ανεξάρτητο backup από το production account
Το backup πρέπει να παραμένει διαθέσιμο ακόμη κι αν παραβιαστεί το hosting ή administrator λογαριασμός.
06 · GDPR & NIS2
Η συμμόρφωση δεν αντικαθιστά την ασφάλεια — αλλά απαιτεί να την παίρνετε στα σοβαρά.
Το GDPR απαιτεί κατάλληλα τεχνικά και οργανωτικά μέτρα. Όταν μια παραβίαση προσωπικών δεδομένων είναι πιθανό να δημιουργεί κίνδυνο για τα δικαιώματα και τις ελευθερίες φυσικών προσώπων, η γνωστοποίηση στην εποπτική αρχή πρέπει να γίνει χωρίς αδικαιολόγητη καθυστέρηση και, όπου απαιτείται, το αργότερο μέσα σε 72 ώρες από τη στιγμή που η επιχείρηση έλαβε γνώση.
Η NIS2 αφορά συγκεκριμένους τομείς και κατηγορίες οργανισμών στην ΕΕ και δεν σημαίνει ότι κάθε μικρή επιχείρηση υπάγεται αυτομάτως στις ίδιες υποχρεώσεις. Παρ’ όλα αυτά, οι αρχές της — risk management, incident handling, business continuity, supply-chain security και access control — αποτελούν χρήσιμο benchmark.
Το αν μια επιχείρηση υπάγεται σε συγκεκριμένες νομικές υποχρεώσεις εξαρτάται από κλάδο, μέγεθος, ρόλο στην αλυσίδα υπηρεσιών και είδος δεδομένων. Για νομική αξιολόγηση απαιτείται εξειδικευμένη συμβουλή.
07 · Συχνά Λάθη
Τέσσερις μύθοι που εξακολουθούν να αφήνουν επιχειρήσεις εκτεθειμένες.
«Είμαστε μικροί, δεν έχουμε κάτι που να θέλουν.»
Οι αυτοματοποιημένες σαρώσεις ψάχνουν exposed υπηρεσίες, αδύναμους κωδικούς και ευπάθειες σε μεγάλη κλίμακα.
«Έχουμε antivirus, άρα είμαστε καλυμμένοι.»
Antivirus/EDR είναι ένα layer. Δεν αντικαθιστά MFA, patches, backups, secure email, monitoring και incident response.
«Το cloud είναι ασφαλές από μόνο του.»
Η επιχείρηση παραμένει υπεύθυνη για accounts, permissions, API keys, sharing rules και πολλές ρυθμίσεις.
«Αν έχουμε backup, θα επανέλθουμε σίγουρα.»
Αν το backup είναι στο ίδιο account, μπορεί να διαγραφεί ή να κρυπτογραφηθεί. Αν δεν έχει δοκιμαστεί, δεν ξέρετε αν επαναφέρεται.
08 · 30-Day Action Plan
Ένα πρακτικό πλάνο 30 ημερών για να ξεκινήσετε χωρίς υπερβολές.
Η ασφάλεια βελτιώνεται περισσότερο όταν οι αλλαγές γίνονται με προτεραιότητα και μετρήσιμο στόχο.
- Καταγραφή λογαριασμών και κρίσιμων συστημάτων.
- MFA σε email, hosting, cloud και admins.
- Έλεγχος παλιών / άγνωστων accounts.
- Άμεσο patching internet-facing συστημάτων.
- Έλεγχος backups και restore test.
- SPF, DKIM, DMARC.
- WAF / login protection.
- Καθαρισμός δικαιωμάτων και API keys.
- Logs και βασικά alerts.
- Incident Response contact list.
- Tabletop test.
- Πλάνο επανελέγχου ανά τρίμηνο.
09 · Velectronics Software
Πώς μπορεί να βοηθήσει η Velectronics Software.
Για websites, WordPress, hosting και εταιρικό email, η σωστή ασφάλεια χρειάζεται πρακτική υλοποίηση και συνεχή έλεγχο — όχι μόνο μία αρχική ρύθμιση.
Υπηρεσίες ασφάλειας & hardening
Έλεγχος plugins, admins, permissions, updates και εκτεθειμένων σημείων.
Προστασία admin, hosting και κρίσιμων λογαριασμών με ισχυρό authentication.
SPF, DKIM, DMARC και βελτίωση προστασίας από spoofing και phishing.
Πρόληψη, ασφαλή αντίγραφα και ειδοποιήσεις για κρίσιμες αλλαγές.
Θέλετε να βλέπετε συχνότερα τα άρθρα μας στη Google;
Προσθέστε τη Velectronics Software στις προτιμώμενες πηγές σας, ώστε η Google να μπορεί να προβάλλει συχνότερα σχετικό περιεχόμενό μας στις δικές σας αναζητήσεις.
Θέλετε να μειώσετε το ρίσκο στο website, το hosting και το εταιρικό email σας;
Μπορούμε να ελέγξουμε την υπάρχουσα εγκατάσταση, να εντοπίσουμε τα σημαντικότερα κενά και να εφαρμόσουμε πρακτικά μέτρα προστασίας με προτεραιότητα εκεί που έχει πραγματική αξία.
Επικοινωνήστε με τη Velectronics SoftwareΣυχνές Ερωτήσεις
Γιατί η κυβερνοασφάλεια έχει σημασία για μια μικρή επιχείρηση;
Επειδή ακόμη και μια μικρή επιχείρηση βασίζεται σε email, websites, cloud υπηρεσίες, τραπεζικές συναλλαγές και προσωπικά δεδομένα. Η απώλεια πρόσβασης ή μια παραβίαση μπορεί να προκαλέσει downtime, οικονομική ζημιά και απώλεια εμπιστοσύνης.
Αρκεί να έχω antivirus;
Όχι. Το antivirus είναι ένα μόνο επίπεδο. Χρειάζονται επίσης MFA, patches, ασφαλή backups, email security, access control, monitoring και σχέδιο απόκρισης.
Ποια είναι τα πρώτα μέτρα που πρέπει να εφαρμόσω;
Ξεκινήστε με MFA, ενημερώσεις σε κρίσιμα συστήματα, password manager, offline ή immutable backups με restore test, SPF/DKIM/DMARC και περιορισμό admin δικαιωμάτων.
Τι είναι phishing-resistant MFA;
Είναι MFA σχεδιασμένο ώστε να μην μπορεί εύκολα να υποκλαπεί μέσω ψεύτικης σελίδας login. Παραδείγματα είναι FIDO/WebAuthn security keys και passkeys, όπου υποστηρίζονται.
Πότε χρειάζεται γνωστοποίηση παραβίασης βάσει GDPR;
Όταν μια παραβίαση προσωπικών δεδομένων είναι πιθανό να δημιουργεί κίνδυνο για τα δικαιώματα και τις ελευθερίες φυσικών προσώπων, η εποπτική αρχή πρέπει να ενημερωθεί χωρίς αδικαιολόγητη καθυστέρηση και, όπου εφαρμόζεται, εντός 72 ωρών.
Μπορεί να βοηθήσει η Velectronics Software;
Ναι. Μπορούμε να βοηθήσουμε σε website/WordPress hardening, 2FA, email security, WAF, backups, monitoring και τεχνικό έλεγχο κρίσιμων ρυθμίσεων.